漏洞名称:Oracle Identity Manager api/v1/applications/groovyscriptstatus;.wadl 命令执行漏洞(CVE-2025-61757)
风险等级:
高风险
漏洞描述:
Oracle Identity Manager是甲骨文公司推出的一款核心的企业级身份治理与管理解决方案。它属于Oracle身份治理套件的一部分,主要用于在企业IT系统中自动化管理用户身份的生命周期。
该漏洞存在于 /iam/governance/applicationmanagement/api/v1/applications/groovyscriptstatus;.wadl 接口中,源于 SecurityFilter 对请求URI处理不当,攻击者可通过添加参数 ;.wadl 绕过身份验证,然后利用Groovy脚本在处理器编译时执行任意代码,从而获取服务器权限。需要注意Oracle Cloud也使用了该产品,并且因较老的CVE-2021-35587而造成严重数据泄露。目前该漏洞POC和技术细节已在互联网上公开,已发现在野利用。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
FOFA自检语句:
title="Oracle Access Management" || (body="/oamcustompage/pages/css/login_page.css" && body="/oamcustompage/pages/login.jsp")
受影响版本:
12.2.1.4.0, 14.1.2.1.0
临时修复方案:
建议立即升级 Oracle Identity Manager 至最新版本,并限制对 /iam/governance/applicationmanagement/api/v1/applications/groovyscriptstatus;.wadl 接口的访问权限。同时,建议在服务器上启用严格的输入验证机制,防止恶意脚本的执行。
漏洞检测工具:
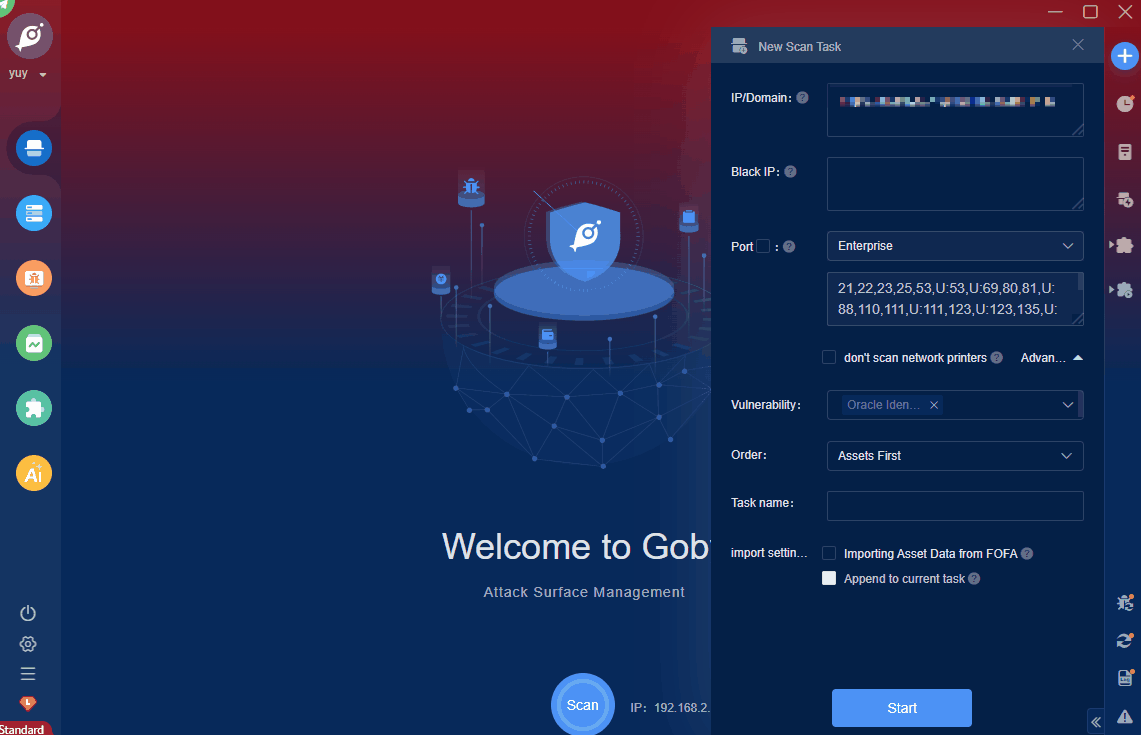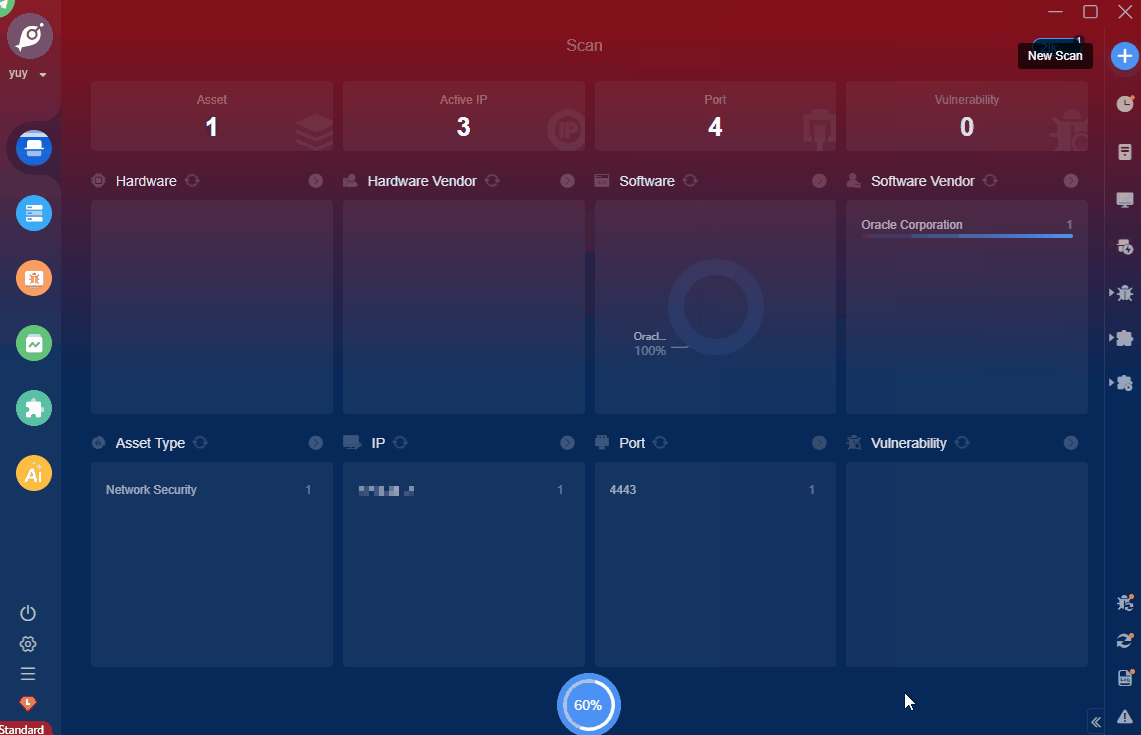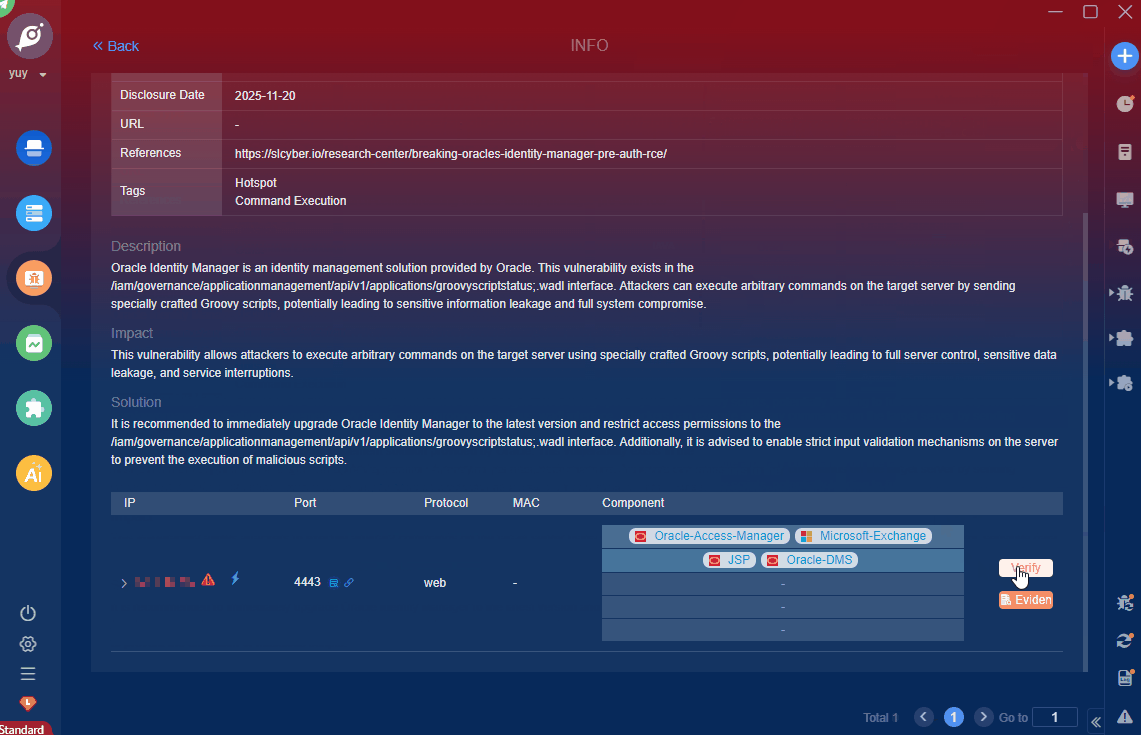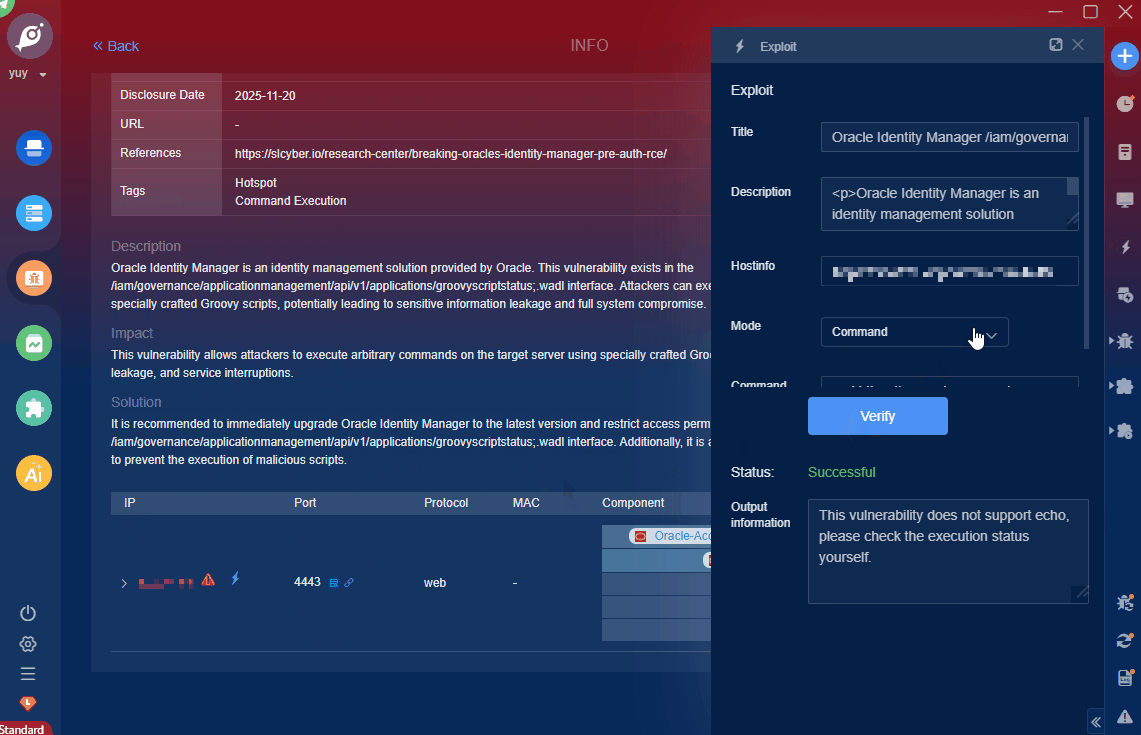
鉴于该漏洞影响范围较大,建议优先处置排查,Goby EXP效果如视频演示如下:
查看Goby更多漏洞: Goby历史漏洞合集