目录
-
-
- 一、核心问题:HTTP协议是无状态的
-
- [1.1 Cookie](#1.1 Cookie)
- [1.2 Session](#1.2 Session)
- 1.3Token
- [1.4 JWT(JSON Web Token)](#1.4 JWT(JSON Web Token))
- 二、Session为什么不适用于分布式?
-
- [2.1 第一部分:Session 工作原理深度解析](#2.1 第一部分:Session 工作原理深度解析)
-
- [2.1.1 详细工作流程(以用户登录为例)](#2.1.1 详细工作流程(以用户登录为例))
- [2.1.2 核心组件详解](#2.1.2 核心组件详解)
- [2.2 第二部分:为什么Session不适用于分布式环境?](#2.2 第二部分:为什么Session不适用于分布式环境?)
-
- [2.2.1 什么是分布式环境?](#2.2.1 什么是分布式环境?)
- [2.2.2 Session在分布式环境下的核心问题](#2.2.2 Session在分布式环境下的核心问题)
- [2.3 第三部分:解决方案及其局限性](#2.3 第三部分:解决方案及其局限性)
-
- [2.3.1 集中式Session存储(最常用)](#2.3.1 集中式Session存储(最常用))
- [2.3.2 Token方案(根本性解决方案)](#2.3.2 Token方案(根本性解决方案))
- 三、JWT在分布式系统中的应用
-
- [3.1 核心原因:JWT的"无状态"特性](#3.1 核心原因:JWT的"无状态"特性)
- [3.2 传统Session在分布式系统中的问题回顾](#3.2 传统Session在分布式系统中的问题回顾)
- JWT如何解决这些问题
-
- [1. 自包含特性 - "数据随身带"](#1. 自包含特性 - "数据随身带")
- [2. 数字签名 - "防伪身份证"](#2. 数字签名 - "防伪身份证")
- [3.3 JWT在分布式系统中的具体优势](#3.3 JWT在分布式系统中的具体优势)
- [3.4 实际分布式场景中的应用](#3.4 实际分布式场景中的应用)
- [3.5 JWT在分布式系统中的最佳实践](#3.5 JWT在分布式系统中的最佳实践)
-
- [1. 合理的Token设计](#1. 合理的Token设计)
- [2. 安全的密钥管理](#2. 安全的密钥管理)
- [3. 适当的过期策略](#3. 适当的过期策略)
- [3.6 需要注意的挑战](#3.6 需要注意的挑战)
- 小结
- 四、总结对比
- 五、结论
-
本篇文章讨论一个非常核心的Web开发身份认证和状态管理话题。我将为你详细解析这四者的概念、原理、优缺点以及它们之间的演进关系。
感谢阅读
一、核心问题:HTTP协议是无状态的
HTTP协议本身不会记住之前的请求是谁发出的。这意味着每一次请求都是独立的。但现实中的应用(如购物车、登录状态)必须要有"状态"。为了解决这个问题,产生了以下技术。
1.1 Cookie
是什么?
Cookie是一小段数据(最多4KB),由服务器 通过响应头的 Set-Cookie 字段发送给浏览器 。浏览器会将其存储起来,并在后续向同一域名 发起的请求中,自动通过 Cookie 请求头携带这段数据。
工作原理:
- 客户端请求: 用户首次访问网站。
- 服务器响应 : 服务器在处理响应时,设置
Set-Cookie: user=john。 - 客户端存储 : 浏览器收到指令后,将
user=john保存在本地。 - 后续请求 : 此后该浏览器向同一域名发起的任何请求,都会自动带上
Cookie: user=john。 - 服务器识别: 服务器读取Cookie,就知道这次请求是"john"发起的。
特点:
- 存储在客户端: 存在用户浏览器上。
- 自动携带: 符合规则的请求会自动发送Cookie。
- 有域限制: 只能被设置它的域名或路径访问。
- 可设置过期时间: 分为"会话期Cookie"(浏览器关闭即失效)和"持久性Cookie"。
缺点:
- 不安全: 容易被浏览器截获和篡改,因此不能存储敏感信息。
- 容量小: 每个域名下的Cookie有数量和大小限制。
- 增加带宽: 每次请求都会自动携带,如果Cookie过多,会影响性能。
1.2 Session
是什么?
Session是一种在服务器端 存储用户状态的机制。由于Cookie不安全,我们不在客户端存用户ID(如user=john),而是存一个无意义的、随机的Session ID。服务器通过这个ID来找到对应的用户数据。
工作原理(基于Cookie的Session):
- 客户端请求: 用户登录。
- 服务器创建Session: 服务器在内存/数据库/Redis中创建一个Session对象,并生成一个唯一的Session ID。
- 响应Set-Cookie : 服务器通过响应头
Set-Cookie: sessionid=abc123xyz,将Session ID发给浏览器。 - 客户端存储Session ID : 浏览器将
sessionid=abc123xyz保存为Cookie。 - 后续请求 : 浏览器每次请求自动带上
Cookie: sessionid=abc123xyz。 - 服务器验证 : 服务器收到请求,取出
abc123xyz,去内存/数据库中找到对应的Session数据,从而识别用户身份。
Session存储方式:
- 内存: 最快,但服务器重启则丢失,且无法在集群环境中共享。
- 数据库(如MySQL): 持久化,可共享,但读写速度较慢。
- 分布式缓存(如Redis): 最常用方案。速度快、可持久化、支持分布式共享。
特点:
- 数据存储在服务器端: 相对安全。
- 客户端只存储一个Session ID。
- 解决了Cookie不安全的问题。
缺点:
- 服务器开销大: 需要存储所有用户的Session数据,用户量巨大时对服务器是负担。
- 扩展性差: 在分布式/集群环境中,需要做"Session共享"来保证用户访问任何一台服务器都能认出来,增加了复杂度。
1.3Token
是什么?
Token(令牌)是服务端生成的一串字符串 ,作为客户端进行请求的一个凭证。它是一种无状态的认证方式。
工作原理:
- 客户端请求: 用户登录。
- 服务器验证并生成Token : 服务器验证身份后,生成一个Token(通常包含用户标识和签名),返回给客户端。服务器不保存这个Token。
- 客户端存储Token : 客户端将Token保存起来,通常在 LocalStorage 或 SessionStorage 中。
- 后续请求 : 客户端在请求头(通常是
Authorization头)中携带此Token,例如Authorization: Bearer <token>。 - 服务器验证Token : 服务器收到请求,验证Token的有效性 和签名。验证通过,即认为用户合法。
特点:
- 无状态: 服务器不需要存储Token,减轻了服务器压力。
- 适合分布式/跨域: 因为不依赖服务器端的Session存储,所以天然支持水平扩展和跨域应用(如移动APP、前后端分离项目)。
- 客户端存储方式灵活: 可以存 anywhere(LocalStorage, Cookie, 内存等)。
与Session的区别:
- 核心: Session是"有状态"的,服务器要存数据;Token是"无状态"的,服务器只负责验证Token本身。
- 存储位置: Session数据在服务器,Token数据在客户端。
1.4 JWT(JSON Web Token)
是什么?
JWT是Token的一种具体实现标准,是目前最流行的Token方案。它是一个紧凑的、自包含的URL安全令牌。
结构:
JWT由三部分组成,用点 . 分隔:Header.Payload.Signature
-
Header(头部) : 通常由两部分组成,令牌类型(即JWT)和所使用的签名算法(如HMAC SHA256或RSA)。
json{ "alg": "HS256", "typ": "JWT" } -
Payload(负载) : 包含了要传递的"声明"(Claims)。声明是关于实体(通常是用户)和其他数据的语句。例如用户ID、用户名、过期时间等。注意,Payload只是Base64编码,并非加密,所以不要存放密码等敏感信息。
json{ "sub": "1234567890", "name": "John Doe", "iat": 1516239022 } -
Signature(签名) : 对前两部分的签名,用于防止数据被篡改。签名使用Header中指定的算法,通过一个密钥(只有服务器知道)来生成。
HMACSHA256(
  base64UrlEncode(header) + "." + base64UrlEncode(payload),
  secret)
最终,一个JWT看起来像这样:
xxxxx.yyyyy.zzzzz
工作原理:
与普通Token流程完全一致,只是Token的格式是JWT标准格式。
优点:
- 自包含: Payload中可以存储一些常用信息(如用户ID),服务器验证签名后即可信任这些信息,无需多次查询数据库。
- 标准化: 通用性强,各种语言都有支持库。
缺点:
- 一旦签发,在到期前一直有效: 服务端无法主动废止某个JWT。解决方法是使用短有效期 + 刷新令牌机制,或将Token存入黑名单(但这又引入了状态)。
- Payload仅编码不加密: 不能存放敏感信息。
- Token体积可能比Session ID大: 每次请求都携带,可能增加带宽开销。
二、Session为什么不适用于分布式?
好的,我们来深入解析Session的工作原理,并重点剖析它为何在分布式环境下会遇到挑战。
2.1 第一部分:Session 工作原理深度解析
Session机制的核心是:将会话数据存储在服务器端,客户端仅持有一个用于查找该数据的"钥匙"(Session ID)。
2.1.1 详细工作流程(以用户登录为例)
让我们通过一个流程图来直观地理解这个过程:
客户端 (浏览器) 服务器 Session存储 (内存/Redis) 第一步:登录并创建Session 1. POST /login (用户名、密码) 2. 验证用户凭证 3. 创建Session对象,生成唯一Session ID Session数据示例: session_abc123: { userId: 123, username: "john", loginTime: "2023-..." } 4. 响应 Set-Cookie: sessionid=abc123 第二步:携带Session ID访问 5. 请求 Cookie: sessionid=abc123 6. 查询Session ID=abc123的数据 7. 返回Session数据{userId:123, ...} 8. 识别用户,处理业务逻辑 9. 返回响应数据 第三步:后续请求 携带Cookie: sessionid=abc123 查询Session数据 返回用户数据 返回个性化响应 loop 每次请求 客户端 (浏览器) 服务器 Session存储 (内存/Redis)
2.1.2 核心组件详解
-
Session ID
- 一个唯一、不可预测 的随机字符串(如
sess_abc123def456) - 是客户端与服务器端Session数据的唯一关联凭证
- 通常通过Cookie传递,也可通过URL重写传递(不推荐,不安全)
- 一个唯一、不可预测 的随机字符串(如
-
Session 数据存储
-
存储位置:服务器内存、数据库、Redis等
-
存储内容举例 :
json{ "session_abc123": { "userId": 12345, "username": "alice", "loginTime": "2023-10-27T08:00:00Z", "cartItems": [ ... ], "permissions": [ ... ] } }
-
-
Session 生命周期
- 创建:用户第一次与服务器交互时创建(或首次需要存储数据时)
- 活动:每次有该Session ID的请求都会刷新最后活动时间
- 销毁 :
- 显式销毁(用户点击"退出登录")
- 超时销毁(如30分钟无活动)
- 服务器重启(如果存在内存中)
2.2 第二部分:为什么Session不适用于分布式环境?
现在我们来深入剖析Session在分布式架构下面临的根本性挑战。
2.2.1 什么是分布式环境?
现代Web应用通常采用多台服务器组成集群,通过负载均衡器分发请求:
客户端 → 负载均衡器 → [服务器A, 服务器B, 服务器C, ...]同一个用户的连续请求可能被分发到不同的服务器。
2.2.2 Session在分布式环境下的核心问题
问题1:Session存储位置导致的"数据孤岛"
这是最根本的问题。根据Session存储的位置,会产生不同的困境:
情况A:Session存储在服务器内存中(最经典的方式)
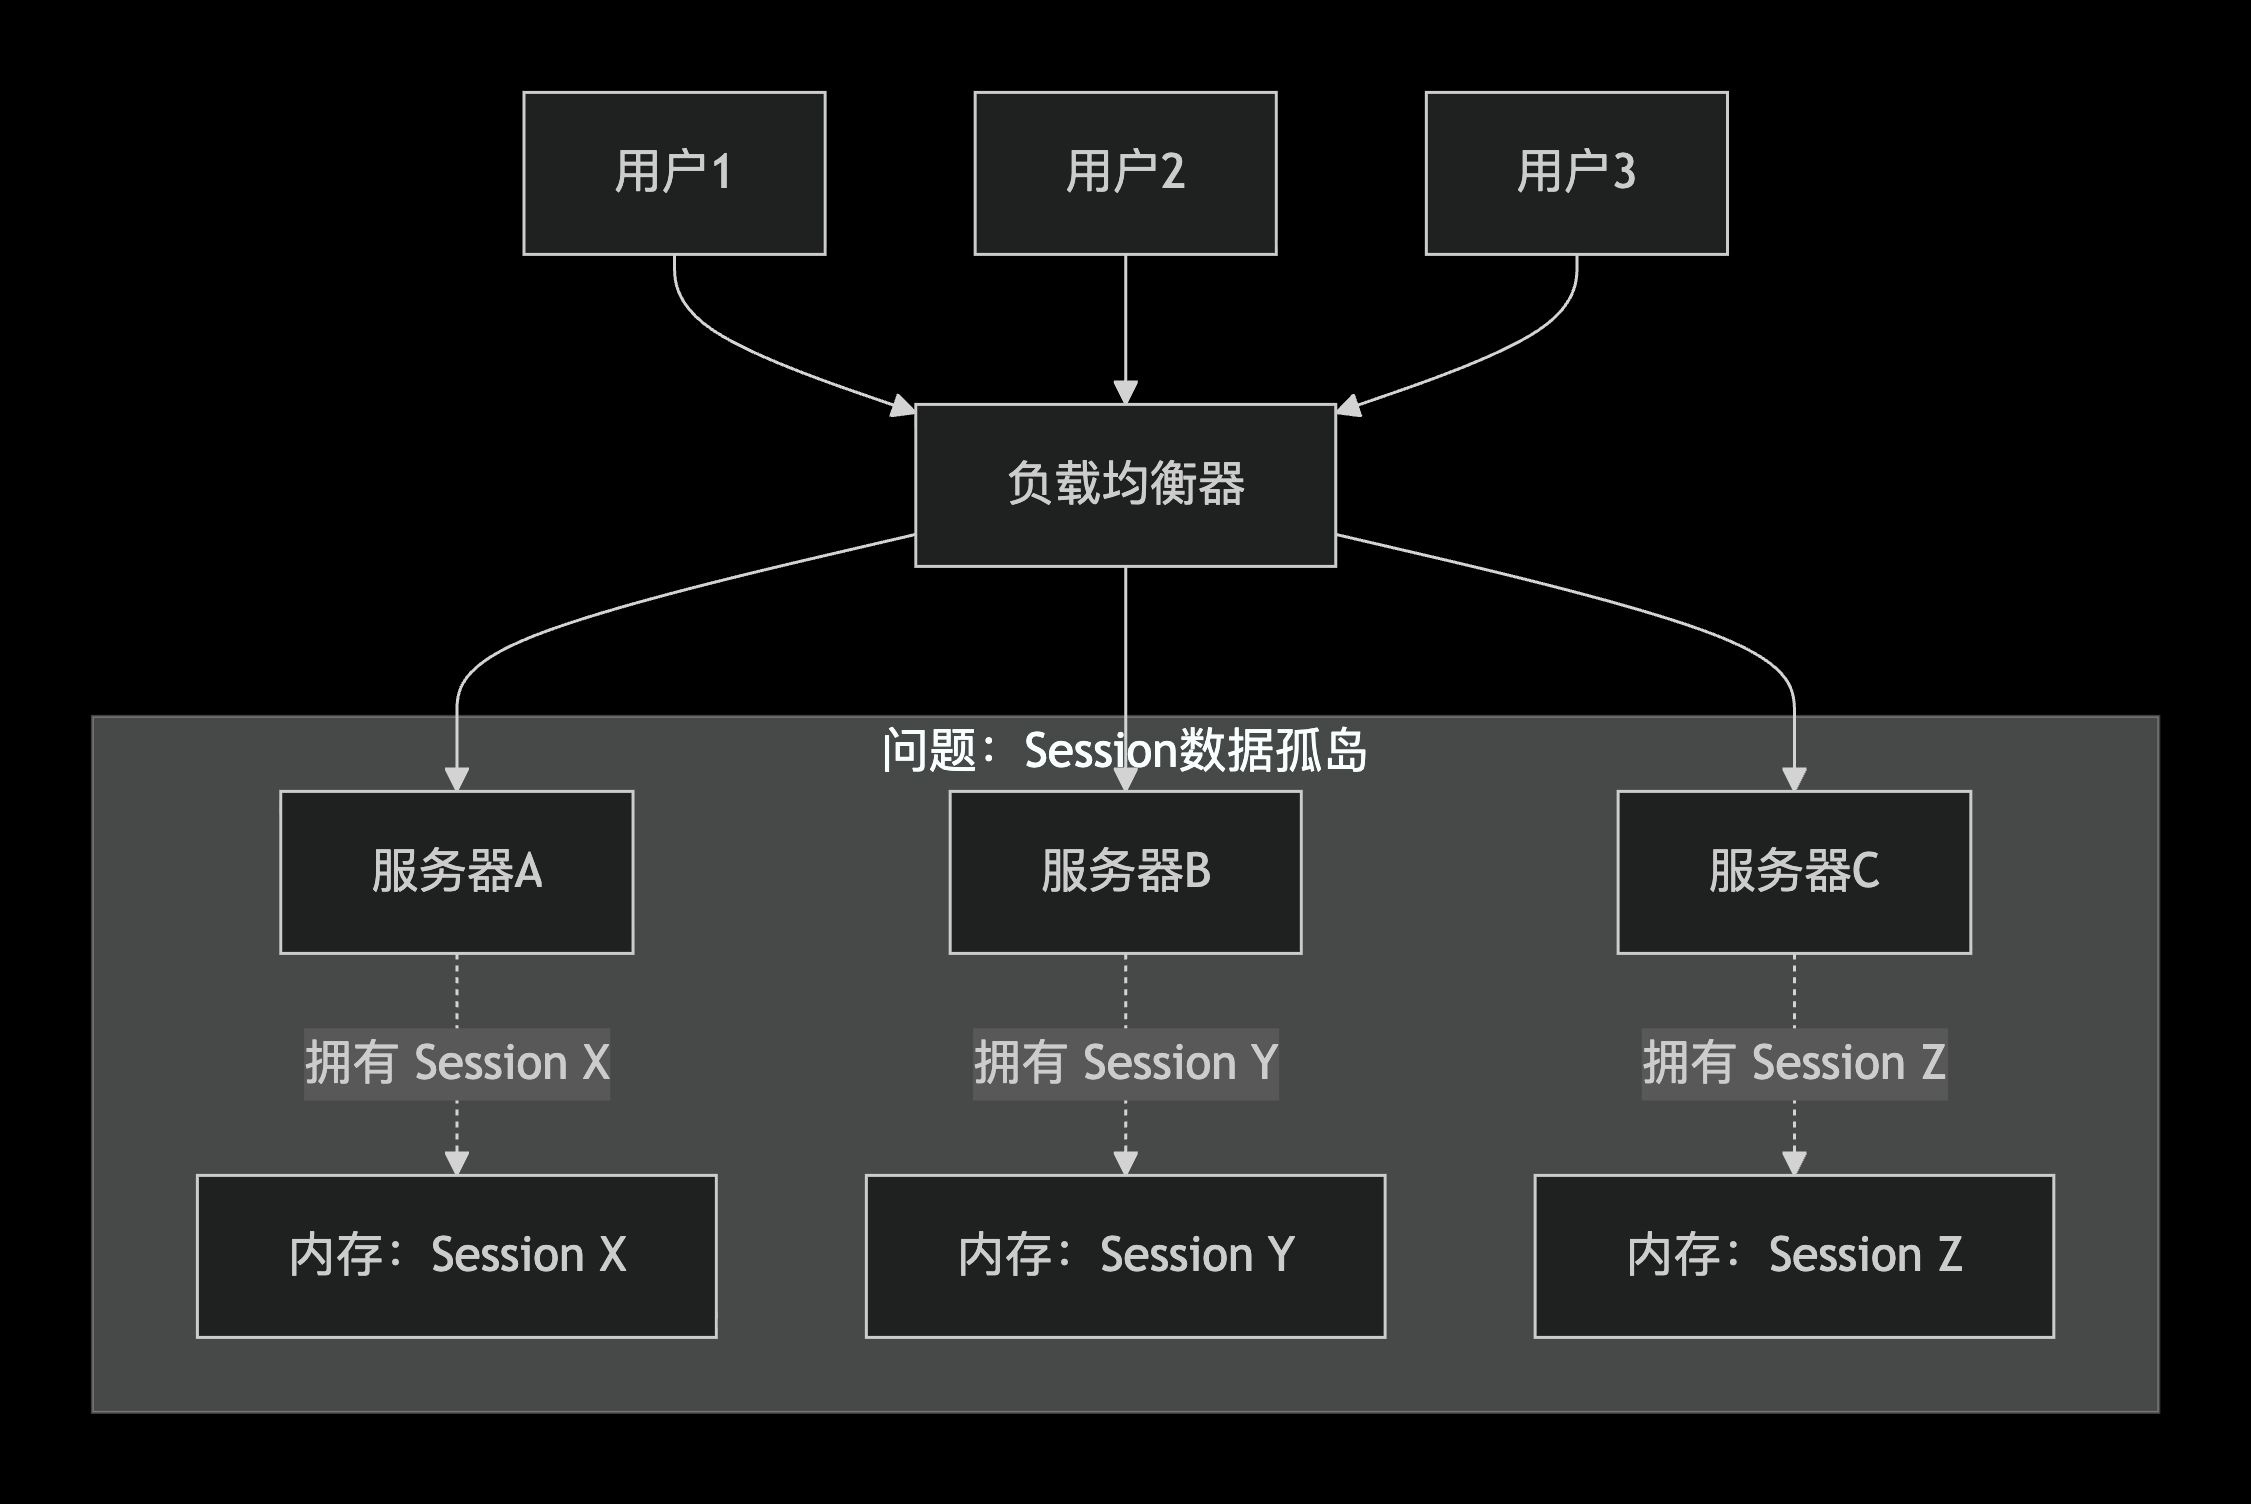
具体场景模拟:
- 用户第一次登录,请求被分发到服务器A
- 服务器A在本地内存 创建Session,返回Session ID
sess_123 - 用户第二次请求,负载均衡器将其分发到服务器B
- 服务器B收到Session ID
sess_123,但在自己的内存中查找不到对应的Session数据 - 结果:用户被迫重新登录
88
**问题2:扩展性与性能瓶颈
解决方案尝试:Session复制
- 原理:当任一服务器的Session发生变化时,广播给集群中所有其他服务器
- 缺点 :
- 网络风暴:服务器数量增加时,复制流量呈指数级增长
- 内存浪费:每台服务器都要存储全量Session数据
- 数据不一致:复制延迟可能导致短时间内数据不一致
解决方案尝试:粘性Session(Session Affinity)
- 原理:负载均衡器通过特定算法(如基于来源IP)确保同一用户的请求总是分发到同一台服务器
- 缺点 :
- 失去负载均衡意义:无法实现真正的动态负载均衡
- 单点故障:如果某台服务器宕机,其上所有用户的Session都会丢失
- 扩容复杂:新增服务器时需要重新分配用户,可能导致大量用户需要重新登录
** 问题3:可靠性问题**
- 服务器宕机:如果Session存储在单台服务器内存中,该服务器崩溃会导致所有Session丢失
- 数据持久化:内存中的Session数据无法在服务器重启后恢复
2.3 第三部分:解决方案及其局限性
虽然有一些解决方案,但它们都引入了新的复杂度和权衡:
2.3.1 集中式Session存储(最常用)
原理 :将所有Session数据存储在外部集中存储中,所有服务器都从这里读写。
┌─────────────┐     ┌───────────────┐     ┌─────────────────┐
│   客户端     │────▶│  负载均衡器    │────▶│   Web服务器A    │─────┐
│ (浏览器/APP) │     │               │     │                 │     │
└─────────────┘     └───────────────┘     └─────────────────┘     │
                                                                  │
┌─────────────┐     ┌───────────────┐     ┌─────────────────┐     │
│   客户端     │────▶│  负载均衡器    │────▶│   Web服务器B    │─────┤
│ (浏览器/APP) │     │               │     │                 │     │
└─────────────┘     └───────────────┘     └─────────────────┘     │
                                                                  │
┌─────────────┐     ┌───────────────┐     ┌─────────────────┐     │
│   客户端     │────▶│  负载均衡器    │────▶│   Web服务器C    │─────┤
│ (浏览器/APP) │     │               │     │                 │     │
└─────────────┘     └───────────────┘     └─────────────────┘     │
                                                                  │
                                                                  ▼
                                                          ┌─────────────────┐
                                                          │  Redis集群      │
                                                          │ (集中Session存储)│
                                                          │                 │
                                                          │ sess_abc: {     │
                                                          │   userId: 123,  │
                                                          │   username: john│
                                                          │ }               │
                                                          │                 │
                                                          │ sess_def: {     │
                                                          │   userId: 456,  │
                                                          │   username: alice│
                                                          │ }               │
└─────────────────┘常用技术:
- Redis(最流行):内存数据库,高性能,支持持久化
- Memcached:纯内存缓存,简单高效
- 数据库(MySQL等):可靠但性能较差
优点:
- 解决了Session共享问题
- 服务器可以无状态扩展
缺点:
- 引入单点故障:Redis成为新的单点(可通过集群缓解)
- 网络开销:每次请求都需要访问外部存储
- 架构复杂度:需要维护额外的存储集群
2.3.2 Token方案(根本性解决方案)
原理 :彻底放弃服务器端存储,使用自包含的Token(如JWT)在客户端存储所有必要信息。
为什么Token适合分布式环境:
- 无状态:服务器不需要存储任何会话数据
- 自包含:Token本身包含用户身份信息
- 任何服务器都可以独立验证Token的有效性
携带JWT Token 验证签名 验证签名 验证签名 负载均衡器 服务器A 服务器B 服务器C 用户 JWT验证
三、JWT在分布式系统中的应用
3.1 核心原因:JWT的"无状态"特性
分布式系统的核心挑战是状态管理。JWT通过"无状态"设计从根本上解决了这个问题。
3.2 传统Session在分布式系统中的问题回顾
在深入JWT之前,先快速回顾Session的问题:
- 状态存储在服务器端(内存、Redis、数据库)
- 需要共享状态才能实现多服务器认证
- 引入网络依赖 和单点故障风险
JWT如何解决这些问题
1. 自包含特性 - "数据随身带"
JWT的Payload部分包含了所有必要的用户信息:
json
{
  "userId": "12345",
  "username": "john_doe",
  "roles": ["user", "admin"],
  "iat": 1516239022,
  "exp": 1516242622
}分布式优势:
- 任何服务器收到JWT后,不需要查询外部存储就能知道用户身份
- 用户信息直接嵌入在Token中,随请求一起移动
2. 数字签名 - "防伪身份证"
JWT的签名机制确保Token的完整性和真实性:
HMACSHA256(
  base64UrlEncode(header) + "." + base64UrlEncode(payload),
  secret
)分布式优势:
- 任何拥有验证密钥的服务器都能独立验证Token真伪
- 不需要中心化的认证服务来验证每个请求
3.3 JWT在分布式系统中的具体优势
优势1:彻底的无状态架构
携带JWT 独立验证JWT 独立验证JWT 独立验证JWT 客户端 负载均衡器 用户服务 订单服务 商品服务 验证签名
工作流程:
- 用户登录,认证服务返回JWT
- 客户端在后续请求中携带JWT
- 任何微服务都可以独立验证JWT签名
- 无需服务间通信来验证用户身份
优势2:完美的水平扩展
新增服务器时:
- Session方案:需要配置Session共享或同步
- JWT方案:只需部署相同的验证密钥,立即投入使用
javascript
// 所有服务使用相同的验证逻辑
const verifyToken = (token) => {
  return jwt.verify(token, process.env.JWT_SECRET);
};

// 新服务部署时,只需要环境变量包含JWT_SECRET即可
优势3:服务解耦与自治
每个微服务可以自主决定如何处理JWT中的信息:
javascript
// 用户服务 - 关注用户ID
app.get('/users/profile', (req, res) => {
  const userId = req.user.userId; // 从JWT解析
  // 直接查询用户信息,无需额外认证
});

// 订单服务 - 关注用户权限
app.get('/orders', (req, res) => {
  if (!req.user.roles.includes('user')) {
    return res.status(403).send('Forbidden');
  }
  // 处理订单逻辑
});

// 商品服务 - 可能只验证签名,不关心具体内容
app.get('/products', (req, res) => {
  // 只要JWT有效就返回商品列表
});
优势4:跨域与跨服务认证
在微服务架构中,服务可能分布在不同的域名或网络环境:
javascript
// 前端应用 (https://app.example.com)
fetch('https://api-orders.example.com/orders', {
  headers: {
    'Authorization': 'Bearer ' + jwtToken
  }
});

// 订单服务 (https://api-orders.example.com) 验证JWT
// 用户服务 (https://api-users.example.com) 也验证同一个JWT
// 商品服务 (https://api-products.example.com) 也验证同一个JWT所有服务使用相同的密钥验证,实现无缝跨域认证。
优势5:减少网络开销与延迟
对比分析:
| 方案 | 每次请求的认证成本 |
|---|---|
| Session方案 | 1次Redis查询 + 网络延迟(1-10ms) |
| JWT方案 | 本地签名验证(0.1-1ms) |
在高压力的分布式系统中,这种差异会显著影响整体性能。
3.4 实际分布式场景中的应用
场景1:微服务架构
前端应用
    ↓ (携带JWT)
API网关 → 路由到相应微服务
    ├── 用户服务 (验证JWT,读取userId)
    ├── 订单服务 (验证JWT,检查权限)
    ├── 支付服务 (验证JWT,记录操作)
└── 通知服务 (验证JWT,发送个性化消息)每个服务独立验证,无需网关统一认证。
场景2:多客户端类型
javascript
// Web端、移动端、第三方应用使用相同的JWT
const generateToken = (user) => {
  return jwt.sign(
    {
      userId: user.id,
      platform: user.platform, // 'web', 'ios', 'android'
      scope: user.scope        // 权限范围
    },
    process.env.JWT_SECRET,
    { expiresIn: '7d' }
  );
};
场景3:服务到服务认证
javascript
// 服务间调用也使用JWT
const serviceToken = jwt.sign(
  {
    service: 'order-service',
    permissions: ['read:users', 'write:orders'],
    iat: Date.now()
  },
  process.env.SERVICE_SECRET
);

// 调用用户服务
fetch('https://user-service/internal/users', {
  headers: {
    'Authorization': `Bearer ${serviceToken}`
  }
});
3.5 JWT在分布式系统中的最佳实践
1. 合理的Token设计
json
{
  "sub": "user_12345",
  "name": "John Doe",
  "roles": ["user", "premium"],
  "services": ["orders", "billing"],
  "iat": 1516239022,
  "exp": 1516242622,
  "iss": "auth-service"
}
2. 安全的密钥管理
javascript
// 使用环境变量或密钥管理服务
const secretKey = process.env.JWT_SECRET;

// 或者使用非对称加密(更安全)
const privateKey = process.env.JWT_PRIVATE_KEY; // 用于签名
const publicKey = process.env.JWT_PUBLIC_KEY;   // 用于验证,可分发
3. 适当的过期策略
javascript
// 短期Access Token + 长期Refresh Token
const tokenStrategy = {
  accessToken: jwt.sign(payload, secret, { expiresIn: '15m' }),
  refreshToken: jwt.sign({ userId: user.id }, secret, { expiresIn: '7d' })
};
3.6 需要注意的挑战
虽然JWT非常适合分布式系统,但也需要注意:
-
Token撤销问题:无法立即废止单个Token
- 解决方案:使用短有效期、黑名单机制、或维护已撤销Token列表
-
Payload大小:Token体积随信息增多而变大
- 解决方案:只存储必要信息,敏感数据通过服务查询获取
-
密钥安全:签名密钥泄露会导致全系统安全崩溃
- 解决方案:定期轮换密钥、使用密钥管理服务
小结
JWT适用于分布式系统的根本原因:
| 特性 | 分布式系统价值 |
|---|---|
| 🔐 无状态 | 无需共享状态,服务完全独立 |
| 📦 自包含 | 用户信息随身携带,减少服务间调用 |
| ✍️ 数字签名 | 任何服务都能独立验证真伪 |
| 🌐 标准化 | 跨语言、跨平台通用 |
| ⚡ 高性能 | 本地验证,无网络开销 |
一句话总结:JWT通过将认证信息从"中心化存储"变为"客户端携带",完美解决了分布式系统中的状态共享难题,实现了真正意义上的无状态扩展。
四、总结对比
| 方面 | Session在单机环境 | Session在分布式环境 | Token方案 |
|---|---|---|---|
| 数据存储 | 服务器内存 | 需要集中存储(如Redis) | 客户端自包含 |
| 状态性 | 有状态 | 有状态(但存储集中化) | 无状态 |
| 扩展性 | 差 | 中等(存储可能成瓶颈) | 优秀 |
| 可靠性 | 服务器重启丢失 | 依赖外部存储可靠性 | 不依赖服务器状态 |
| 网络开销 | 无 | 每次请求访问外部存储 | 无额外网络开销 |
| 架构复杂度 | 简单 | 复杂(需维护Session存储) | 简单 |
五、结论
Session不适用于分布式的根本原因 是它的有状态性 与分布式架构追求的无状态扩展理念相悖。
虽然在分布式环境下可以通过集中式Session存储来缓解问题,但这本质上是一种"修补"方案,引入了新的复杂度和单点依赖。
相比之下,Token方案(特别是JWT) 从设计上就拥抱了无状态架构,更适合现代分布式、微服务架构的应用场景。这也是为什么在现代Web开发中,Token-based认证逐渐成为主流的根本原因。
总结与对比
| 特性 | Cookie | Session | Token (以JWT为例) |
|---|---|---|---|
| 存储位置 | 客户端 | 服务器端 (存数据),客户端(存ID) | 客户端(存Token) |
| 状态 | 可状态,可无状态 | 有状态 | 无状态 |
| 安全性 | 较低(易被CSRF/XSS攻击) | 较高(数据在服务端) | 较高(防篡改,但需防XSS) |
| 扩展性 | 好 | 差(需Session共享) | 极好(天然支持分布式) |
| 跨域支持 | 需额外配置(CORS) | 需额外配置(CORS) | 支持良好 |
| 适用场景 | 传统服务端渲染Web应用 | 传统Web应用 | 前后端分离、APP、API接口 |
演进关系
- 原始时代 : 直接用Cookie存储用户ID等敏感信息 → 不安全。
- Session时代 : 引入Session,客户端只存无意义的Session ID,数据存服务端 → 安全,但有状态,扩展难。
- Token时代: 为了解耦和扩展性,提出无状态的Token概念。
- JWT时代: Token的一种优秀、标准化实现,成为现代分布式应用和微服务架构中身份认证的首选方案。
如何选择?
- 传统 monolithic(单体)Web应用: Cookie + Session 依然简单有效。
- 现代 SPA(单页应用)、前后端分离、移动APP、微服务API : JWT 是无状态和扩展性的最佳选择。