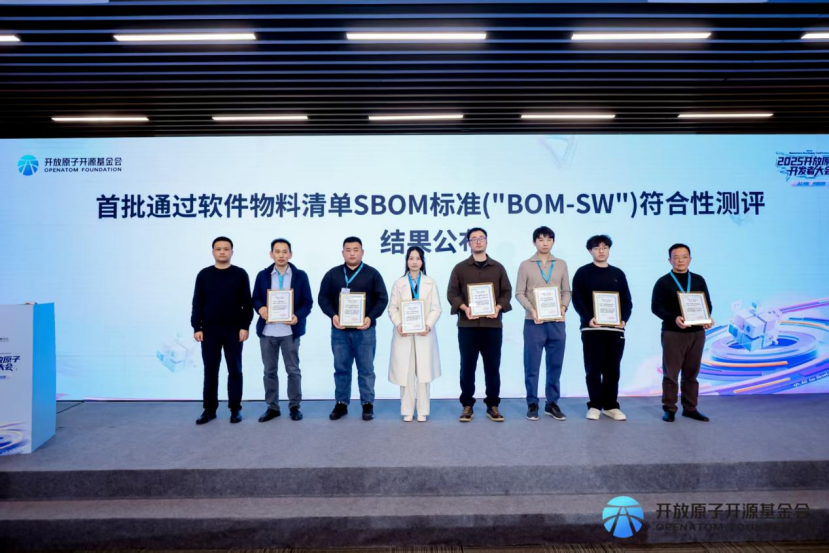
近日,2025开放原子开发者大会在北京成功召开。会议期间,开放原子开源基金会、软件融合应用与测试验证工业和信息化部重点实验室及开源风险评估与治理技术实验室共同举办了"开源安全与AI供应链治理分论坛"。会上,国家工业信息安全发展研究中心(下文简称:中心)首批通过"T/CQAE 19004-2025 软件物料清单构成和要求"标准(简称:SBOM标准)符合性测评的企业名单公布。
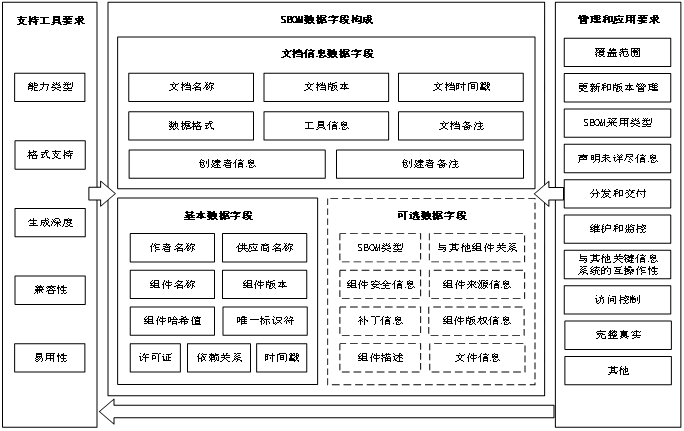
SBOM标准由中心牵头制定,涵盖文档构成、数据字段、工具能力要求、管理和应用要求四部分,旨在规范软件开发过程中物料清单(SBOM)的构成及要求,提升软件产品的质量和可维护性。
为进一步推动SBOM工具产品技术创新,加速工具产品在重点行业的广泛应用,中心启动SBOM标准符合性测评,对申请参与的各款工具产品从数据生成、数据分析、应用管理等方面进行了综合评价。最终,悬镜安全凭借其在数字供应链安全领域的深厚技术积累与前瞻性产品布局,率先通过测评。
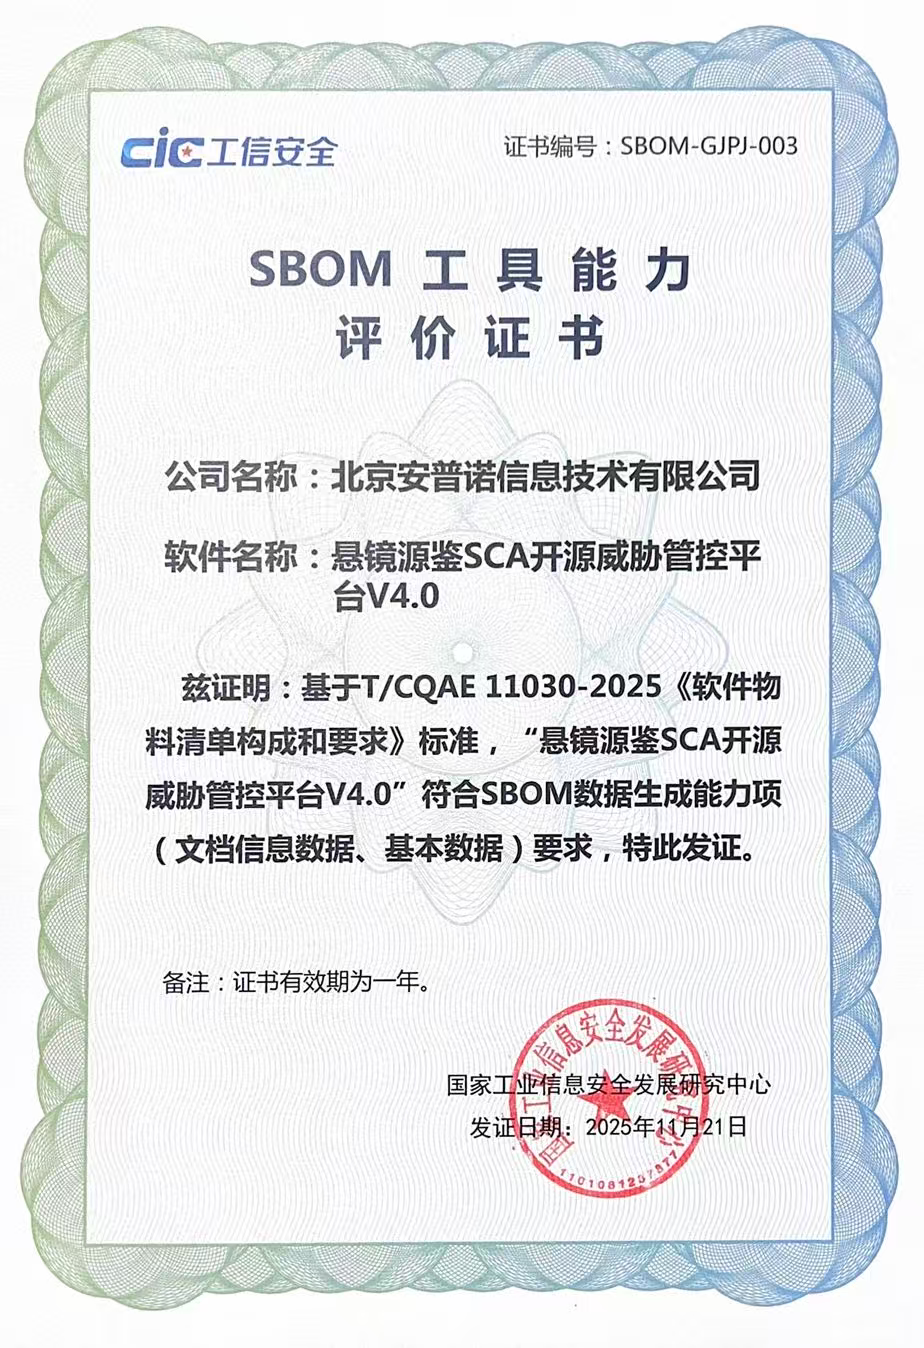
此次悬镜安全率先通过"T/CSEI 19004-2025"标准认证,不仅是对其技术实力与产品标准化水平的国家级认可,更标志着我国软件供应链安全治理迈入了标准化、规范化的新阶段。未来,悬镜安全将继续秉持"标准先行"的理念,积极推动该标准在千行百业的落地应用,携手生态伙伴共同构建透明、可信、安全的软件供应链新生态,为夯实国家数字基础设施安全底座贡献核心力量。
部分标杆客户