工具介绍
SQL Injection Scout 是一个用于 Burp Suite 的扩展,专为帮助安全研究人员和开发人员检测和分析 SQL 注入漏洞而设计。该扩展提供了丰富的配置选项和直观的用户界面,便于用户自定义扫描和分析过程。
💯 功能特性
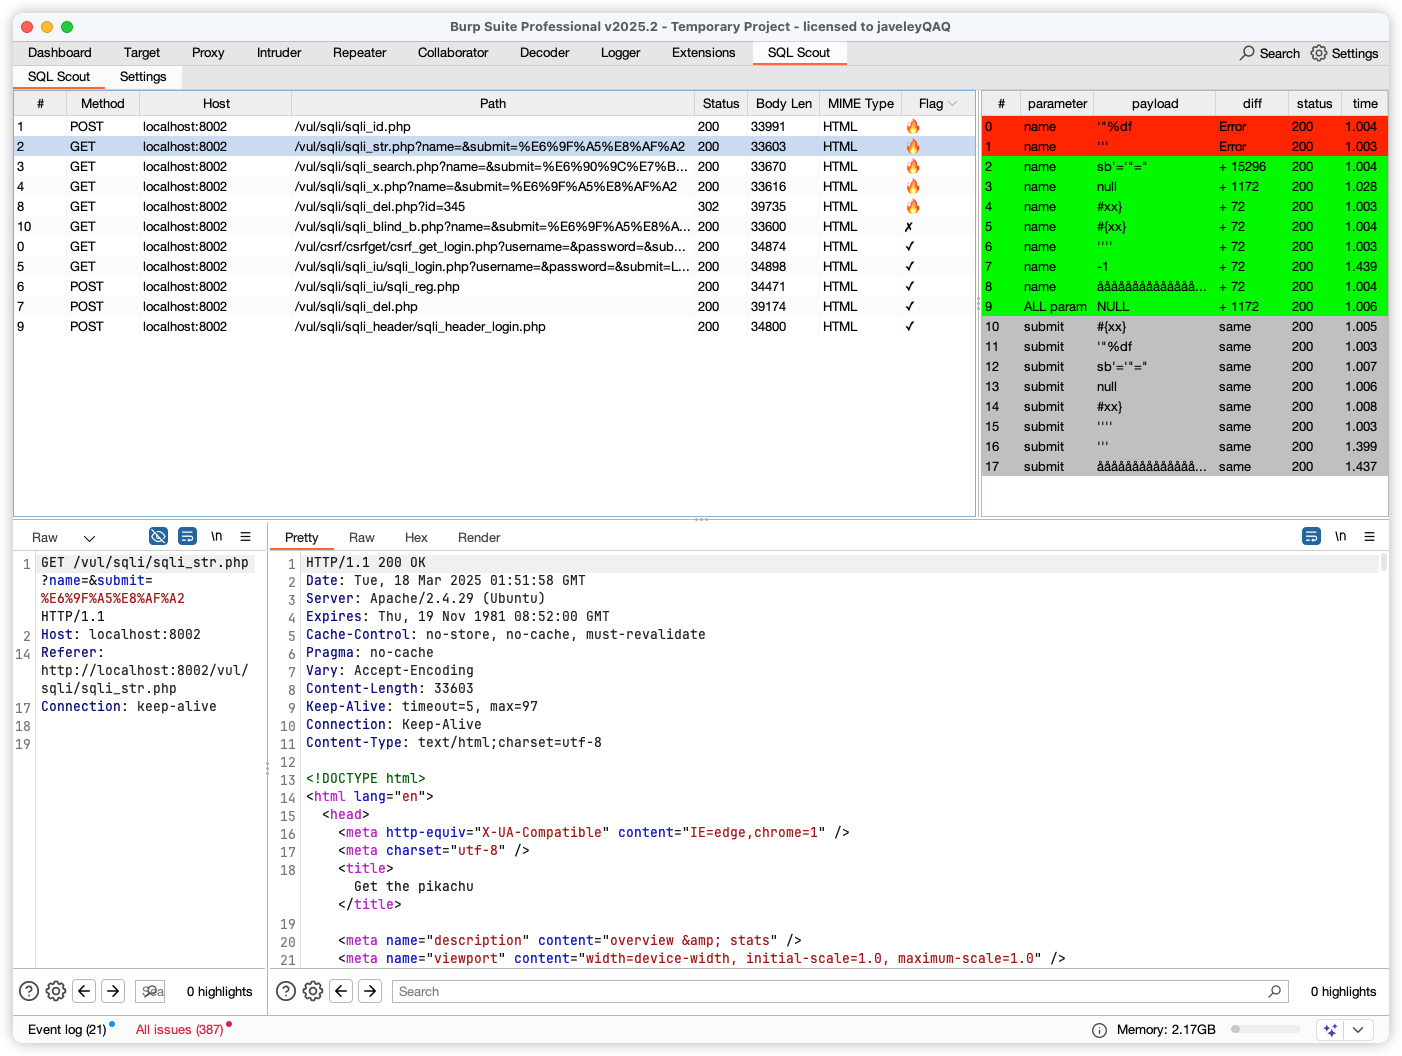
- 被动检测SQL :支持对除
OPTIONS外的所有请求的参数进行FUZZ测试,支持XML、JSON、FORM等表单数据格式。 - 最小化探测 :通过最小化的
payload探测,减少对目标的影响。 - 响应差异分析 :对响应进行
diff分析,自动标记无趣(灰色)和有趣(绿色)的响应。- ✅:标记为值得进一步分析的响应。
- 🔥:标记为存在Sql注入
Error:标记为检测到SQL Error信息存在Response中Max Params:标记为请求参数大于配置数Skip URL:匹配配置中需绕过的URL-
- ...
- 判断原理 :假设页面参数为反射类型,通过比较
payload和diff的长度,相同则认为无趣。 - 重复内容过滤 :对绿色标记的分组进行进一步分析,出现
6次以上重复的diff被标记为无趣。 - 结果排序:根据颜色对最终结果进行排序展示。
- 自动匹配 :在扫描页面的响应中自动匹配
diff结果,默认取第一处的差异。 - 正则匹配 :正则匹配无需扫描的
URL - 内置范围 :支持内置的
scope范围设置。 - 延时扫描 :支持固定抖动+随机抖动发包检测,更精准规避
WAF。 - 自定义扫描参数数量 :防止参数过多导致的性能问题或误报,默认
50 - 🔥 Fuzz隐藏参数SQL注入 : 支持用户在原始请求中追加隐藏参数列表,进行
FUZZ测试 - 在
Site map/HTTP history/Logger面板添加右键菜单,支持检测站点单个 与所有 请求- (搭配CaA使用本插件的
Fuzz Params List功能)
- (搭配CaA使用本插件的
使用指南
- 启动 Burp Suite 并确保 SQL Injection Scout 扩展已加载。
- 在
Extender选项卡中,找到 SQL Injection Scout 并打开其配置面板。 - 根据需要调整参数和模式设置。
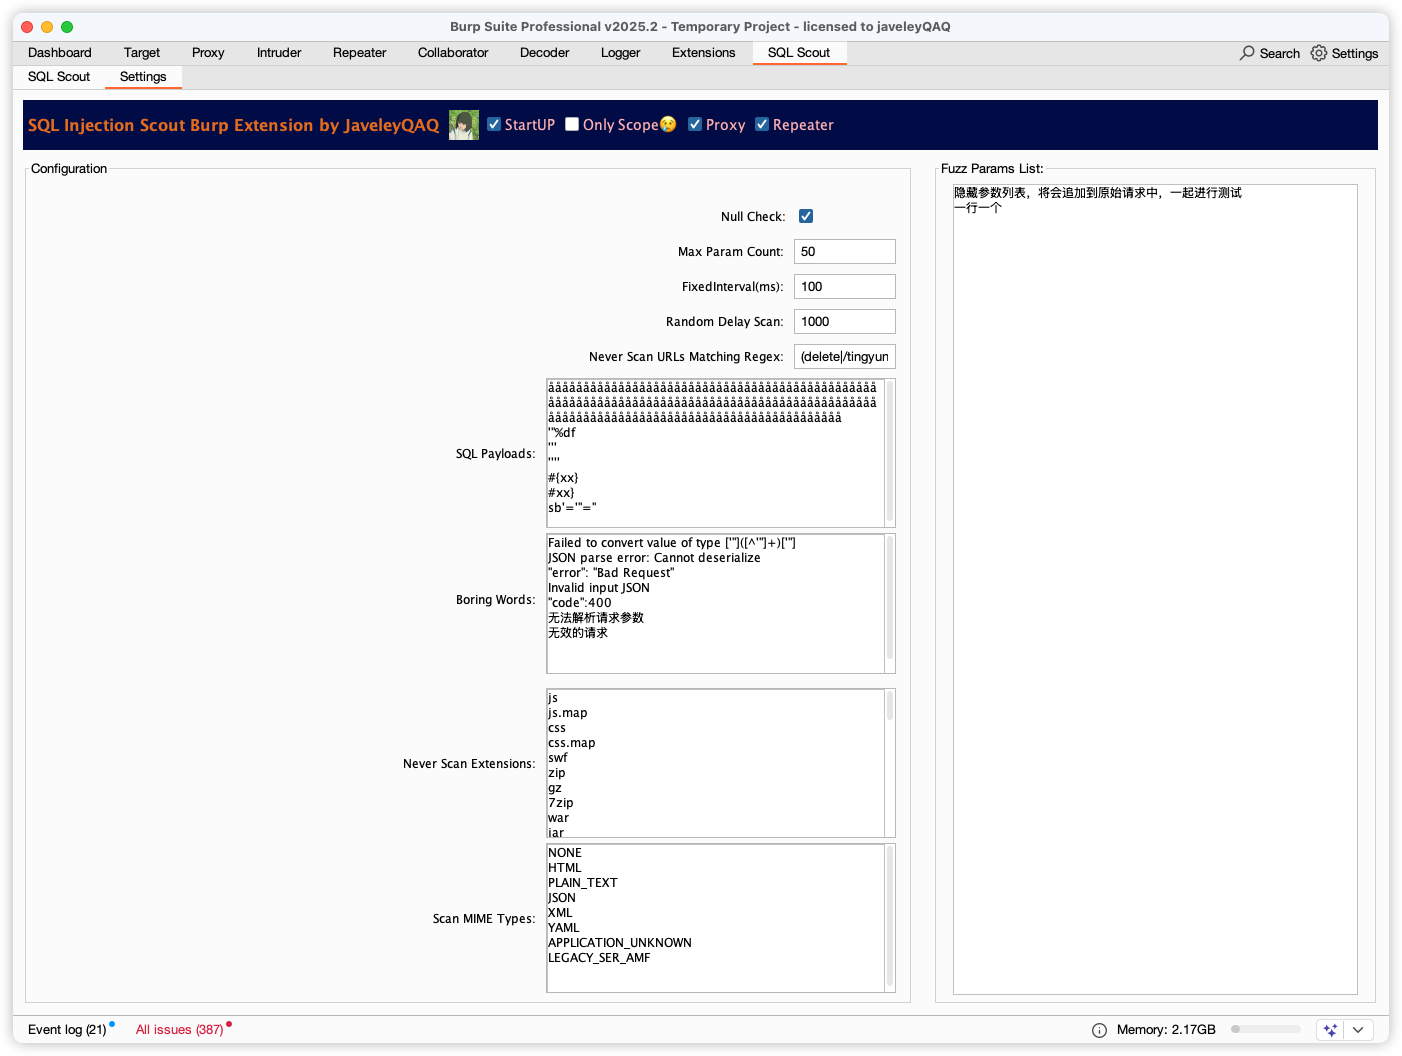
- 使用 Burp Suite 的代理、扫描器等功能进行测试,SQL Injection Scout 将自动应用配置并提供结果。
工具下载
https://github.com/JaveleyQAQ/SQL-Injection-Scout