应急响应测评服务要求
我之前单纯就接过应急响应的小项目没有接过还需要应急响应测评的工作而且这个项目还是包中包,大概就是wxb把项目给了一个公司然后又要包给我们公司。不能直接和客户沟通需求,相当于我们把问题反馈给上级公司,上级公司再反馈给我客户。沟通也有问题。主要就是报告怎么写。
大概是
渗透工程师在获得授权的情况下,以主流渗透工具结合服务商自研的工具模拟黑客攻击为主要手段,发现常见的高中危漏洞为主要目标,将发现的安全漏洞进行整理,并对可以利用的漏洞进行攻击;被攻击单位按要求做好应急响应。
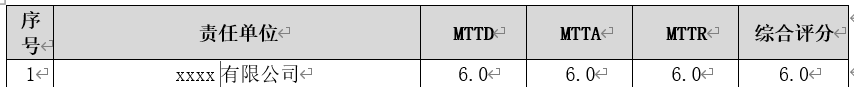
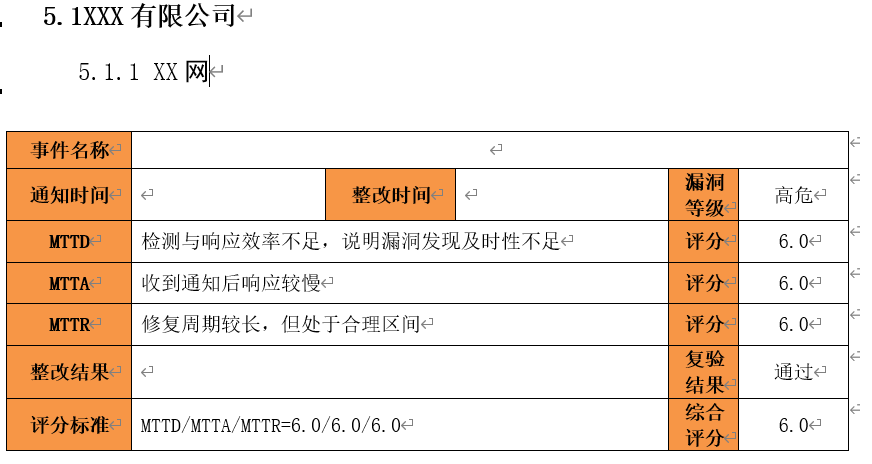
单位通过被攻击单位提交的报告,计算MTTD/MTTA/MTTR关键指标,综合评估被攻击单位的应急响应能力。
《应急响应测评报告》内容参考以下:
MTTD:理解成漏洞发现时间。
MTTA:理解成通知时间。
MTTR:理解成漏洞修复反馈时间。
通过以上指标来评估存在高危漏洞的企业,应急响应处置的能力;
无反馈的是不具备应急响应处置能力的;有反馈并且修复的,根据漏洞通知时间和完成修复反馈时间的天数作为评分指标。
应急响应测评报告梳理
得到授权,拿到网信办辖区内的单位资产,去进行渗透测试拿服务器权限什么的,然后发漏洞整改通知书。(我是真的不想吐槽,所有的模板都是我们自己弄的,上公司和客户都没有提供)
发现辖区内还是挺多漏洞的
弱口令、RCE、SQL注入,其中SQL注入是最多的
可能大家遇到这种项目都能去工作,但是不知道怎么去写对应的报告是吧。我就给大家写个样版。
首先是要下发漏洞整改通知书要包括单位、名称、IP、域名等,如下图所示,详情内容就和渗透测试报告里或者攻防报告里。把成果填进去。再写上如何整改就可以了。
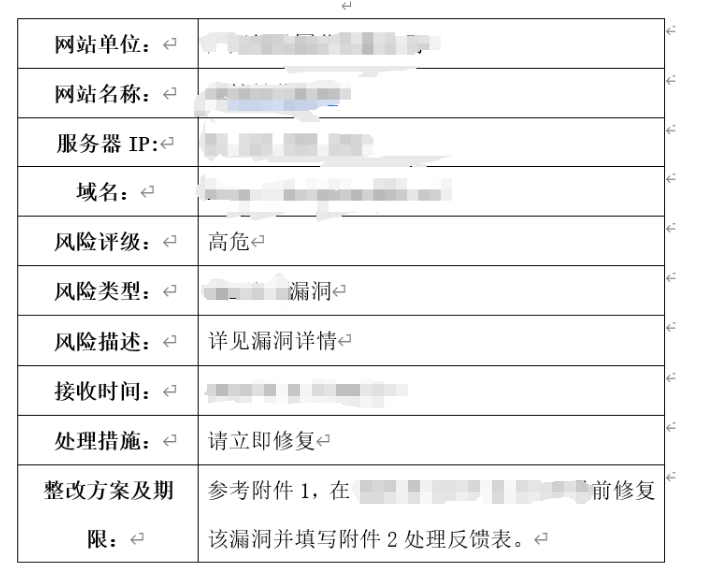
但是上面只是漏洞下发整改的报告之一,实际上并不是应急响应测评的报告。我当初也以为这个报告就是所谓的应急响应测评报告。结果不是。
大概就是漏洞整改报告通知下发后,他们给予反馈整改报告。然后我通过这几个项目去进行评分
计算MTTD/MTTA/MTTR关键指标。