HTTPS 是怎么工作的

HTTPS = HTTP + TLS。它做的事很简单:先建立安全通道,再在通道里传 HTTP 数据。

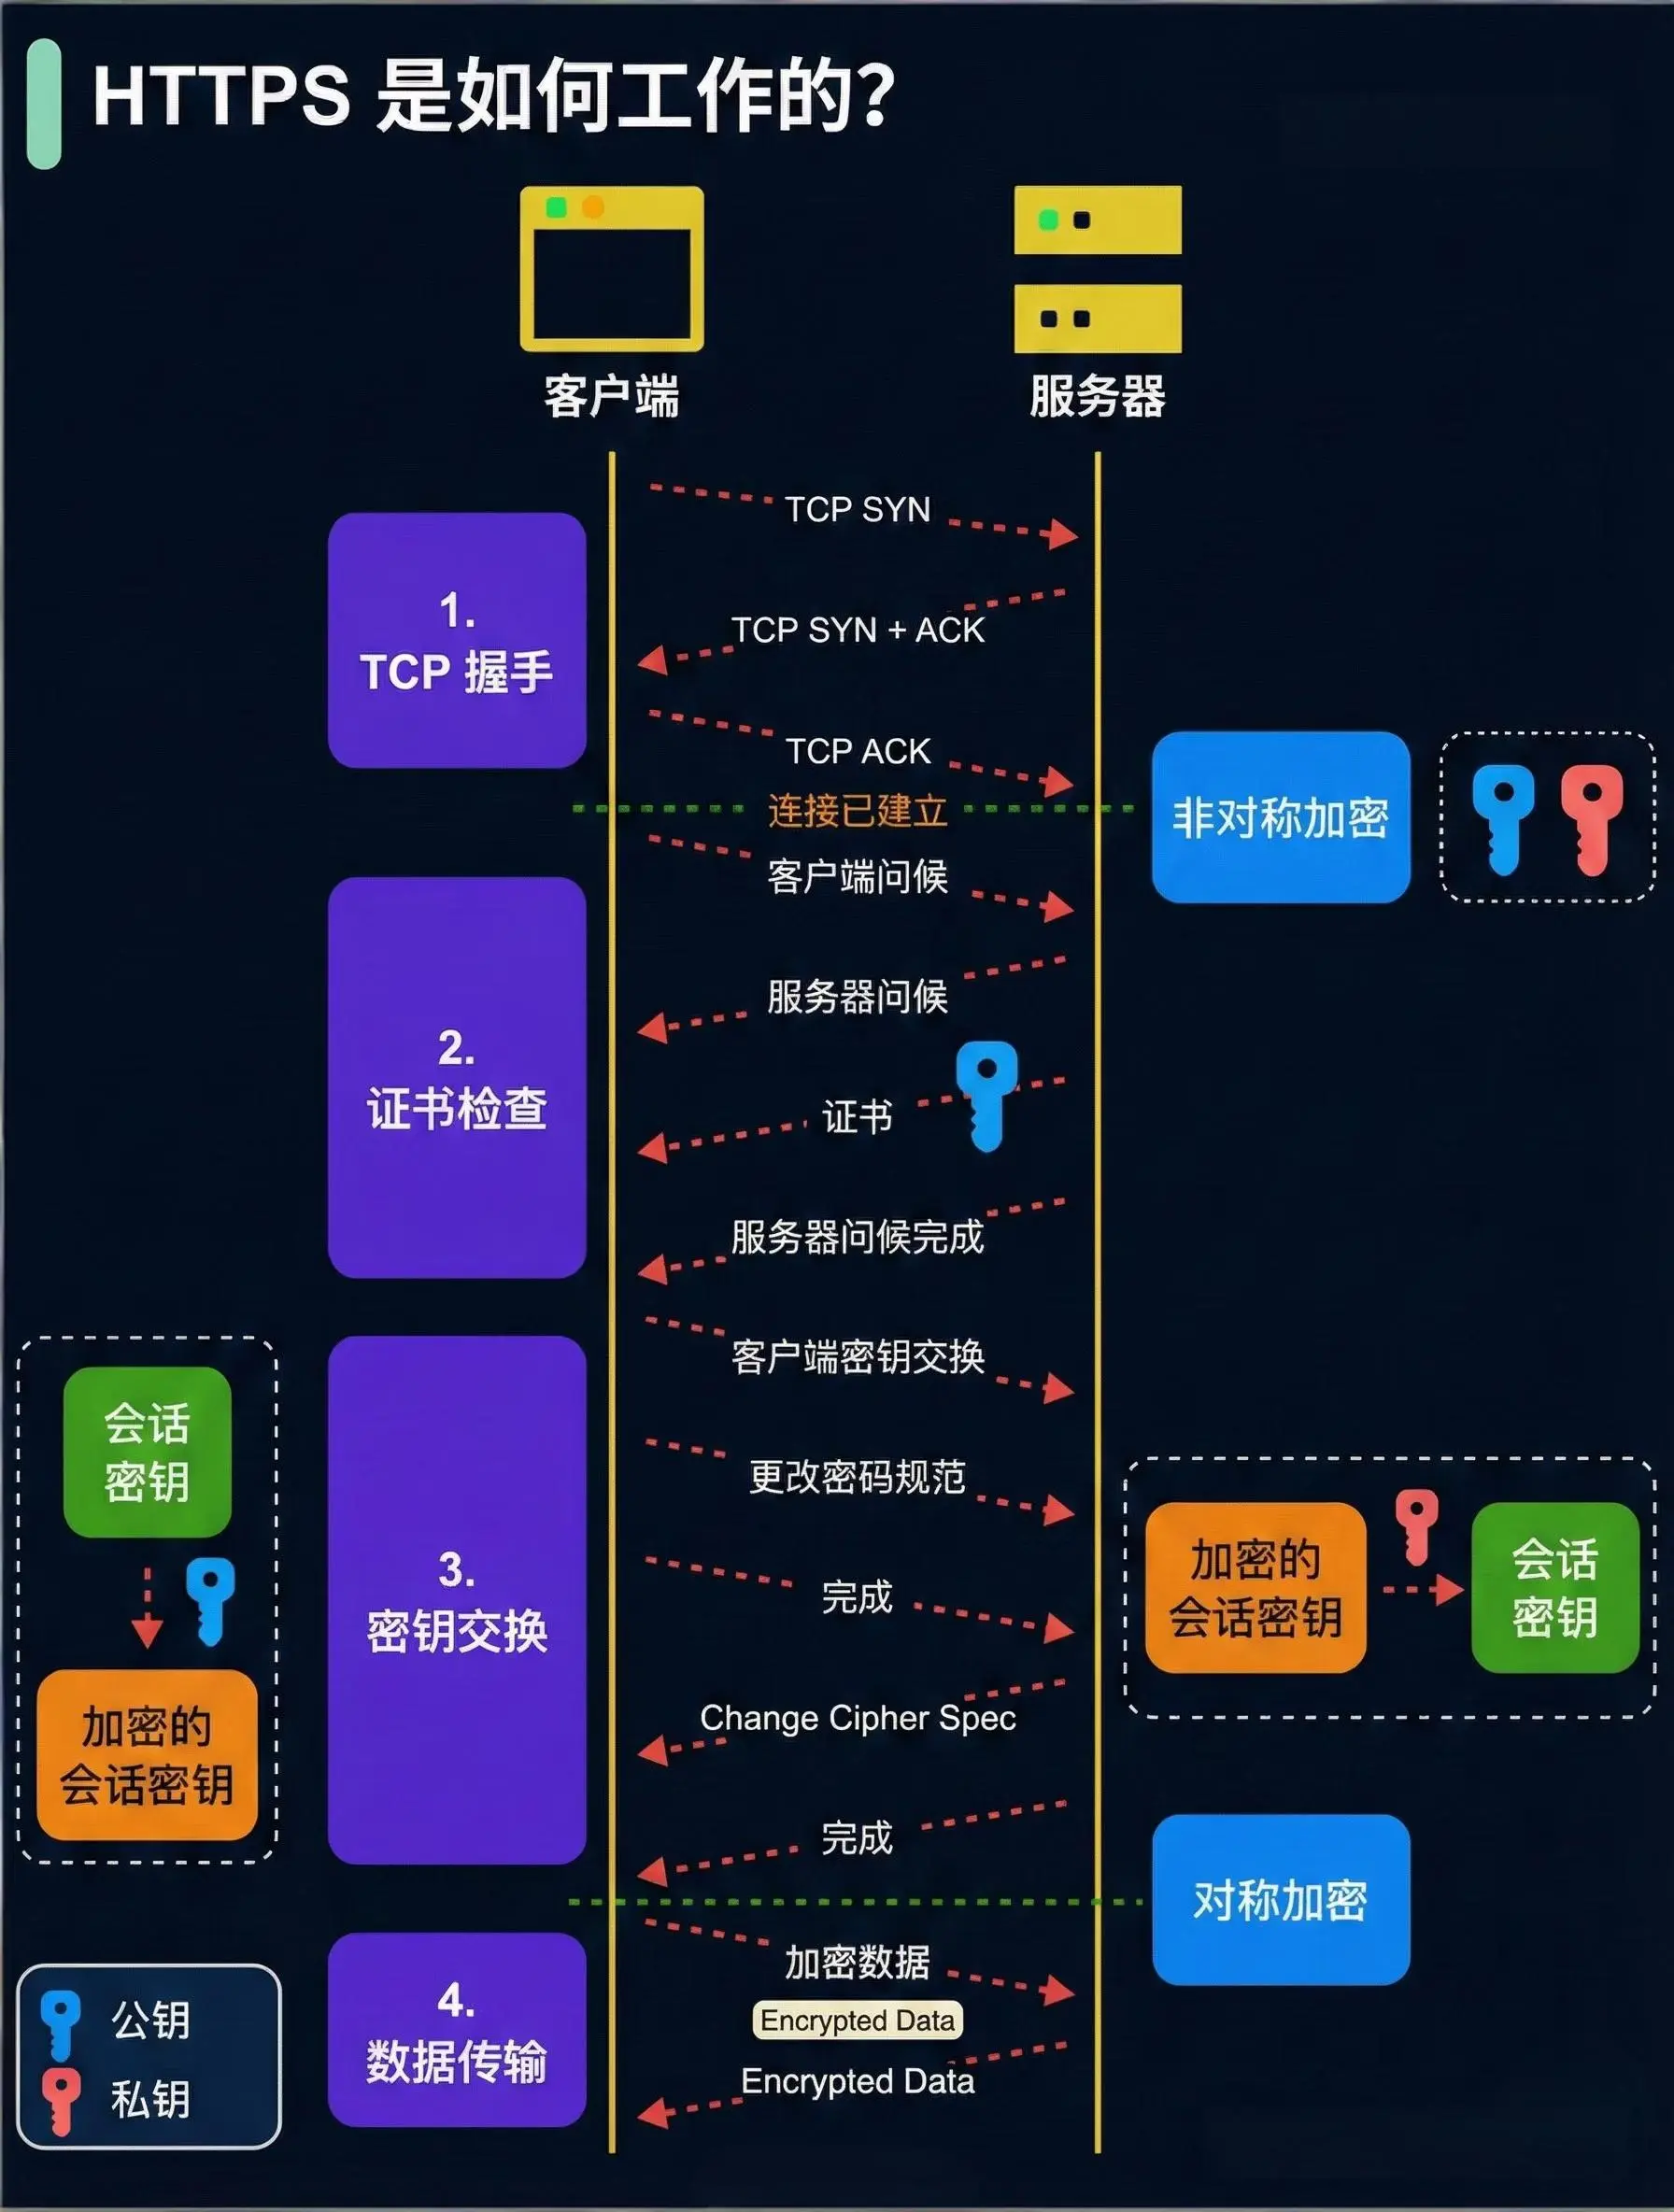
1、先建 TCP 连接(三次握手)

客户端发 SYN → 服务器回 SYN+ACK → 客户端回 ACK。此时连接建立,但还没加密。

2、开始 TLS 握手:协商"怎么加密"

客户端发 ClientHello:支持的 TLS 版本、加密套件、随机数等。

服务器回 ServerHello:选定版本/套件,并把证书发给客户端(包含服务器公钥)。

3、证书校验:确认你连的真的是它

客户端用系统/浏览器内置的 CA 根证书链去验证:

证书是否被可信机构签发、是否过期、域名是否匹配、是否被吊销等。

通过后,才能继续,否则浏览器会提示不安全。

4、密钥交换:生成"会话密钥"

关键点:非对称加密(公钥/私钥)主要用来"安全地协商密钥",不适合大量数据传输。

客户端与服务器通过密钥交换算法(如 ECDHE)协商出同一把会话密钥(对称密钥)。

会话密钥只在本次连接里用,速度快,安全性高。

5、切换到加密通道(Change Cipher Spec)

双方确认后续都用会话密钥进行加密/解密,并完成握手。

6、加密传输数据

接下来传的就是加密后的 HTTP 请求/响应(Encrypted Data)。

同时配合完整性校验(防篡改)与身份验证(防冒充)。

一句话总结

TCP 负责"连上";TLS 负责"验证身份 + 协商密钥 + 加密传输"。

非对称:用来握手与身份认证;对称:用来高效加密传数据。
相关推荐
发光小北7 小时前
四路can转WIFI在现场应用中有什么问题?
网络协议
zxanz112 小时前
网站为什么需要 SSL 证书来实现 https?
https
长按助力退休14 小时前
HTTP缓存从强缓存到协商缓存,前端性能优化第一步
http
Lsetea17 小时前
curl报58 unable to set private key file:客户端证书与私钥加载排查
运维·https·ssl证书·openssl·curl
Lsetea18 小时前
OpenSSL报certificate is not yet valid:error 9与notBefore时间排查
linux·运维·https·ssl证书·openssl
2501_9159090618 小时前
iOS应用从开发到上架App Store的完整发布流程与步骤指南
android·ios·小程序·https·uni-app·webview
刘马想放假18 小时前
网络链路备份与高可用技术详解:从 Dual-WAN、LACP 到 SD-WAN 与 MPTCP
网络协议
Zelman19 小时前
第07章-数据中心网络
后端·网络协议
Smoothcloud润云20 小时前
GPU服务器租用实例DNS与HTTPS下载排障实战
大数据·运维·服务器·人工智能·https·gpu算力
网络小江1 天前
上网第四十八课:抓包实战入门——Wireshark 读懂第一个包
网络协议