Bitwarden 是一款开源的自托管型密码管理器,核心功能是安全存储网站登录信息、Wi-Fi 密码、银行账户等各类敏感数据,还能通过加密方式同步到不同设备,适配 Windows、macOS、Linux 等多系统以及 Web 端,尤其适合注重数据隐私的个人、小微企业办公人员使用,其开源特性意味着数据存储逻辑透明,无需担心第三方平台泄露风险,这也是它相比闭源密码管理工具的核心优点。
使用 Bitwarden 时发现,这类自托管工具虽然数据自主可控,但初次上手需要自己完成部署,不像商用密码工具那样开箱即用,比如首次配置存储路径、端口时,若没提前规划好,后续可能出现访问异常,而且自托管模式下,数据备份需要自己手动操作,一旦本地存储介质损坏,没有备份就会丢失所有密码数据。
仅局限在局域网内使用是 Bitwarden 自托管的最大痛点,比如经常出差的职场人,想在外地登录公司系统时,没法访问家里部署的 Bitwarden 获取密码,只能提前把常用密码截图保存,不仅麻烦还存在截图泄露的风险;小微企业里,员工在外出差处理工作时,也没法调取公司内网的 Bitwarden 里的客户系统密码,耽误工作进度。
而将 Bitwarden 与 cpolar 内网穿透工具结合后,这些问题都能迎刃而解。cpolar 能把本地 Bitwarden 的访问端口映射到公网,无需复杂的公网 IP 配置,就能实现随时随地通过浏览器访问自己的密码库,而且成本极低,免费版就能满足日常使用需求,即便需要固定二级子域名,一年的费用也仅需几十元,既保证了数据自主掌控,又解决了跨网络访问的难题。
数据自己掌握还省钱的秘籍在下面!在下面!!
本地部署密码管理软件bitwarden 结合cpolar工具,可以实现远程同步,本例以群晖作为例子,其他系统也可以采纳,下面介绍使用方法,首先从搭建birwarden开始.
1. 拉取Bitwarden镜像
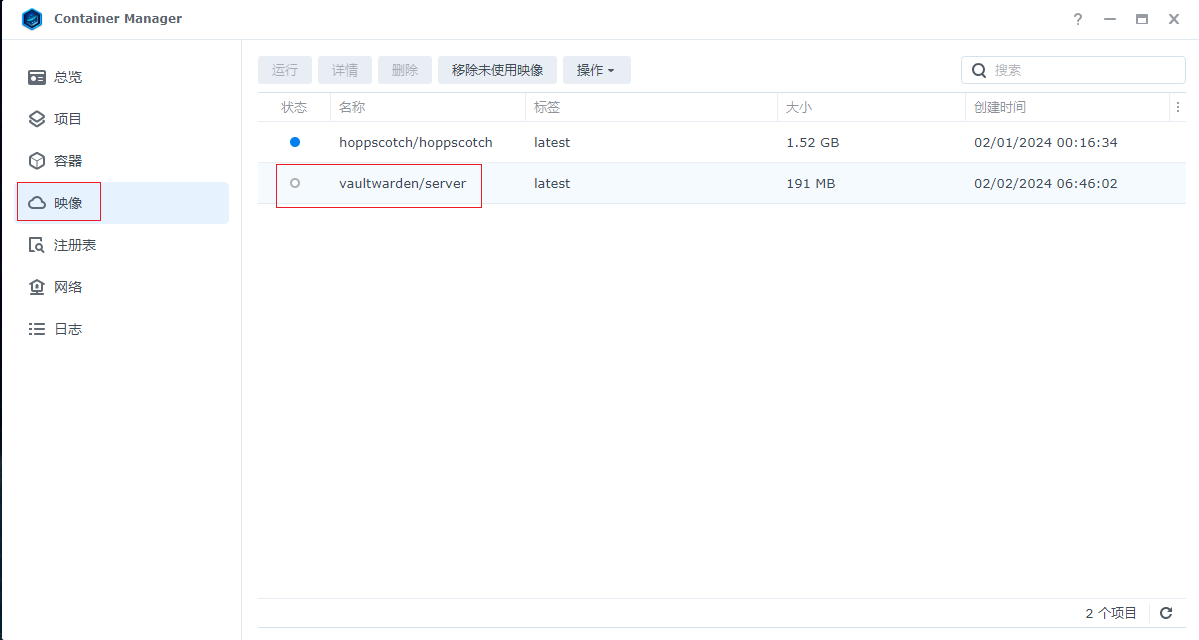
本例群晖版本由于无法直接在群晖控制面板界面搜索容器,所以采用命令行方式进行容器下载,首先开启群晖ssh连接,然后使用工具通过ssh连接上群晖,执行下面docker命令 拉取镜像容器:vaultwarden/server
shell
sudo docker pull vaultwarden/server拉取后我们在群晖容器管理界面可以看到拉取的镜像,现在改名了,叫vaultwarden,获取镜像就完成了,下面进行运行启动
2. 运行Bitwarden镜像
选中镜像,点击运行,运行后,进行参数设置
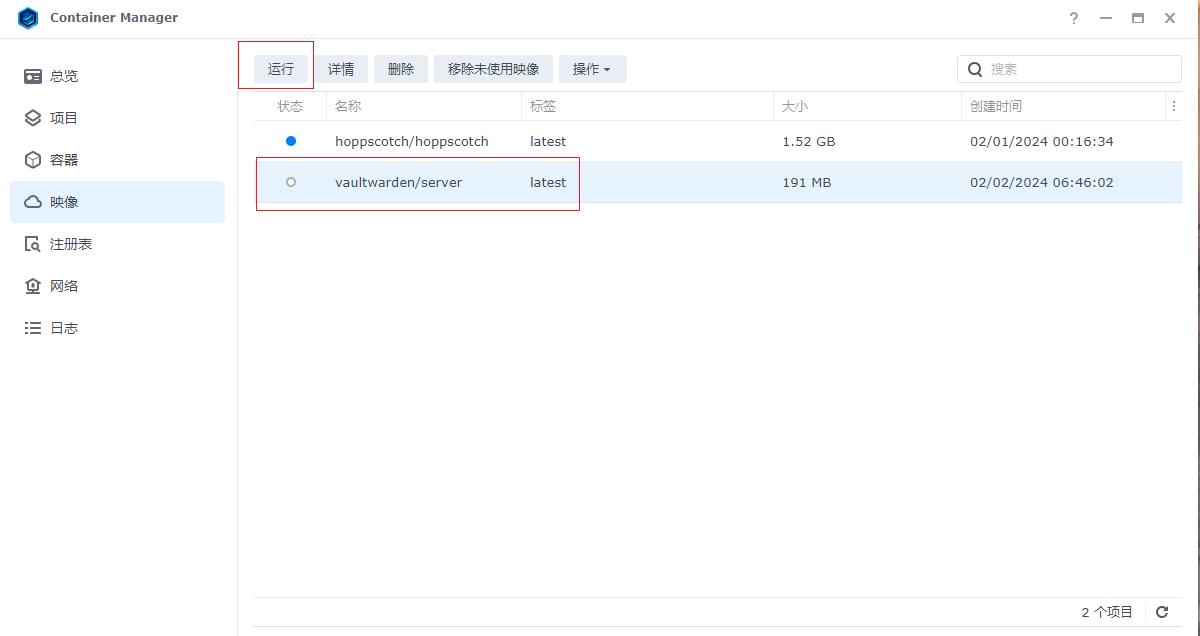
名称可以改成bitwarden,勾选开机自启,然后点击下一步
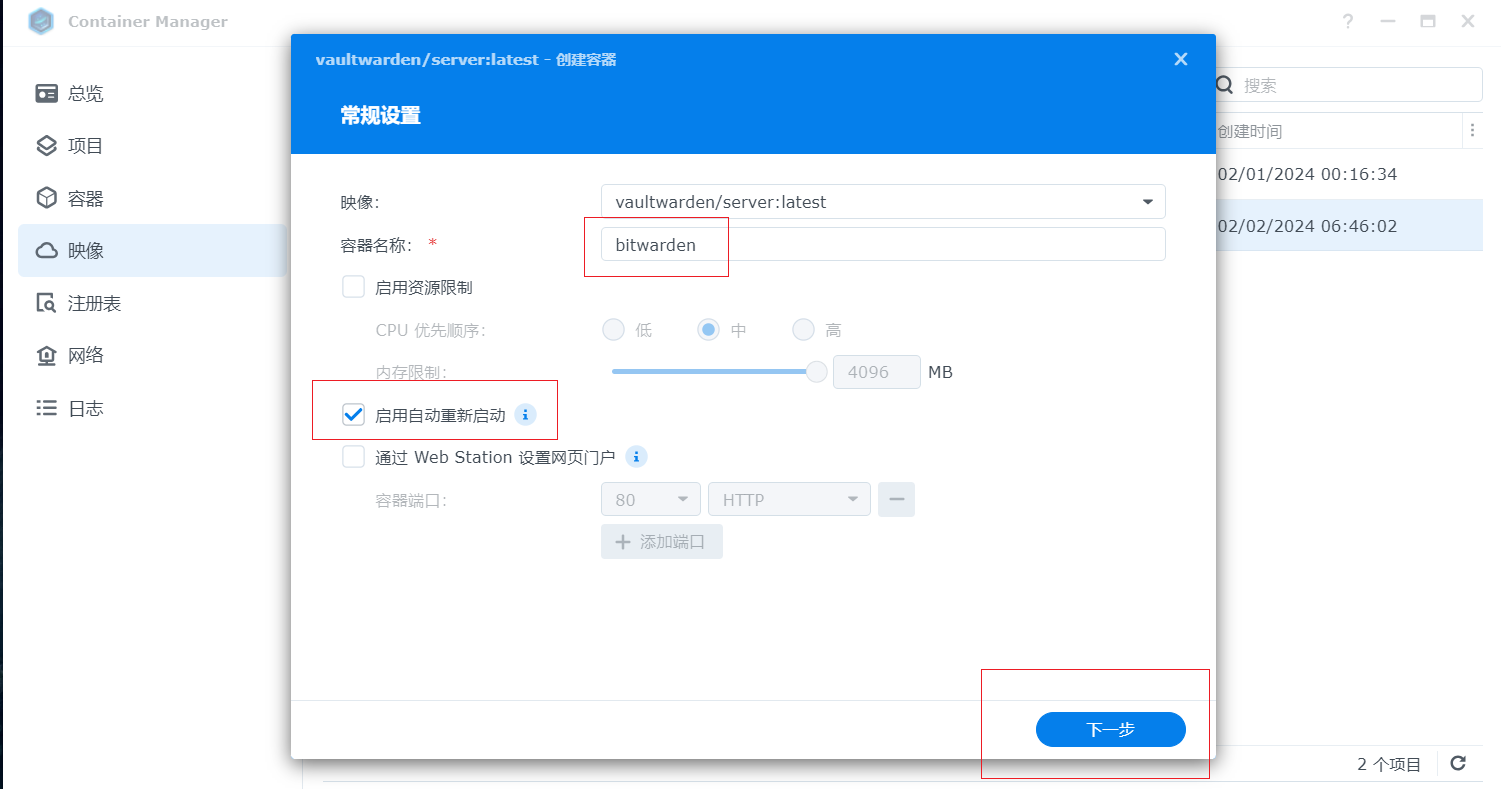
然后设置对外访问的端口,3012端口不需要设置,点击右边去除掉,只设置80端口即可,80端口,可以自己设置,这里设置的对外是8088,该端口也是我们web 访问的端口,然后再设置存储位置,指定一个数据存储位置,这个指定的位置文件夹可以提前创建好,后面参数,填写/data,然后点击下一步
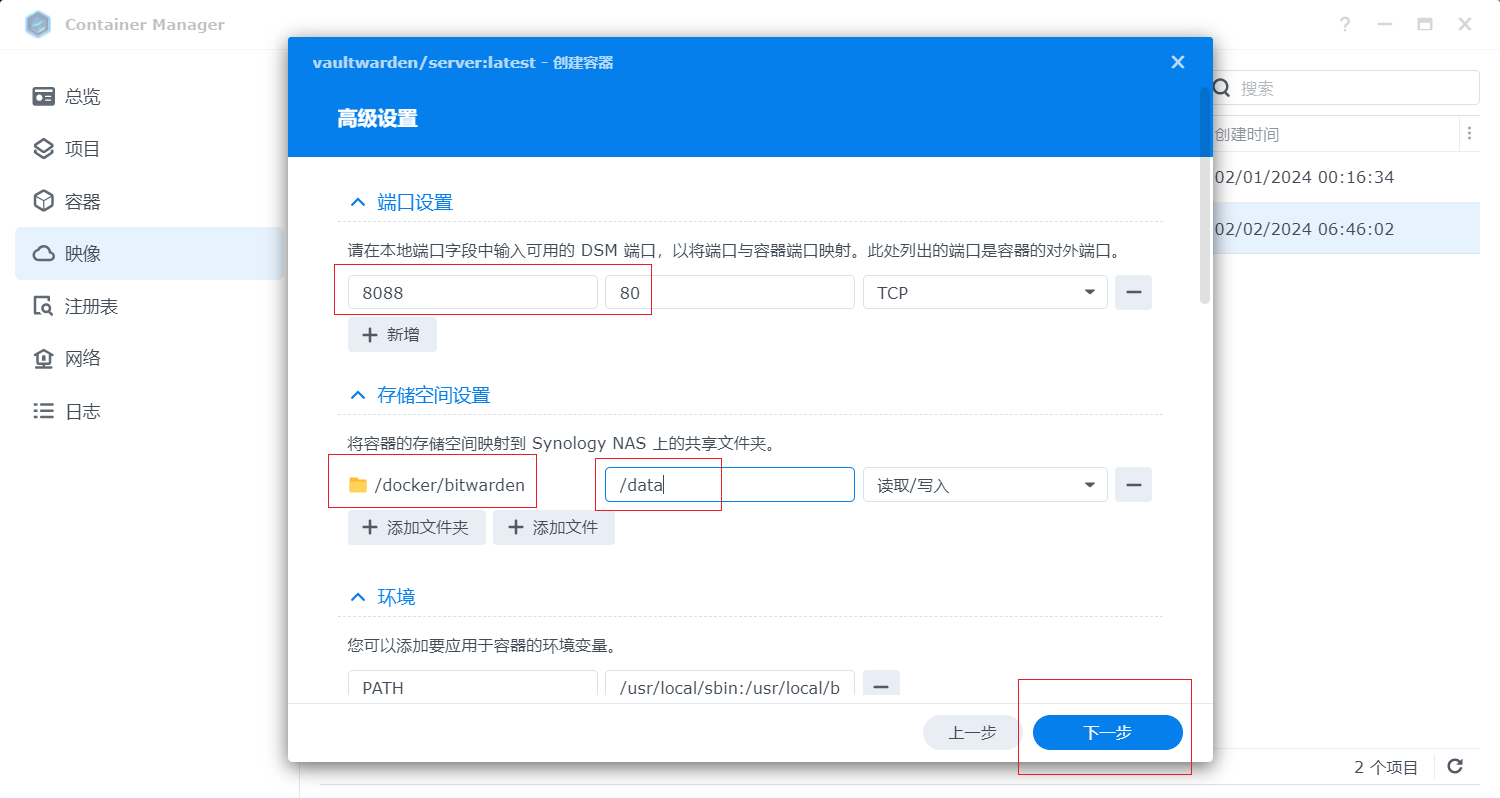
最后点击完成
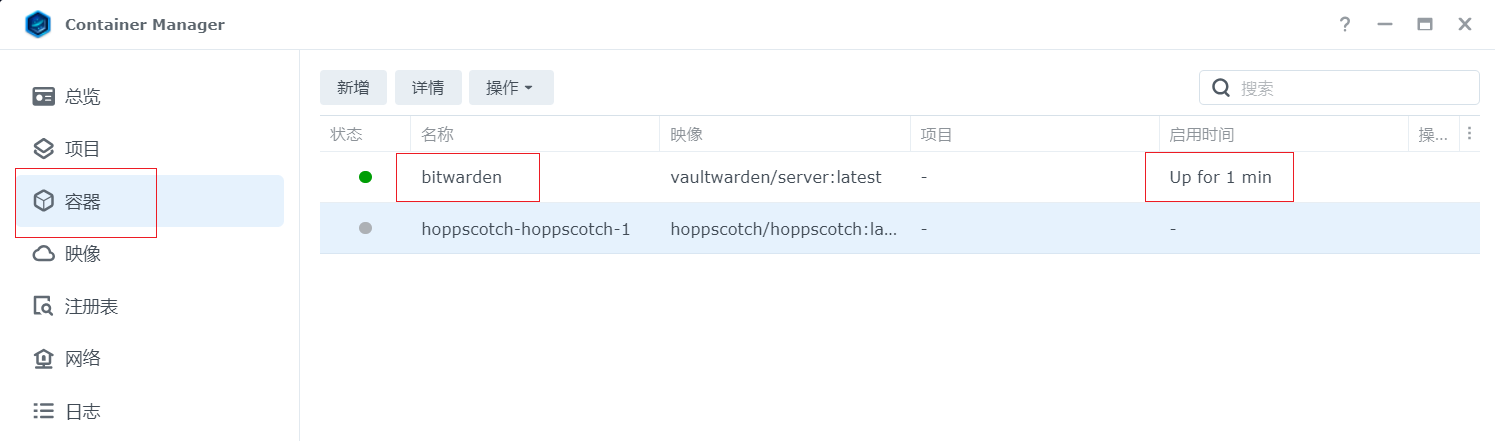
在容器界面,可以看到我们运行的bitwarden容器,表示成功运行,接下来进行访问
3. 本地访问
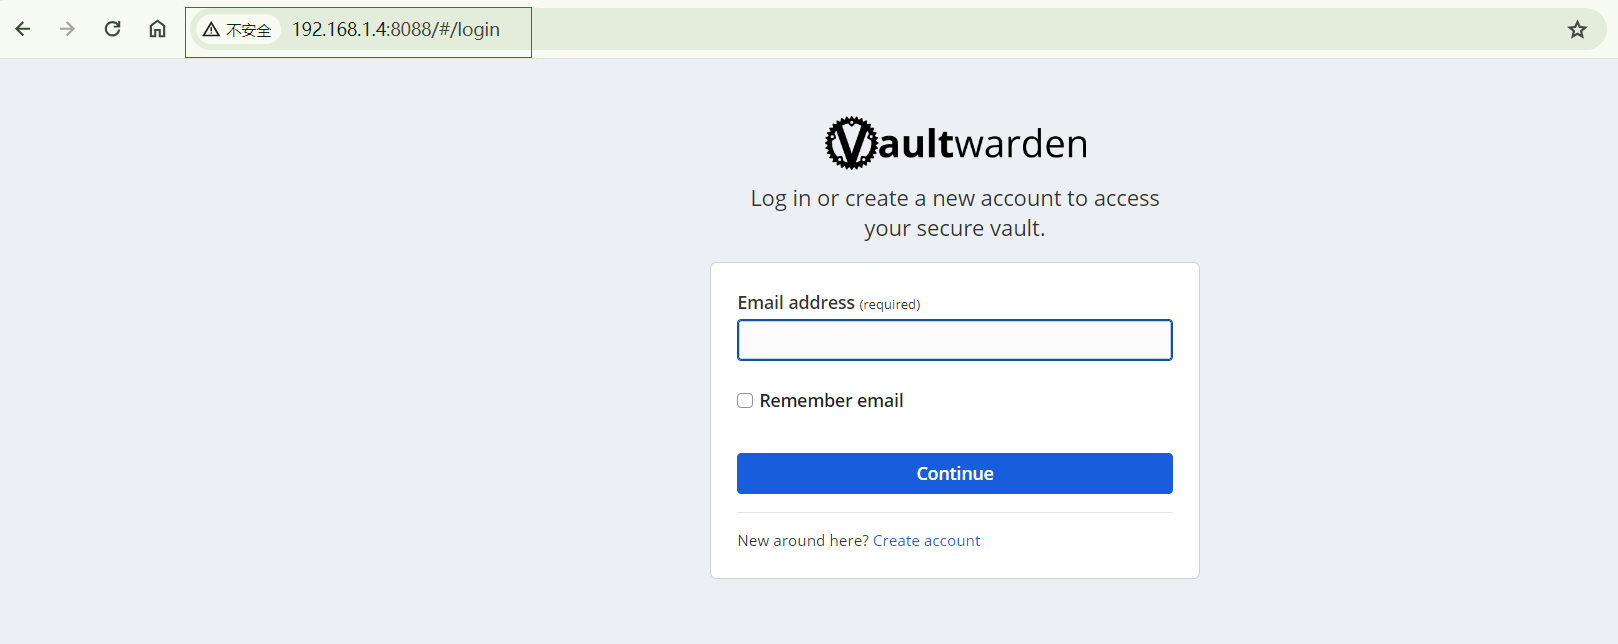
上面我们成功运行bitwarden镜像服务容器,且配置的对外访问端口是8088(具体以自己设置的为准),下面我们通过局域网IP访问8088端口,即可看到我们的bitwarden界面,本地访问就成功了,现在还注册创建不了账号,需要使用https访问才可以注册账号,下面我们安装cpolar工具,使用cpolar工具生成https域名进行访问,再创建登录账号!
4. 群晖安装Cpolar
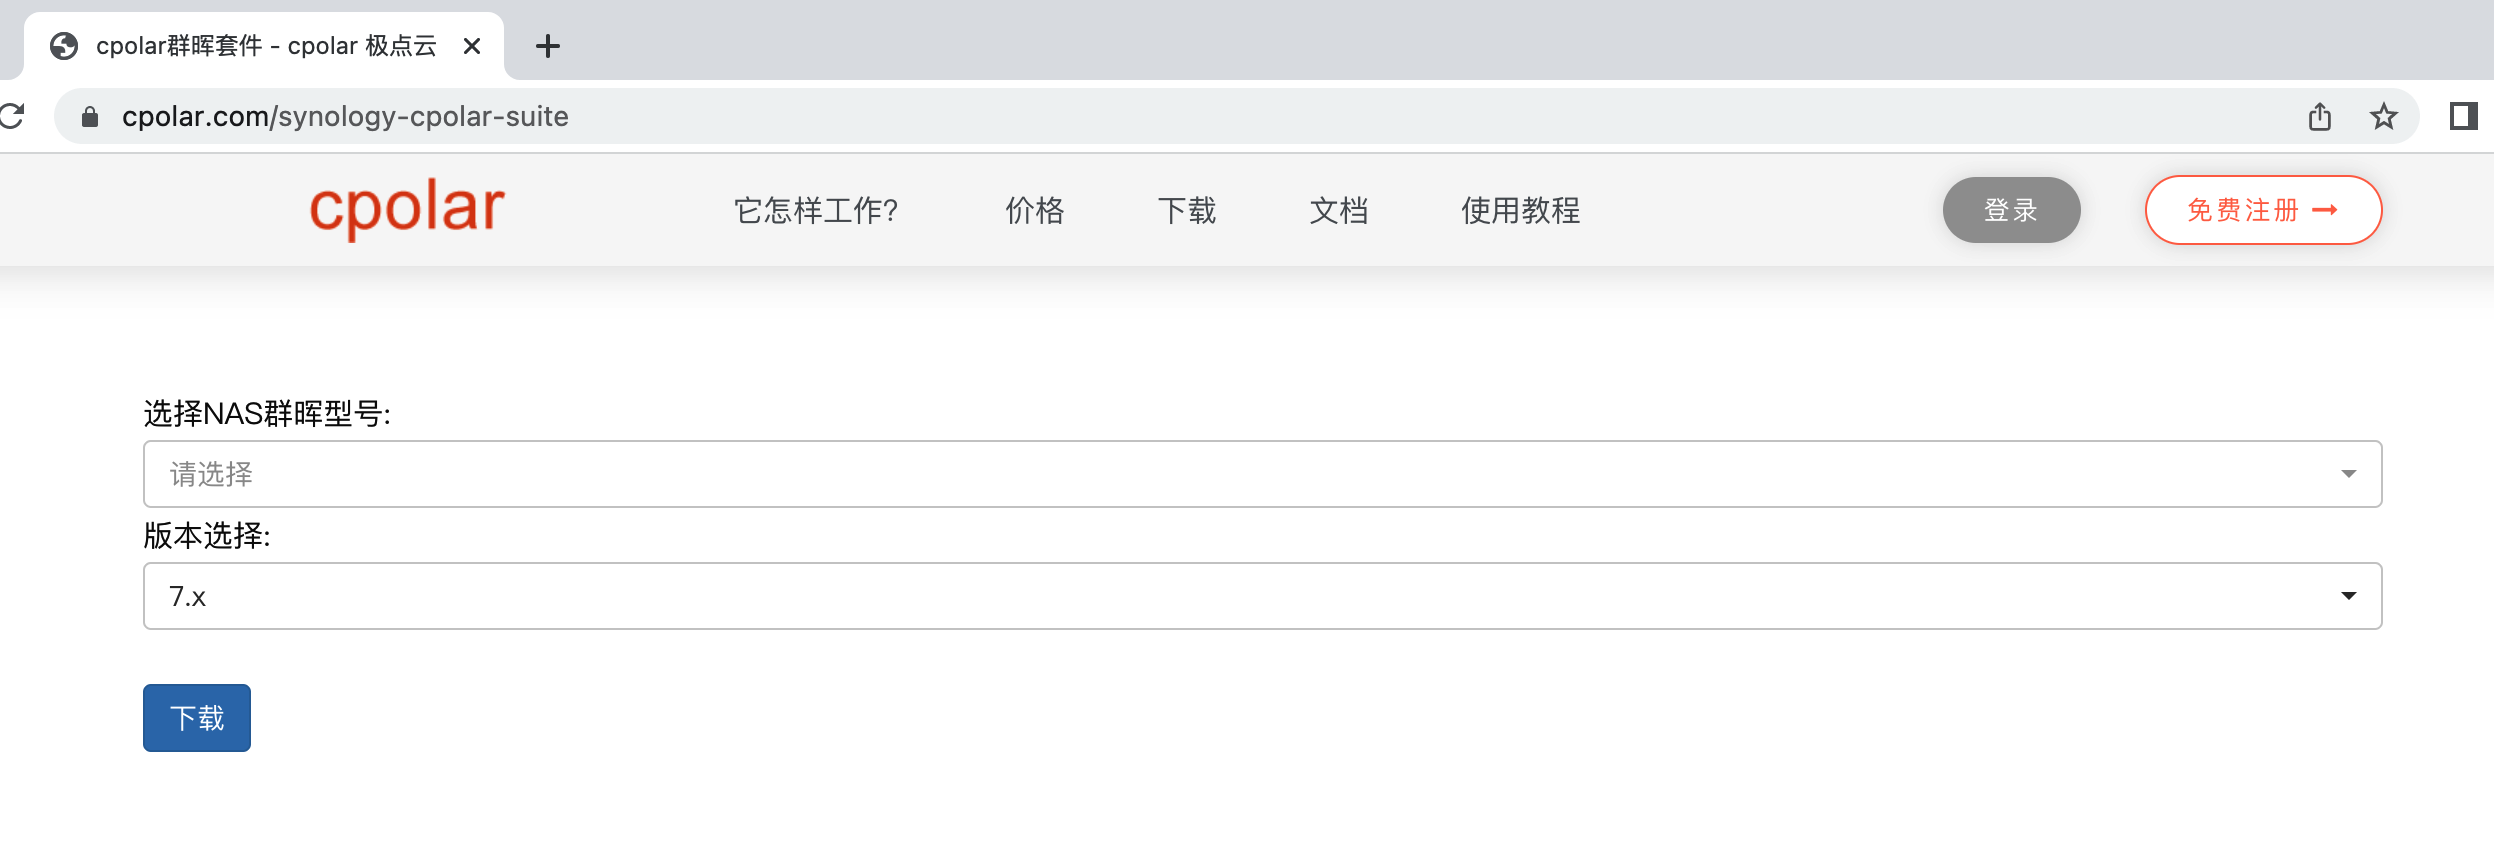
点击下面Cpolar群晖套件下载地址,下载相应版本的群晖Cpolar套件
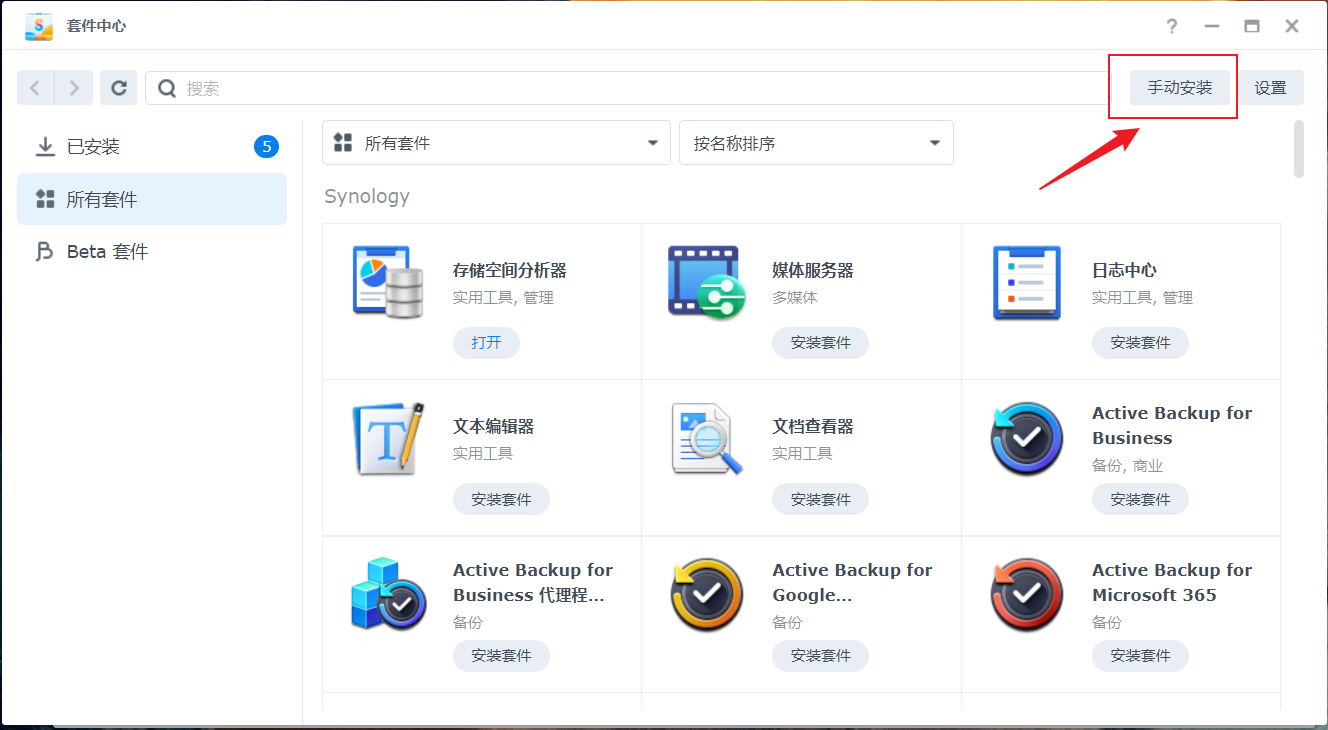
打开群晖套件中心,点击右上角的手动安装按钮。
选择我们本地下载好的cpolar套件安装包,然后点击下一步
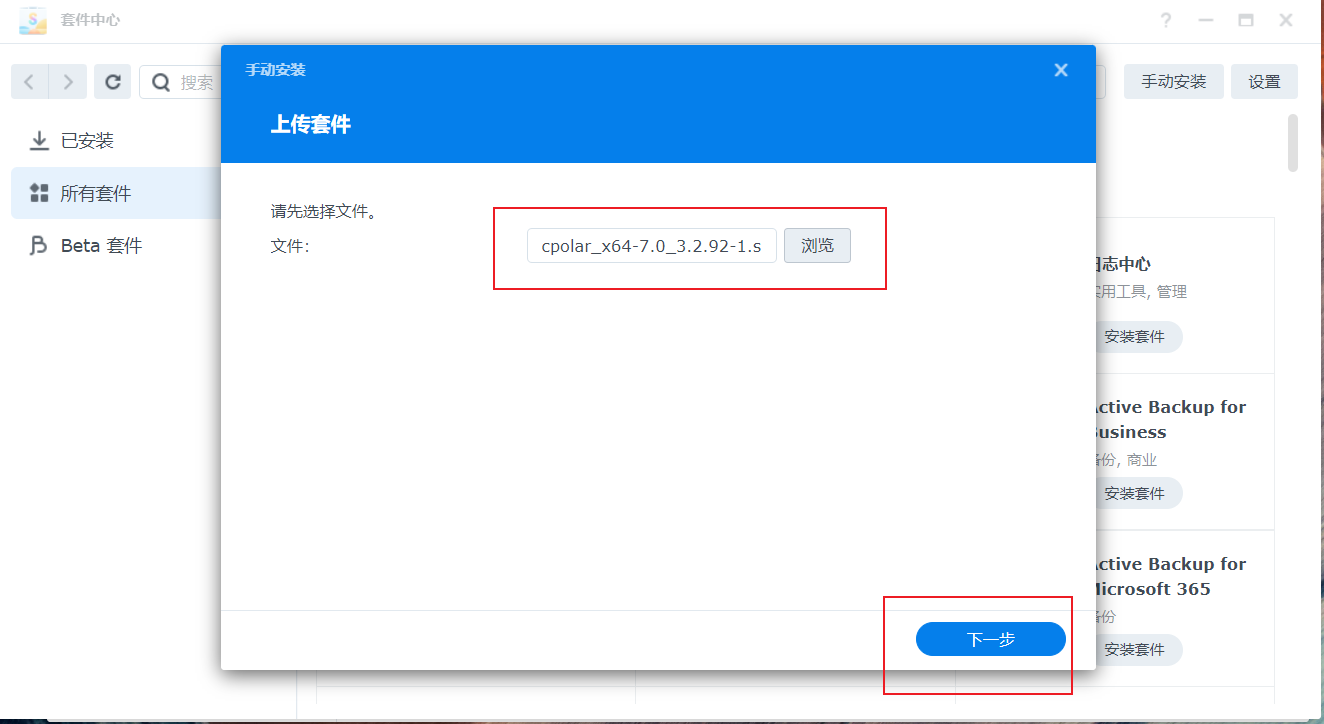
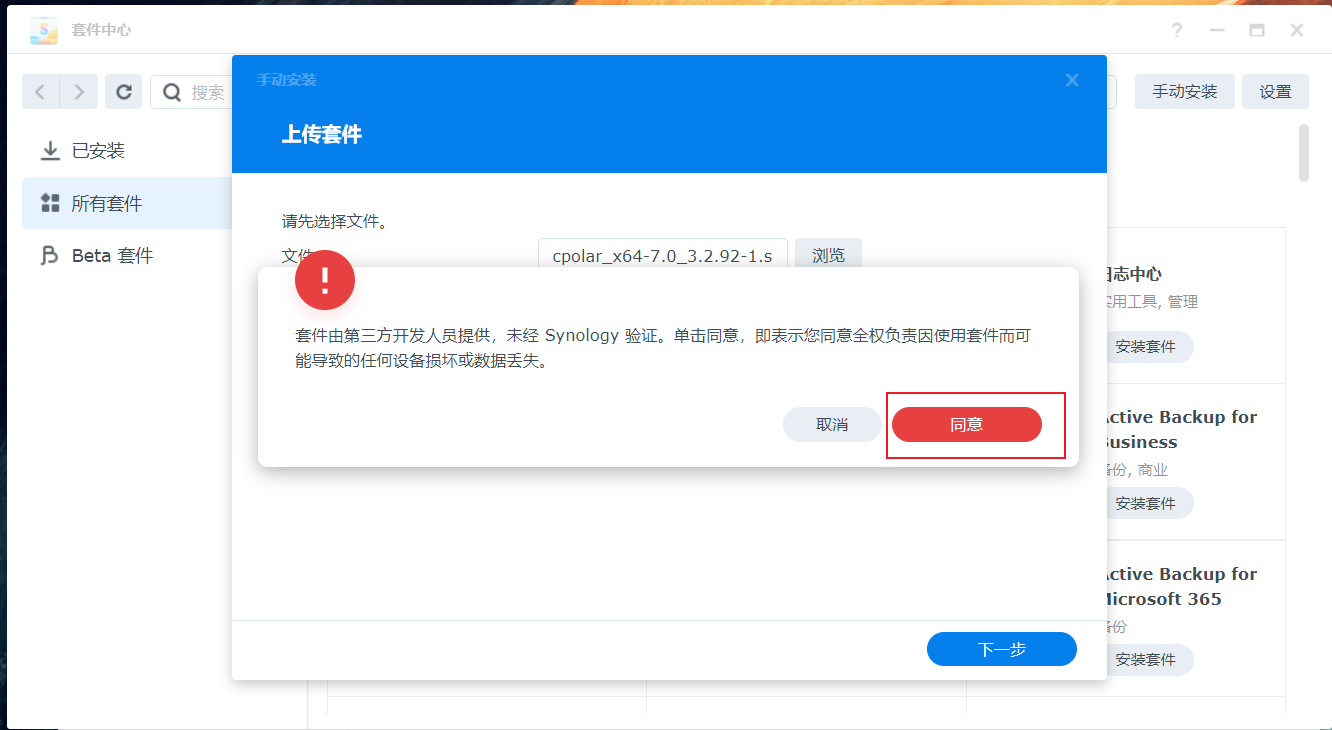
点击同意按钮,然后点击下一步
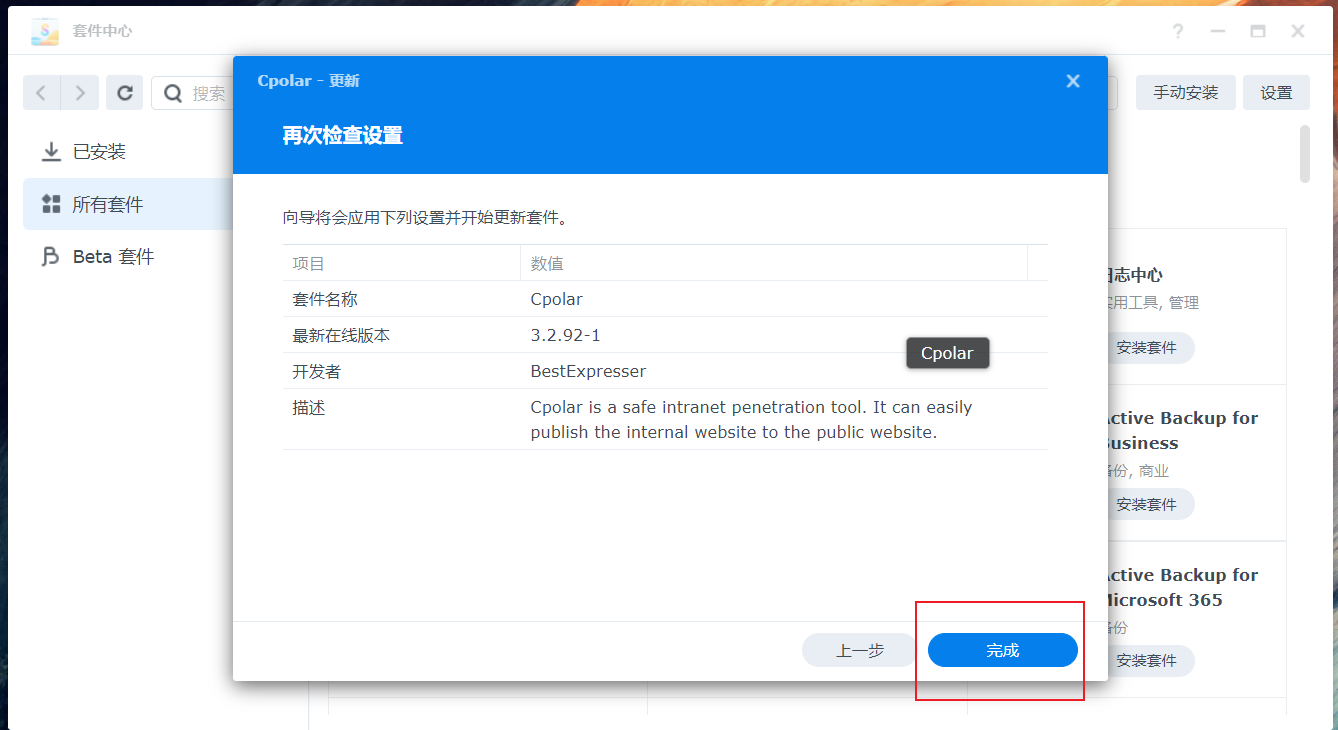
最后点击完成即可。
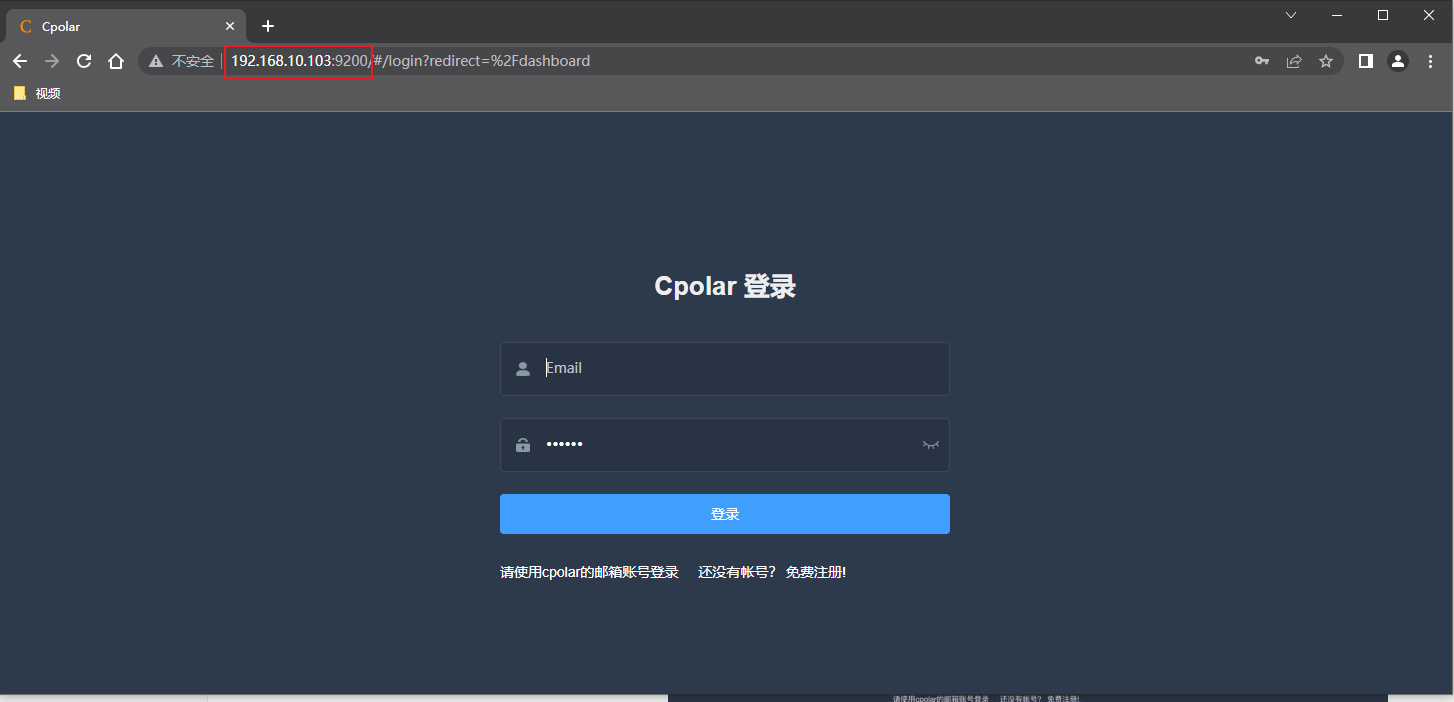
安装完成后,在外部浏览器,我们通过群晖的局域网ip地址加9200端口访问Cpolar的Web管理界面,然后输入Cpolar邮箱账号与密码进行登录
5. 配置公网地址
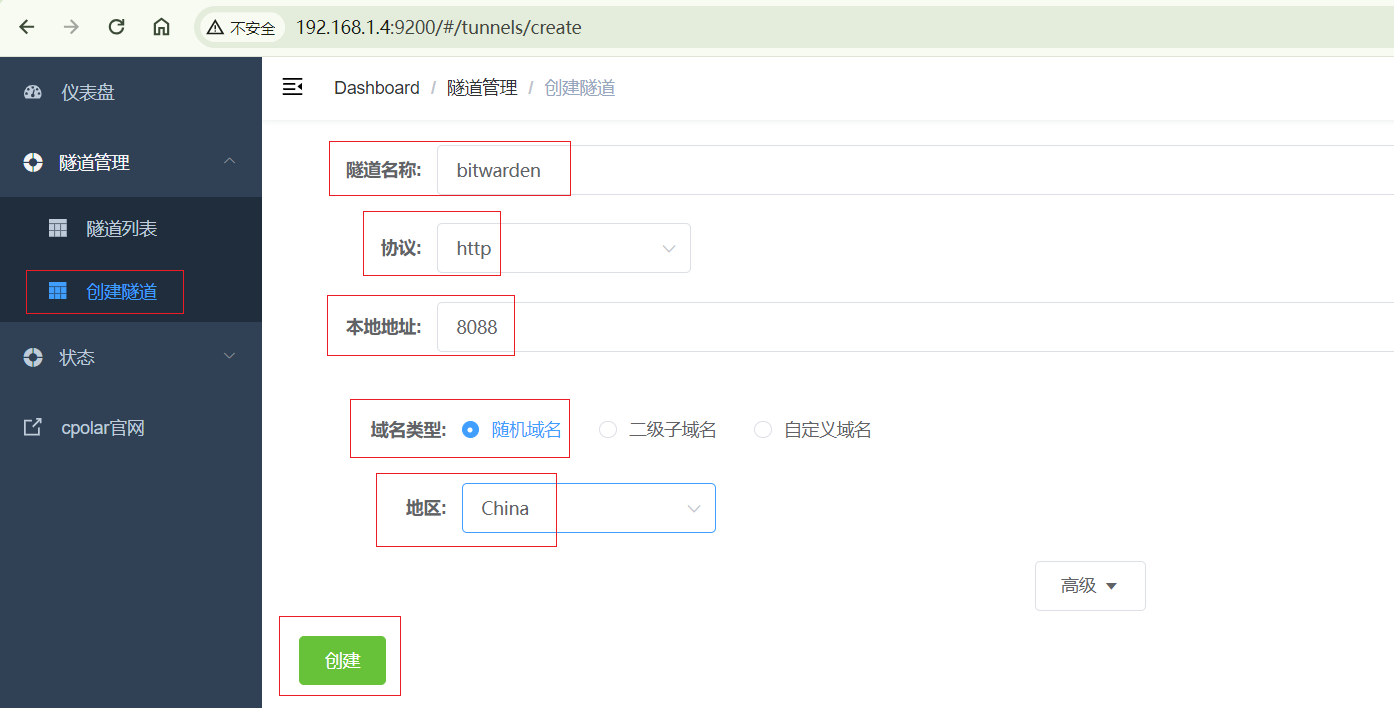
点击左侧仪表盘的隧道管理------创建隧道,创建一个bitwarden的公网地址隧道!
- 隧道名称:可自定义命名,注意不要与已有的隧道名称重复
- 协议:选择http
- 本地地址:8088 (本地访问的端口)
- 域名类型:免费选择随机域名
- 地区:选择China
点击创建
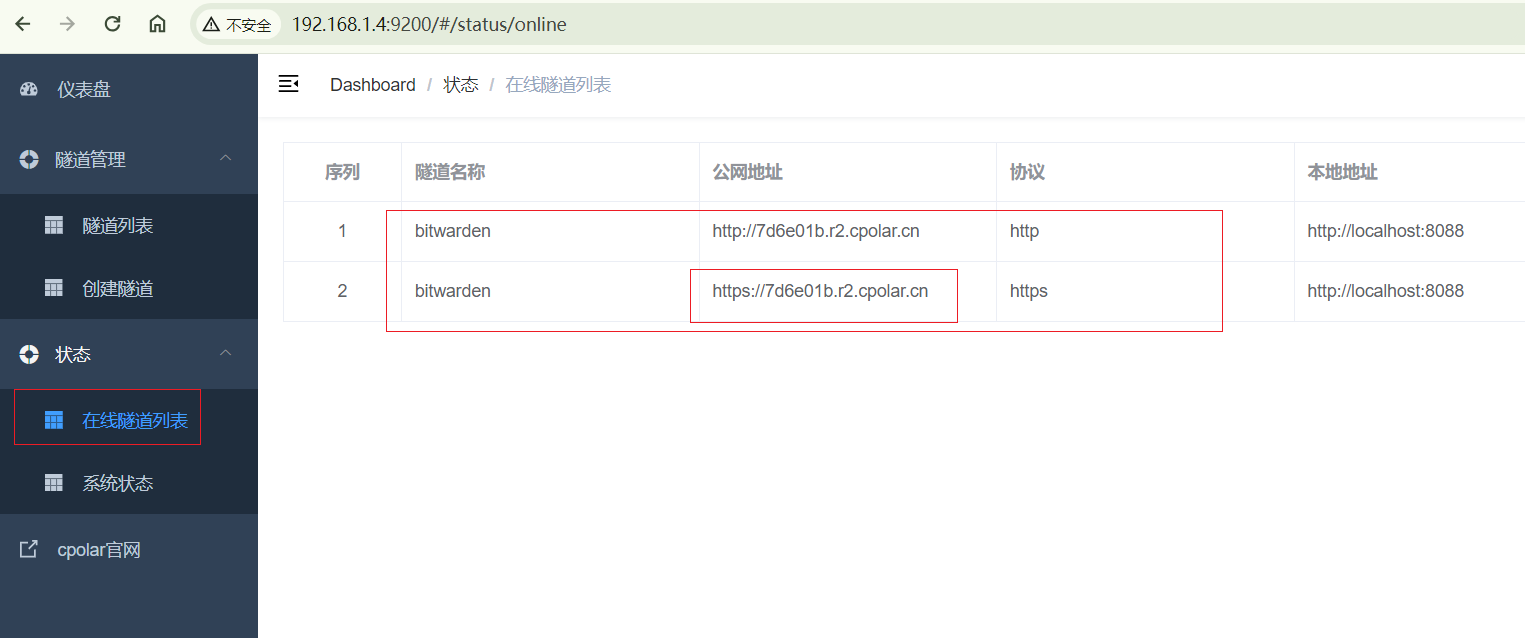
隧道创建成功后,点击左侧的状态------在线隧道列表,查看所生成的公网访问地址,有两种访问方式,一种是http 和https,下面我们使用生成的https访问.
6. 公网访问Bitwarden
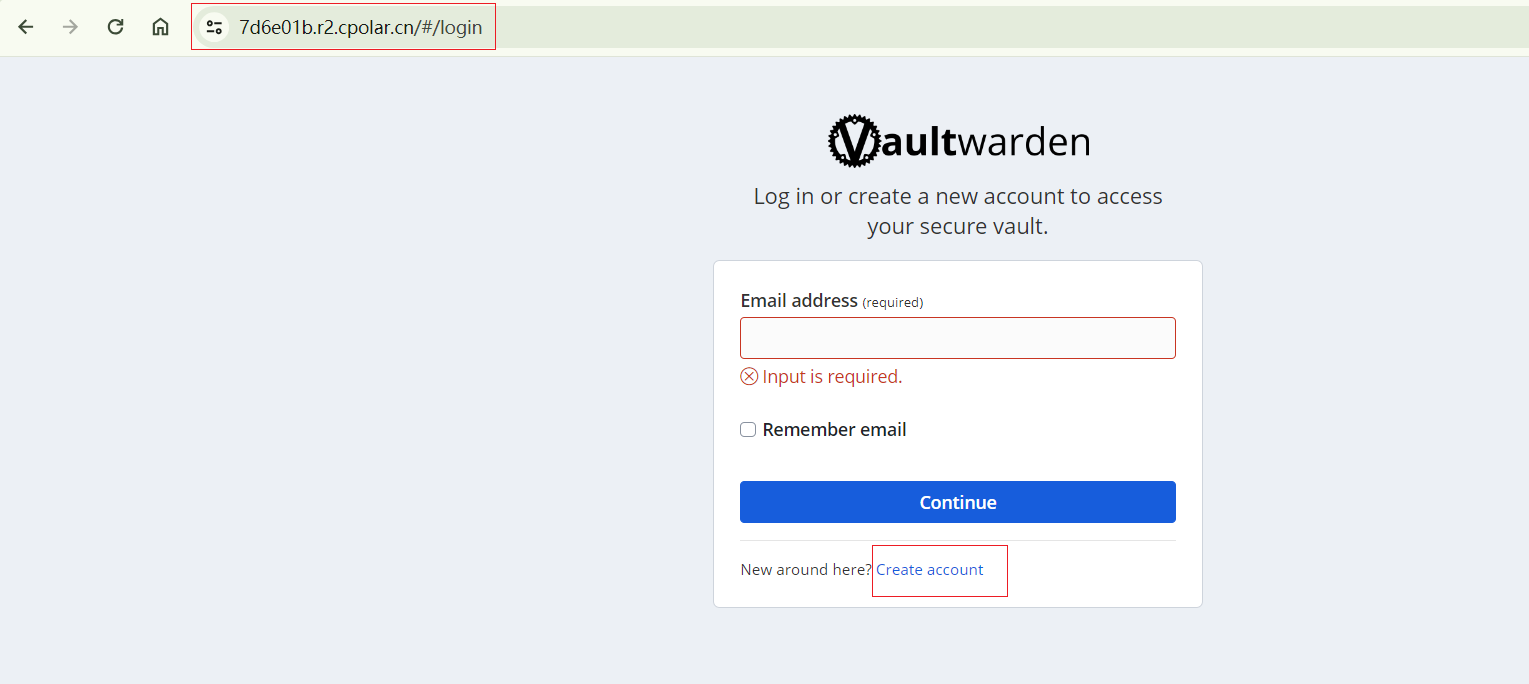
使用上面cpolar生成的https地址,在浏览器访问,同样 ,可以看到登录界面,公网https地址创建成功,接下来再进行创建登录账号,点击Create account,进入创建账号
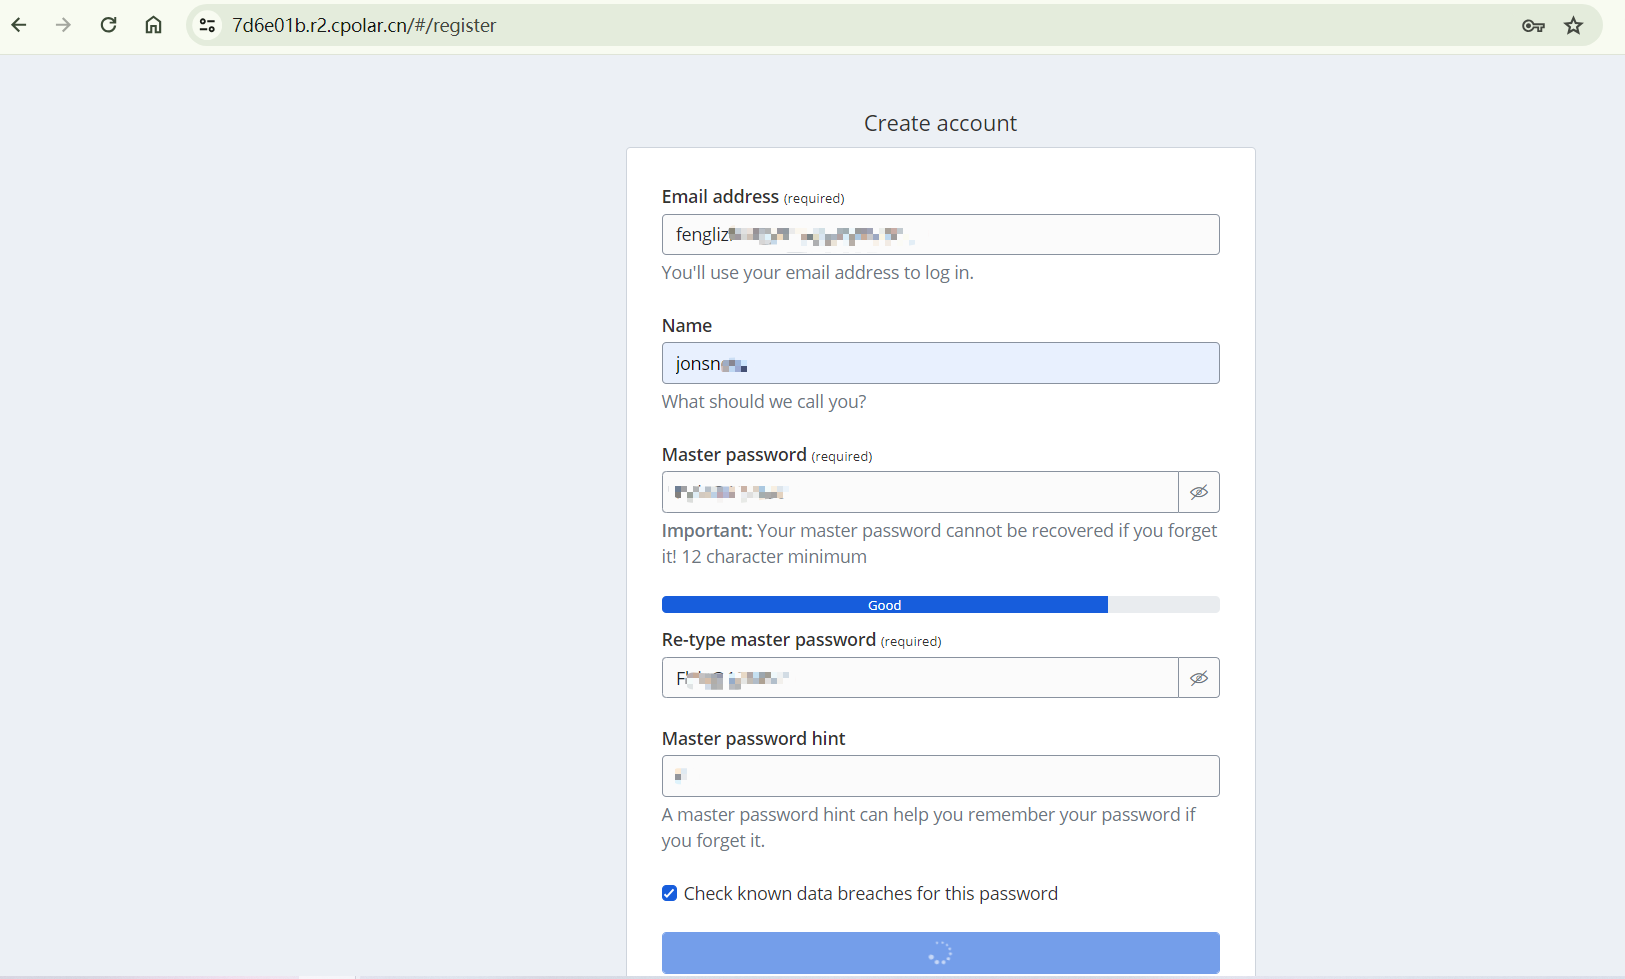
填写相关的账号信息,点击下面创建即可
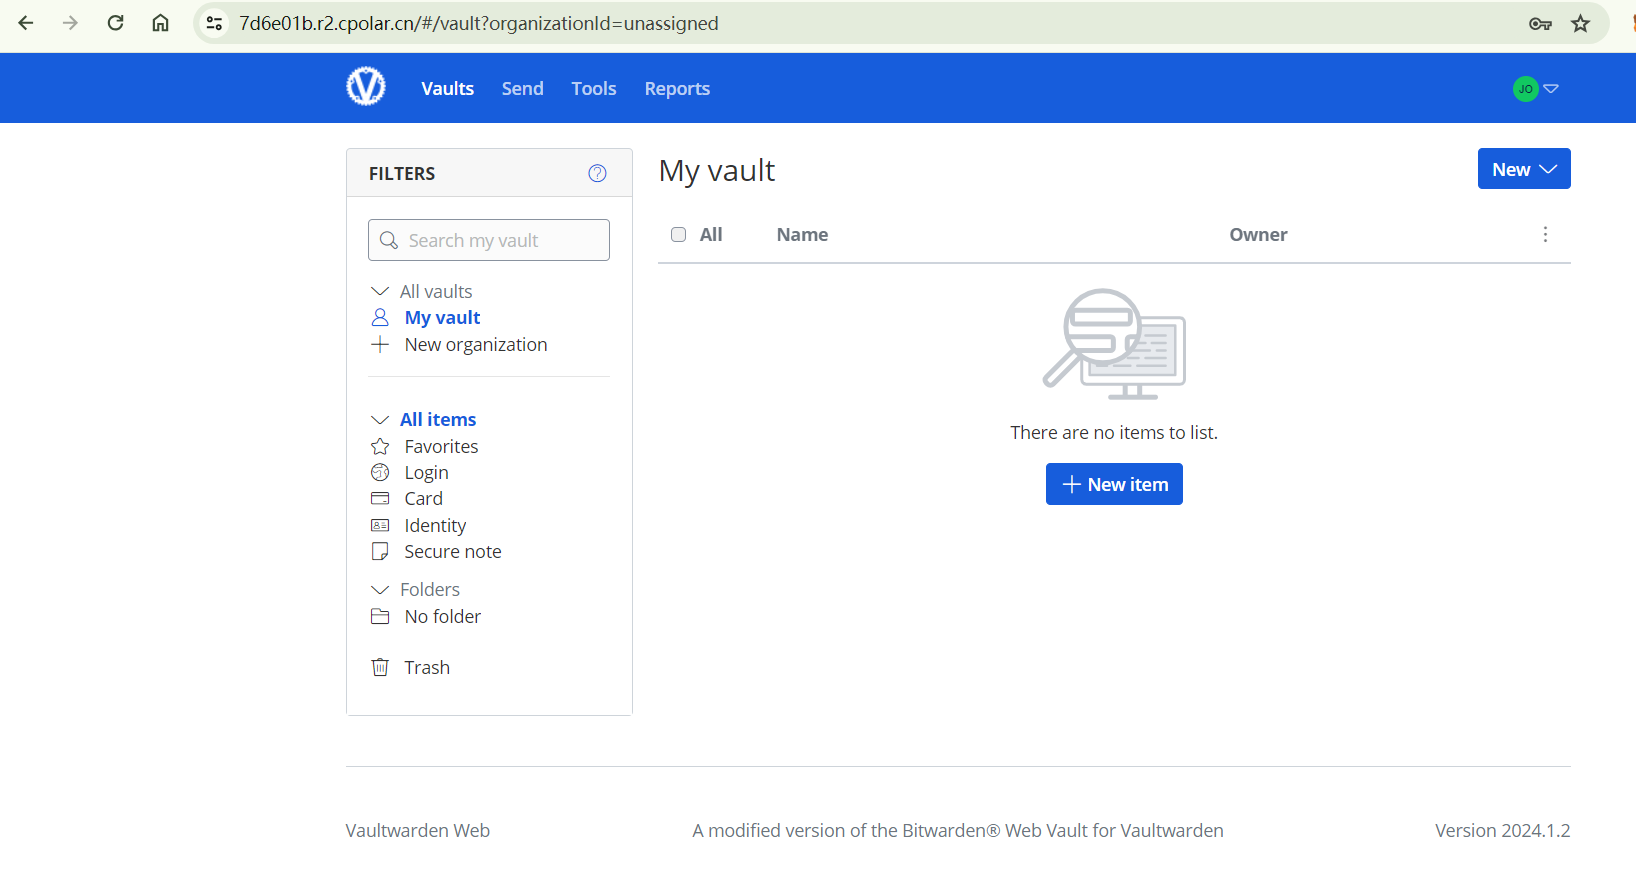
然后使用我们创建的账号登录即可,登录后就可以看到主界面了,公网https地址设置访问就成功了!
小结
为了更好地演示,我们在前述过程中使用了cpolar生成的隧道,其公网地址是随机生成的。
这种随机地址的优势在于建立速度快,可以立即使用。然而,它的缺点是网址由随机字符生成,不太容易记忆(例如:3ad5da5.r10.cpolar.top)。另外,这个地址在24小时内会发生随机变化,更适合于临时使用。
我一般会使用固定二级子域名,原因是我希望将网址发送给同事或客户时,它是一个固定、易记的公网地址(例如:bitwarden.cpolar.cn),这样更显正式,便于流交协作。
7. 固定公网地址
由于以上使用Cpolar所创建的隧道使用的是随机公网地址,24小时内会随机变化,不利于长期远程访问。因此我们可以为其配置二级子域名,该地址为固定地址,不会随机变化【ps:cpolar.cn已备案】
注意需要将cpolar套餐升级至基础套餐或以上,且每个套餐对应的带宽不一样。【cpolar.cn已备案】
登录cpolar官网,点击左侧的预留,选择保留二级子域名,设置一个二级子域名名称,点击保留,保留成功后复制保留的二级子域名名称
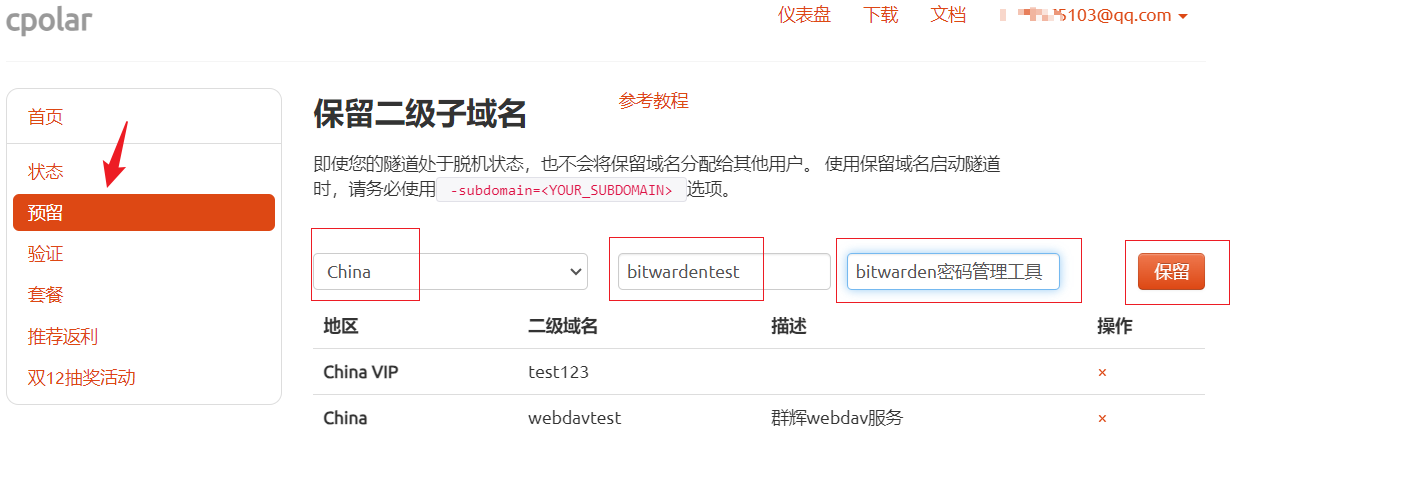
保留成功后复制保留成功的二级子域名的名称
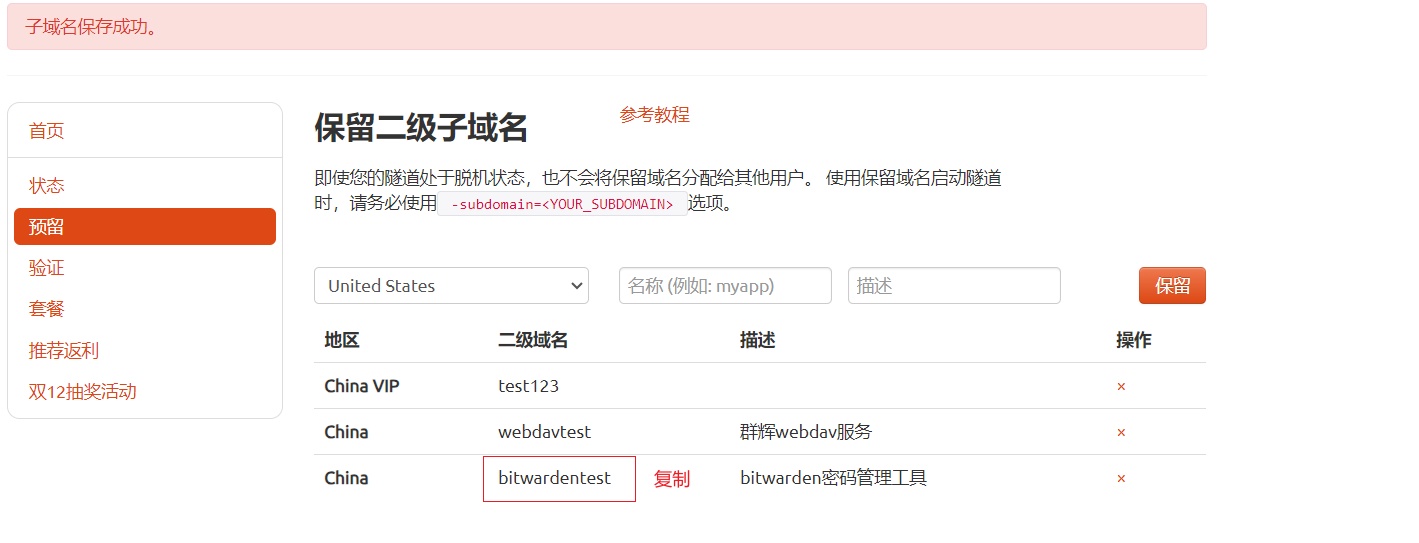
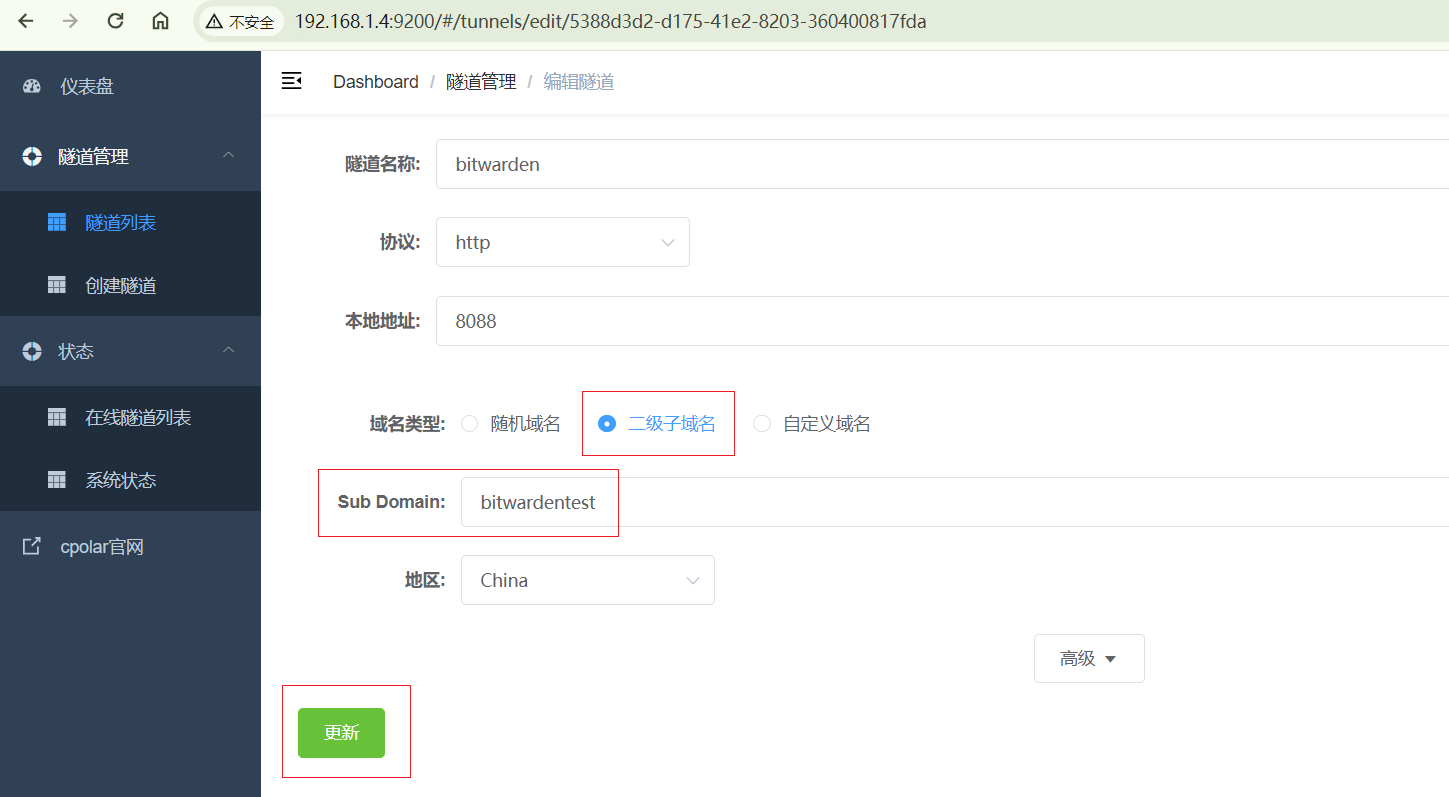
返回登录Cpolar web UI管理界面,点击左侧仪表盘的隧道管理------隧道列表,找到所要配置的隧道,点击右侧的编辑
修改隧道信息,将保留成功的二级子域名配置到隧道中
- 域名类型:选择二级子域名
- Sub Domain:填写保留成功的二级子域名
点击更新(注意,点击一次更新即可,不需要重复提交)
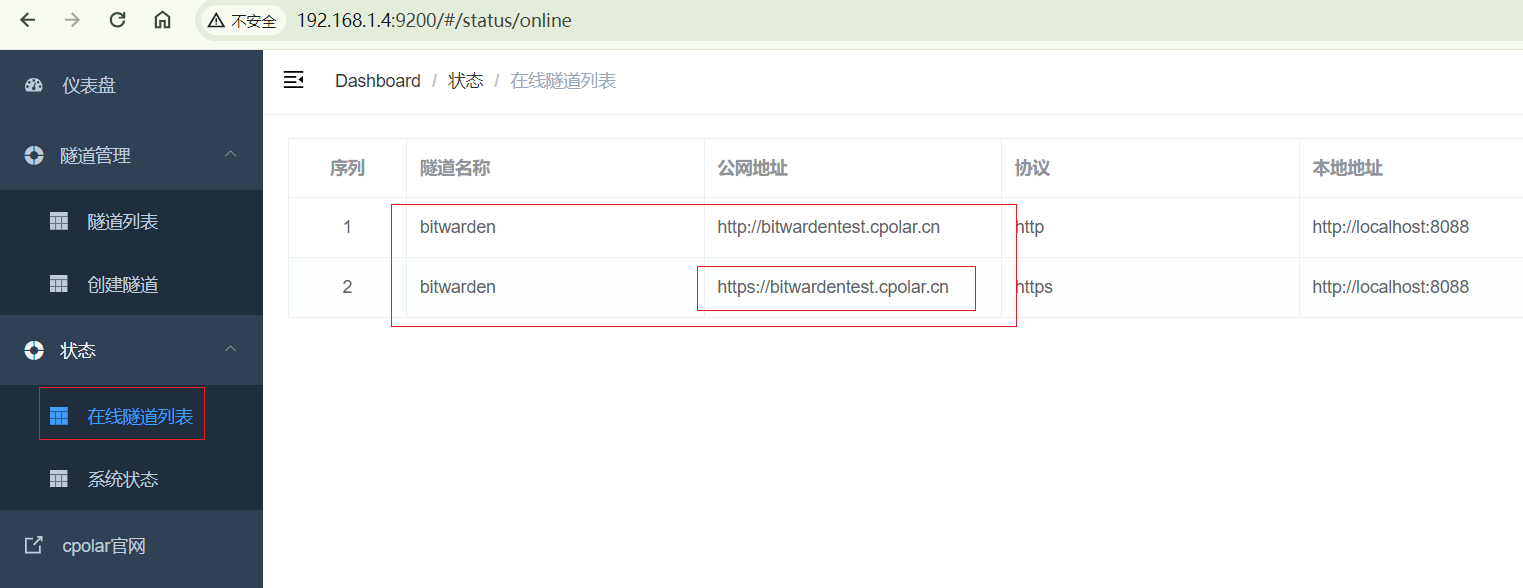
更新完成后,打开在线隧道列表,此时可以看到公网地址已经发生变化,地址名称也变成了固定的二级子域名的名称域名
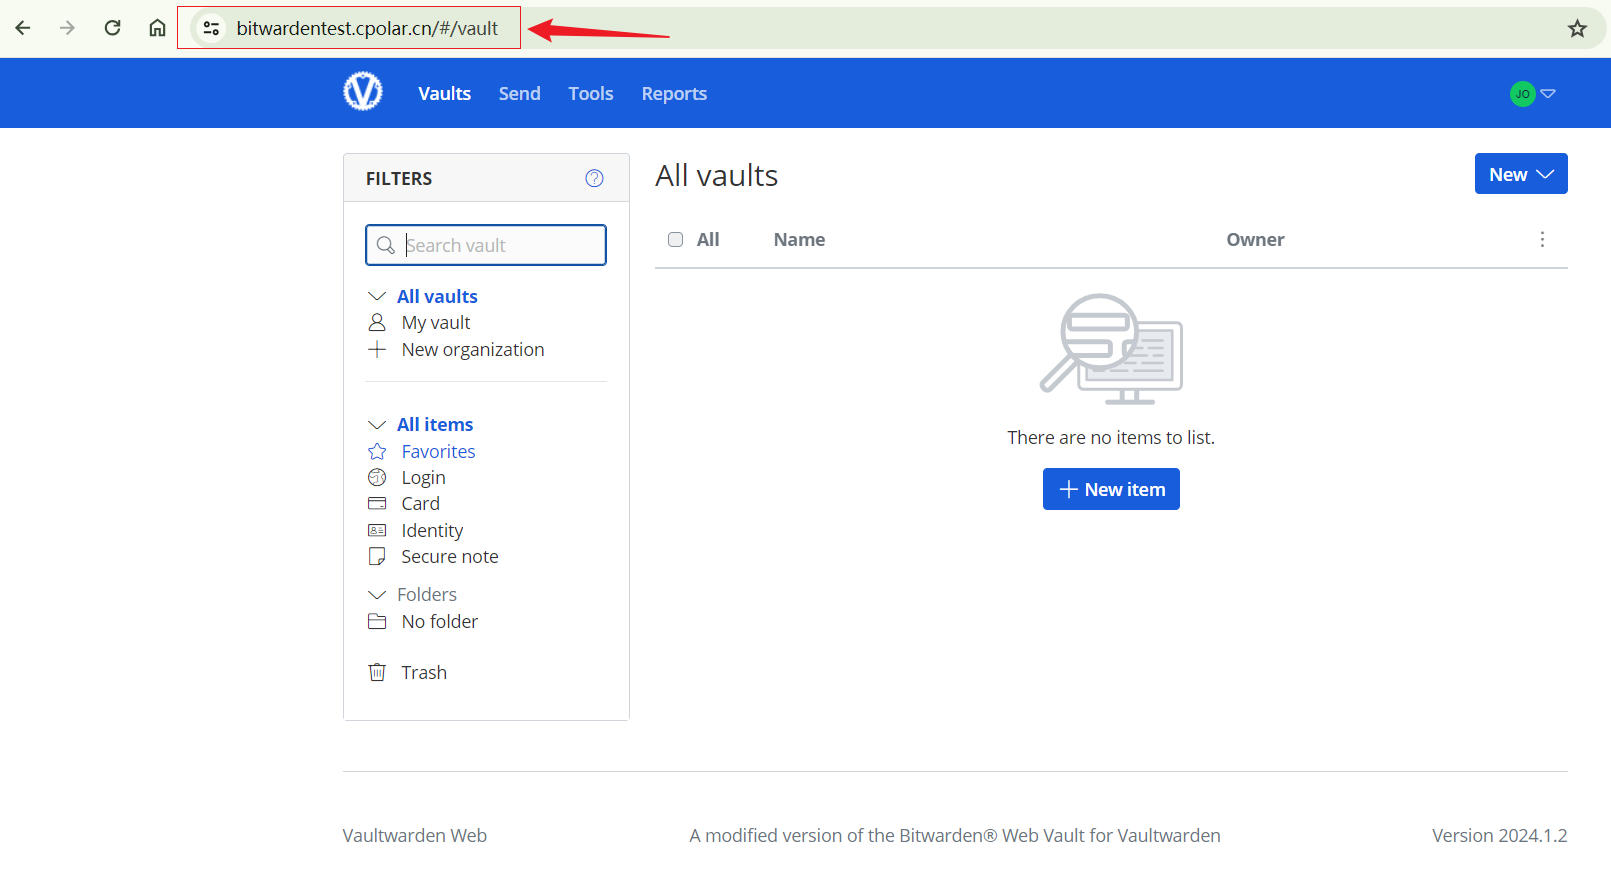
最后,我们使用固定的公网https地址访问,可以看到访问成功,这样一个固定且永久不变的公网地址就设置好了,新地址访问,需要重新登录一下!
8. 浏览器密码托管设置
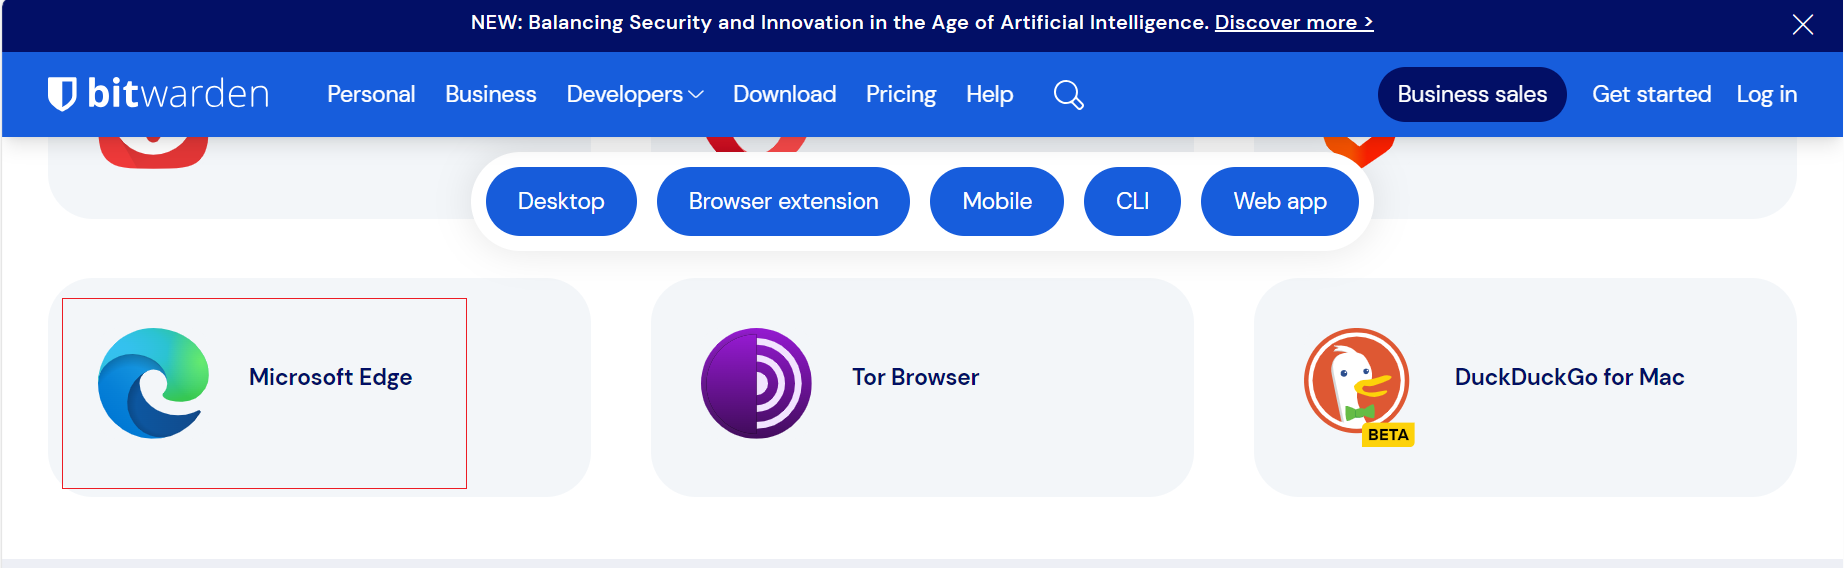
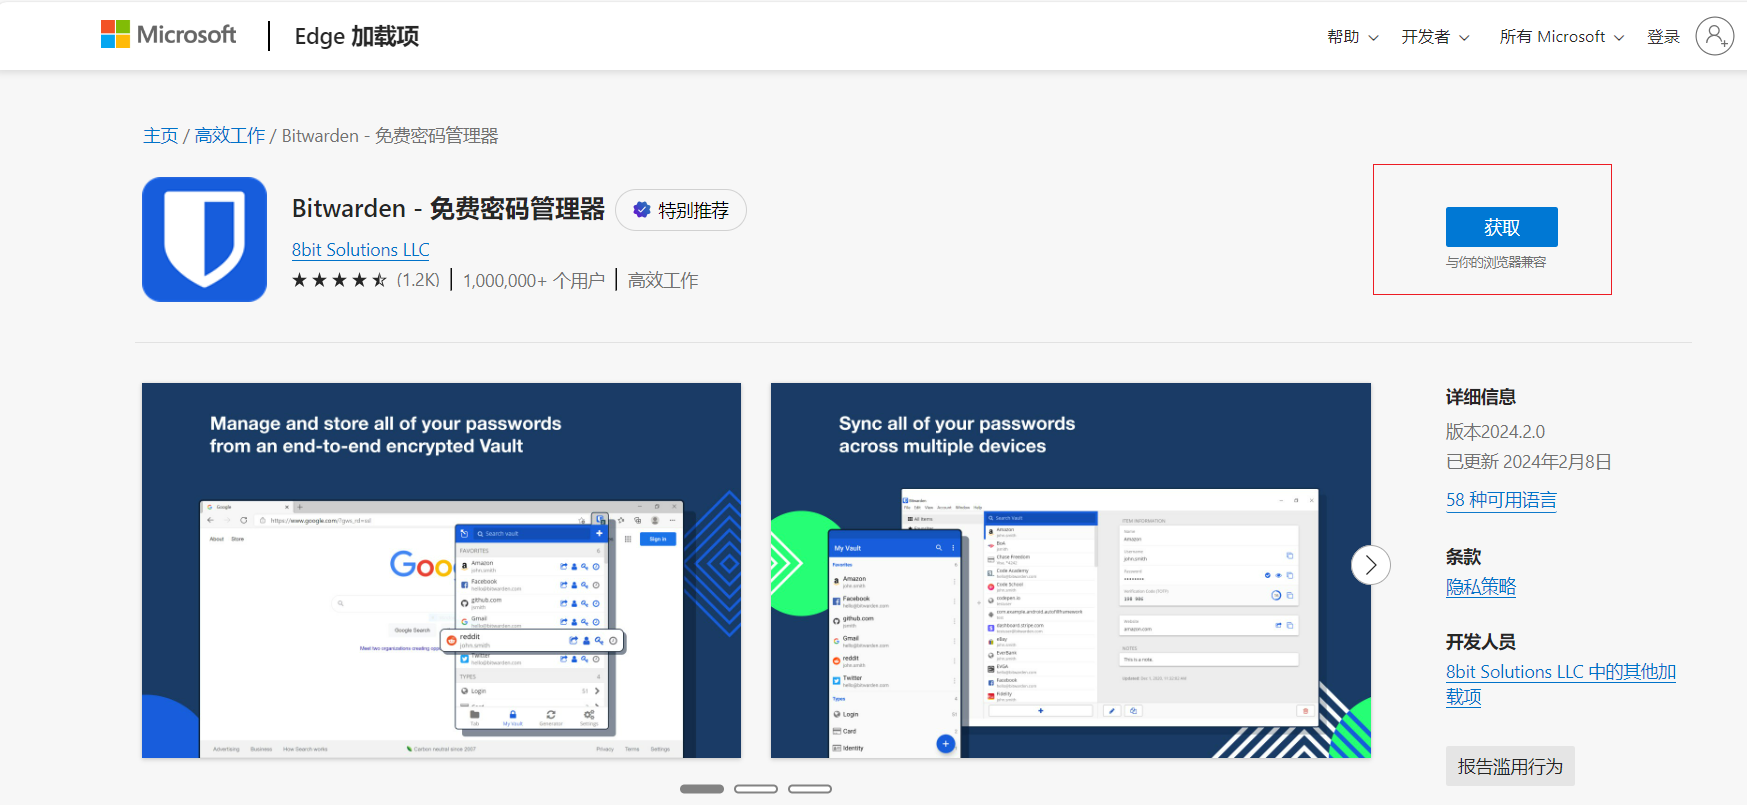
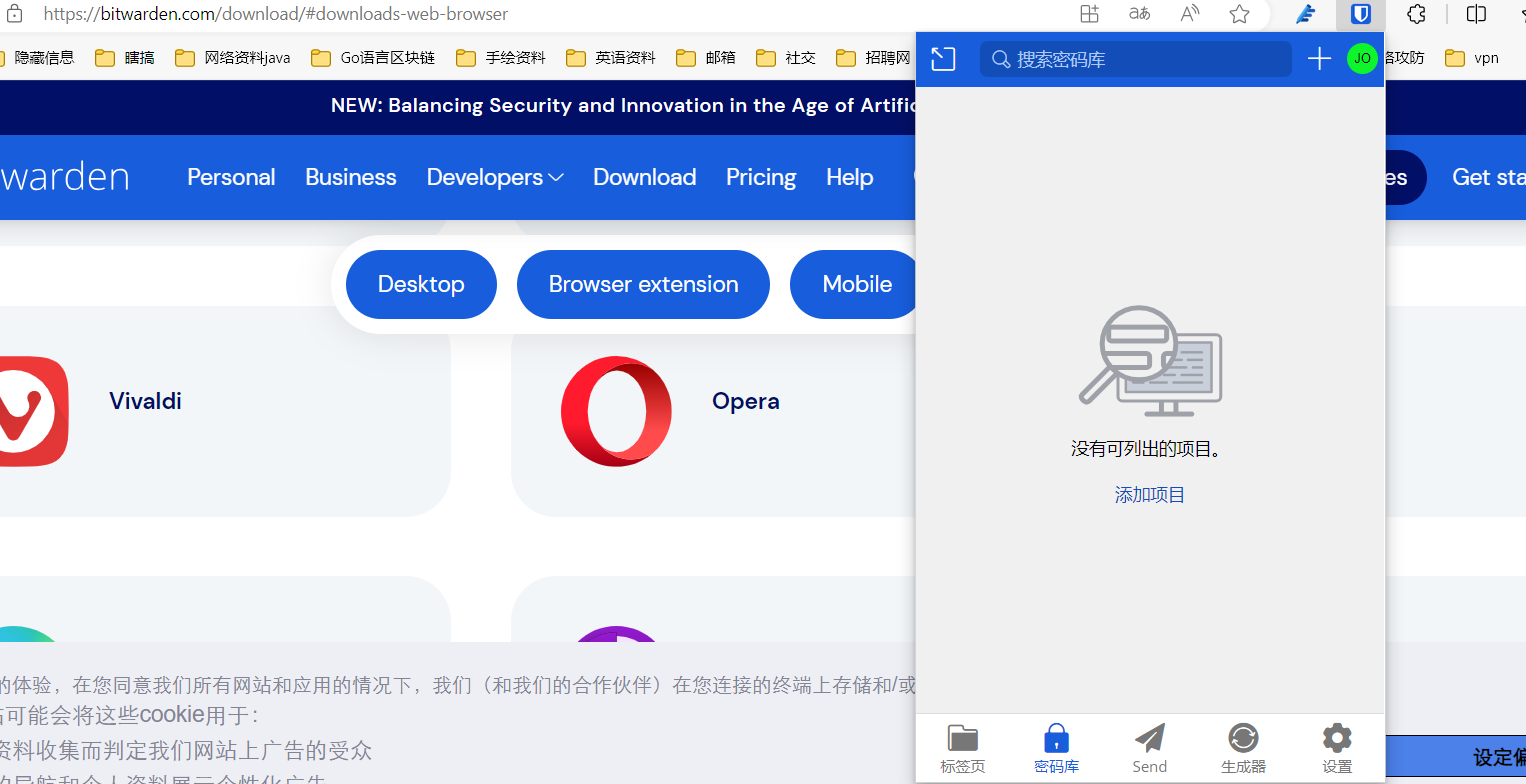
这里以浏览器扩展文件为例,进入官网下载扩展工具:https://bitwarden.com/download/,选择Browser extension ,这里使用的是微软 Edge浏览器,所以选择 Edge浏览器下载
选择后会跳转到下载扩展程序界面,点击获取,添加扩展即可
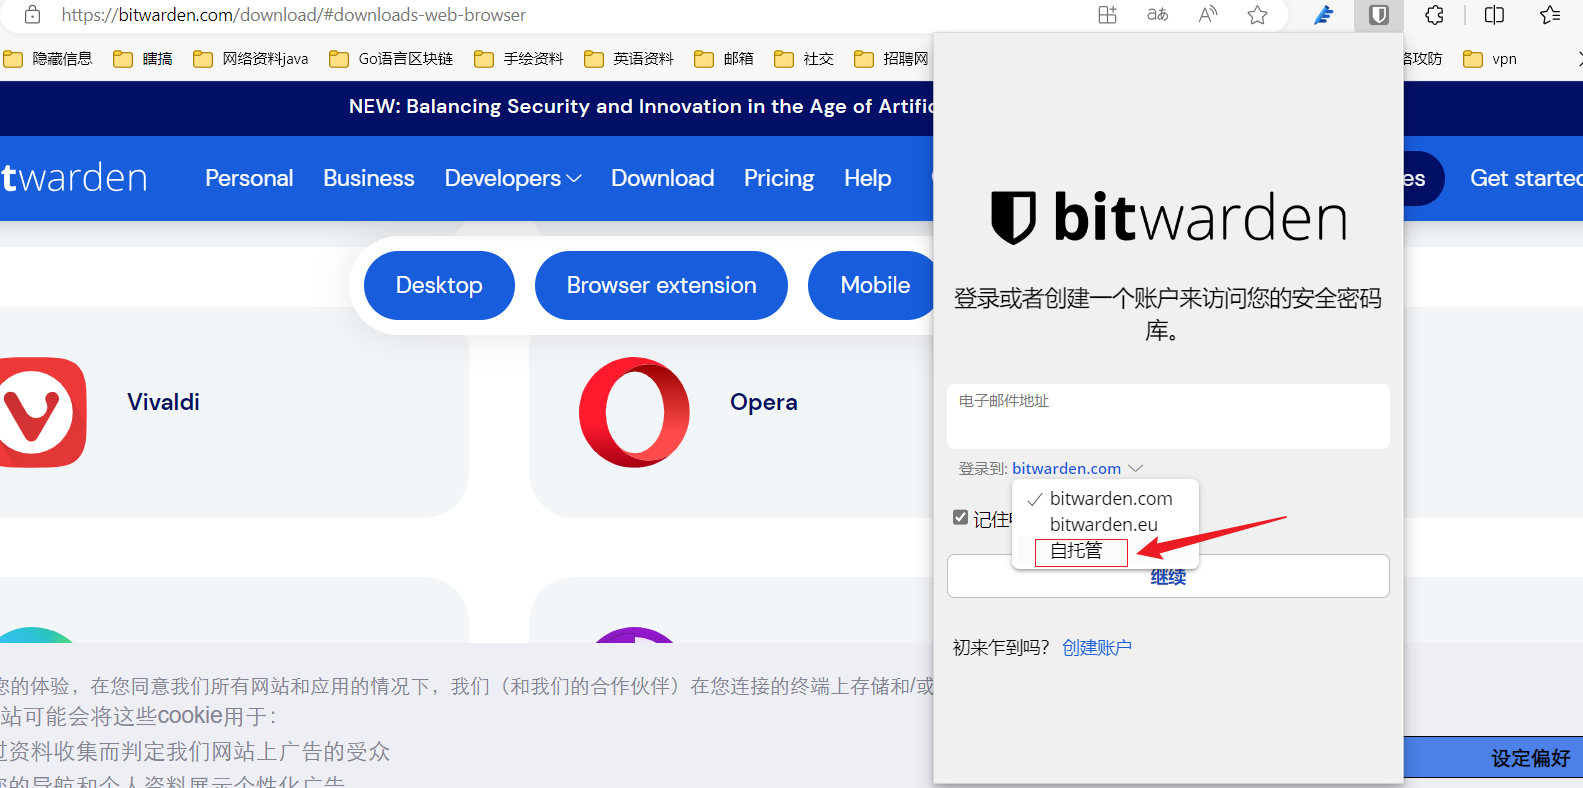
下载后打开扩展程序,点击选择自托管
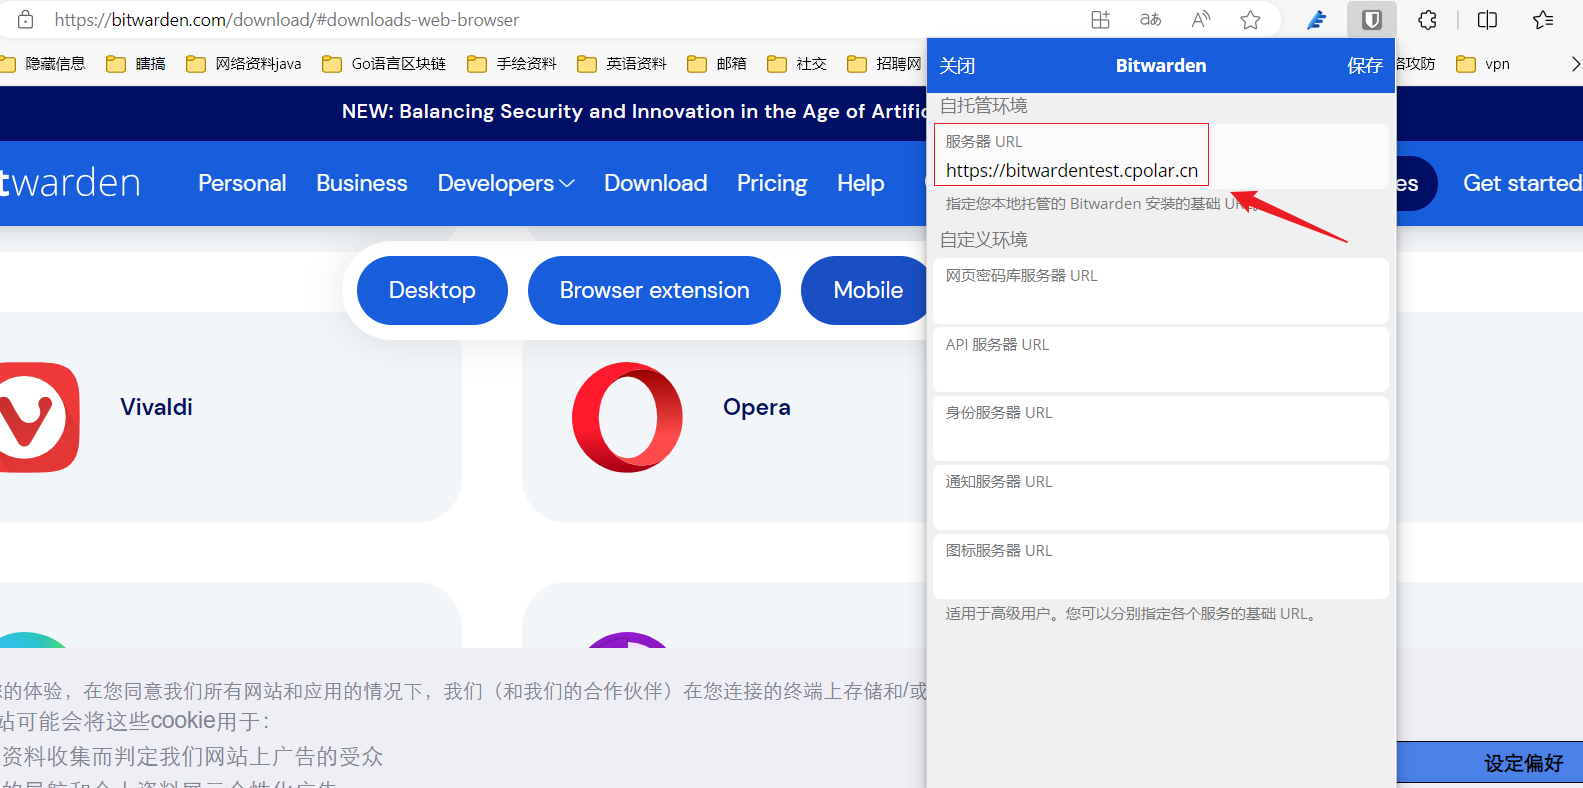
设置我们在cpolar中创建的固定公网地址,然后点击左上角保存
然后再使用注册的账号登录
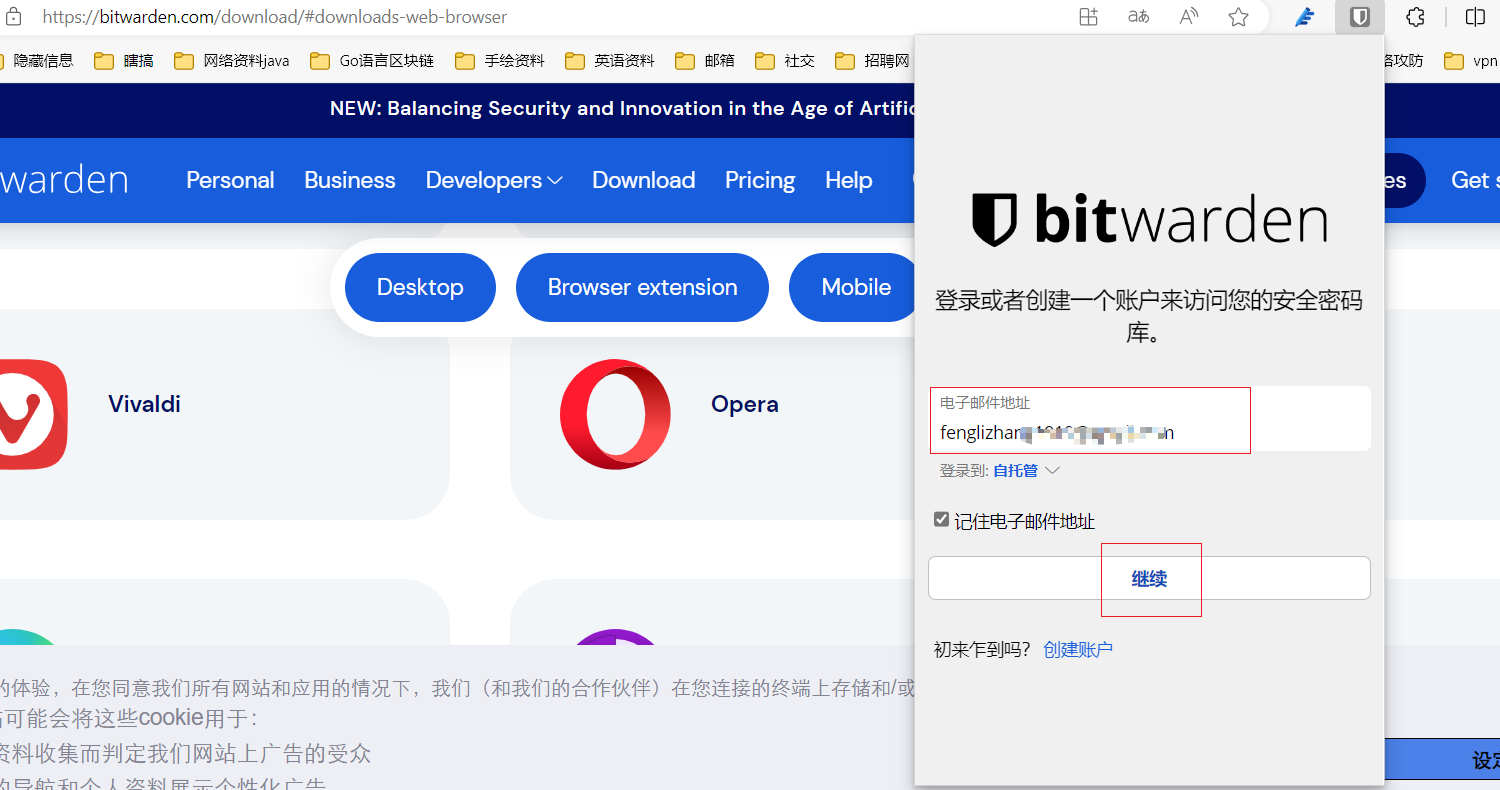
可以看到,登录成功了,就连上了我们本地的托管服务,其他设备 浏览器操作方式也是一样,这样就可以实现跨平台,跨网络进行密码托管!
看到这基本上你就掌握了Bitwarden+cpolar的安装方式。
偷偷告诉你个秘密:加50,买3位数的,那个更快!!
总结来说,Bitwarden 凭借开源、隐私可控的优势,成为自托管密码管理的优质选择,但其局域网使用的局限性,能通过 cpolar 内网穿透轻松弥补。通过简单的配置,就能让 Bitwarden 突破网络边界,实现跨地点、跨设备的便捷访问,既保留了数据自主管理的核心优势,又解决了实际使用中的场景限制,让密码管理真正做到隐私归己、使用随心。
参考文献
1 cpolar官网. 配置二级子域名. https://www.cpolar.com/blog/configure-the-secondary-subdomain-name
2 cpolar官网. 配置自定义域名. https://www.cpolar.com/blog/configure-your-own-domain-name
3 cpolar官网. 配置固定TCP端口地址. https://www.cpolar.com/blog/configure-fixed-tcp-port-address
4 cpolar官网. 配置固定FTP地址. https://www.cpolar.com/blog/configure-fixed-ftp-address