Nmap扫描SSL加密方式

在网络安全中,HTTP都已被浏览器标记不安全,使用https已经是各网站部署时不可少的一环。而使用SSL加密的https也并不是完全的安全的,如TLS 1.0和1.1都有安全漏洞,因此当下的网络安全测评中,已要求使用TLS 1.2以上的版本作为加密方式。

那么如何测试网站使用的SSL加密版本呢,这里需要用到一个强大的Nmap工具。

下载Nmap

地址:https://nmap.org/download#windows
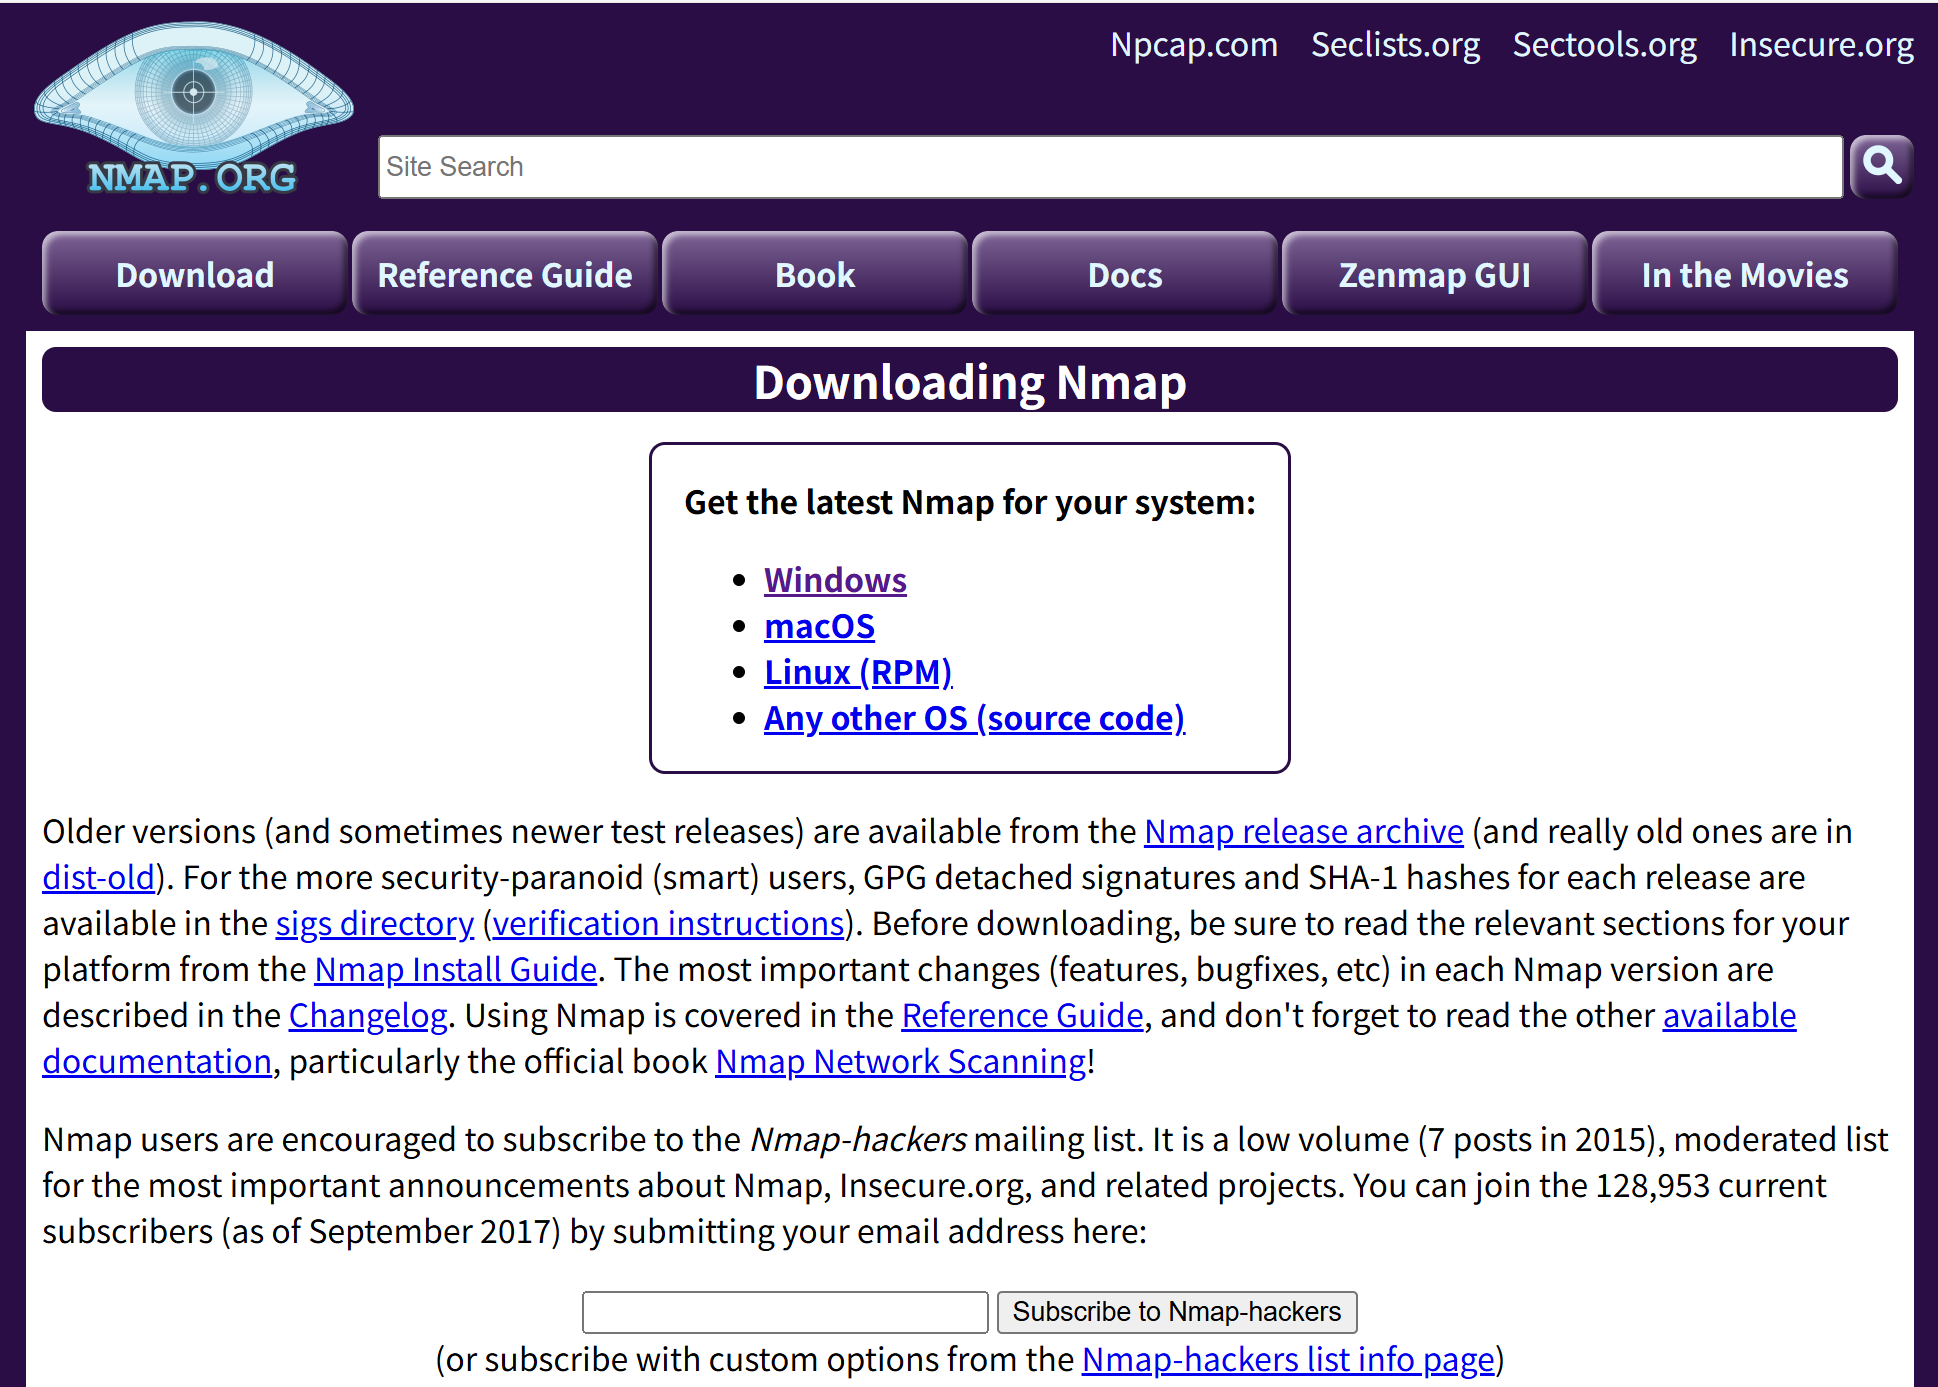
按图示下载安装即可。安装步骤省略。

扫描

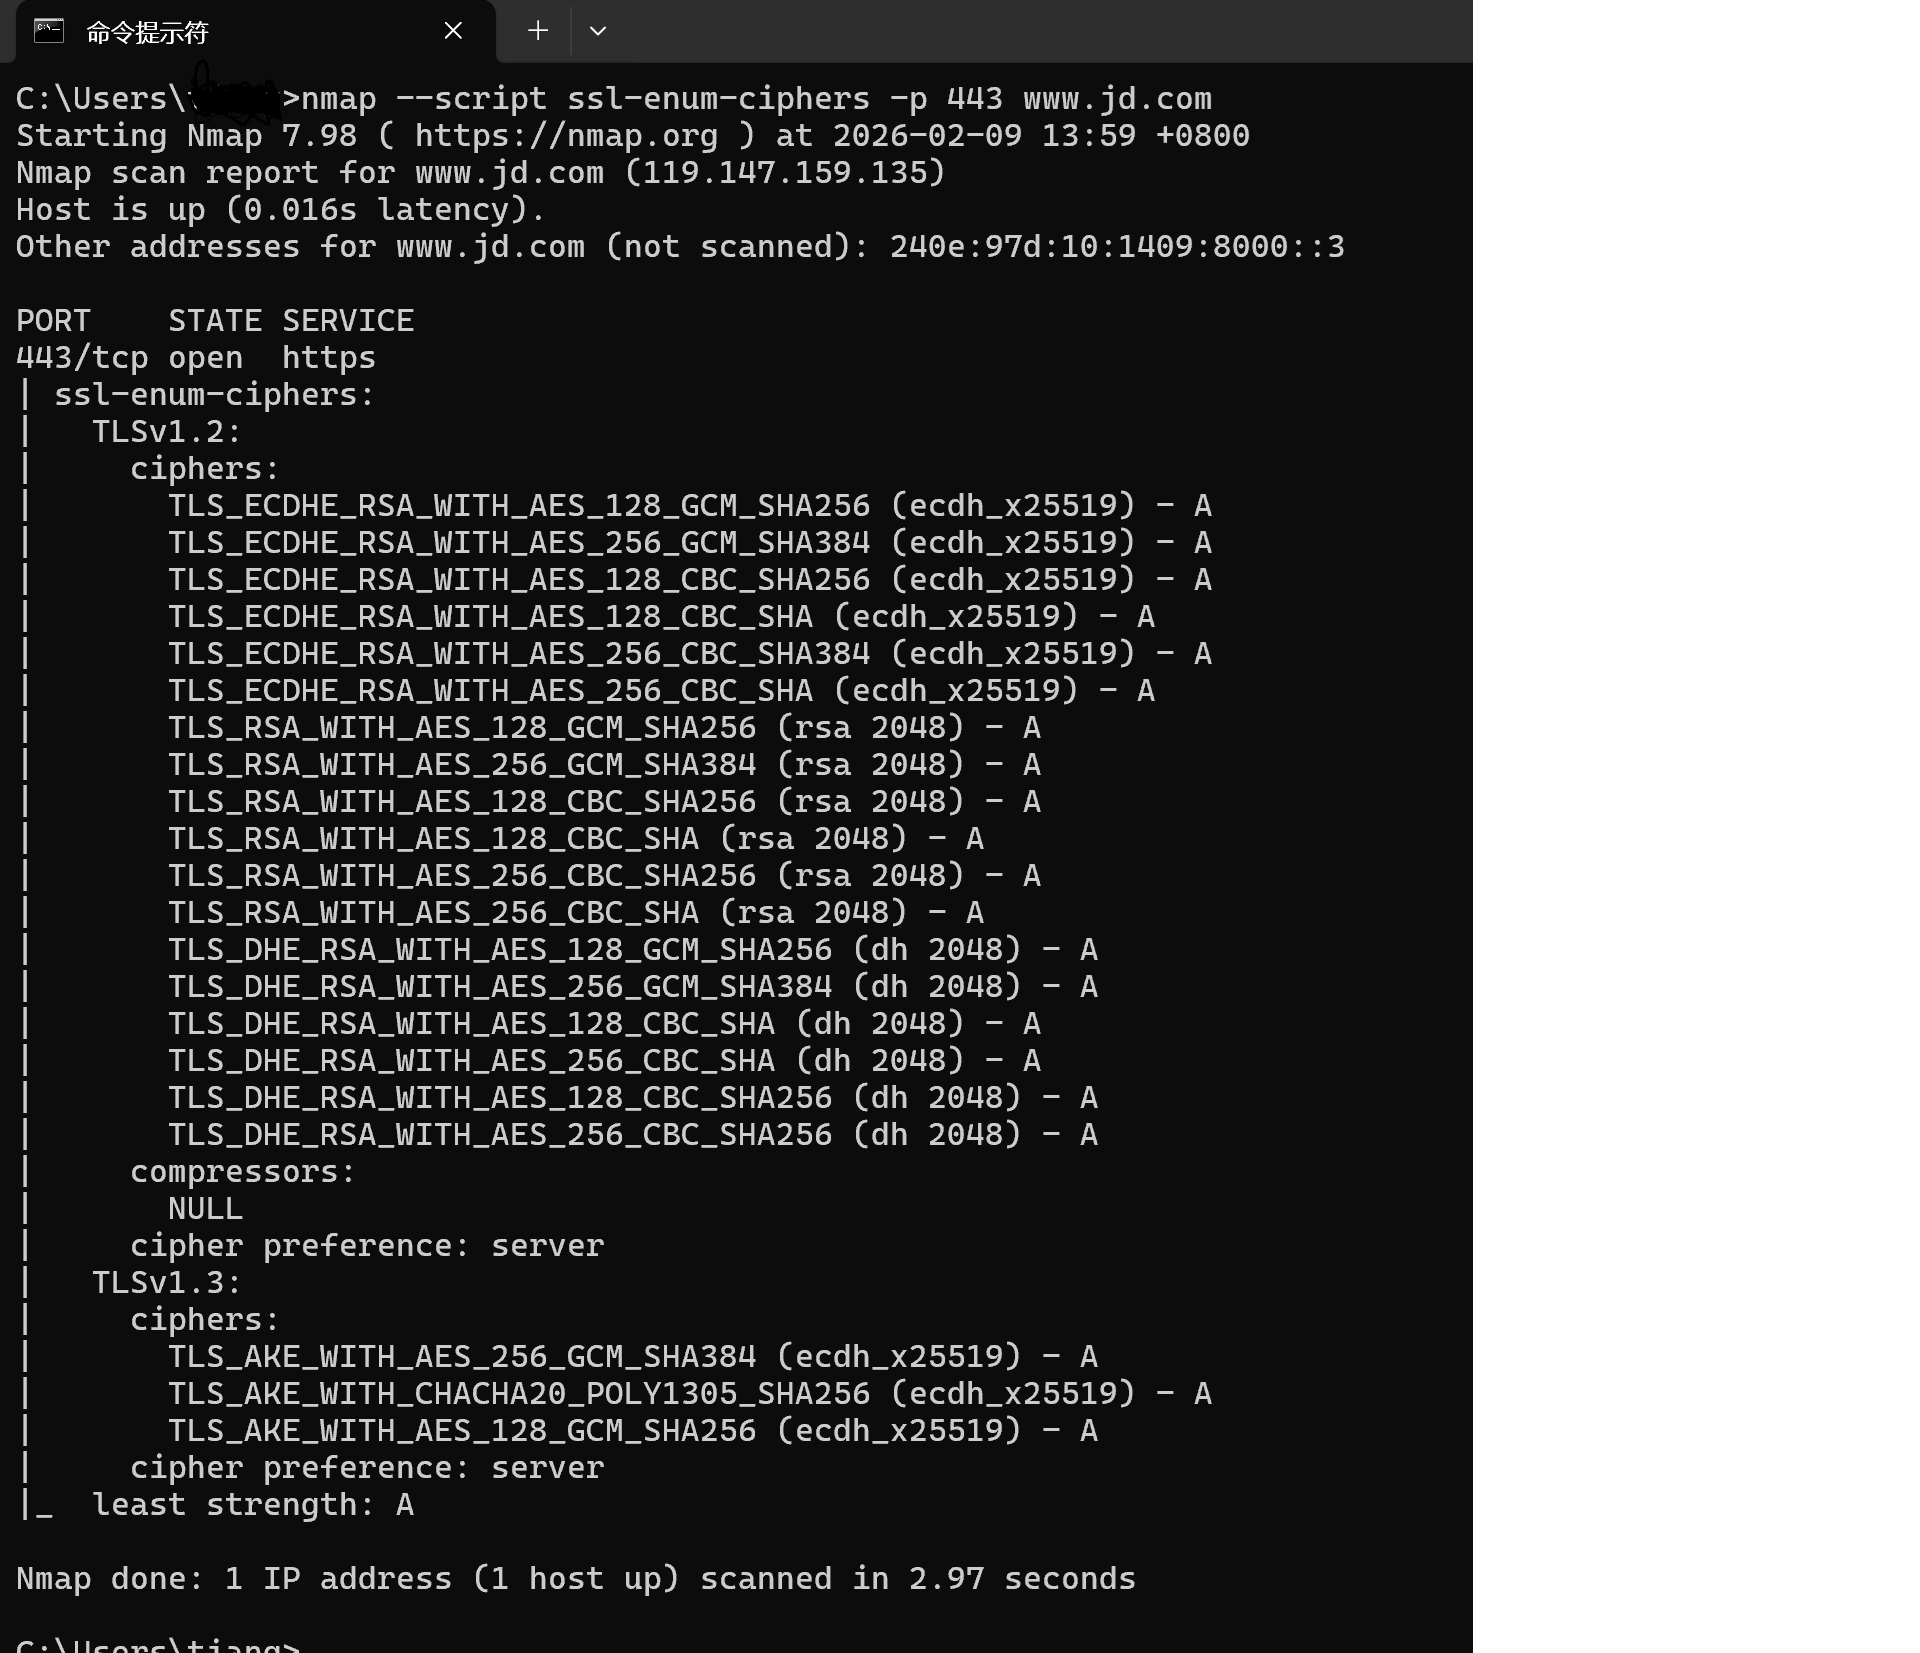
安装好nmap后,我们打开命令行,输入以下代码:

复制代码
nmap --script ssl-enum-ciphers -p 443 target.com

此处扫描京东的443端口,发现使用的是已经是安全TLS 1.2的加密方式了。

相关推荐
hhhjhl6 小时前
Protobuf.js 跨端三方库仓颉适配全流程
javascript·网络·udp
ITxiaobing20237 小时前
中国公司海外广告投放的 IP 地址库选型:从“查归属”到“验真实”的工程视角
网络·网络协议·tcp/ip
KKKlucifer7 小时前
运营商非结构化文档安全管控体系建设实践
大数据·网络·安全
网络小江9 小时前
组网第35课:静态路由——下一跳、出接口、默认路由、浮动静态与黑洞路由
服务器·网络·默认路由·黑洞路由·浮动静态路由
acrel710 小时前
医院用电隐患治理与节能降耗及智慧能源平台应用
网络·数据库
Escalating_xu10 小时前
【Linux 网络编程】应用层协议 HTTP(下):Header、连接管理与 C++ HTTP 服务器
linux·服务器·网络
RacentCLM10 小时前
证书即服务CaaS:从申请、续期到部署的自动化链路拆解
运维·数据库·自动化·ssl
明天也要努力学习12 小时前
TCP 协议的相关特性
网络·网络协议·tcp/ip
SHENGWEI胜为12 小时前
局域网出现 IP 地址冲突怎么办?如何从 ARP 表定位故障设备
网络协议·tcp/ip·php