openclaw开启bash命令执行实现RCE

在渗透测试演习中,一旦入侵了openclaw(如爆破token)之后该怎么远程执行命令呢?其实不用想办法和大模型玩越狱。直接修改这几处即可:

主要修改两处:
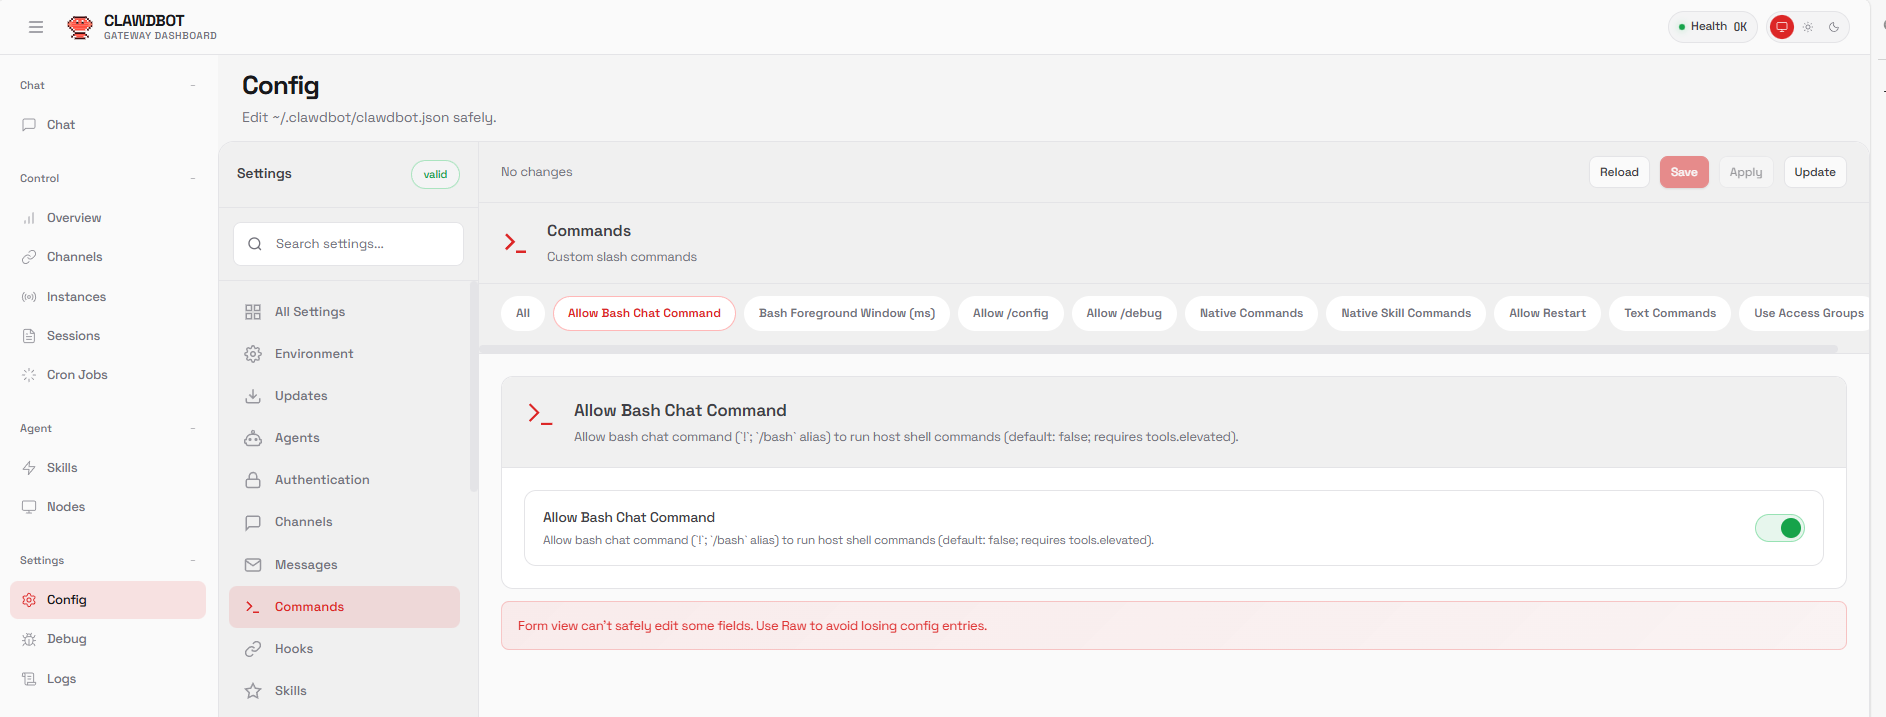
这里enable
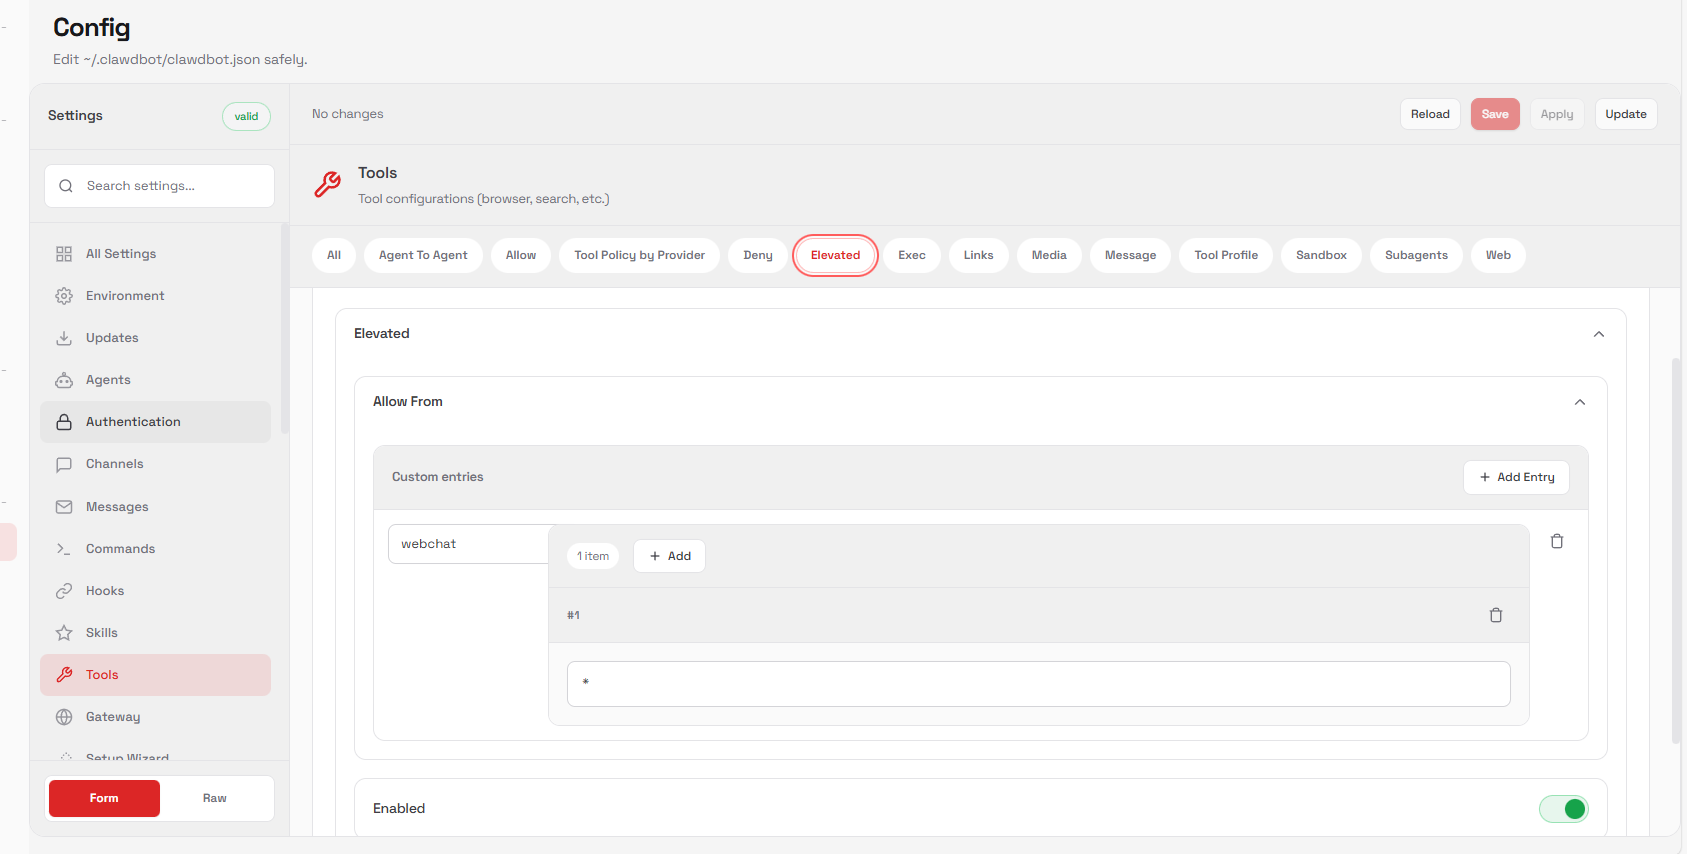
这里不光需要enable还需要设置webchat与通配符

之后使用/bash 命令即可执行程序。

本文仅供安全研究使用,请勿违法使用。

相关推荐
xzlAwin1 天前
Win10 安装OpenClaw 龙虾
ai·openclaw·龙虾
小七-七牛开发者9 天前
Agent 支线知识:Personal Agent 的前世今生
dots·aiagent·openclaw·muse·personalagent
会思想的苇草i9 天前
OpenClaw 添加技能(Skills) & 常用命令
ai·大模型·skills·openclaw
ShiMetaPi11 天前
182X 端云协同方案详解:部署你的本地 AI Agent 主机
边缘计算·rk3588·aiagent·openclaw·rk1828
七夜zippoe14 天前
把 OpenClaw Agent 搬进 K8s:容器化部署全记录
ai·云原生·容器·kubernetes·openclaw
鬼手点金16 天前
nanoGPT/nanochat 能做出 DeepSeek/Qwen 这样的大模型吗?
服务器·前端·javascript·bug·openclaw
Pniubi19 天前
基于openclaw实现自定义mcp/skill(第三章)
自研·skill·openclaw
Pniubi20 天前
基于openclaw开发skill与自研agent中的skill开发区别
服务器·agent·skill·openclaw·龙虾
进击的雷神22 天前
把 Claude/GPT 接进飞书、Telegram、Discord:一条命令跑起来的 OpenClaw 部署工具
gpt·飞书·openclaw
鬼手点金24 天前
opencode-隐私优先配置
服务器·前端·javascript·bug·openclaw