CTF-SPCS-Forensics

Admin_rights

题目描述:

帮我找出哪个 ACTIVE 帐户具有管理员权限 像 user_xxxx 这样的帐户

格式为 grodno{user_xxxx} 的标志

步骤

1.查看文件类型

为注册表

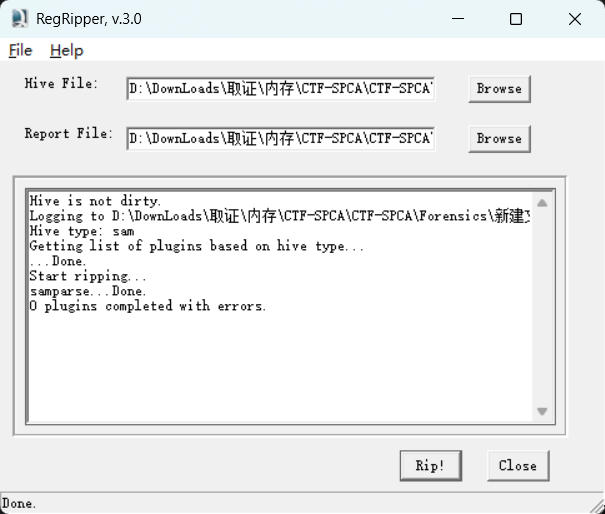
2.RegRipper3.0查看注册表
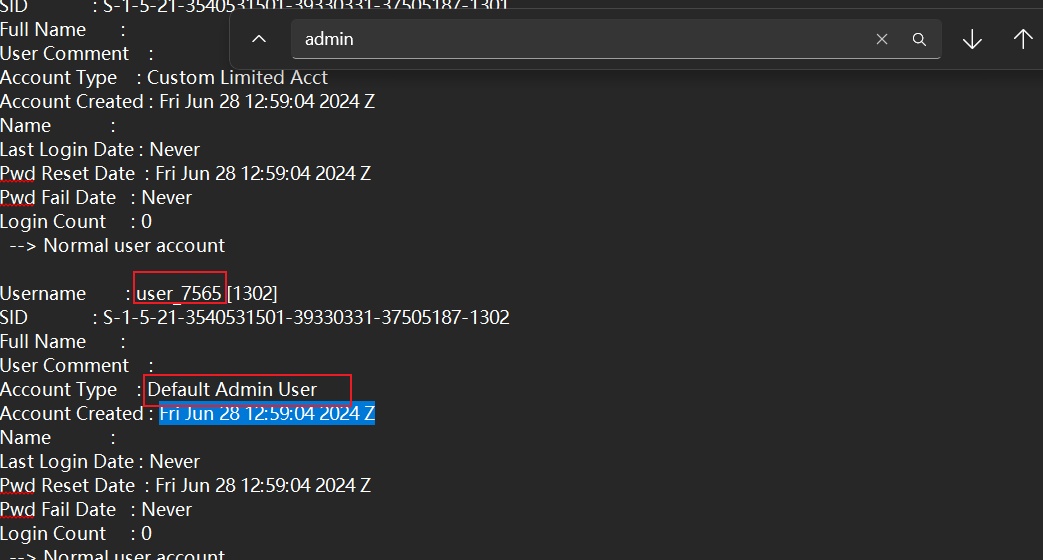
user_7565具有管理员权限。
Series SAM

题目描述

您的任务是提取 Tilen2000 用户的密码

标志格式: grodno{password_plain_text}

例如,grodno

步骤

密码以哈希值存在于ntds.dit中。

1.提取哈希值

impacket-secretsdump -system SYSTEM -ntds ntds.dit LOCAL -history > 1.txt
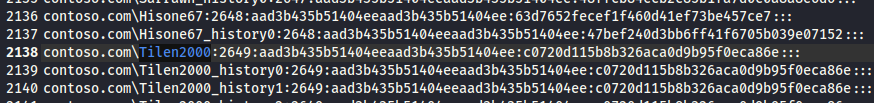
2.解密
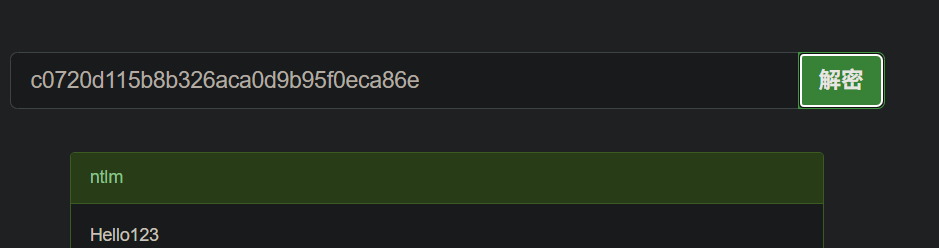
flag{Hello123}

RDP

题目描述

来自哪个国家/地区的用户通过 RDP 连接?

旗帜格式: grodno

步骤
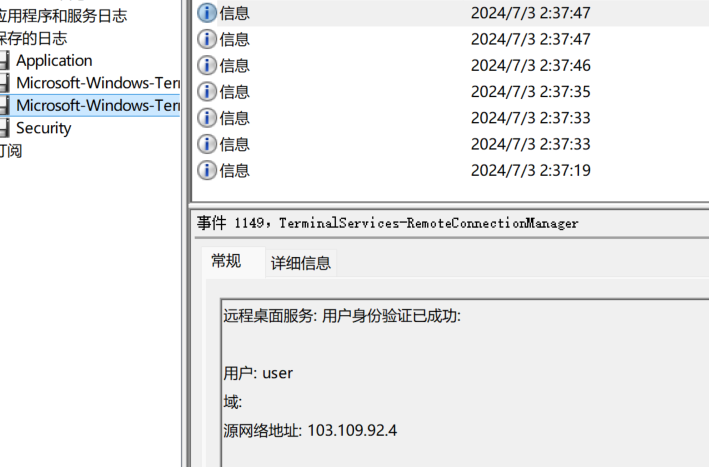
1.找到远程ip地址
2.反查
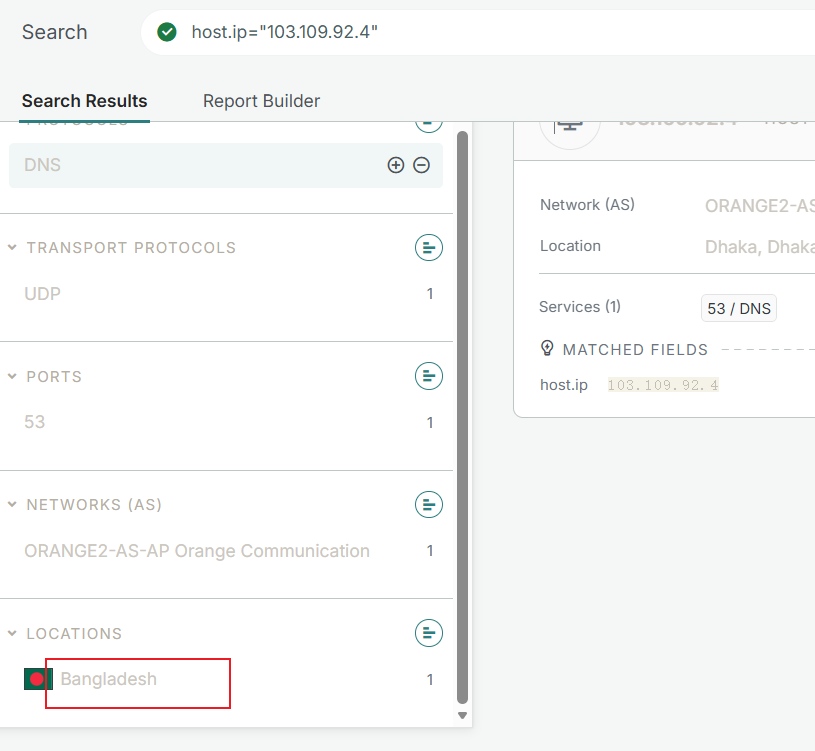
flag{Bangladesh}

SAMBO wrestler

题目描述

从哪个 IP 获得对网络文件夹的访问?

格式为 grodno{xxx.xxx.xxx.xxx} 的标志

步骤
查看Security.evtx
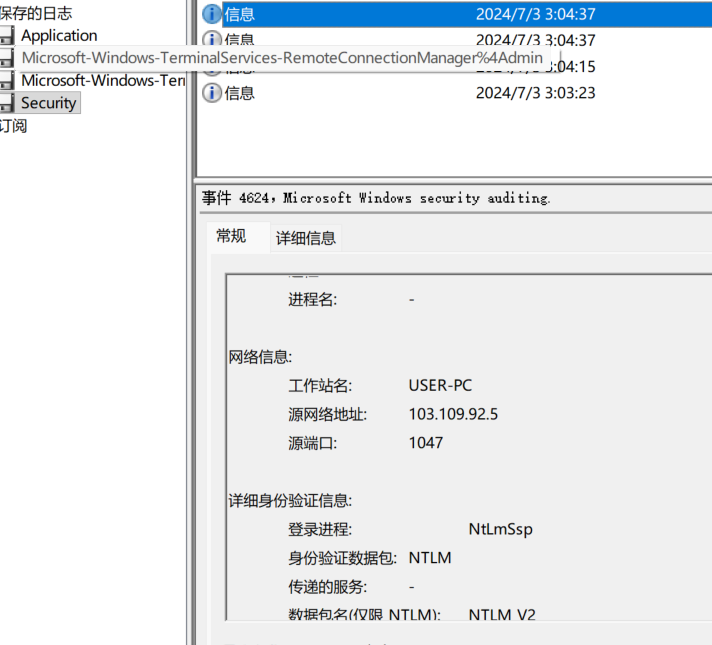
flag{103.109.92.5}

相关推荐
在猴站学算法1 小时前
(SQL注入学习)联合查询注入(UNION-Based)
sql·学习·网络安全
Seraphina361 小时前
SQL注入(一)
数据库·经验分享·笔记·sql·网络安全
hengdonghui3 小时前
Writeup 4 NUAA 2017 robots
android·ctf·re
菩提小狗5 小时前
每日安全情报报告 · 2026-10-02
网络安全·漏洞·cve·安全情报·每日安全
白帽攻防录11 小时前
SRC 挖洞:Roundcube 预认证 SQL 注入深度复盘,CVE-2026-48842 preg_replace 转义绕过怎么打穿邮件系统
网络·数据库·sql·网络安全·sql注入
hengdonghui12 小时前
Writeup 4 CSS CTF Semester 2 2026 - Lamp Drill
ctf·re
hengdonghui16 小时前
Writeup 4 CSS CTF Semester 2 2026 Cryptography Chrono I
ctf·维吉尼亚密码·crypto
白帽攻防录18 小时前
SRC 挖洞:WSO2 JWT 算法混淆绕过深度复盘,CVE-2026-5430 不支持的算法怎么变成管理员
网络·算法·安全·网络安全·jwt
学逆向的21 小时前
虚拟内存与物理内存
windows·网络安全·api·win32
小小小小钰儿1 天前
2.1-Windows本地部署大模型
人工智能·windows·计算机·网络安全·操作系统·编程