bugku-reverse题目-NoString

下载题目附件,得到一个 NoString.exe ,打开后要求我们输入flage。输入错误的话提示是 error
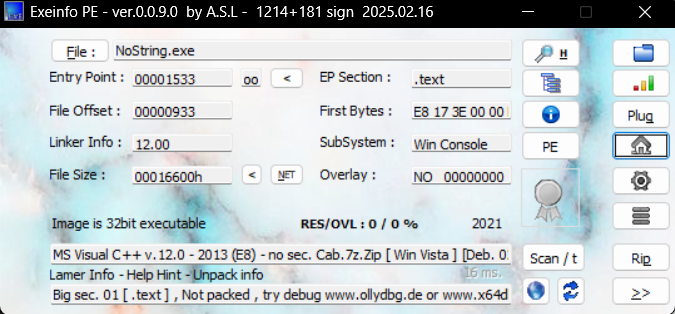
先将其拖进 exeinfo 看看是什么成分,确定是32位的
打开32位的 ida 并将其拖入
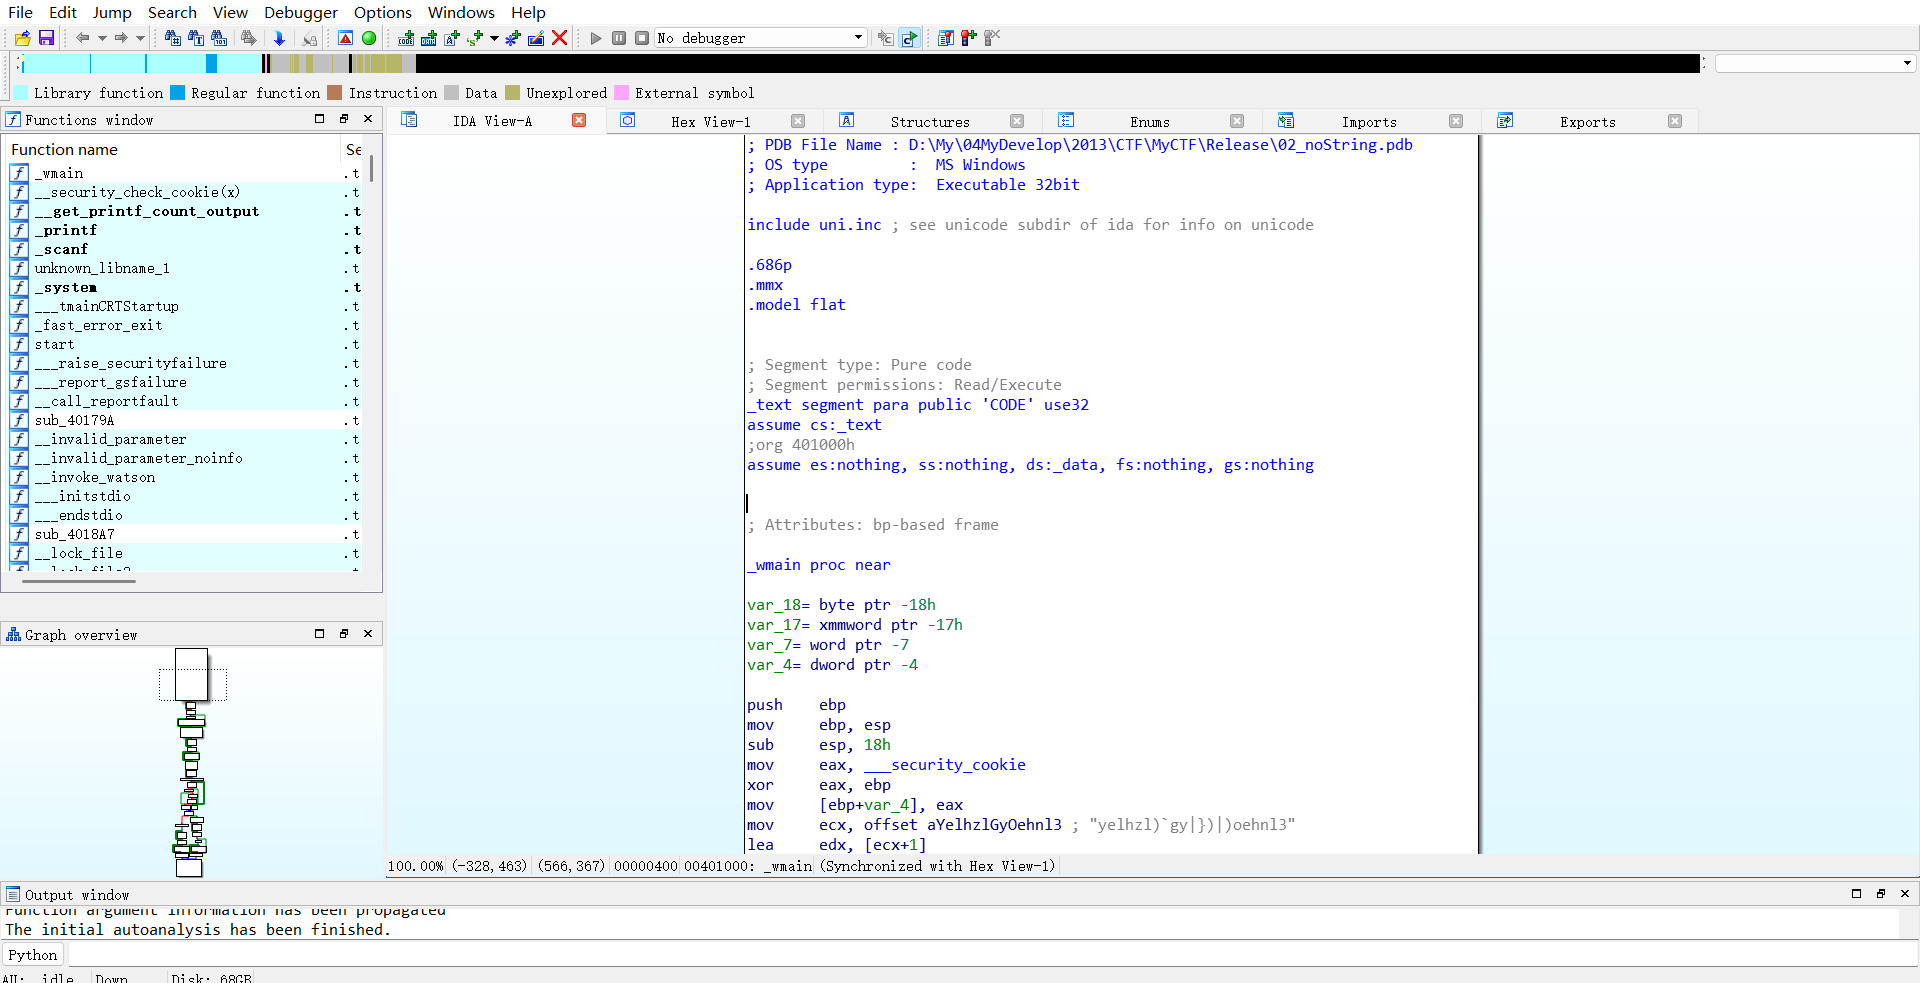
直接按 f5 进行反编译
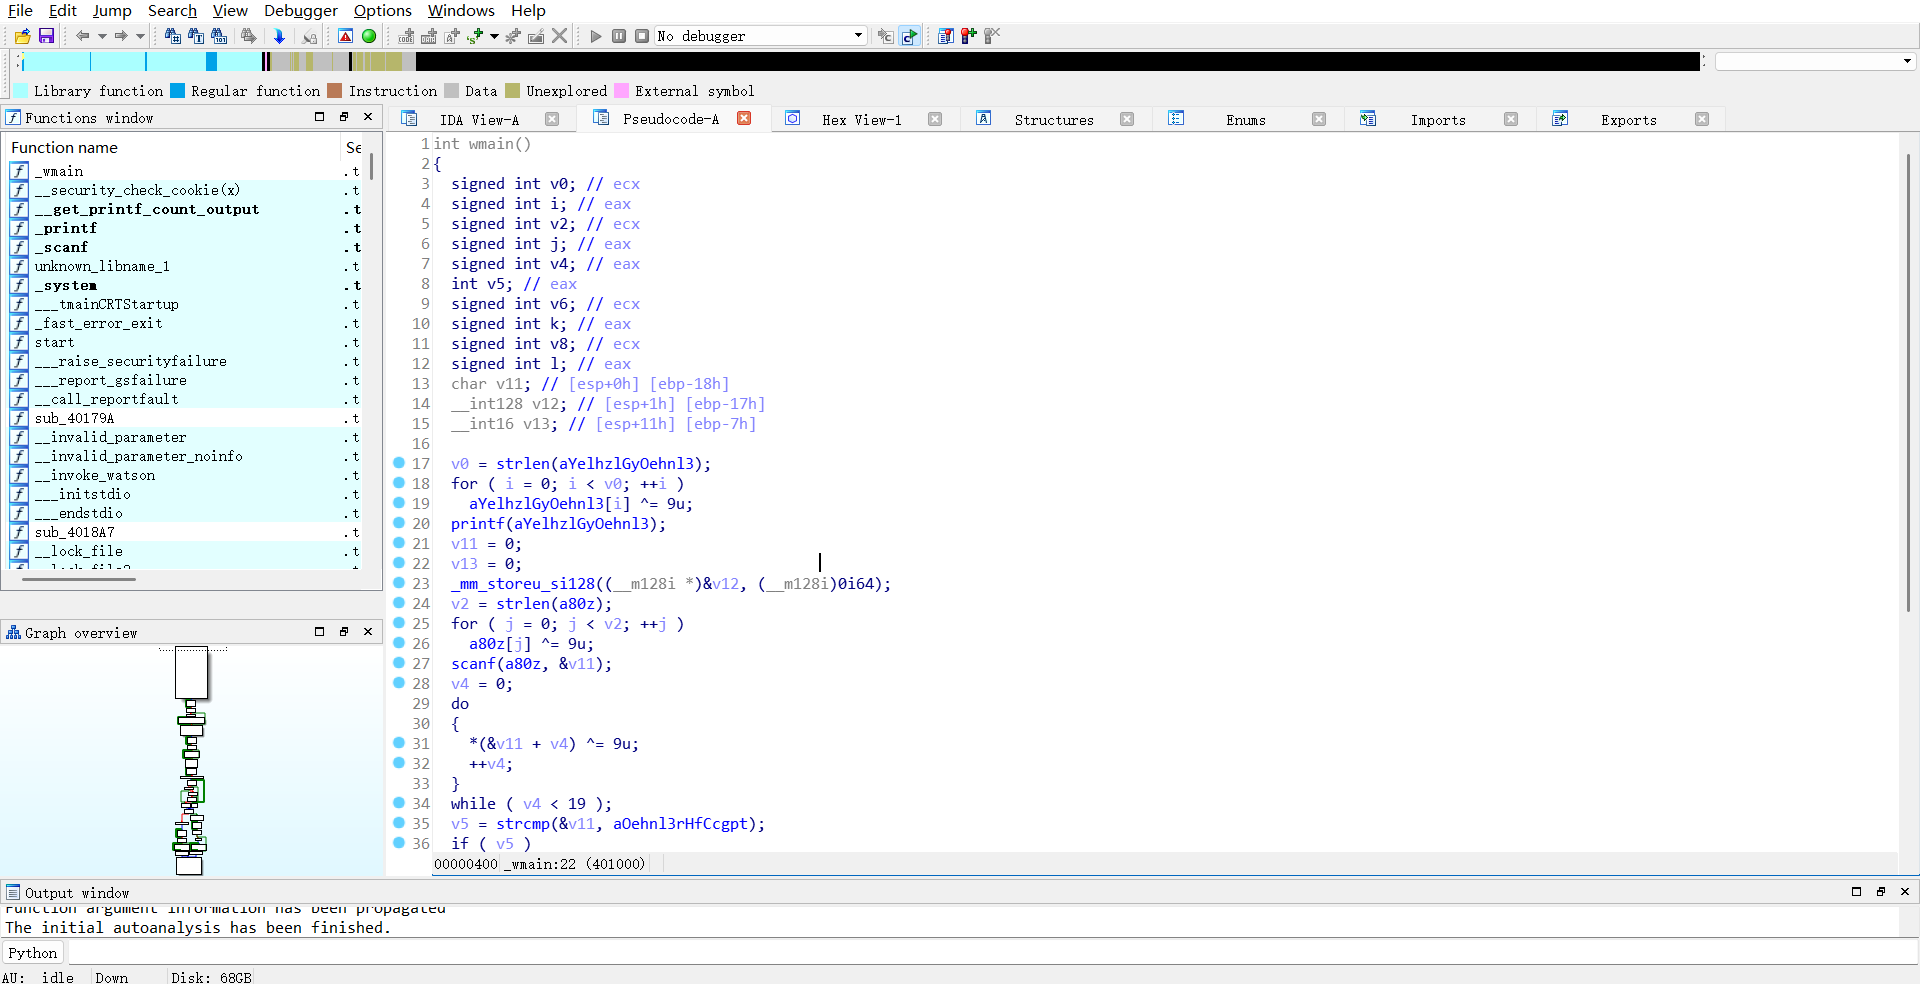
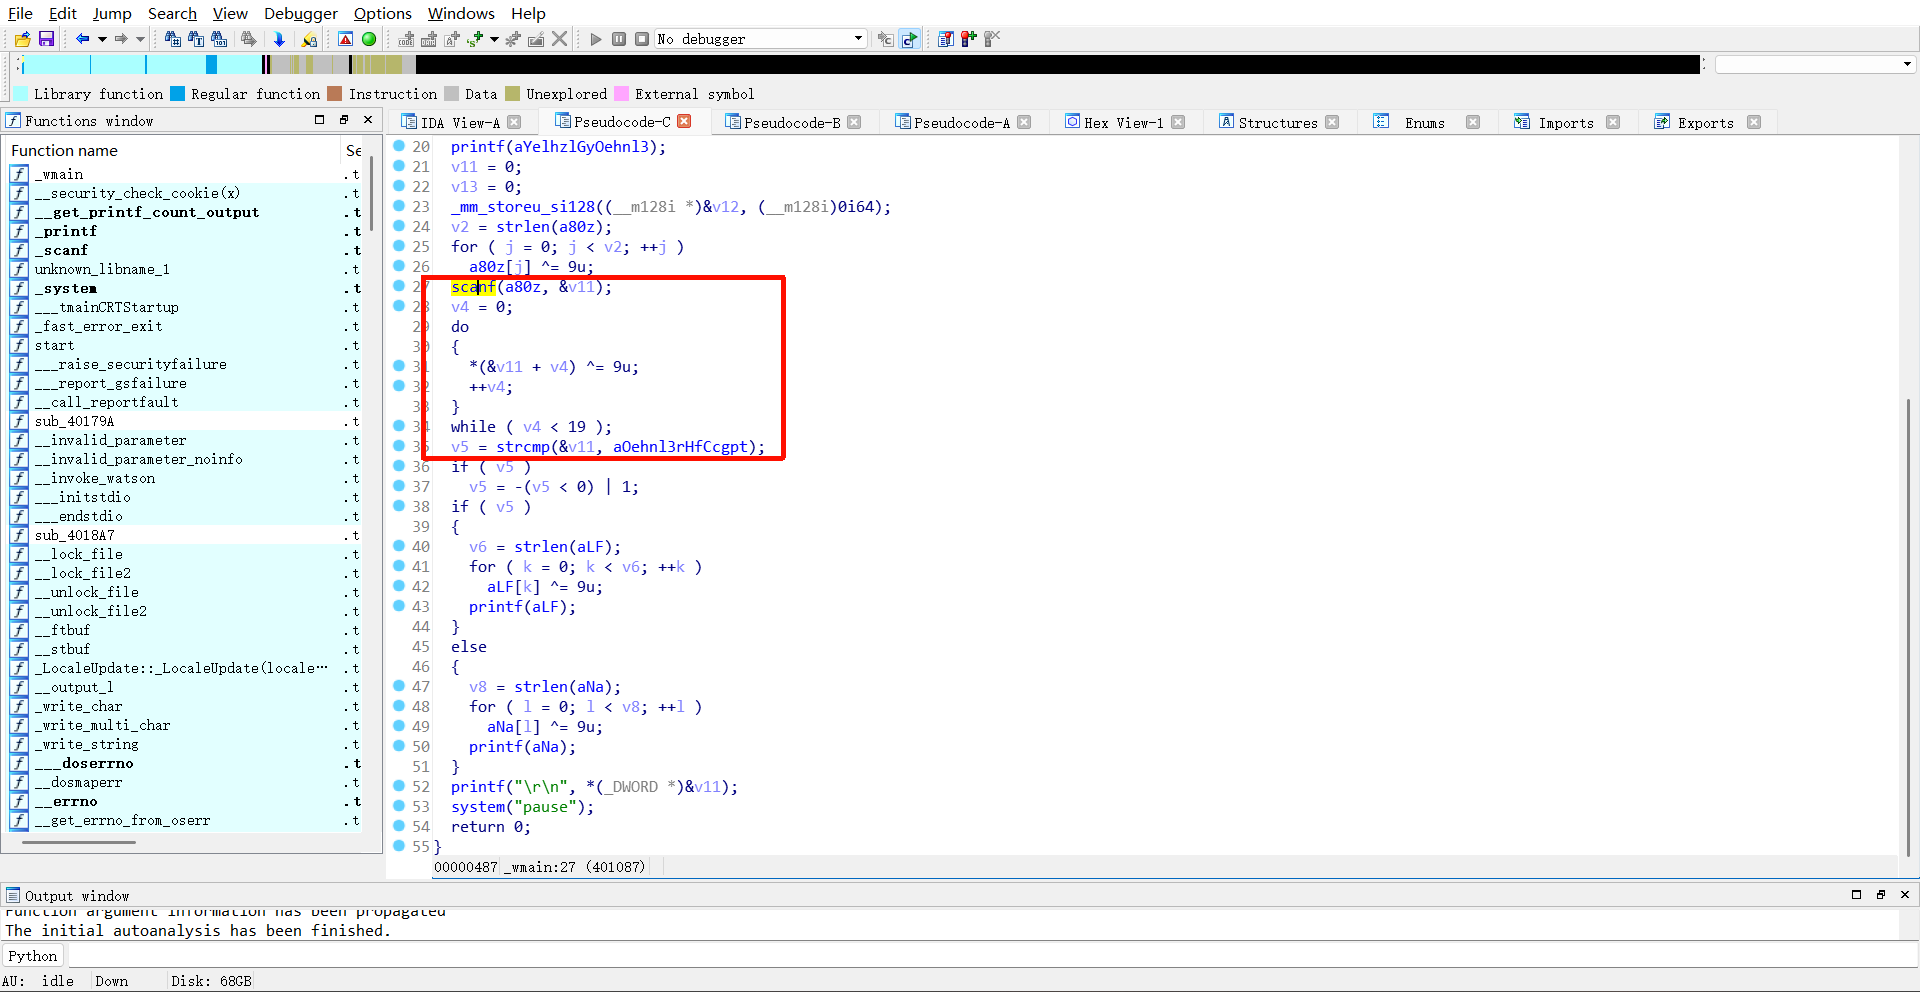
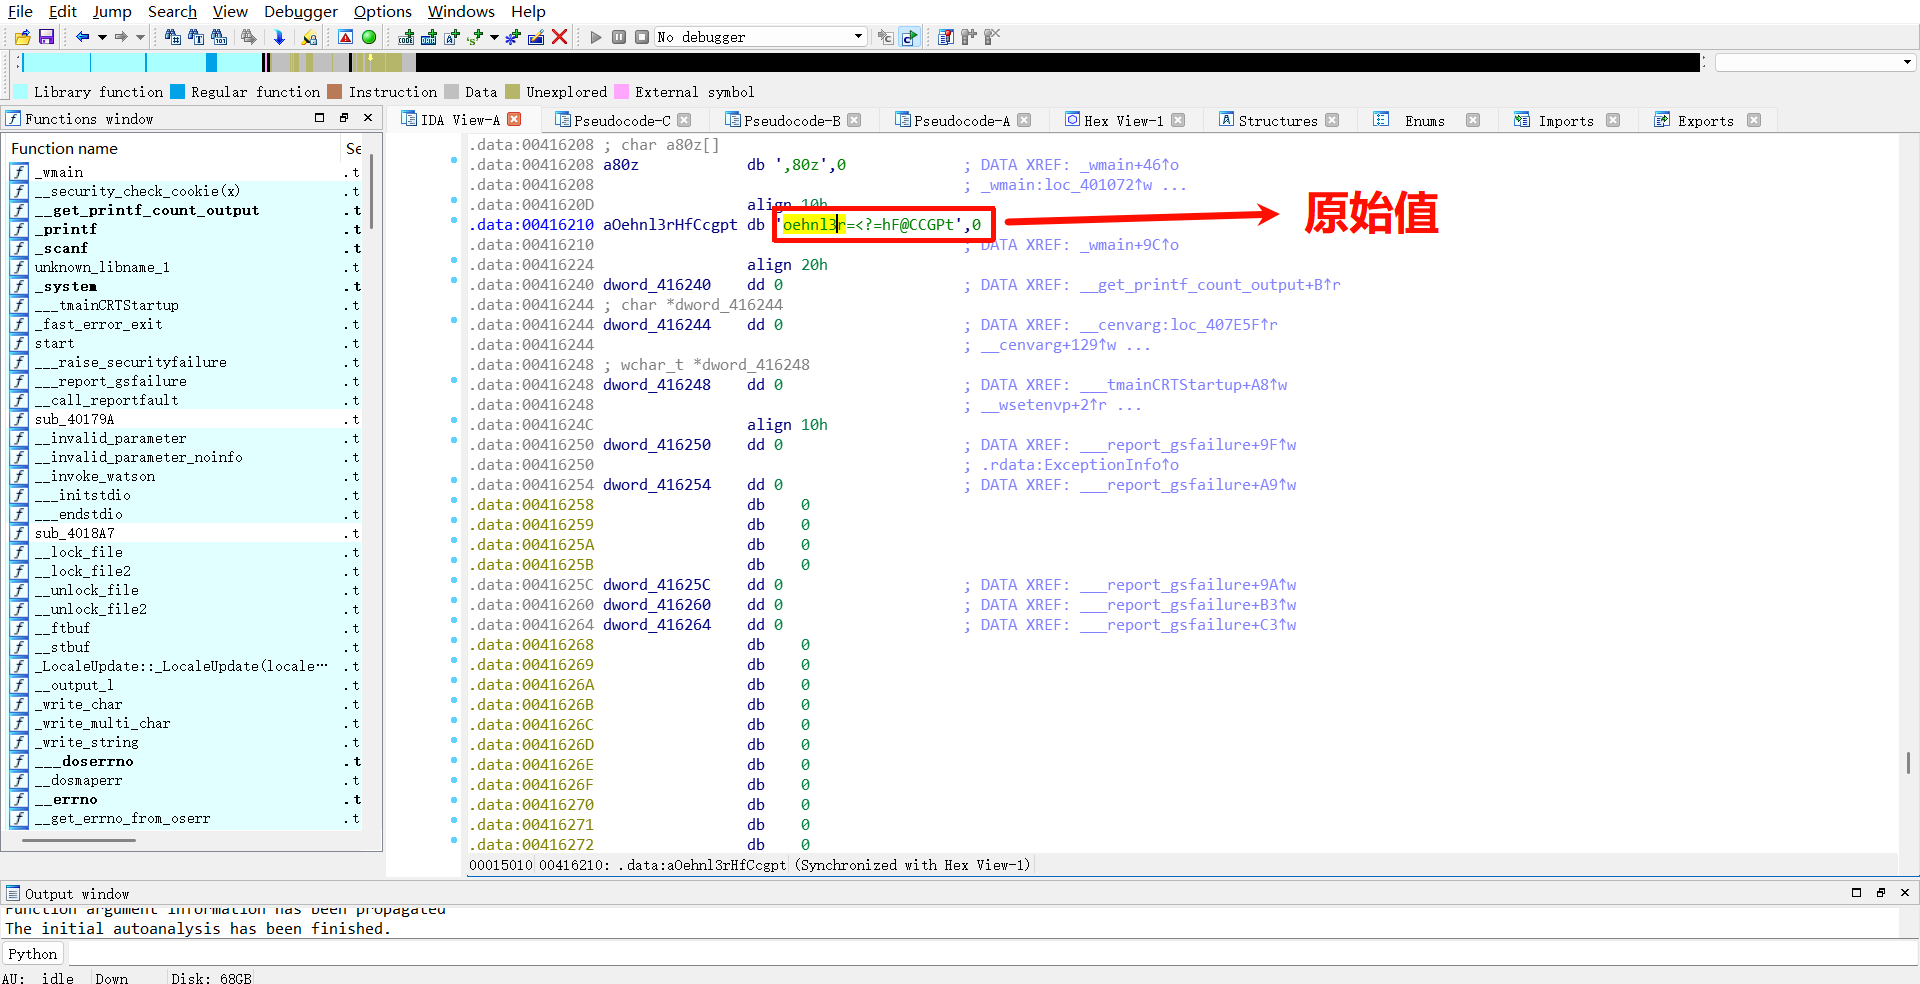
看看代码逻辑,因为在前期观察中发现程序需要接收用户输入,因此着重分析输入相关的函数逻辑。很快能定位到:scanf 接收的输入会存入v11,程序先对v11的每一位字符异或9,再将异或后的结果与 IDA 自动生成的变量名"aOehnl3rHfCcgpt"所指向的原始字节值"oehnl3r=<?=hF@CCGPt"进行字符串对比。
写个 python 解密脚本

python 复制代码
target = "oehnl3r=<?=hF@CCGPt"
flag = ""
for char in target:
    flag_process = chr(ord(char) ^ 9)
    flag += flag_process
print(flag)

得到

python 复制代码
flage:{4564aOIJJNY}

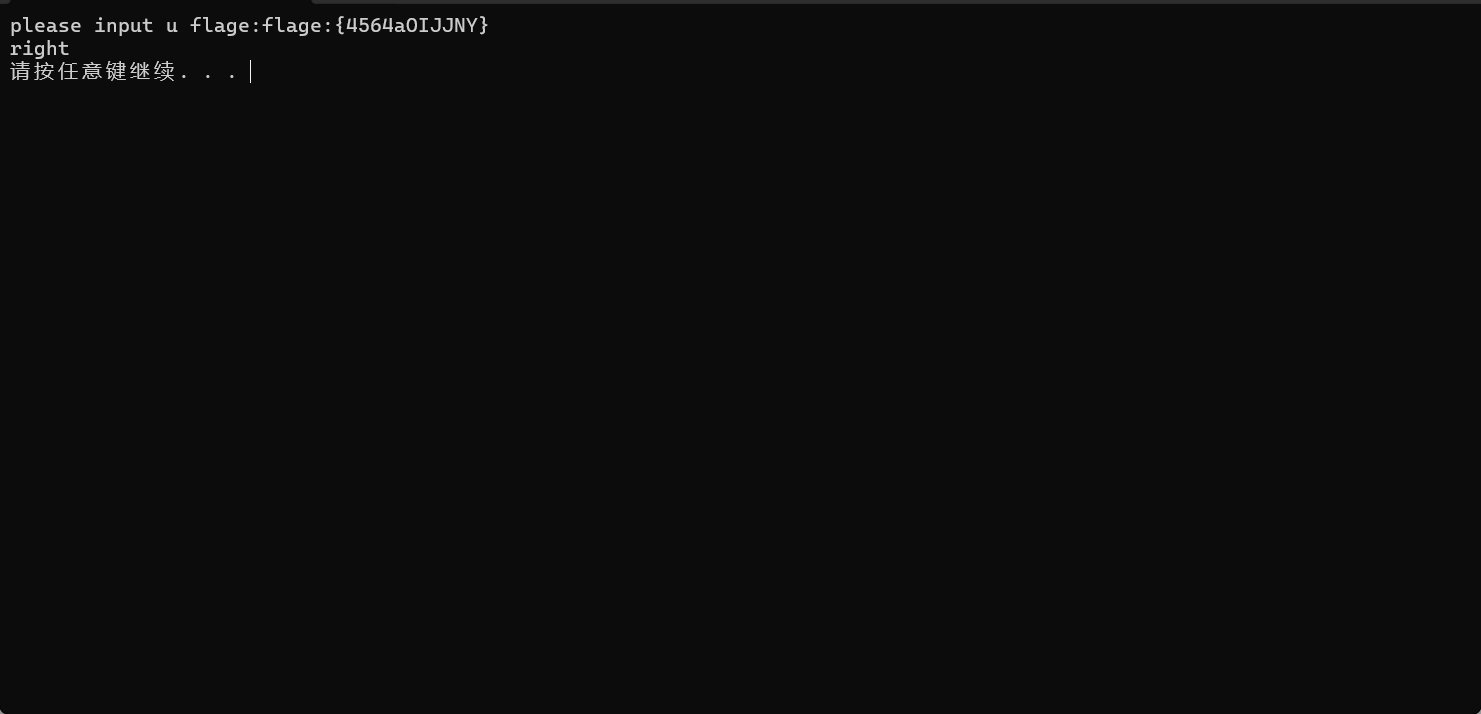
打开附件给的程序

输入解密脚本解出来的flag,只是显示了"right",没有其它东西了。
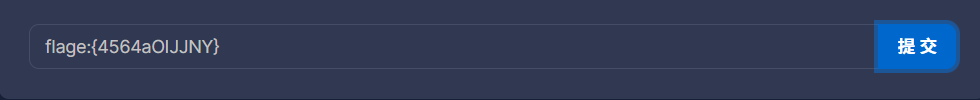
直接输入到提交框中显示的却是错误
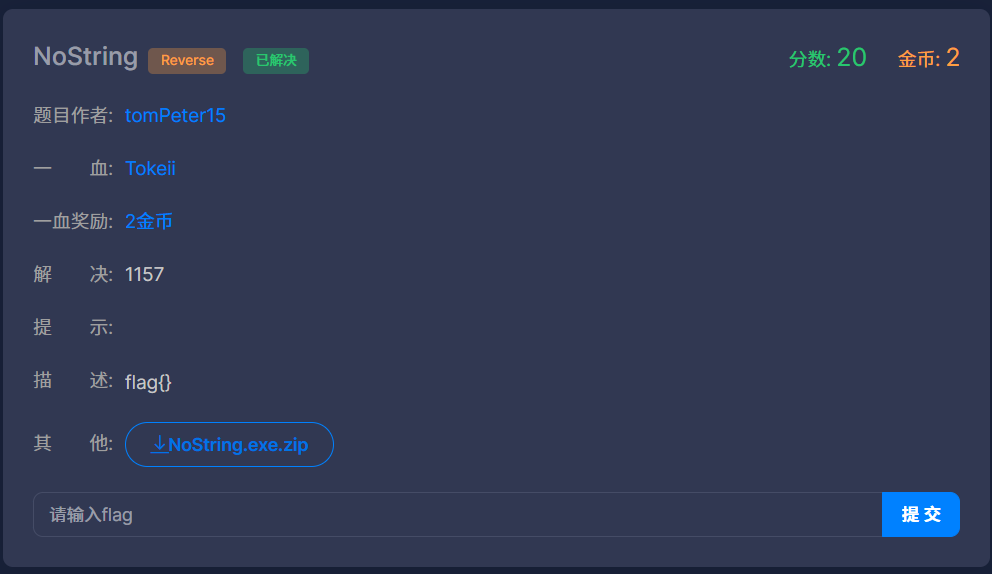
看了眼描述
修改一下形式提交就能过关

python 复制代码
flag{4564aOIJJNY}
相关推荐
Thanks_ks2 小时前
HTTPS:浏览器地址栏那把锁的工作原理
http·网络安全·https·tls·加密算法·数字证书·中间人攻击
kingx31 天前
Bugku 真题 Vigenère XOR(UMDCTF 2022)WriteUp:汉明距离 + 逐列频率破重复密钥 XOR
ctf·bugku·汉明距离·维吉尼亚
lone wolf0071 天前
bugku web题文件包含2
ctf
曾令胜2 天前
云服务器被攻击后分析恶意脚本修复漏洞
网络安全·安全威胁分析
菩提小狗3 天前
每日安全情报报告 · 2026-11-09
网络安全·漏洞·cve·安全情报·每日安全
东姬AI3 天前
挖出948个内核漏洞、自动写补丁:GPT-6 Cyber把AI推进“实战岗“,内容行业还卡在哪一关?
人工智能·网络安全·openai·gpt-6
ppo_wu3 天前
解决夸克网盘自动修改PDF打开方式的方法
经验分享·安全·网络安全
hengdonghui4 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui4 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计
kingx34 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf