seccomp策略

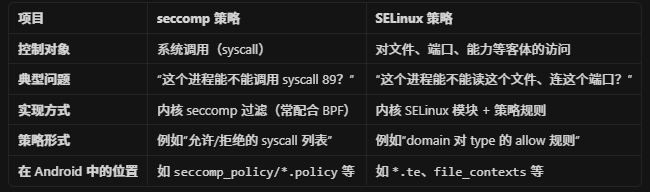
  • seccomp(secure computing mode)是 Linux 内核的一种系统调用过滤机制。
  • seccomp 策略:针对某个(或某类)进程,规定它允许调用哪些系统调用(syscall),未在允许列表里的 syscall 会被内核拒绝(进程通常会收到 SIGKILL 或类似错误)。
  • 在 Android 里,这些规则通常用 BPF 程序描述,放在 seccomp_policy/ 等目录下的 policy 文件里,在进程启动时由框架加载进内核。

可以简单理解成:"这个进程只能发这些 syscall,别的 syscall 一律不准"------这是按 syscall 号/名字做的限制。
相关推荐
撩得Android一次心动4 小时前
Jetpack Compose 知识点整理2【个人用】
android·笔记·学习·kotlin·compose
是真的小外套5 小时前
2024年软考中级信息安全工程师|选择题考点+案例分析真题解析(含答案)
android·网络
用户2018792831677 小时前
一文讲透 Android Native Heap 监控原理:一间"只进不出"的仓库,和总部派来的侦探
android
YB13758 小时前
Jetpack Compose 动画animate*AsState
android
高晶8 小时前
Android 通讯录应用开发实战:从零搭建 SQLite 数据持久化完整项目
android·设计模式·前端框架
隐擎fox8 小时前
深入 Android 移动端风控与协议层对抗:内核级虚拟环境检测、网络堆栈特征伪装与住宅 IP 协同实战
android·网络·python·网络协议·tcp/ip
换元不配限10 小时前
从 AsyncTask 到现代并发:Android 异步方案的演进与替代实践
android·asynctask·异步编程·方案对比·asynctask替代方案
用户20187928316710 小时前
你的 App 为什么是「电量刺客」?——从一条 WakeLock 追到 Linux 内核的 Android 省电原理全解
android
mmsx11 小时前
Android 安全校验下沉到原生层:防 patch 与构建期自动化
android·安全·自动化