春秋云境CVE-2021-44915

1.进入靶场

然后拼接路径进入后台/admin/admin.php

依旧是敏感信息泄露哟,使用f12找到的账号密码

账号/密码是admin/tao
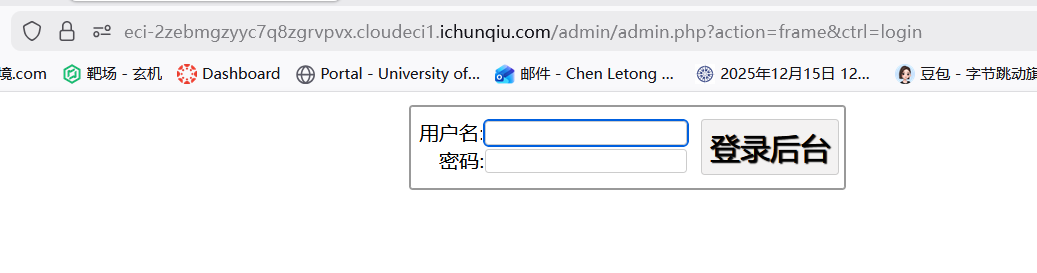
这里提供两种得到flag这里有两种方法/思路

方法一:直接在执行SQL中使用这个命令

select load_file('/flag')
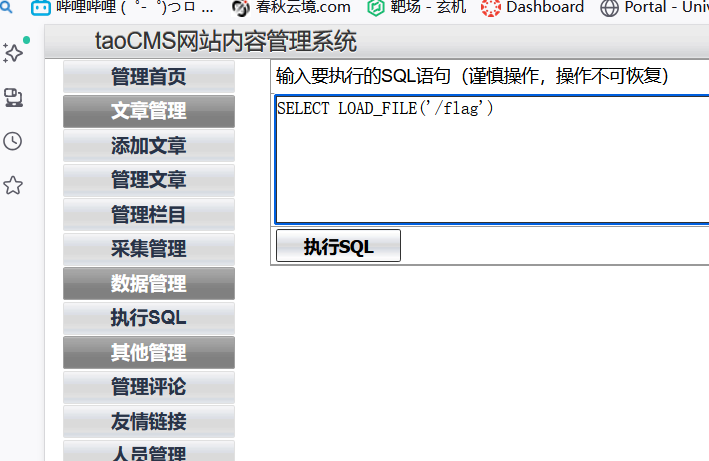
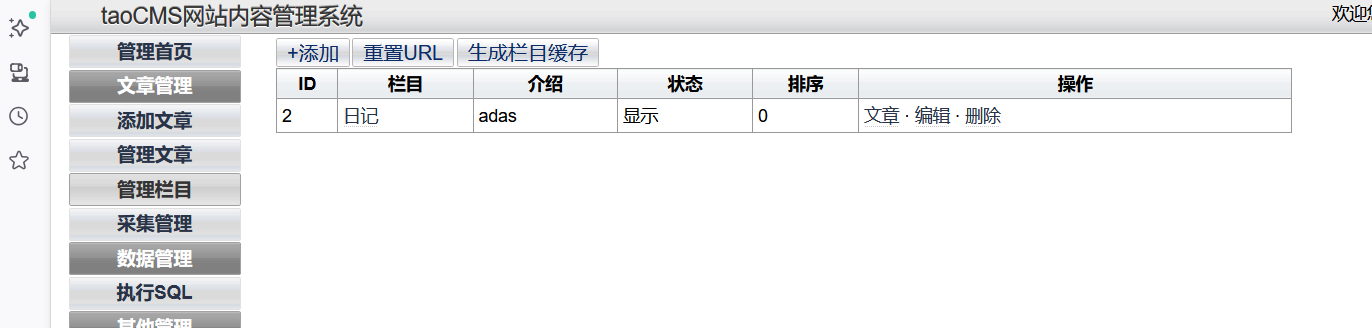
方法二:进入管理栏目,再编辑然后

在栏目描述中随机加点内容,bp抓包,端口直接改为443

放到sqlmap跑即可(这里跑出来漏洞了但是找不到flag)
这边发现一个春秋云境taoCMS的通杀思路

各位帅哥美女们可以参考一下

就是只要是sql注入漏洞的且是taoCMS这个网站的

都可以用方法一去得到flag

本博主亲测有效哟

期待大家的留言,谢谢

喜欢博主作品的可以留下like哟,谢谢各位支持

相关推荐
羽落•无痕(苏晗默)18 小时前
华为数通IA——14、网络服务与应用:TCP/UDP 传输层协议与 FTP、Telnet、SSH 实践
网络·网络协议·tcp/ip·网络安全·华为·udp·信息与通信
0xBADCODE18 小时前
2026 工业互联网安全大赛 · 全国预选赛题解系列密码学方向 crypto-5
网络·安全·web安全·网络安全·系统安全·密码学
黑客笔记2 天前
安全态势感知中的资产失陷排名思考
人工智能·算法·网络安全
真上帝的左手3 天前
7、网络安全-认证鉴权
web安全·架构·系统架构·系统安全
缘友一世3 天前
GLM-5.3-CYBERSECURITY-FP8本地量化[4]:量化执行
网络安全·量化·glm5.3 cybersec
web安全成长日记4 天前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
pps-key4 天前
网络攻防入门:从“黑客梦”到合法实操(生存篇)
开发语言·web安全·php
菩提小狗4 天前
每日安全情报报告 · 2026-11-15
网络安全·漏洞·cve·安全情报·每日安全
66IT665 天前
Nessus Professional 10.12.6(macOS, Linux, Windows)新功能+ 安装教程
网络安全·渗透测试·漏洞扫描·nessus
艺杯羹5 天前
1Panel 装好后 ufw 仍是 inactive:一次服务器安全盲区复盘
服务器·数据库·安全·网络安全·系统架构·实战·1panel