【PolarCTF】路由自启动

看到openwrt就知道这个是一个路由器固件
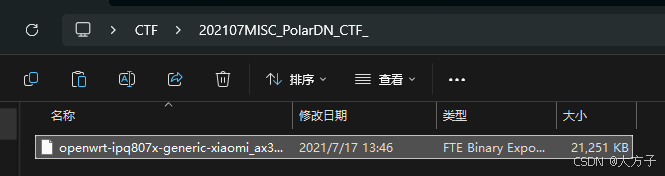
我们使用binwalk可以分离出一个0.tar
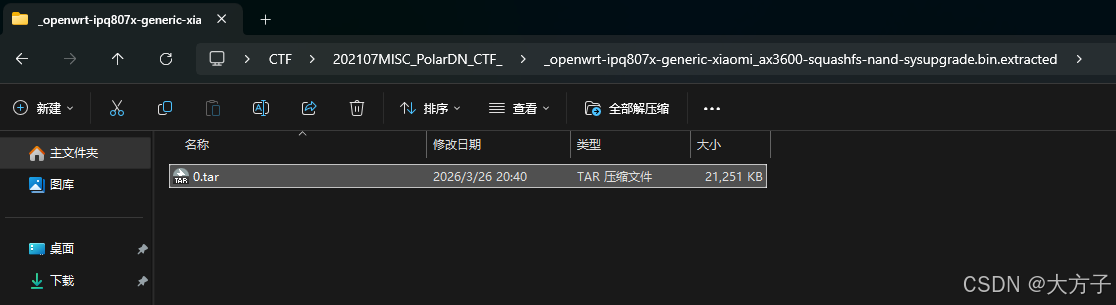
解压后就有这3个文件
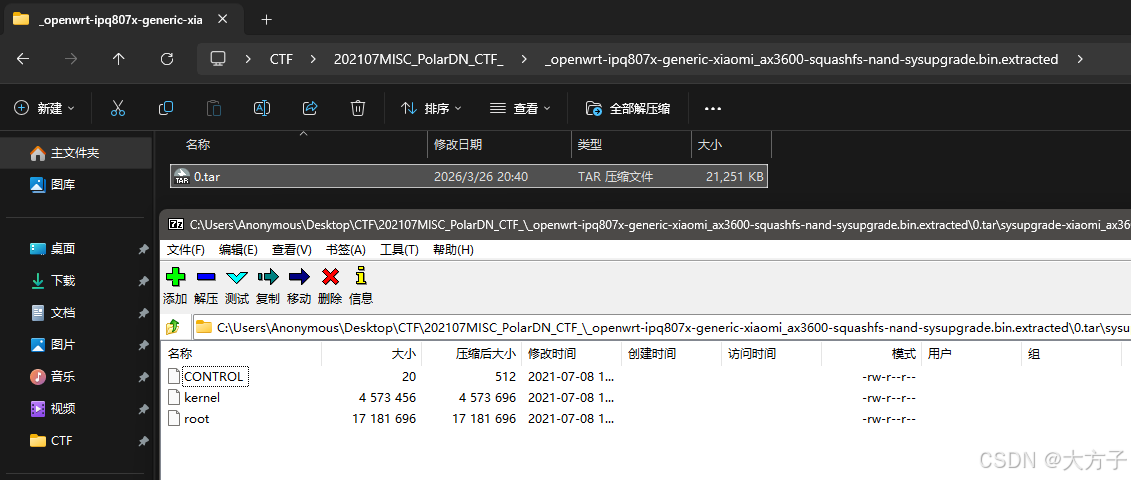
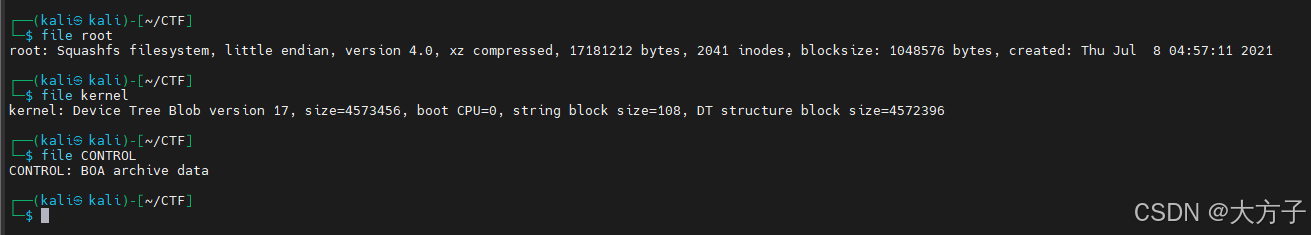
这种 CONTROL + kernel + root 的组合是常见的固件格式

  • CONTROL: 元数据(版本、型号等)
  • kernel: Linux 内核镜像
  • root: 根文件系统(通常是 SquashFS)
    其中root在嵌入式设备中扮演者"系统盘"角色,这里我们需要对root进行解压看看里面有没有flag文件
    在kali中我们可以通过下面这个命令来安装sqyasgfs工具
    sudo apt-get install squashfs-tools
    然后我们通过unsquashfs对root文件进行解压
    unsquashfs root
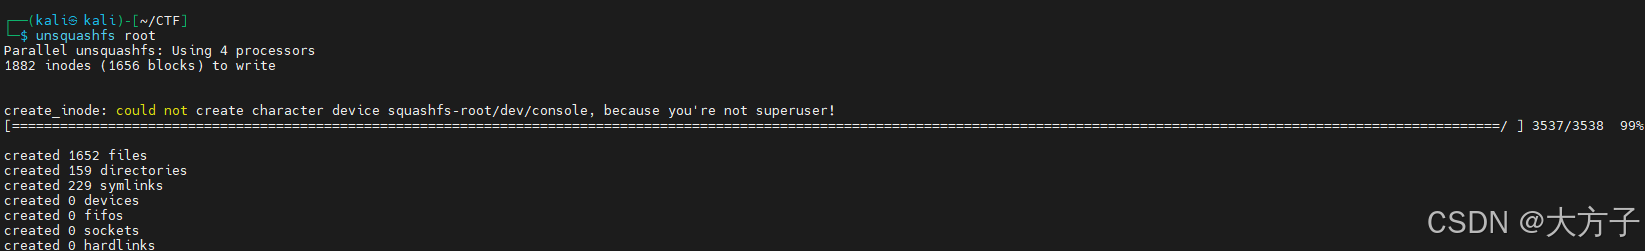
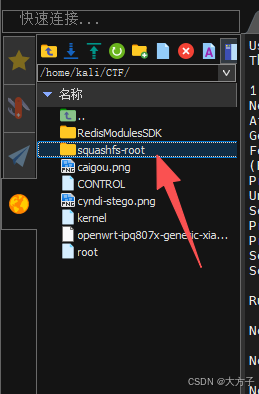
    会解压出一大堆的文件,就是linux的系统文件
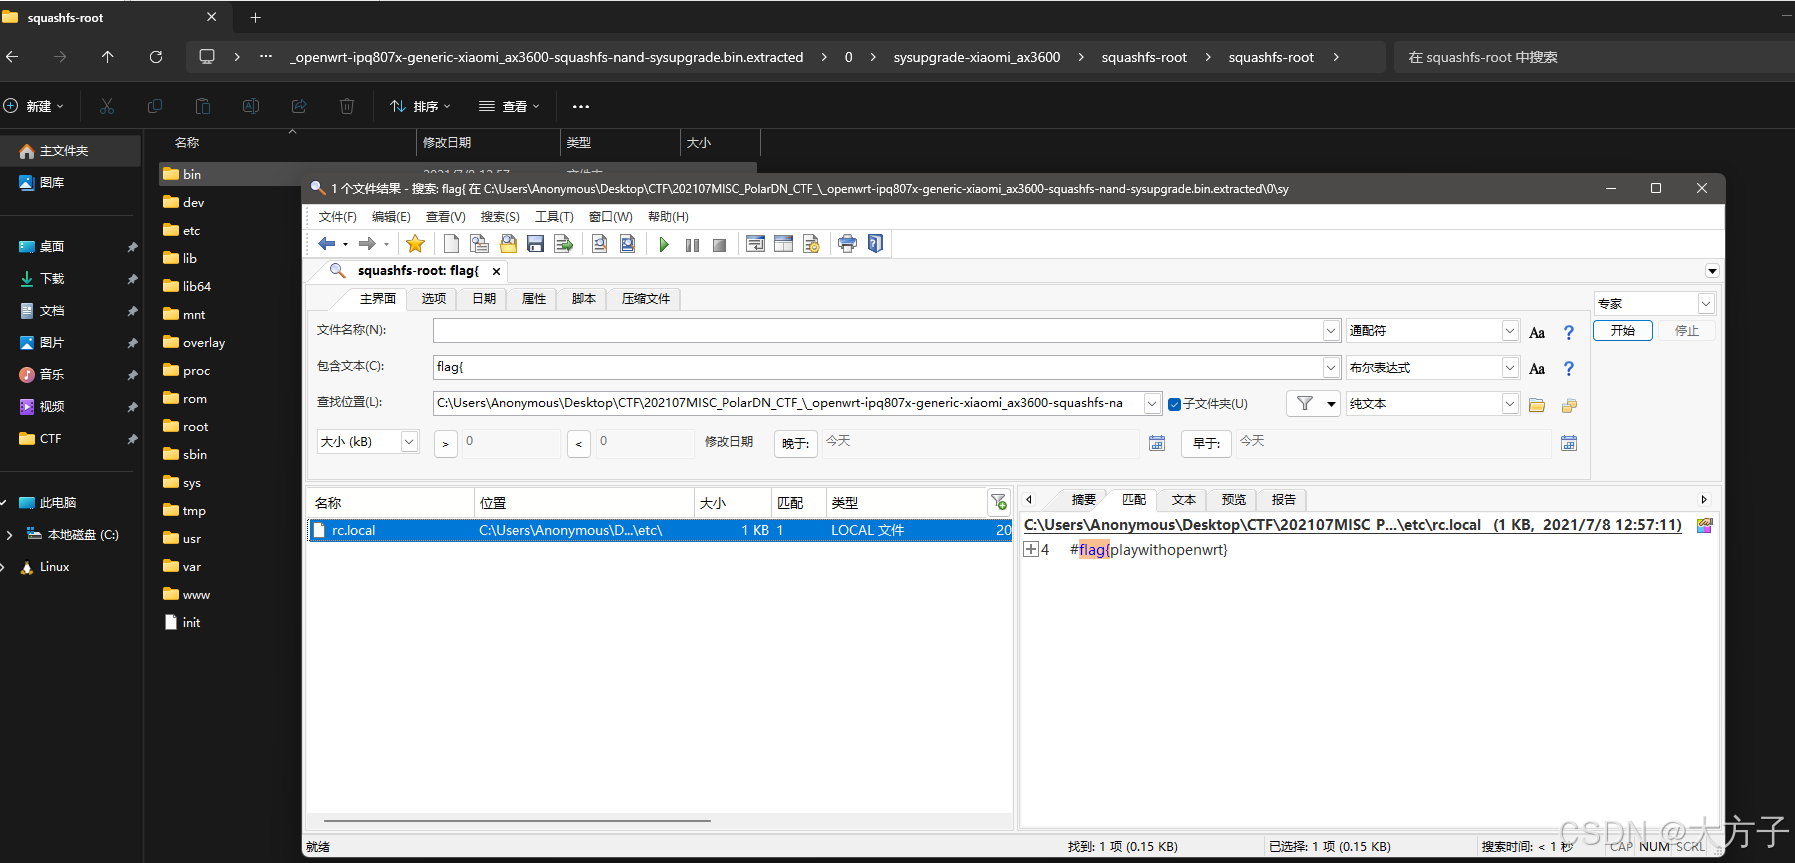
    文件很多我们可以使用FileLococator直接定位到flag
相关推荐
白帽攻防录1 小时前
SRC 挖洞:V8 Turbofan 沙箱逃逸深度复盘,CVE-2026-6307 一根长矛怎么刺穿 Chrome 两道边界
网络·chrome·安全·网络安全·浏览器安全
菩提小狗2 小时前
每日安全情报报告 · 2026-10-05
网络安全·漏洞·cve·安全情报·每日安全
sbjdhjd2 小时前
云安全 | Docker 容器逃逸复盘(一):从隔离边界到运行时链路,如何确认自己身处容器
网络安全·docker·云原生·容器·kubernetes·云计算·云安全
XLYcmy3 小时前
PDF 论文处理器 — 技术报告文档
数据库·python·网络安全·pdf·embedding·dify·rag
杭州领祺科技21 小时前
27 号令横向隔离落地清单:储能边缘计算网关 ≠ 电力专用网闸,算电协同中心安全分区/纵向加密/SPDnet 怎么配
人工智能·安全·网络安全·边缘计算·储能·电力·电力监控
菩提小狗1 天前
每日安全情报报告 · 2026-10-04
网络安全·漏洞·cve·安全情报·每日安全
迪康coolmu1 天前
屏幕水印与防拍照落地:从水印类型到泄密溯源的完整配置
运维·网络·安全·网络安全·数据安全
Seraphina361 天前
DVWA(SQL Injection-High,XSS Reflected-Medium,XSS Stored-Medium)
数据库·经验分享·sql·网络安全·xss
在猴站学算法2 天前
(SQL注入学习)无回显的报错注入(Error-Based)
学习·网络安全·sql注入·ctf竞赛
sogw-三叶草️2 天前
House of Orange
网络安全·pwn·堆·二进制安全