春秋云境CVE-2018-3245

1.阅读靶场介绍

易于利用的漏洞允许未经身份验证的攻击者通过 T3 进行网络访问,从而破坏 Oracle WebLogic Server。

简单来说就是weblogic的框架漏洞

2.启动靶场

如下图所示
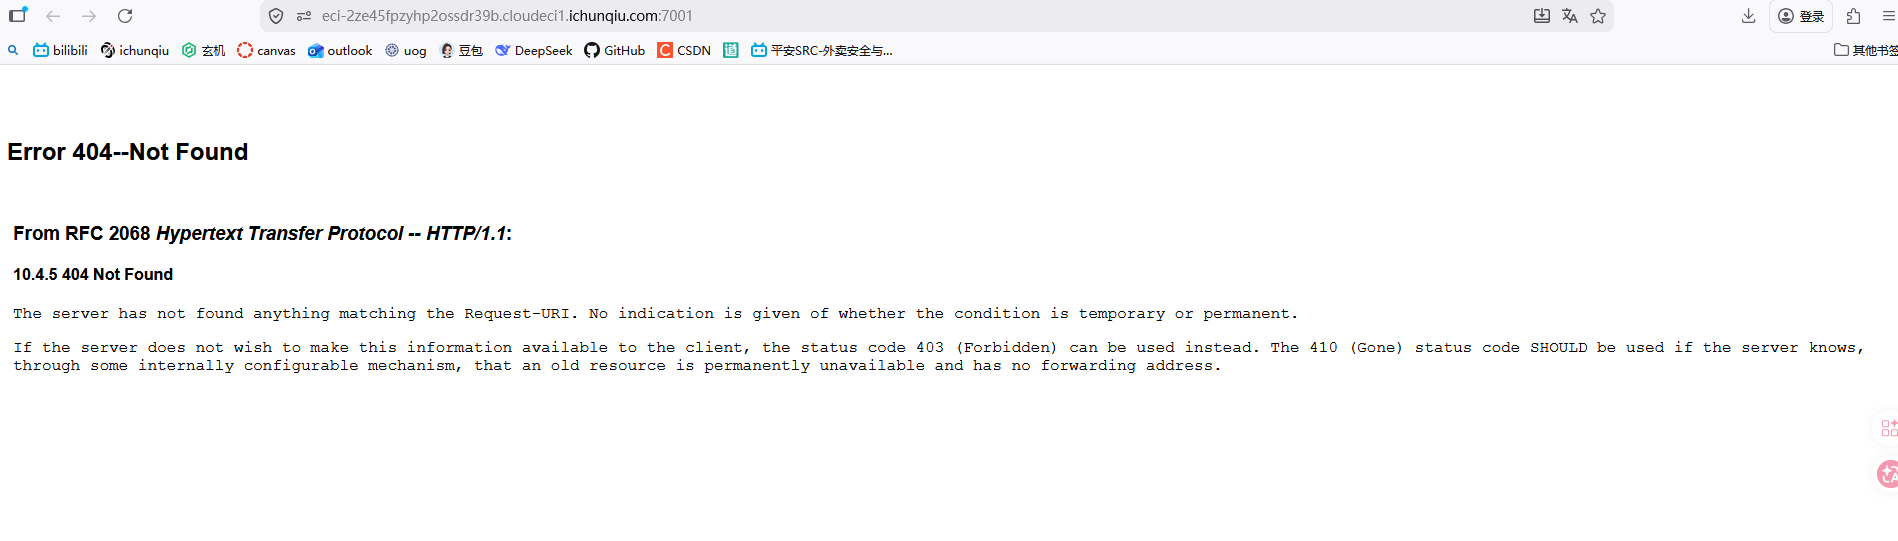
这种url出现7001的都可以试试weblogic框架漏洞直接扫

3.poc

天狐启动

WeblogicTool启动

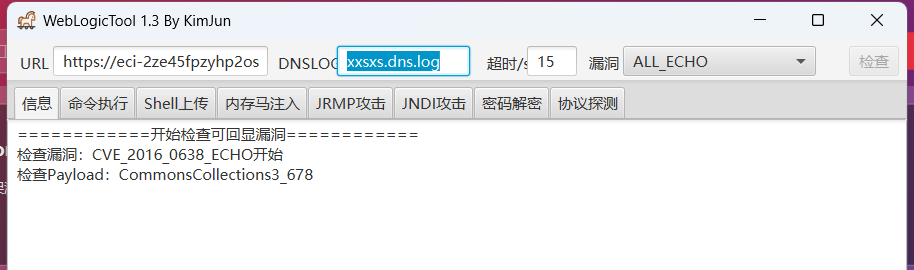
如下图所示
直接all echo检查哟

如下图所示
到这里我们发现了存在CVE_2017_10271_ECHO
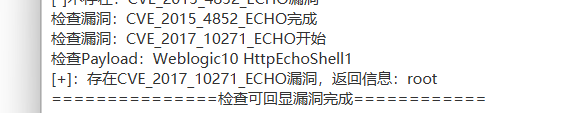
下一步直接换cve类型再命令执行

如下图所示
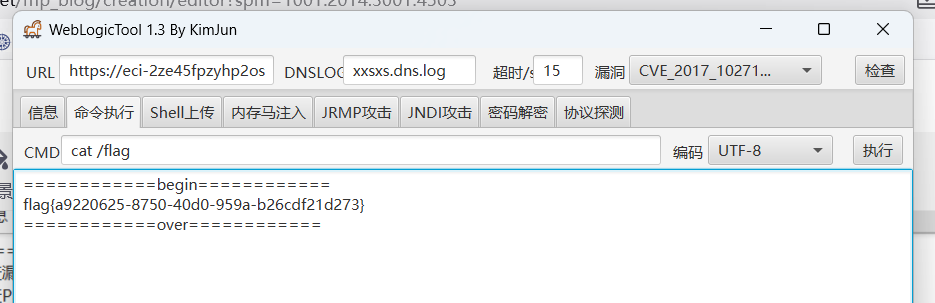
到此相信各位聪明的帅哥美女也完成webshell了

喜欢您可以喜欢

感谢您花费宝贵的时间停留

相关推荐
学逆向的18 分钟前
C++ 合并命名空间
开发语言·c++·网络安全
学逆向的1 小时前
C 局部静态变量
c语言·开发语言·网络安全
长不大的杨瑞杰2 小时前
OpenCode v2 会话可靠性实战:Snapshots、Compaction、Instructions 与 Formatters
人工智能·安全·云计算·软件工程·devops
陆圣杰4 小时前
代码分享之前,先用假数据练一次凭据检查
安全
杭州默安科技5 小时前
从“被动响应”到“主动遏制”:AI Agent时代,网络防御体系如何重构?
人工智能·网络安全·ai智能体
Angeldream1235 小时前
第 10 章 医学影像伦理与安全
图像处理·人工智能·python·安全·机器学习·医学影像
方白羽6 小时前
Android 双开环境底层剖析与风控检测落地
android·安全·app
pt10436 小时前
Cisco设备网络安全系列-18:SIEM与SOAR安全解决方案
网络·安全
砚凝霜6 小时前
[CTF Misc 图片隐写] misc1:文件末尾追加 flag(strings 一秒出 flag,附原理)
网络安全
yyuuuzz7 小时前
云服务器安全组规则优先级的机制记录
运维·服务器·网络·安全·阿里云·aws