什么是 Rancher
Kubernetes Everywhere Rancher 企业平台旨在满足部署使用 Kubernetes 的应用程序的 DevOps 团队和负责交付关键企业服务的 IT 员工的需求。
准备
在本指南中,使用了以下占位符:
rancher.company 是 Rancher 安装的 FQDN。
authentik.company 是 authentik 安装的 FQDN。
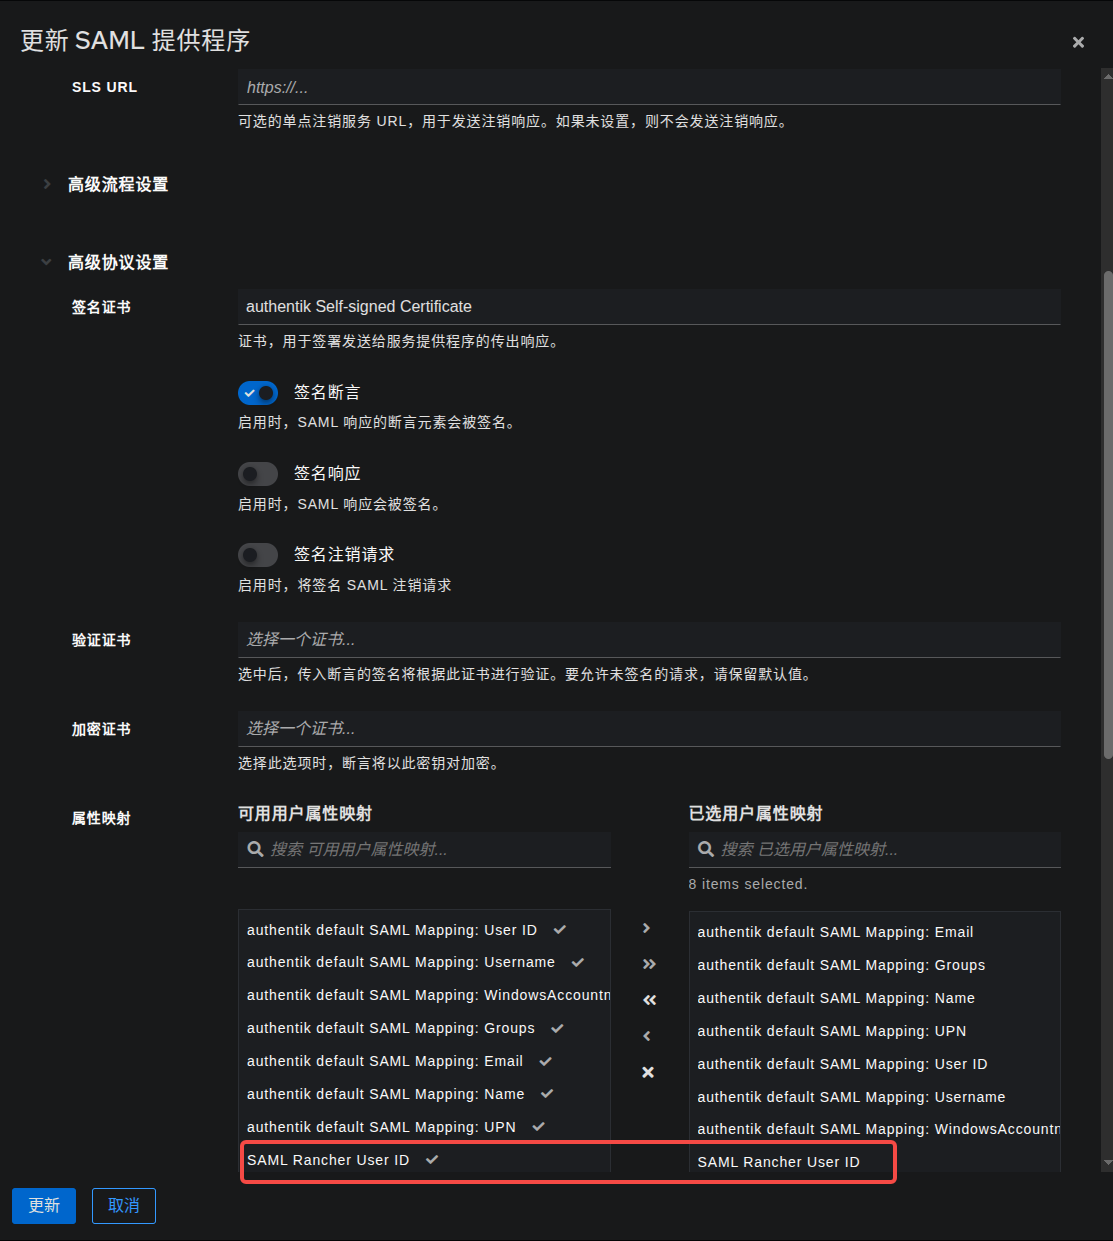
SAML提供者属性映射(重点注意项)
在自定义 > 特性映射下,创建一个 SAML 特性映射 。给它起个名字,比如"SAML Rancher 用户 ID"。将 SAML 名称设置为 rancherUidUsername,并将表达式设置为以下内容
python
return f"{user.pk}-{user.username}"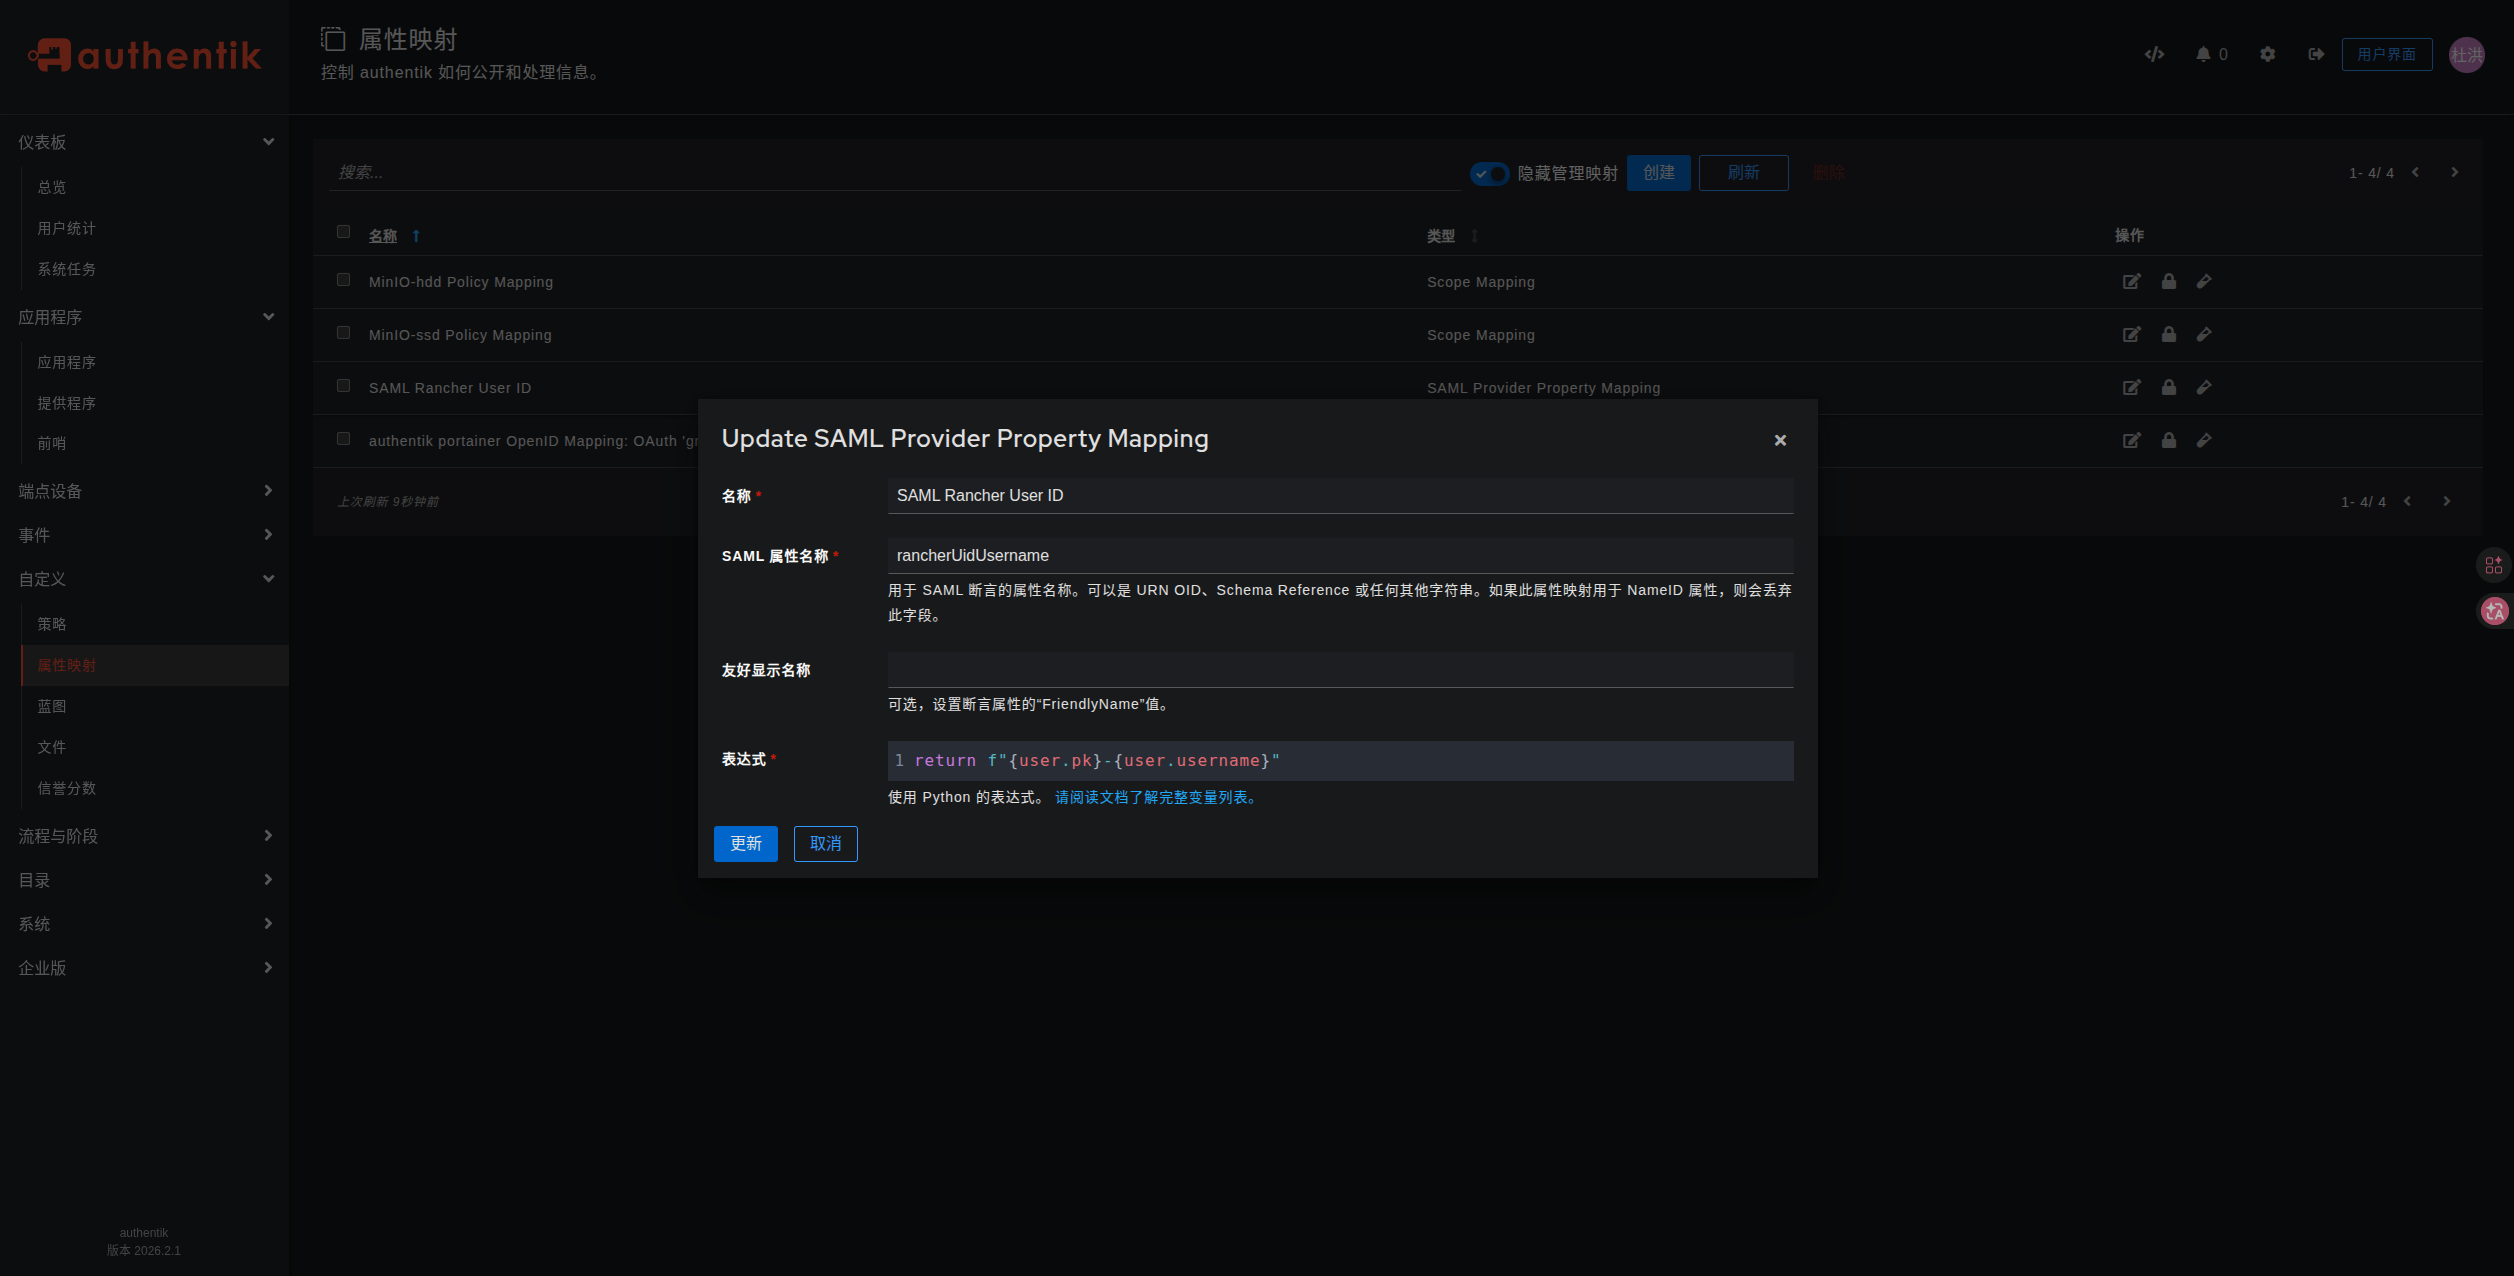
authentik配置
在 authentik 中创建一个应用程序。将启动 URL 设置为 https://rancher.company,因为 Rancher 目前不支持 IdP 引导的登录。
-
作为管理员登录到 authentik 并打开 authentik 管理员界面。
-
导航至
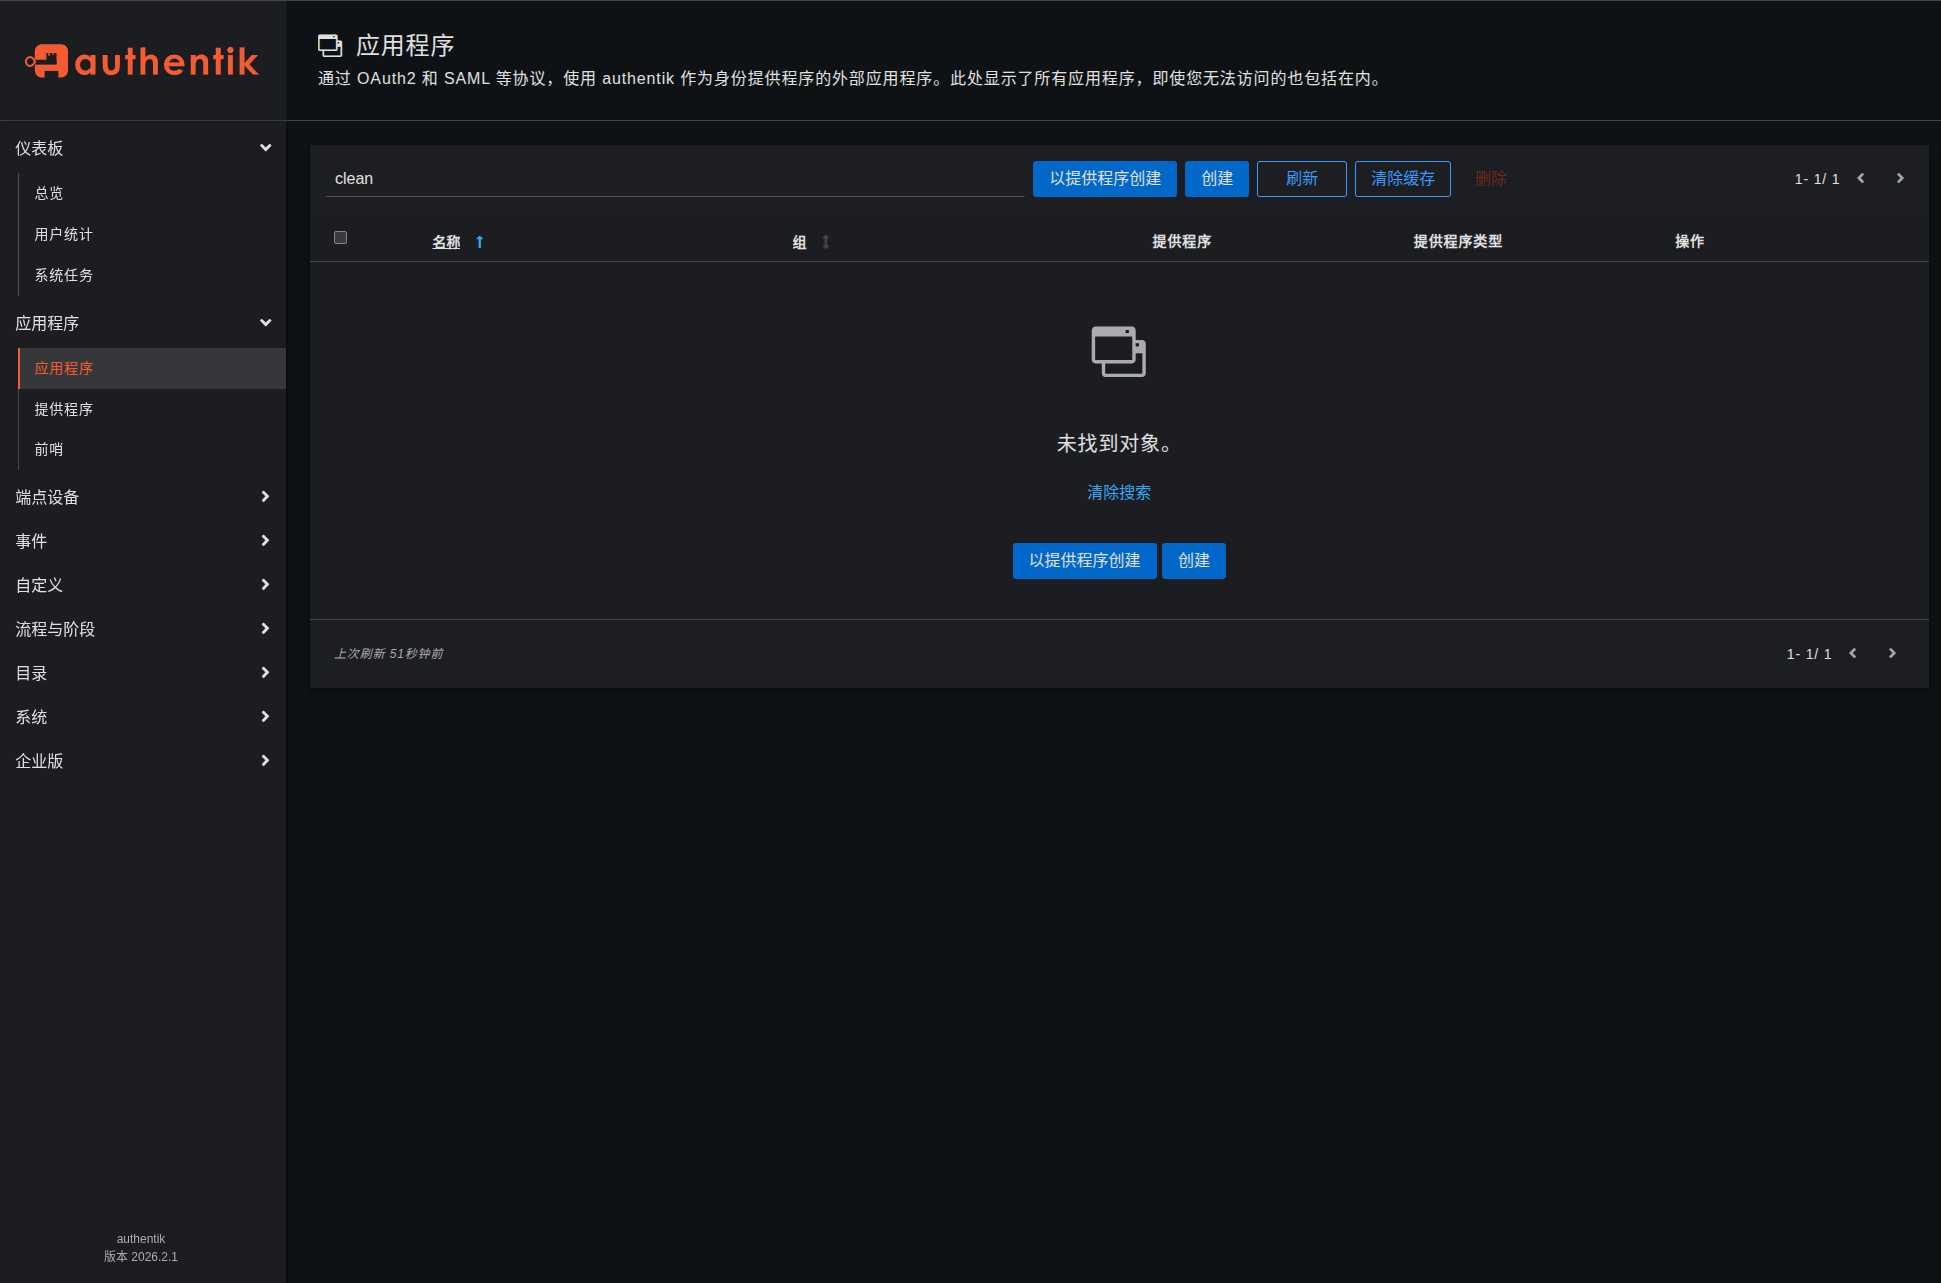
应用程序 > 应用程序,然后单击使用提供程序创建以创建应用程序和提供程序对。 (或者,您可以先单独创建提供程序,然后创建应用程序并将其连接到提供程序。)
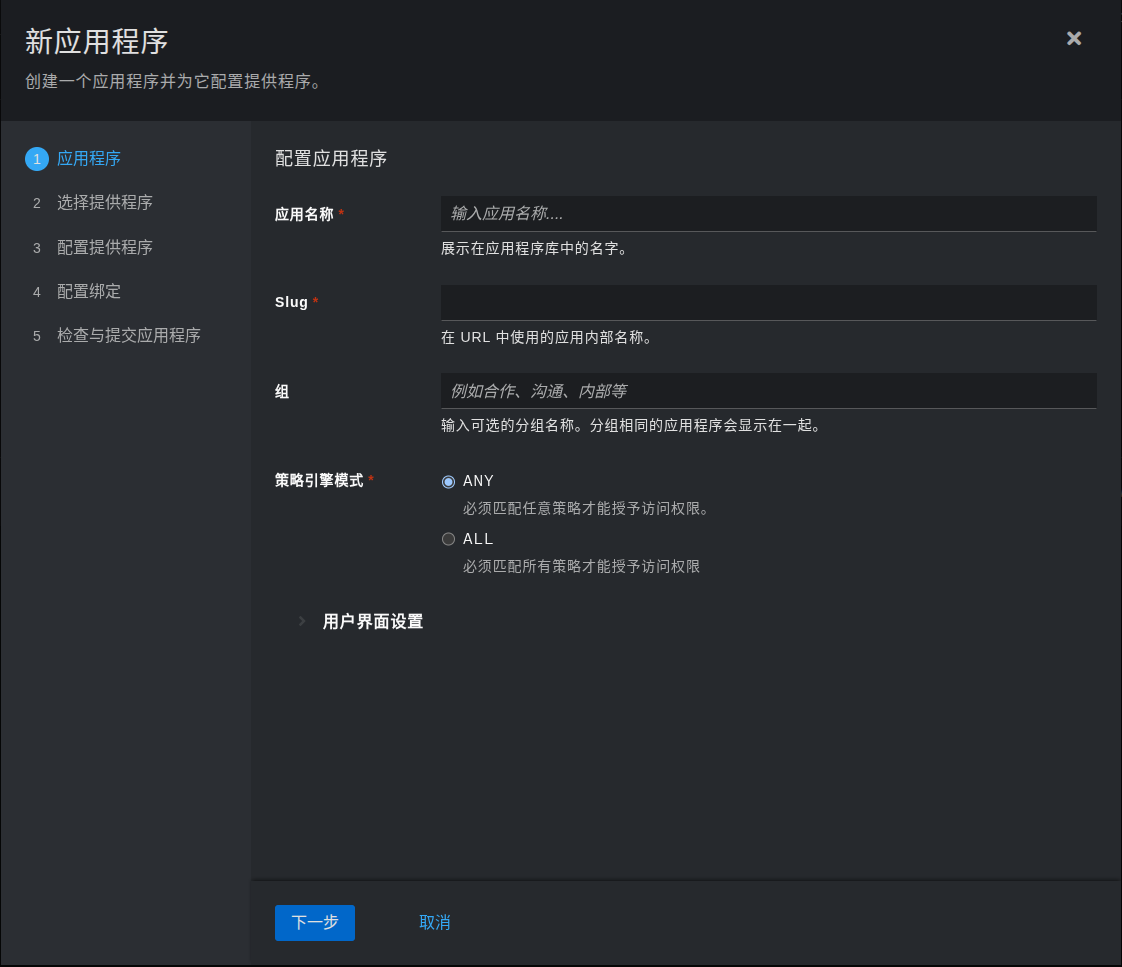
- 应用程序 :提供一个描述性名称、一个可选的应用程序类型组、策略引擎模式和可选的 UI 设置。
应用名称:Rancher, Slug会自动带出:rancher
- 选择提供者类型 :选择
Rancher作为提供者类型。
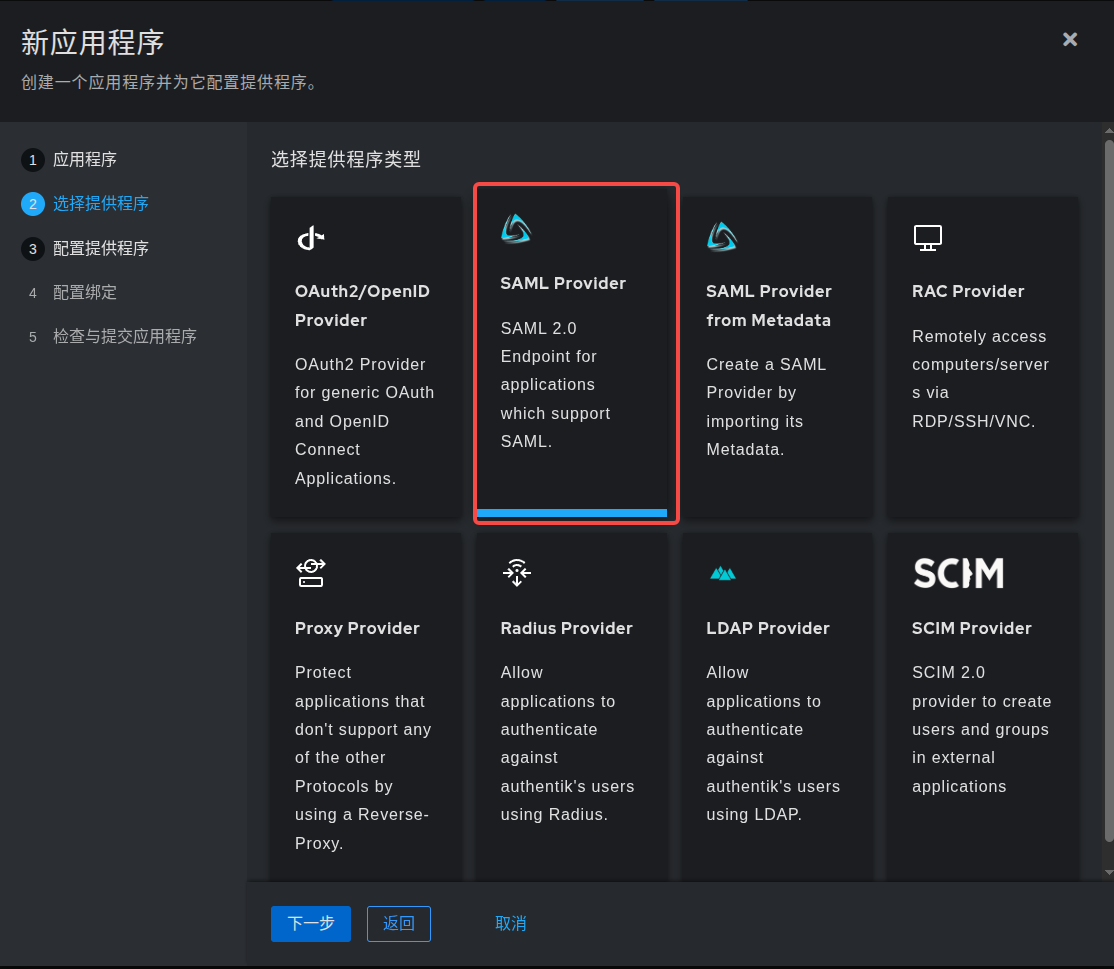
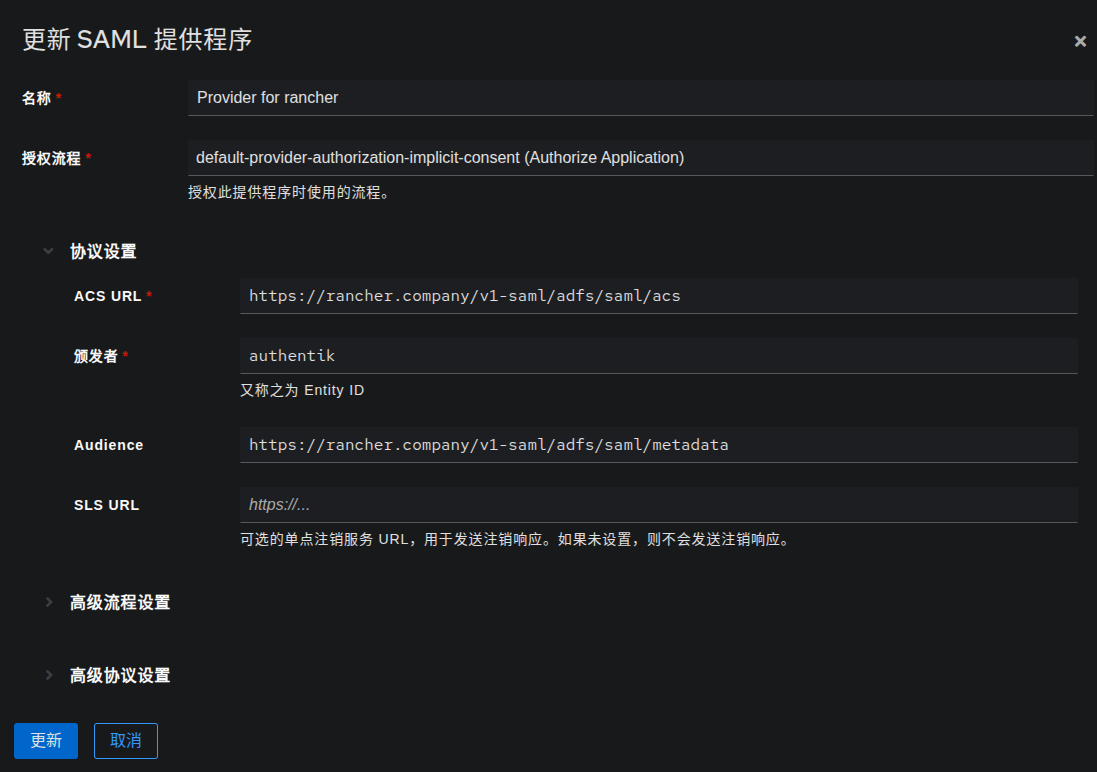
使用以下参数创建 SAML 提供程序: - ACS 网址: https://rancher.company/v1-saml/adfs/saml/acs
- 观众: https://rancher.company/v1-saml/adfs/saml/metadata
- 发行人:authentik
- 服务提供者绑定:post
属性映射:选择所有默认映射和您上面创建的映射。(重点注意项)- 签署证书:选择一个经过验证的自签名证书。
- 应用程序 :提供一个描述性名称、一个可选的应用程序类型组、策略引擎模式和可选的 UI 设置。
当然,您可以使用自定义的签名证书,并调整其持续时间。
Rancher配置
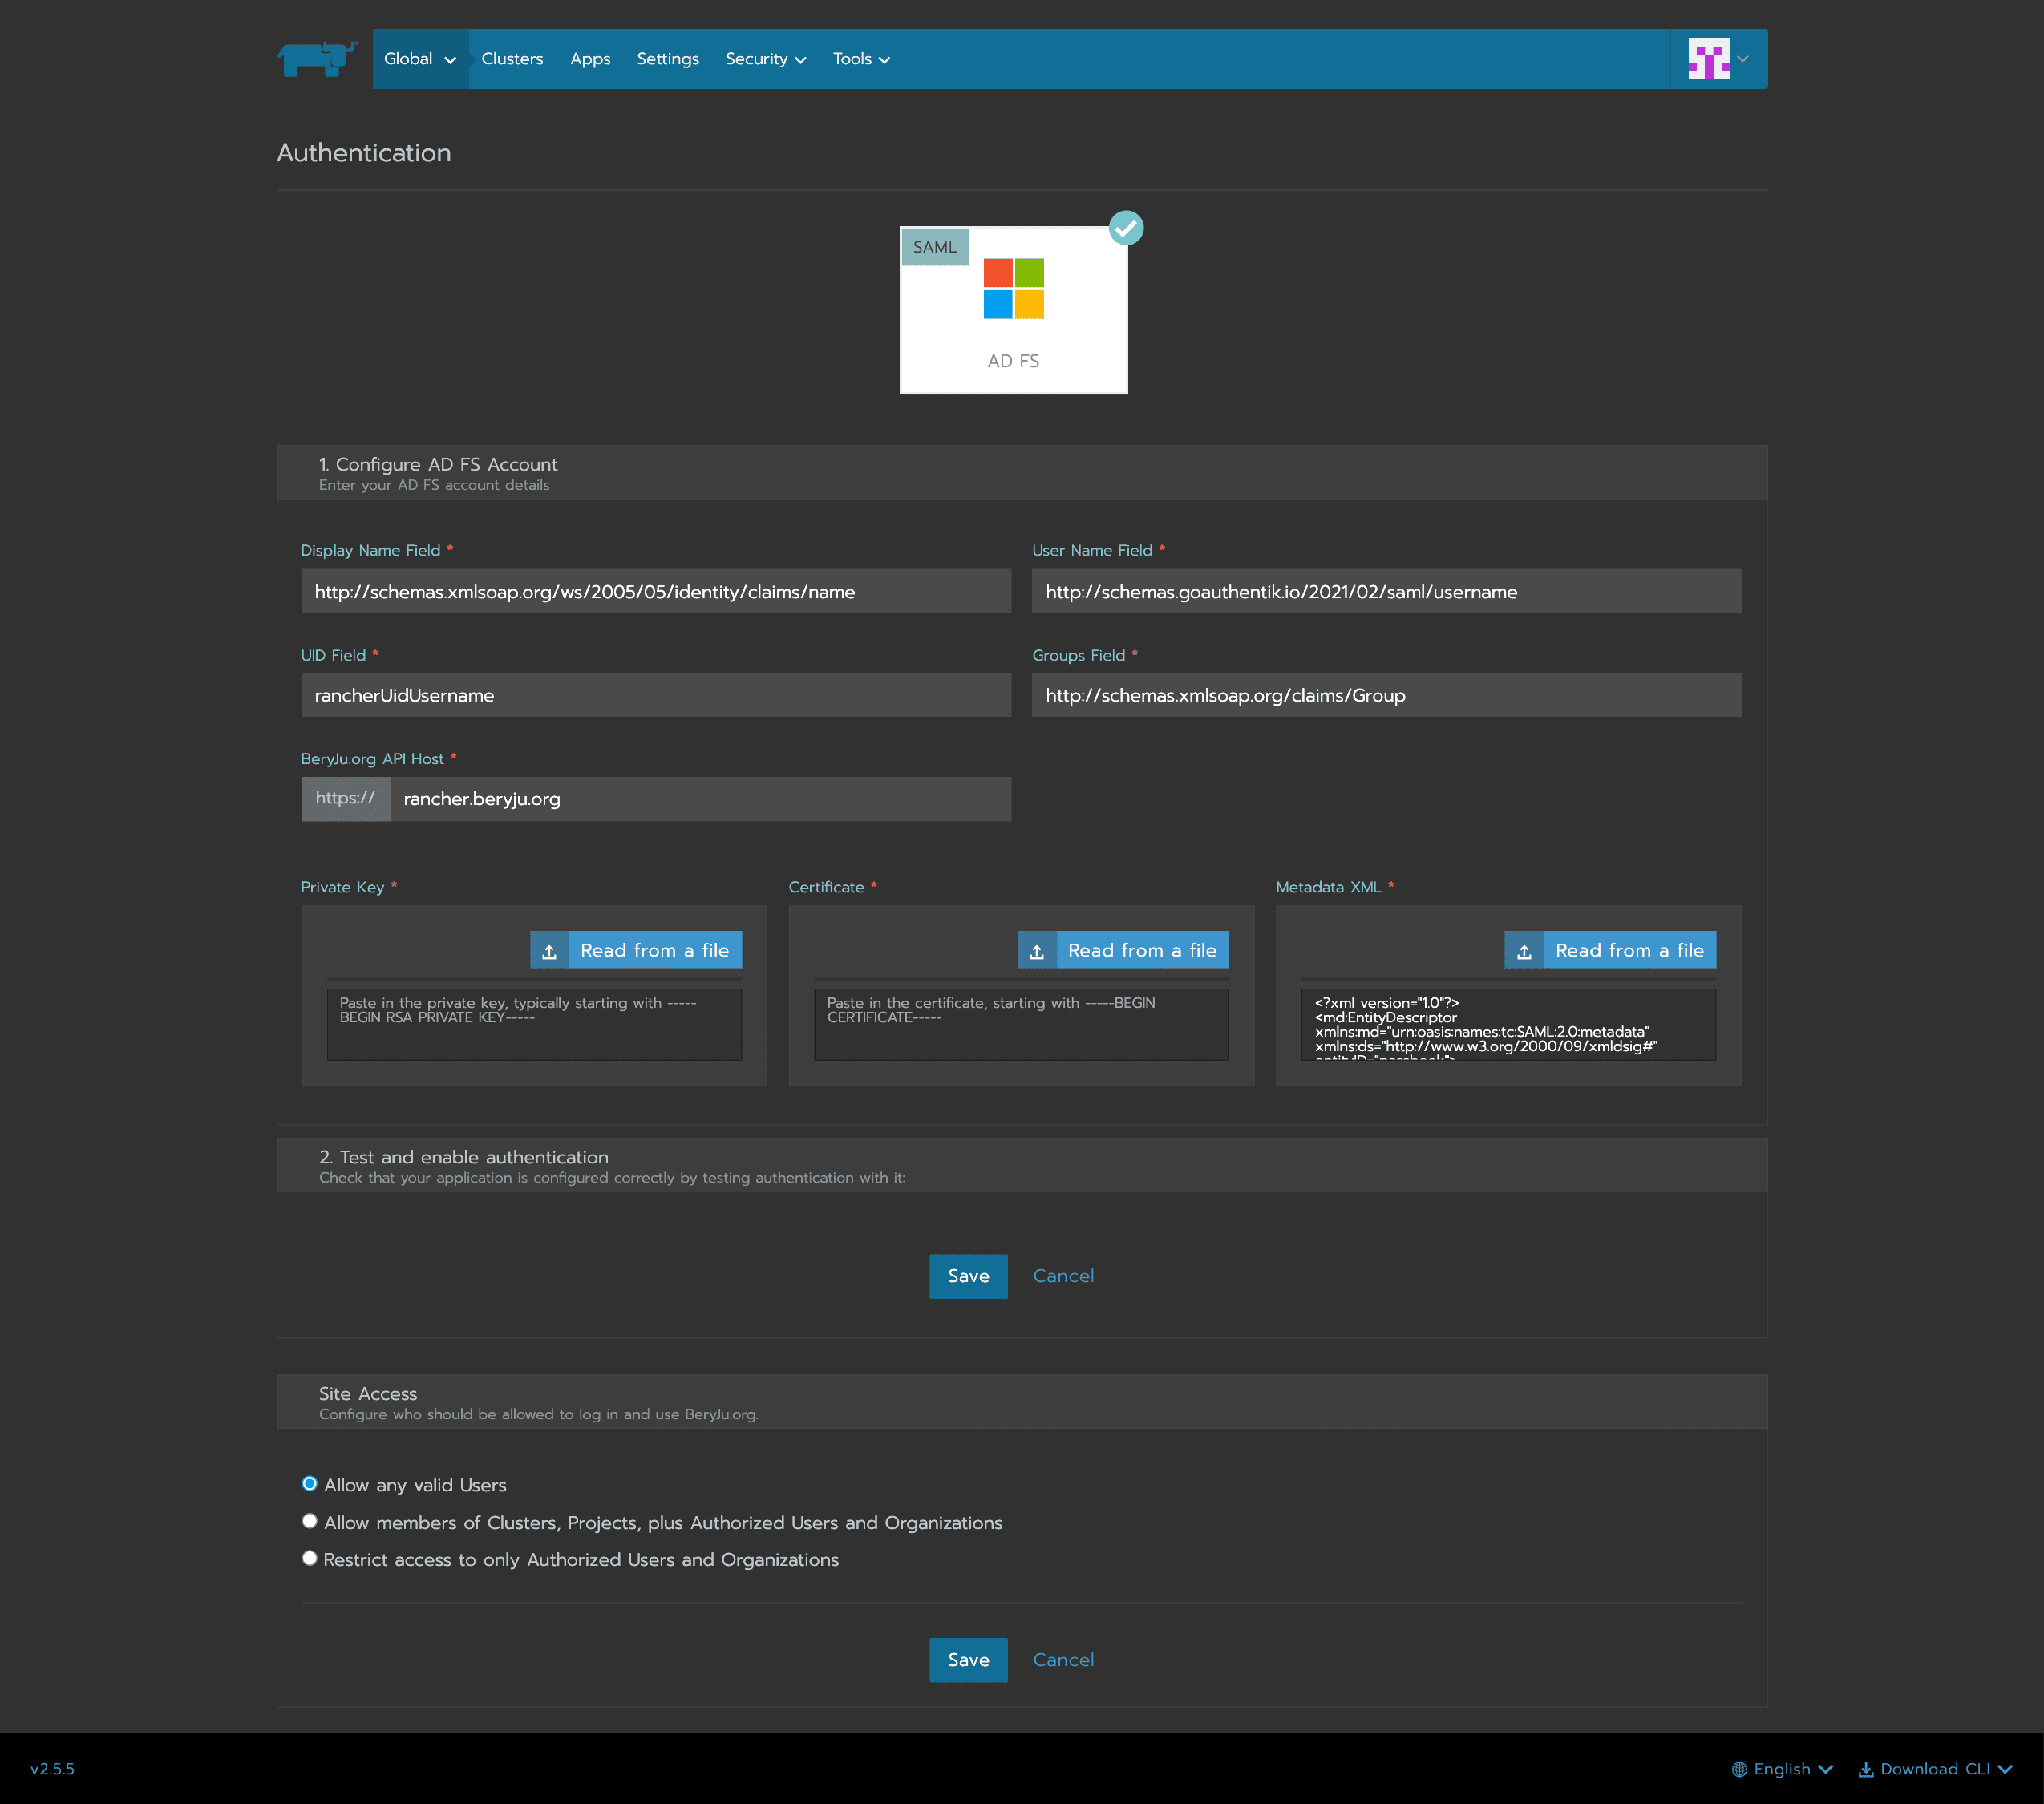
在 Rancher 中,导航到"全局">"安全">"身份验证",然后选择 ADFS。填写字段:
- 显示名称字段: http://schemas.xmlsoap.org/ws/2005/05/identity/claims/name
- 用户名称字段: http://schemas.goauthentik.io/2021/02/saml/username
- UID 场:rancherUidUsername
- 群组字段: http://schemas.xmlsoap.org/claims/Group
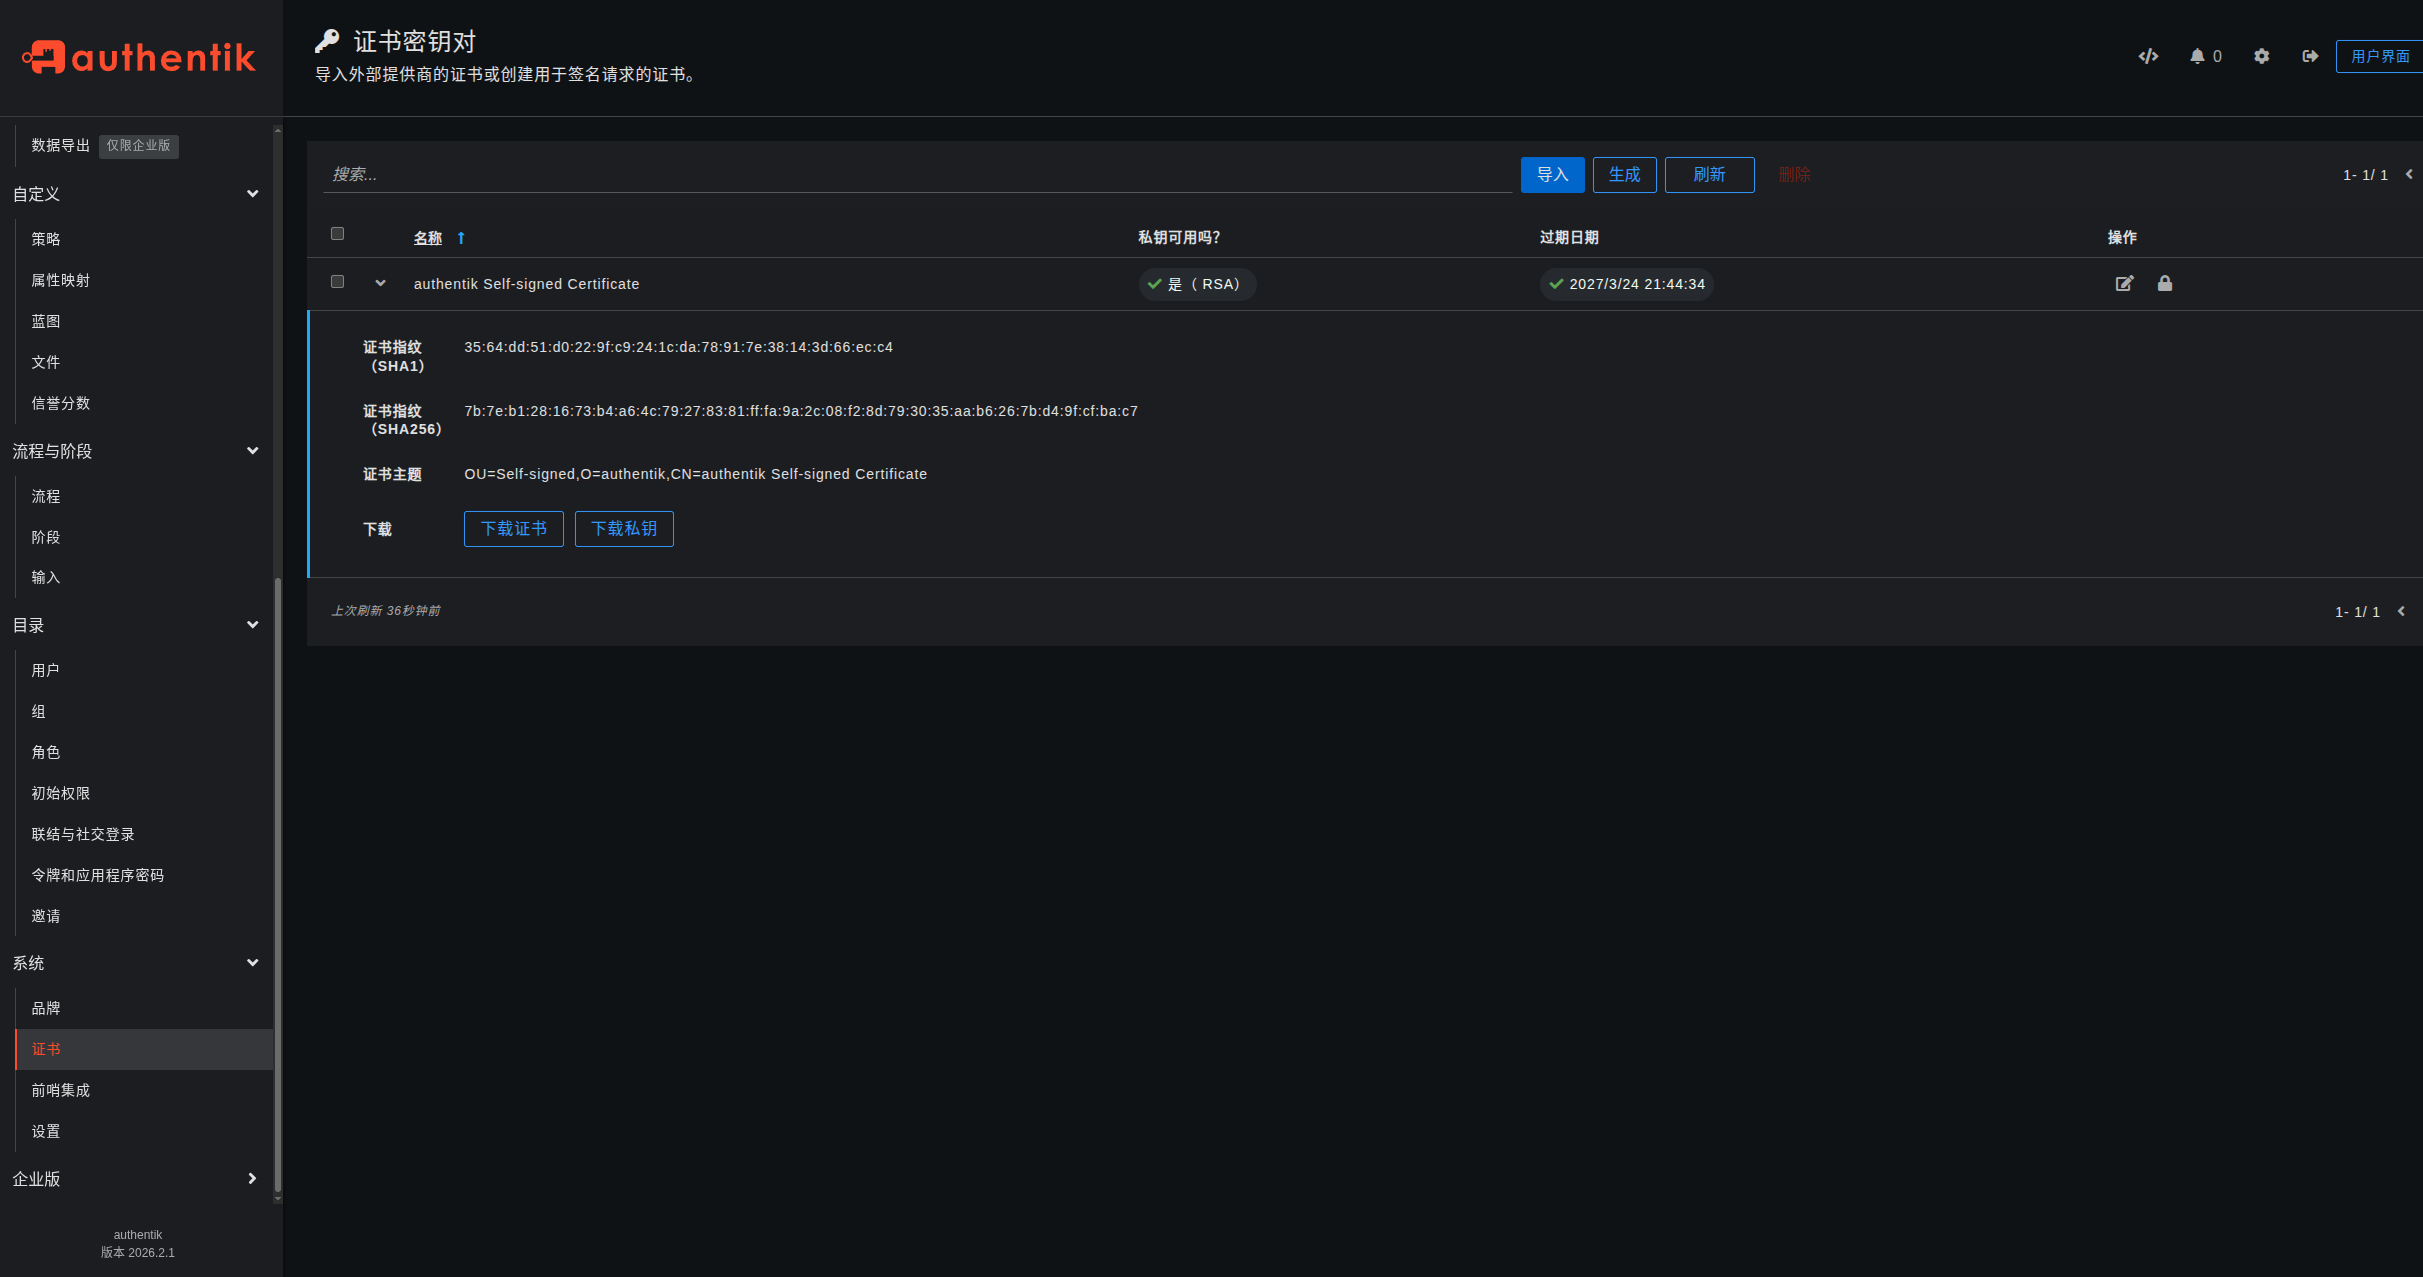
authentik对于私钥和证书,您可以生成新的对(在"身份和加密"中,导航到"身份和加密">"证书"并选择"生成"),或者使用现有的对。 (重点注意项)
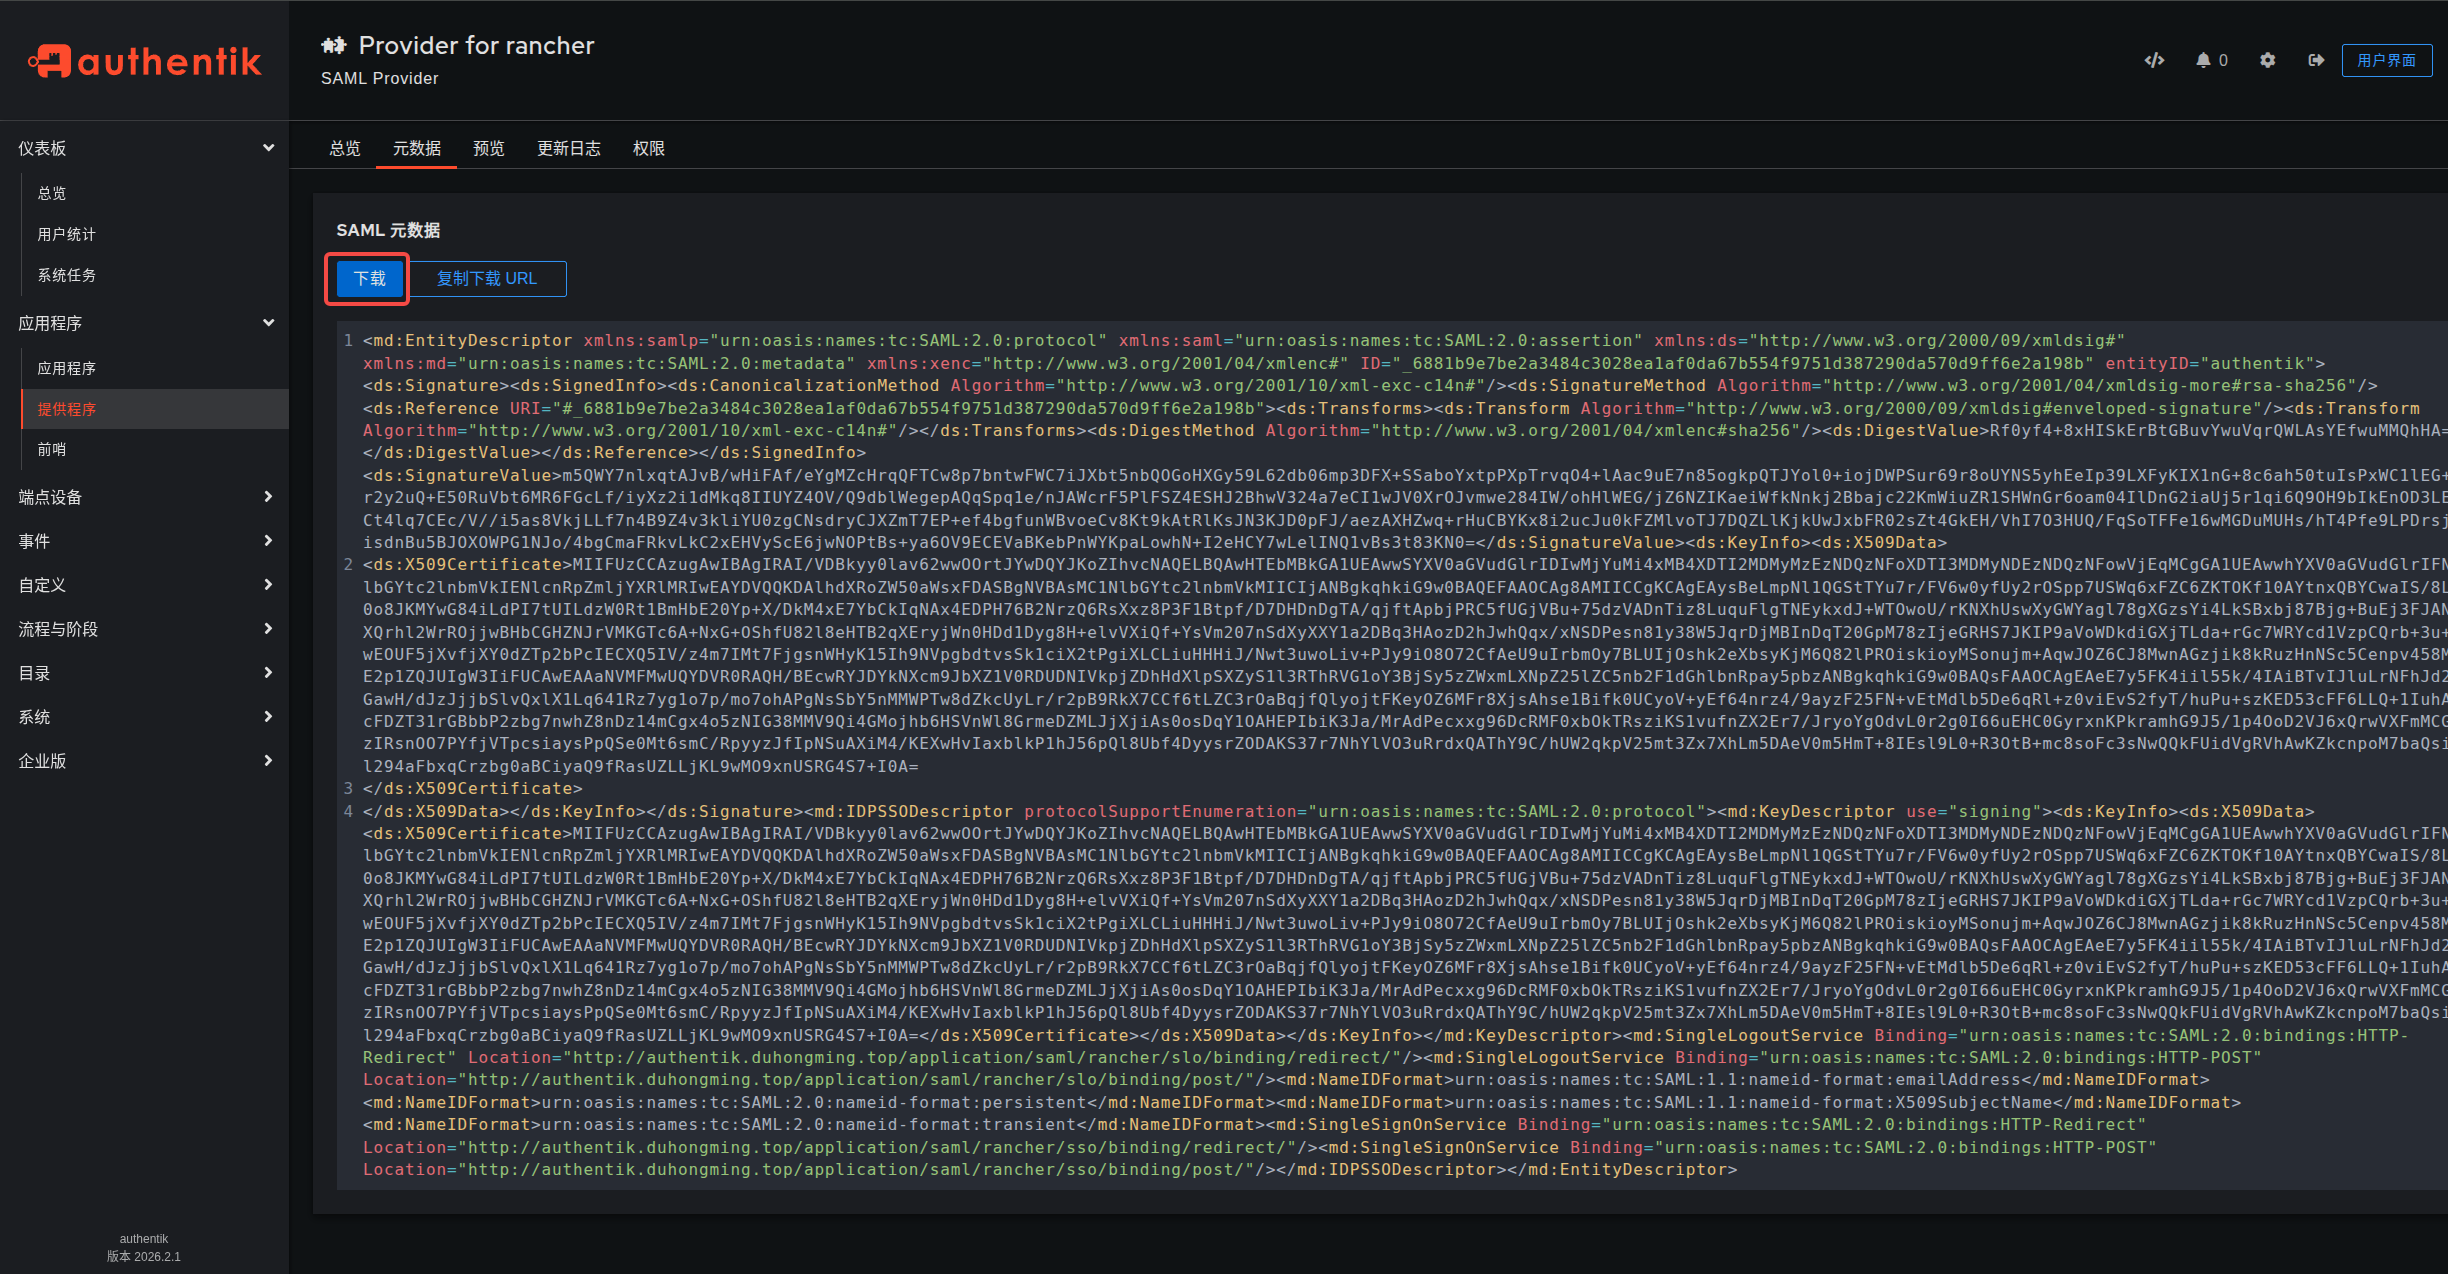
从 authentik 复制元数据,然后将其粘贴到元数据字段中。
点击"保存"测试身份验证。
配置验证
为了验证 Rancher 中的 authentik 设置是否正确,请注销,然后使用使用 authentik 登录按钮重新登录。