应急响应靶机练习-Web2

一、靶机介绍

这个靶机主要是通过暴力破解ftp,获取ftp账号后上传了php shell,获取shell后创建后门用户,以及做了一些端口转发操作。

靶机采用phpstudy,开启了ftp和web服务,但是要注意的是,一旦ftp开启,日志将会被复写,因此如果直接启用服务的话,会破坏日志这类重要的证据哦,因此溯源的第一要义就是先拷贝好数据。

二、溯源分析

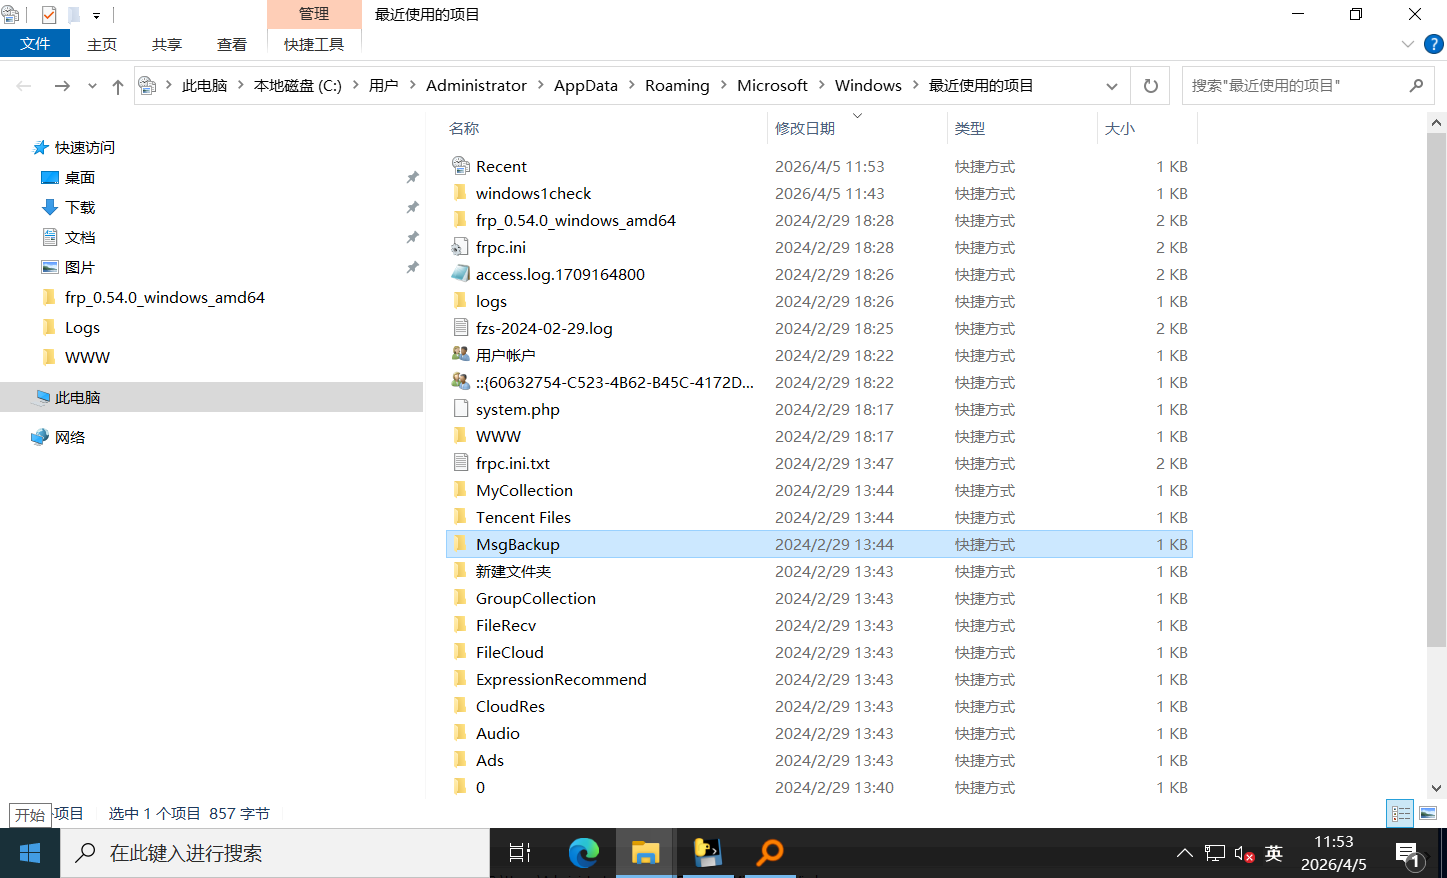
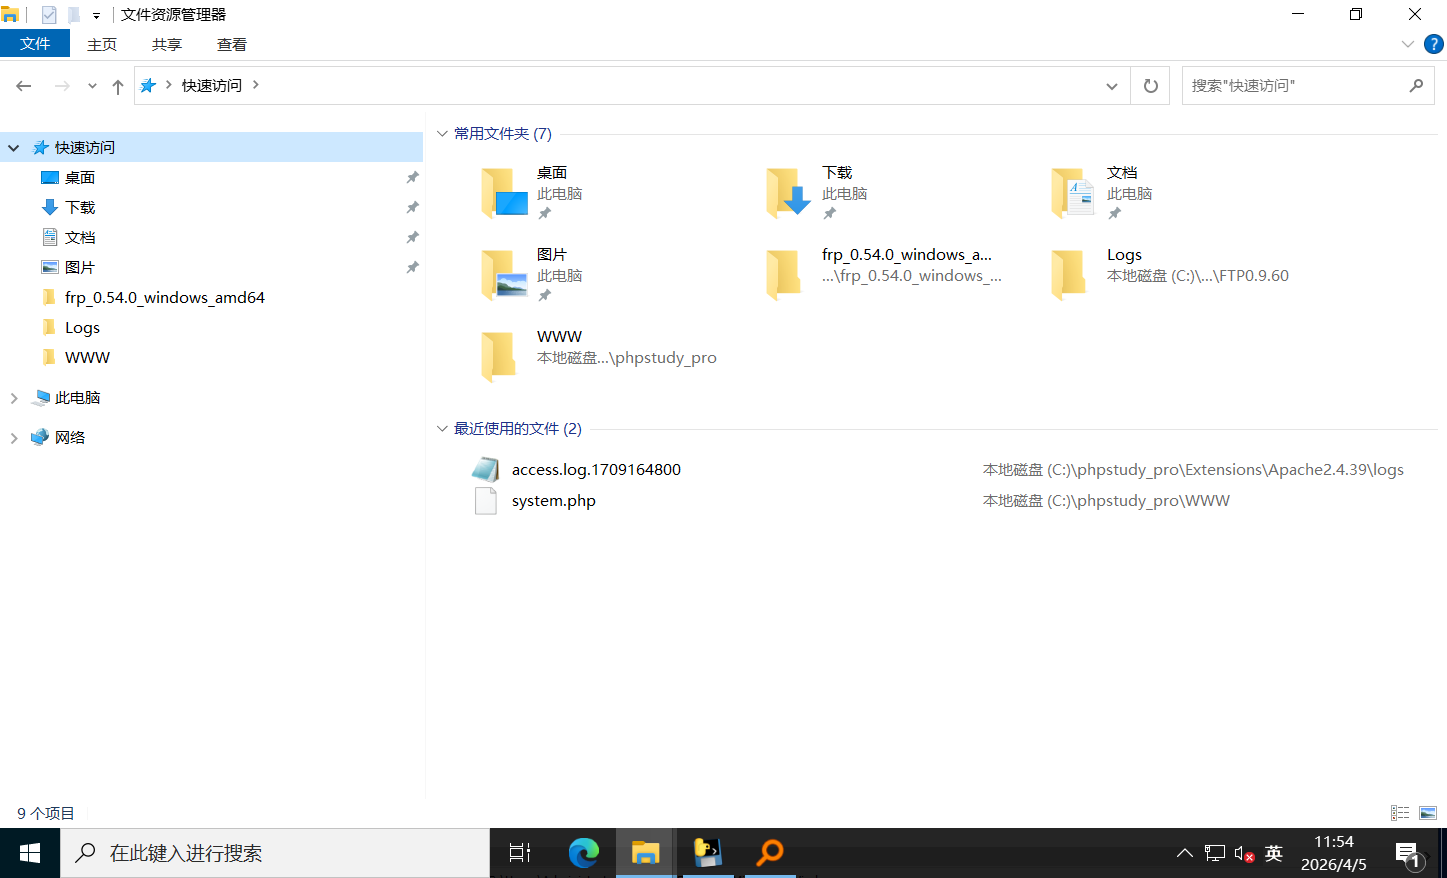
(1)查看最近文件

可以发现网站目录、frp端口转发程序。
(2)查看日志

apache日志表明,192.168.126.135 在1235H-1300H对网站进行了目录探测,并在1305H左右访问了system.php多次,从访问记录来看,应该是通过别的入口上传的system.php,因为并没有访问到网站的后台界面。

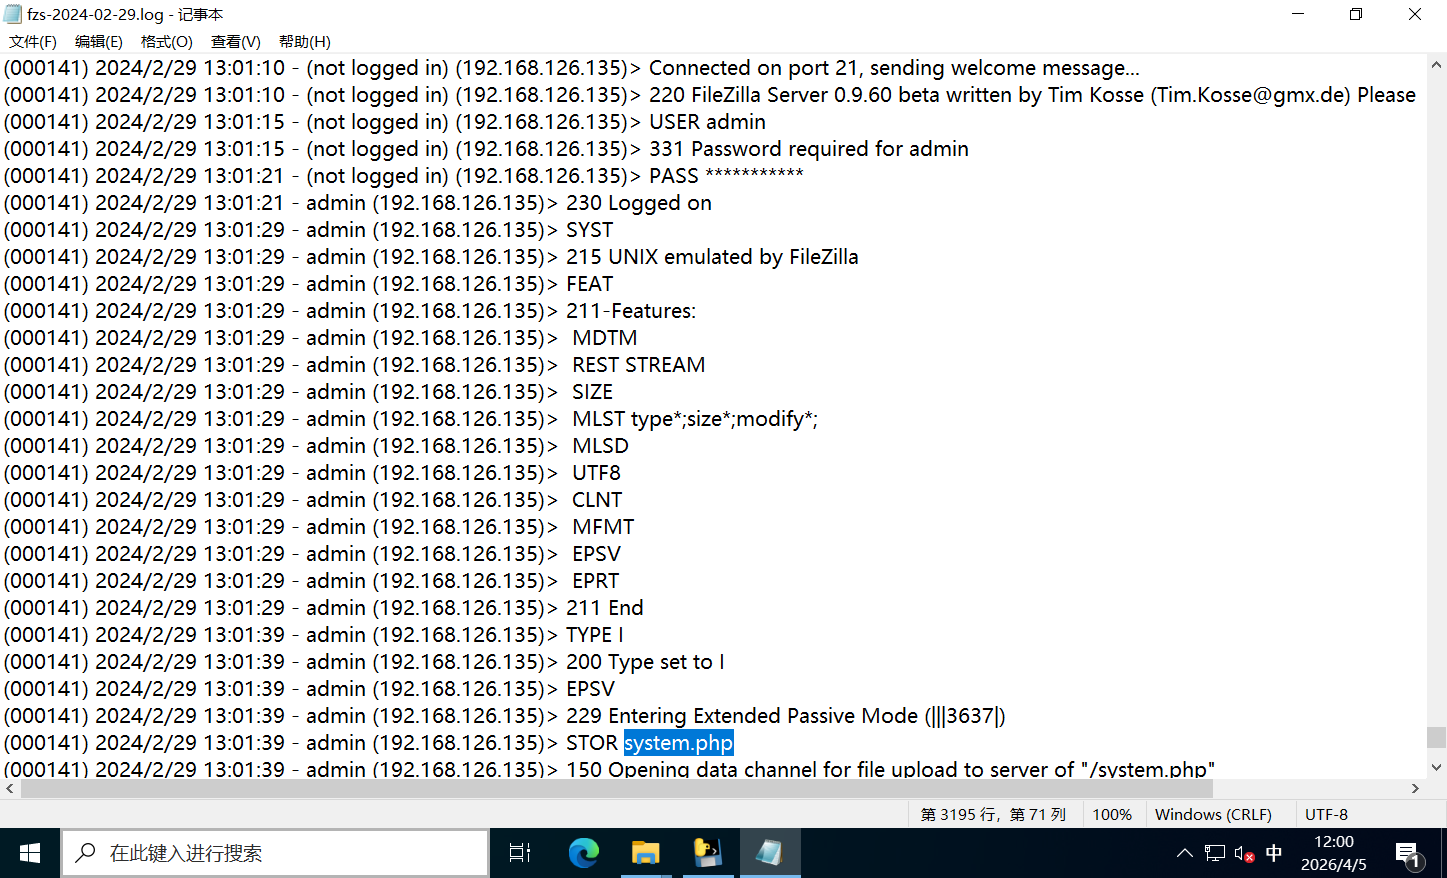
查看ftp日志,发现了大量的192.168.126.135密码测试记录,最终成功了,成功登录后,上传了system.php
(3)文件分析

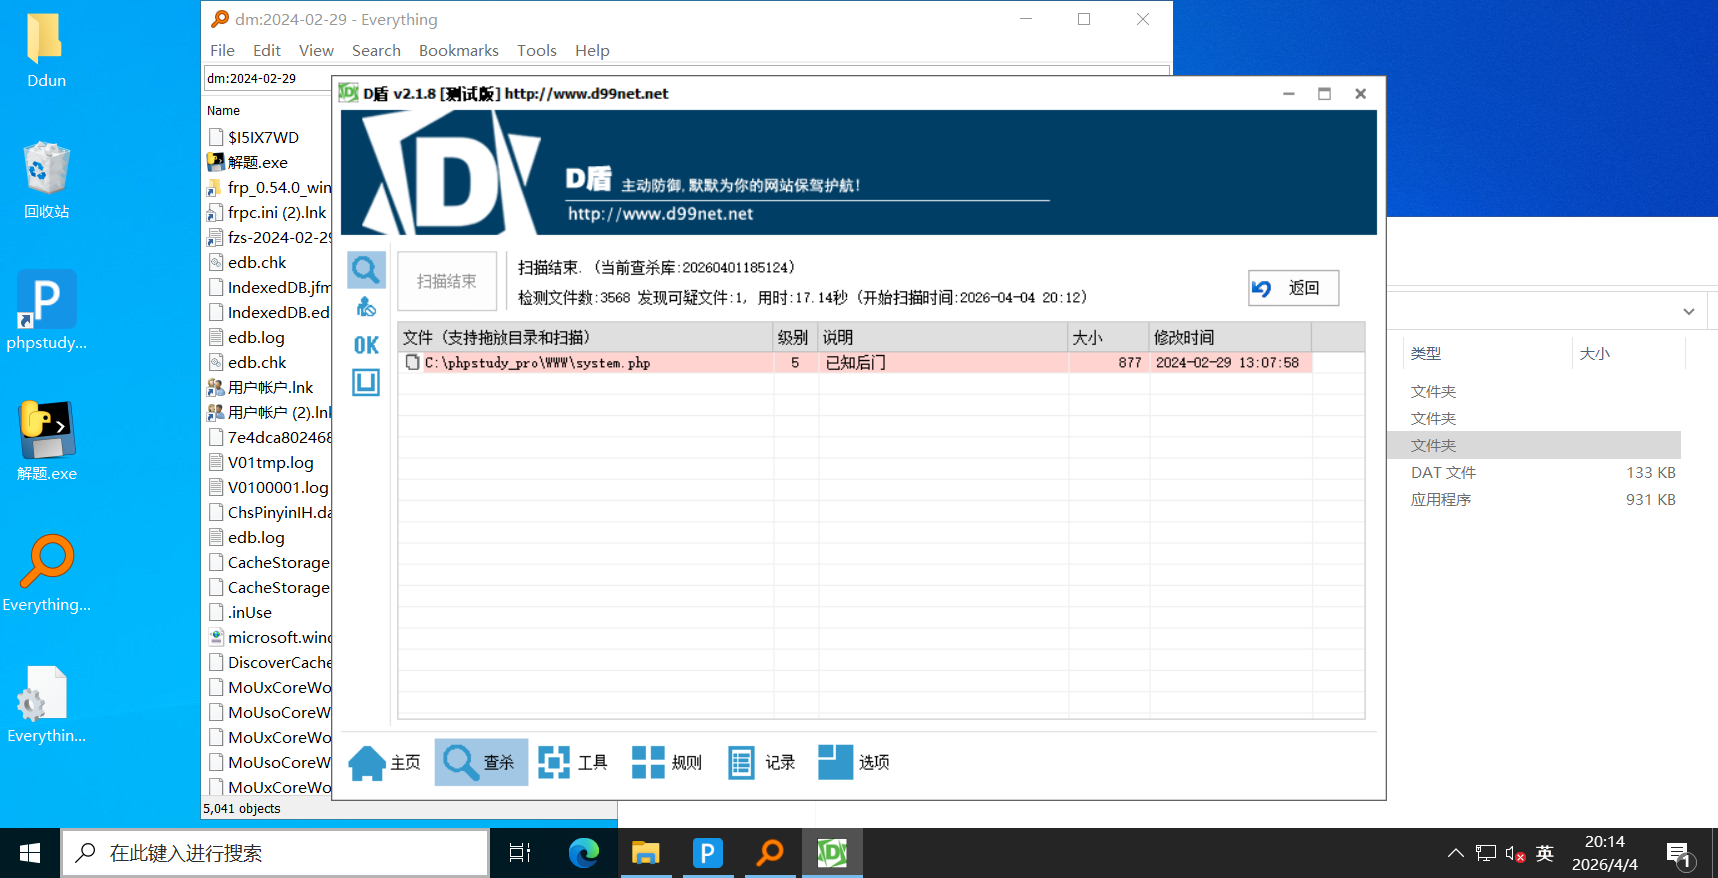
在网站根目录下,发现systen.php和3389.bat,对文件进行分析,

发现system.php的连接密码为hack6618,

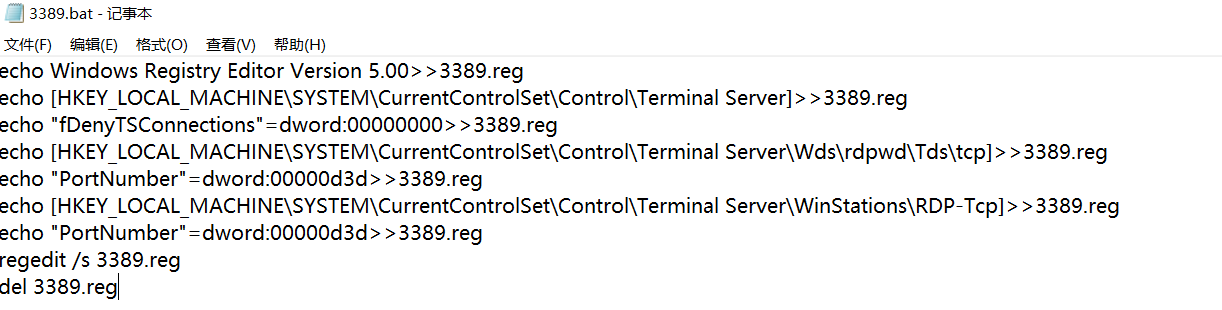
3389.bat主要是开启远程桌面服务
(4)系统日志分析

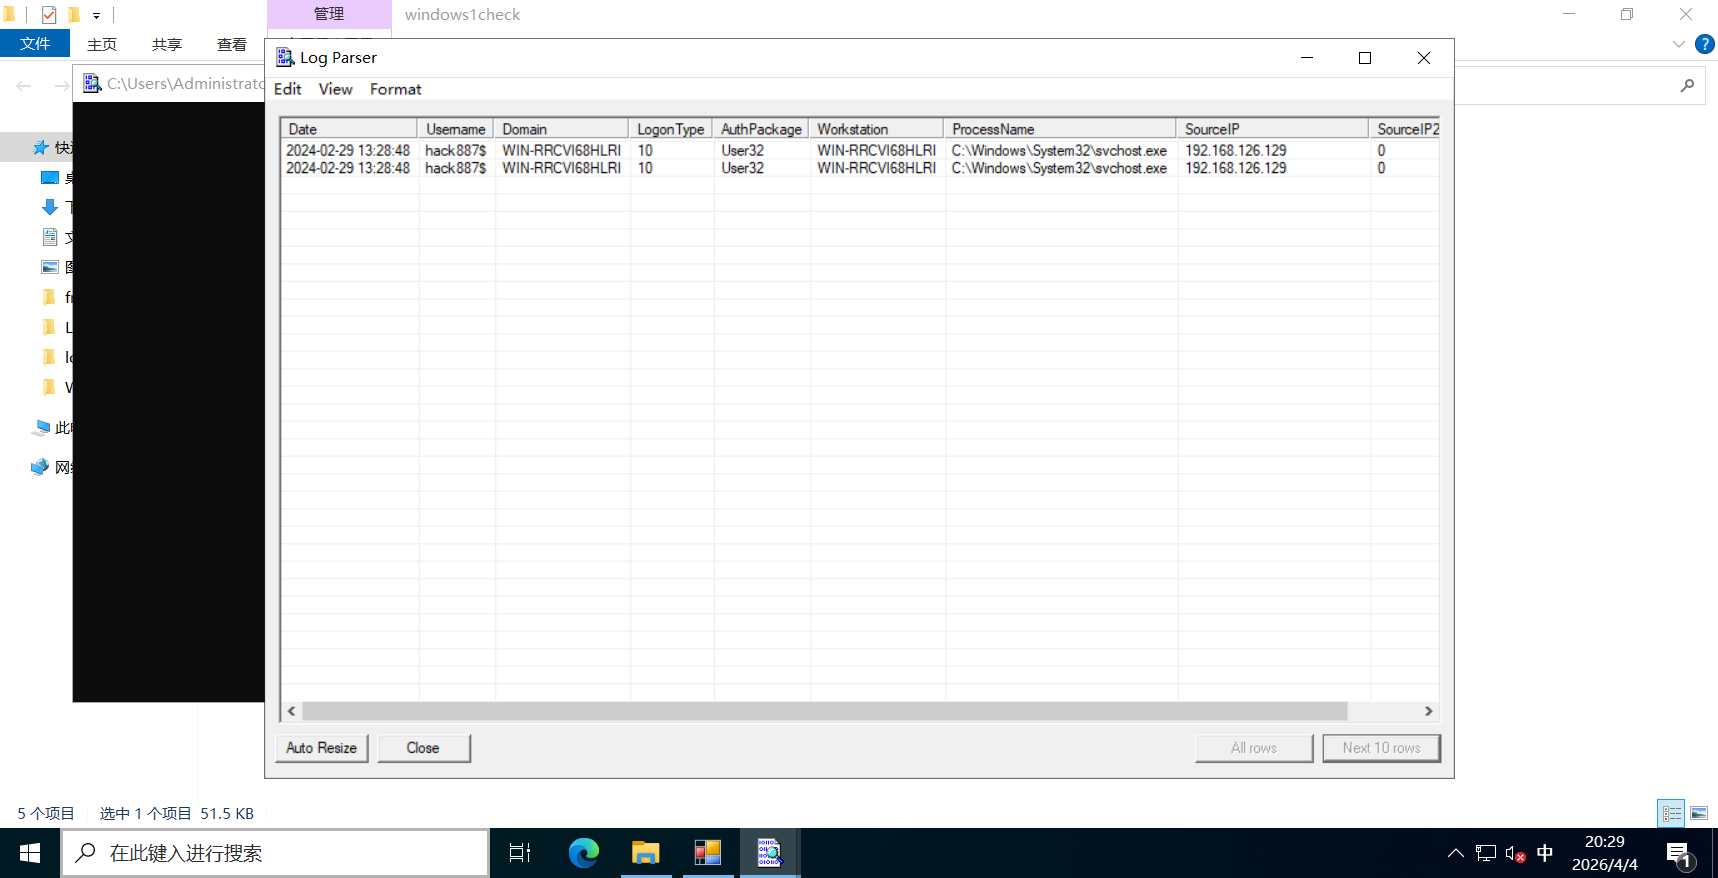
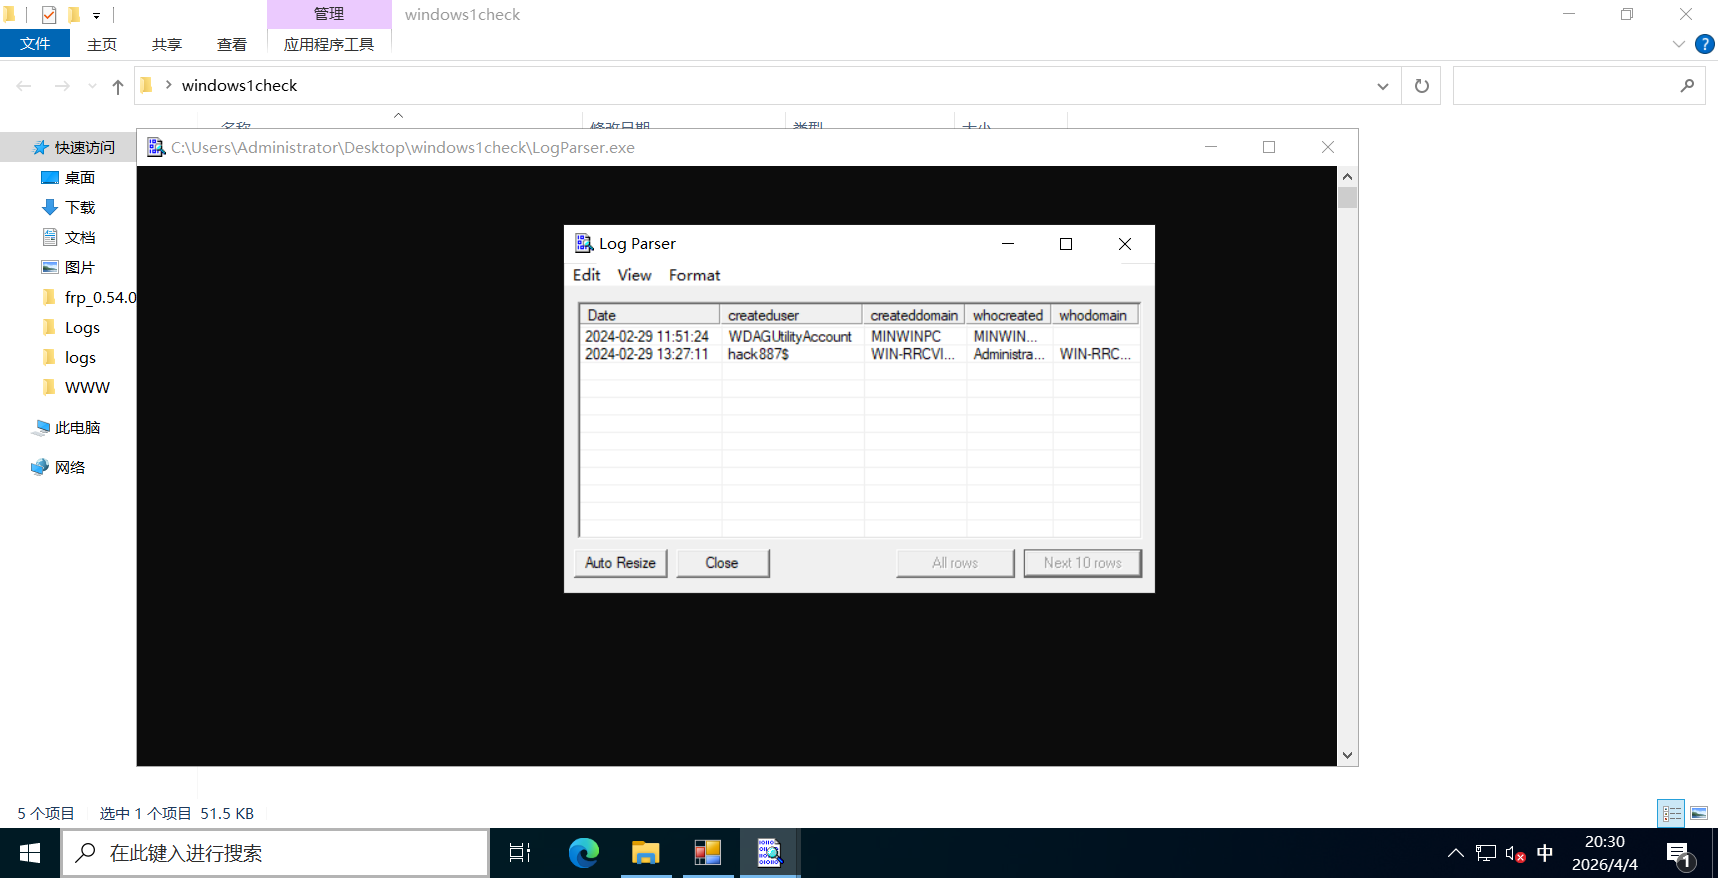
远程登录日志分析,发现192.168.126.129远程登录该主机。
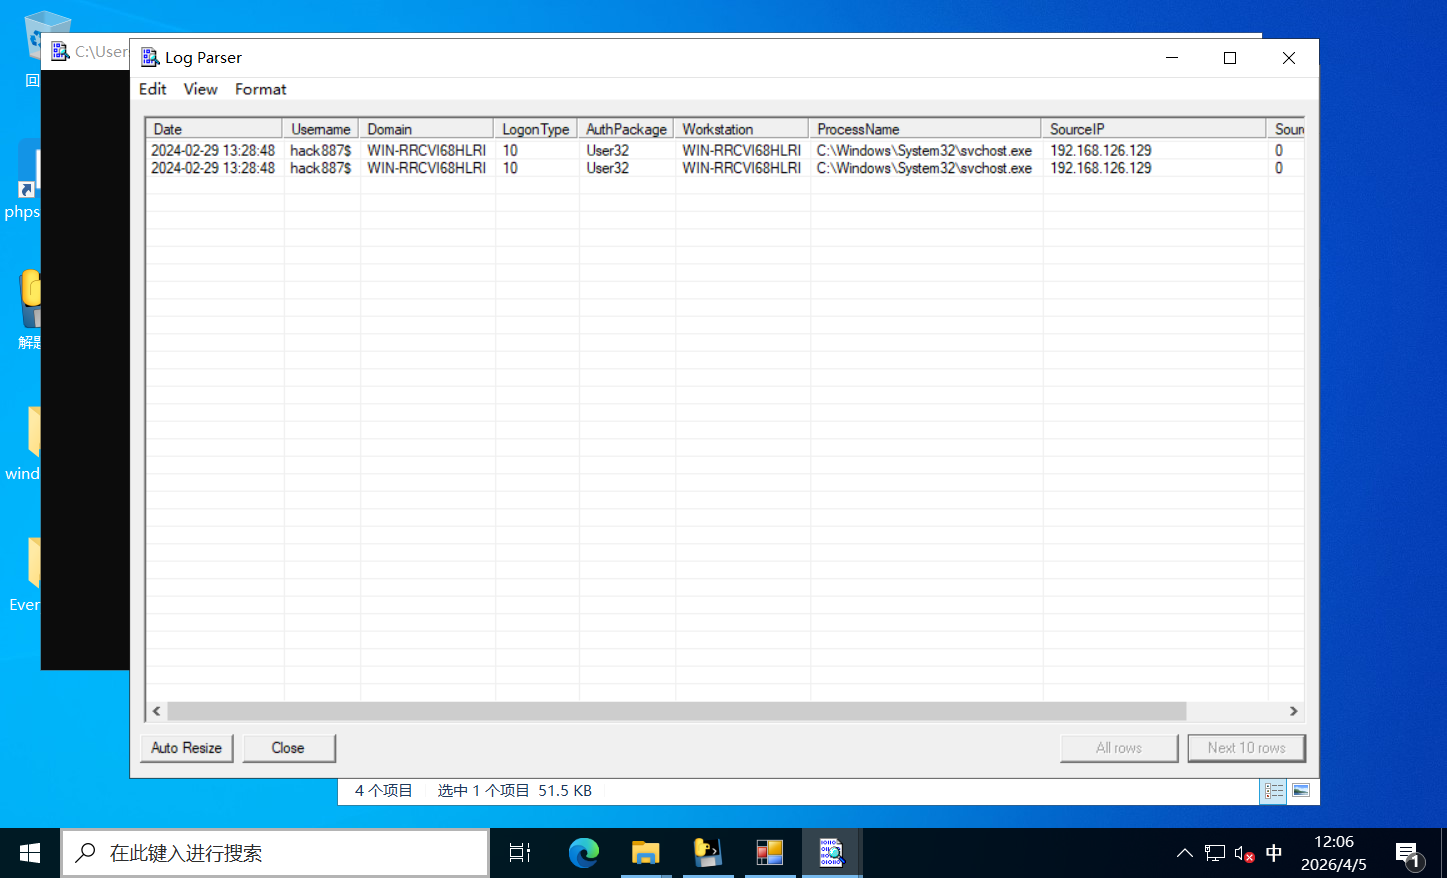
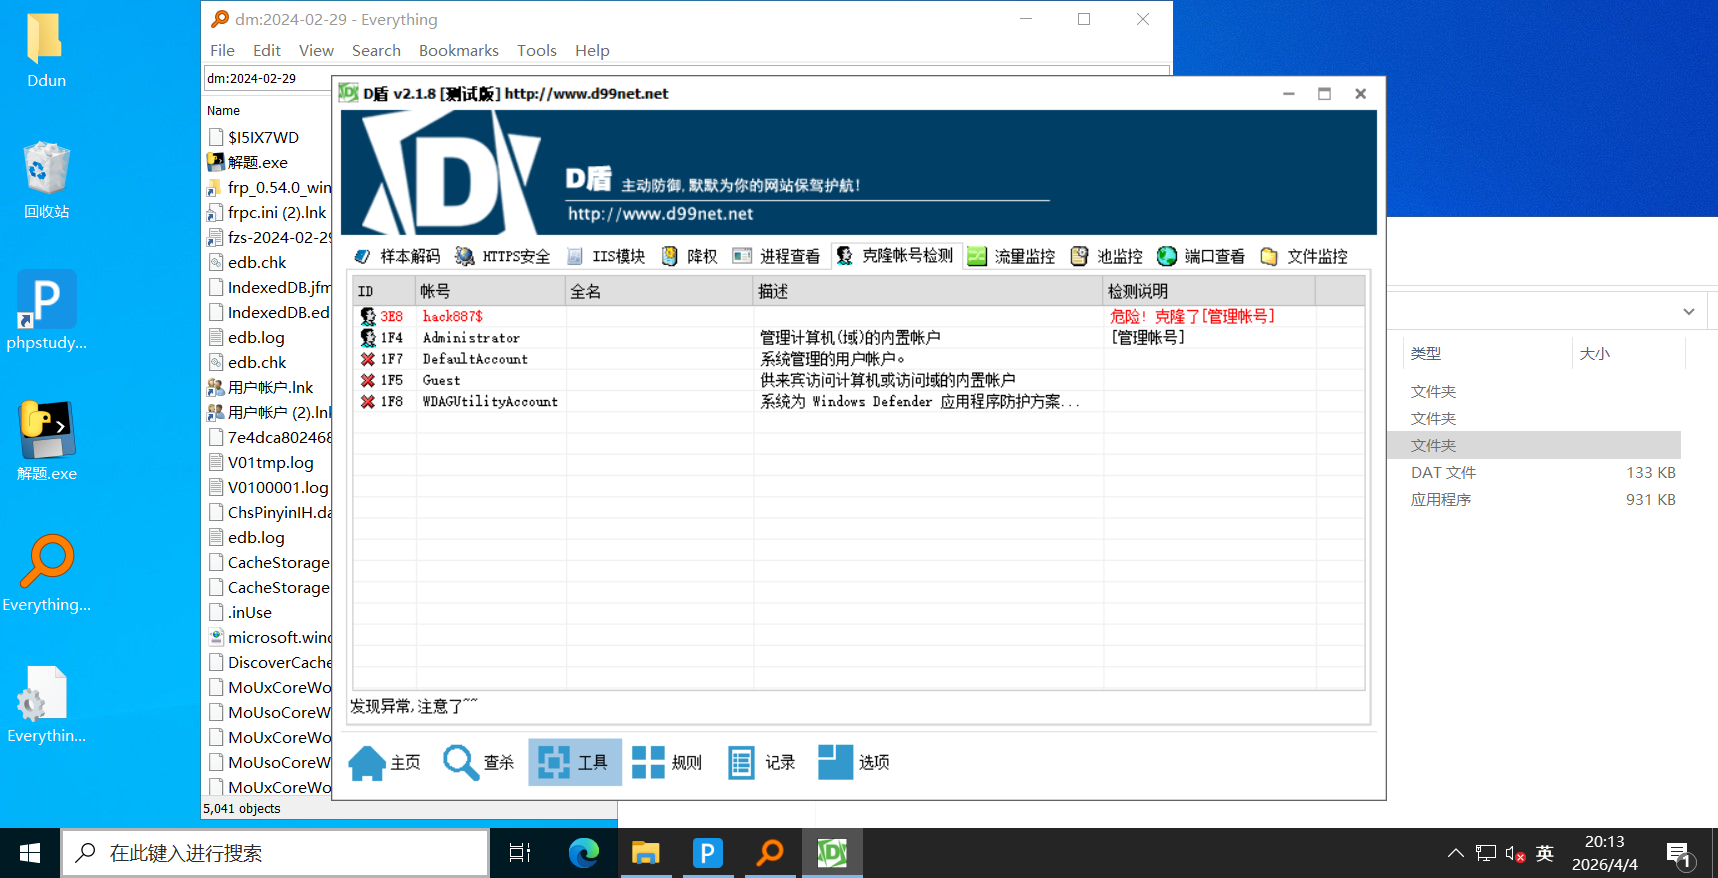
hack887$影子账户添加的日志记录
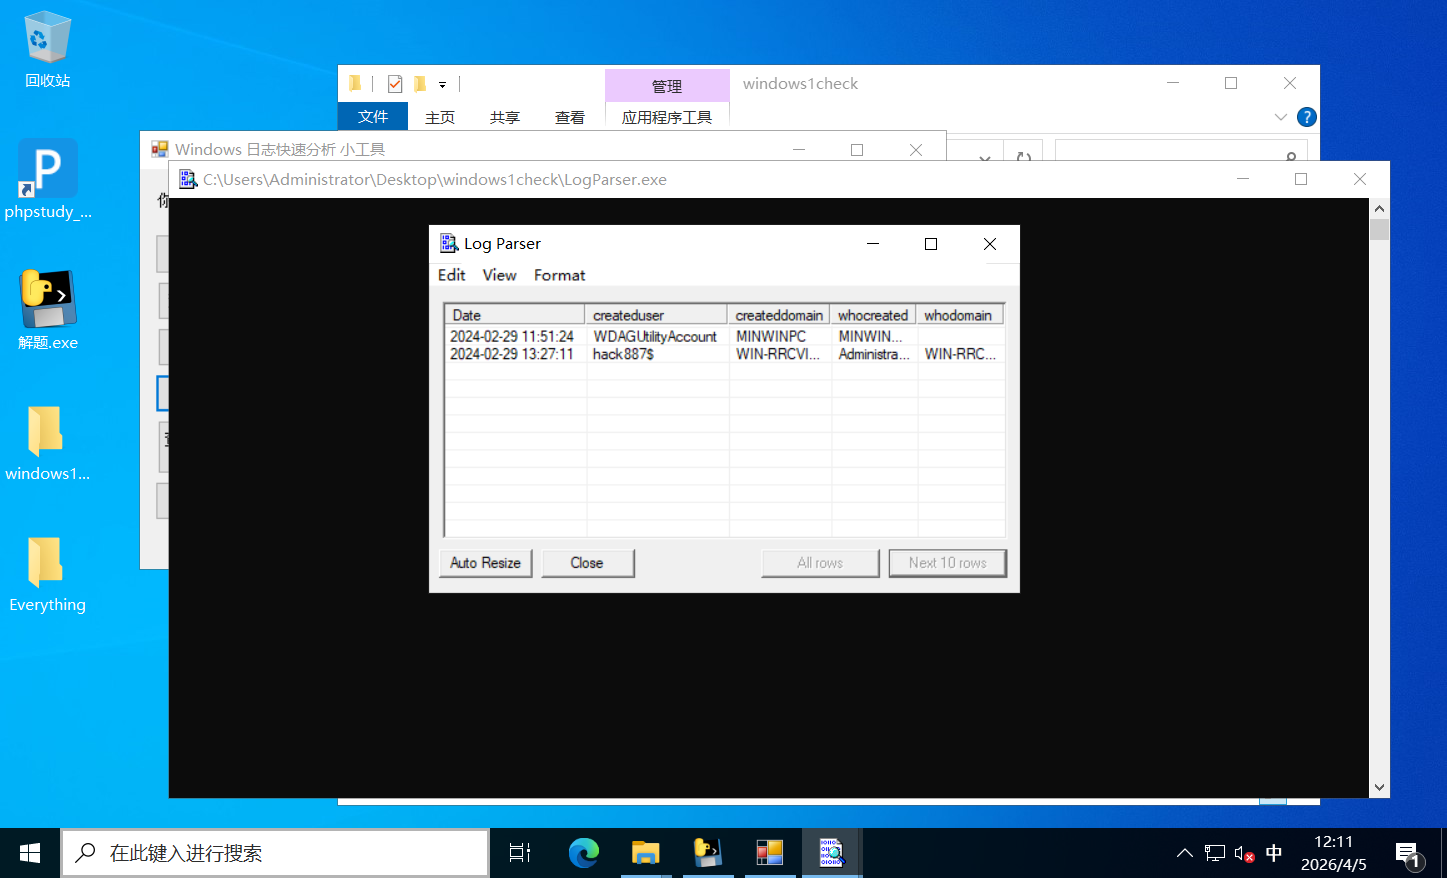
(5)qq号

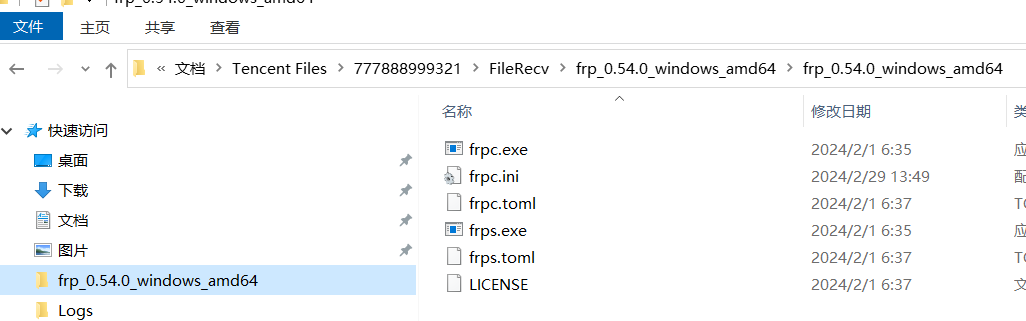
根据最近访问记录,可以看到frp端口转发程序,查看配置可以看到服务器和端口。
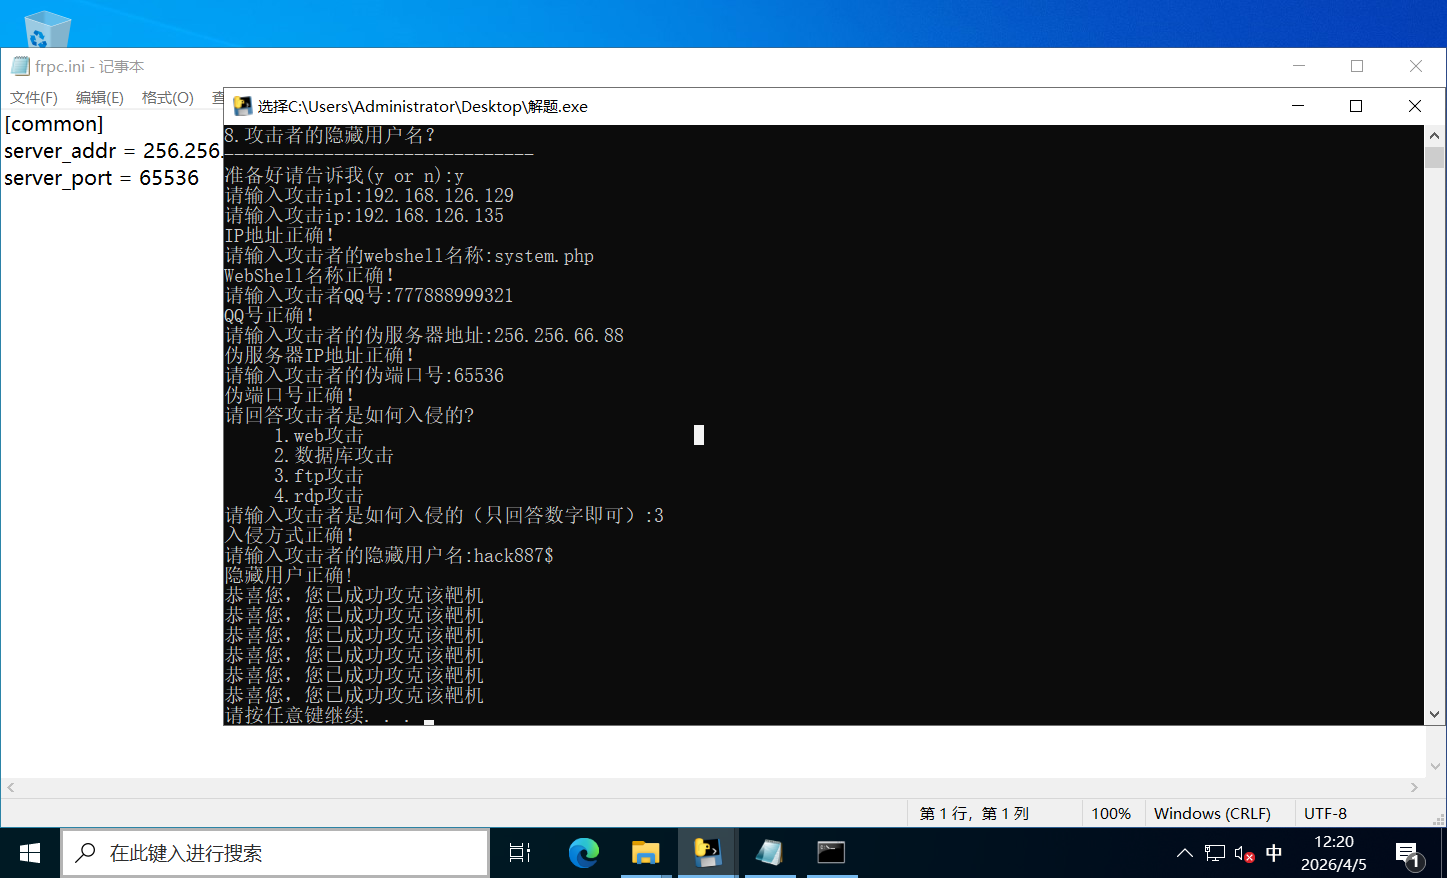
三、结果
相关推荐
一支蜉蝣14 分钟前
Day26 XD安全学习笔记--PHP 应用&模版引用&Smarty渲染&MVC 模型&数据联动&RCE 安全
笔记·网络安全·html·php
kingx320 小时前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
我爱学习_zwj1 天前
IP 地址与子网划分
网络协议·网络安全
重生之我在番茄自学网安拯救世界2 天前
AI 开发者日报 第1期(本周精选)| 插件市场投毒、智能体搞出“官僚饥荒村”,十年前的 CNN 打赢大模型
人工智能·网络安全·大模型·ai编程·智能体
m0_738120722 天前
JWT 安全从入门到实战:六种典型攻击场景解析
前端·网络·python·安全·网络安全
重生之我在番茄自学网安拯救世界2 天前
AI开发者日报 第2期 | Anthropic零 Rust 团队靠Claude重写核心 API,CPU 降 40–50%
人工智能·网络安全·大模型·ai编程·claude
五萝卜2 天前
AI 供应链 RAG 安全
人工智能·网络安全·ai编程
自由彩虹3 天前
靶场通关15--bossplayersctf
linux·服务器·网络·安全·web安全·网络安全
武雄(小星Ai)3 天前
Cursor市场Claude Code扩展被植入SSH后门:一次供应链投毒的完整拆解与自查手册
安全·网络安全·供应链攻击
~央千澈~3 天前
优雅草新产品2026 年 10 月 31 日公测完毕v1.0.0 优雅草人机盾正式运营上线
安全·网络安全·安全防御