公安部第176号令《公安机关网络空间安全监督检查办法》将于2026年10月1日起施行,2018年发布的《公安机关互联网安全监督检查规定》(公安部令第151号)同时废止。这份共23条的新规,把公安机关开展网安监督检查的范围、对象、方式和处置手段整体换了一套逻辑。
对正在做等保、或者已经拿证在保的企业来说,最实际的问题是三件事:10月1日之后谁来查、查什么、查到问题怎么办。这篇先把176号令的变化讲清楚,再说说数达数安版等保一体机(DS-CMP)能接住哪些点。
一、176号令换的是三个底层设定
先说范围。旧规叫「互联网安全」,盯着的是对外提供服务的互联网系统。176号令第二条把概念换成「网络空间安全」,明确包括网络安全、数据安全、信息安全三块。这意味着内网系统、不对外提供服务的业务系统、内部数据仓库,只要涉及数据和信息安全,都在监督检查范围内。一句话:不上互联网,不等于不被检查。
再说对象。151号令盯的是互联网服务提供者和联网使用单位两类。176号令第六条列了八类,其中多出来的三类值得留意------网络产品与服务的提供者、数据处理者、个人信息处理者。卖安全产品的、做数据分析的、收集客户信息的,都进了名单。文件还特别写明,曾发生网络安全、数据安全事件,或者因未履行义务被行政处罚且未按照要求整改的,应当重点开展监督检查。
最后是方式。以前以上门看材料为主,现在第四条先做线上巡查:网络信息巡查、信息审核能力测试、漏洞扫描,以不影响被检查对象正常业务运行的方式发现风险隐患。设区的市级以上公安机关还可以对关键信息基础设施以外的网络设施、信息系统做远程检测,手段包括漏洞探测、渗透性测试,提前三个工作日告知即可。换句话说,检查可能在你还没接到通知时就已经开始技术动作,最后才落到现场核查。
|----------|--------------------|----------------------------------|
| 对比维度 | 151号令(2018年) | 176号令(2026年) |
| 监管范围 | 互联网安全 | 网络空间安全=网络安全+数据安全+信息安全 |
| 监督检查对象 | 互联网服务提供者、联网使用单位等2类 | 8类,新增数据处理者、个人信息处理者、网络产品与服务的提供者 |
| 检查方式 | 以现场检查为主 | 线上巡查+远程检测+现场检查 |
| 检查频次 | 未设硬性频次 | 等保三级(含)以上、关基运营者每年一次日常性现场检查 |
| 上位法依据 | 人民警察法、网络安全法 | 增加数据安全法、个人信息保护法、关基条例、网络数据安全管理条例等 |
| 结果处置 | 责令整改、行政处罚 | 督促整改、公安提示函、公安通告、约谈、行政处罚 |
二、落到等保上,四点影响最直接
第一,等保四项义务被明确写进检查内容。176号令第七条第(四)项,把「是否依法履行网络安全等级保护定级备案、等级测评、建设整改、自查等安全保护义务」列进重点检查内容。请注意「自查」两个字------不少单位把拿到测评报告当成终点,现在每年自查做没做、有没有记录,同样会被问到。
第二,检查节奏常态化。第九条明确,对网络安全等级保护第三级(含)以上的网络运营者、关键信息基础设施运营者,每年开展一次日常性的现场检查。同时给了一条减负条款:本年度其他主管部门已经开展过的现场检查,公安机关复用相关检查结果,不再重复开展。对企业是好事,但「三年一测评、平时不用管」的思路也就此不成立了。
第三,技术检测进场,纸面合规挡不住。第十二条列出公安机关现场检查可以采取的措施:进入营业场所、机房、工作场所;问询负责人和网络安全、数据安全管理人员;查阅、复制相关资料;查看安全保护技术措施运行情况;开展漏洞探测、渗透性测试等技术检测。设备到底装没装、策略有没有真的生效,是能看出来的。
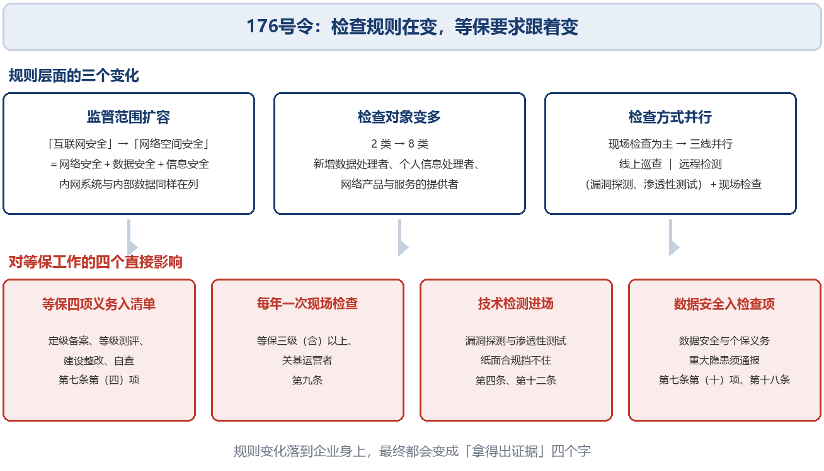
图1 176号令的三个规则变化与对等保工作的四点影响
第四,数据安全与个人信息保护正式进入检查清单。第七条第(十)项要求检查是否依法履行数据安全、个人信息保护义务;第十八条进一步规定,发现等保三级(含)以上网络、关键信息基础设施、重要数据存在重大安全风险隐患的,应当及时通报行业主管部门、网信部门。再叠加2026年6月1日实施的《GA/T 2380---2026 信息安全技术 网络安全等级保护数据安全基本要求》,数据层面的要求已经从「建议做」走到了「要核查」。
三、10月1日之前,先把六样东西备齐
与其等检查通知来了再翻柜子,不如趁现在把材料过一遍。下面这张表按176号令第七条的检查内容整理,可以直接当自查清单用。
|---------|----------|---------------------------|
| 自查项 | 对应条款 | 检查时看什么 |
| 定级备案 | 第七条第(四)项 | 定级报告、专家评审意见、备案证明是否处于有效状态 |
| 等级测评 | 第七条第(四)项 | 测评报告结论、整改项是否闭环 |
| 建设整改 | 第七条第(四)项 | 整改清单与落实记录,安全措施是否在运行 |
| 年度自查 | 第七条第(四)项 | 自查计划、记录与问题跟踪台账 |
| 数据安全与个保 | 第七条第(十)项 | 数据分类分级清单、重要数据目录、加密措施与密评结论 |
| 漏洞与隐患整改 | 第七条第(七)项 | 漏洞扫描与渗透测试报告、修复验证记录 |
这六项里,定级备案、等级测评、建设整改属于等保常规动作,多数单位手里有材料。真正容易失分的是年度自查和数据安全那两项------因为过去很多单位并没有在常态化地做,临时补记录是补不出来的。
四、数达数安版等保一体机怎么接住这些要求
数安版等保一体机走的是「一次整改、面向多重合规」的路子。逻辑不复杂:把等级保护、商用密码应用安全性评估、数据安全风险评估、个人信息保护合规审计之间的共性要求取最大公约数,用一套设备覆盖,避免四套系统重复投入。按公司方案口径,一站式方案的总投入约为分别采购等保、密评、数评方案的40%。
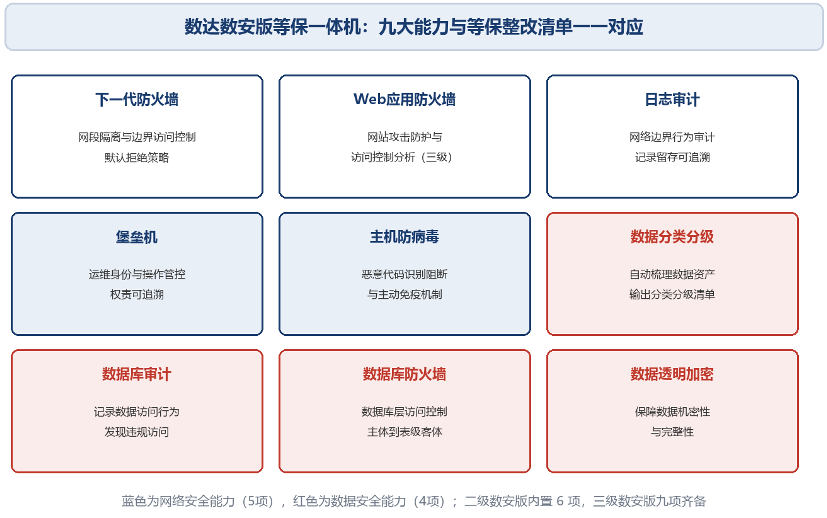
图2 数安版等保一体机的九大能力,与等保测评整改清单一一对应
产品方向上是「数网双核」------网络安全为表,数据安全为里,这正好对上176号令把数据安全并入检查范围的定位。能力分两组:网络安全组五项,下一代防火墙负责网段隔离与边界访问控制,Web应用防火墙防护网站攻击,日志审计留存边界行为记录,堡垒机管住运维身份与操作,主机防病毒识别阻断恶意代码;数据安全组四项,数据分类分级自动梳理数据资产并输出清单,数据库审计记录数据访问行为,数据库防火墙做数据库层的访问控制,数据透明加密保障数据的机密性与完整性。
九项能力与等保测评整改清单是一一对应关系。二级数安版内置其中六项,三级数安版九项齐备,企业可以按定级结果选档,不必为用不上的能力买单。
部署形态上,可选软硬件一体机,也可选软件一体机,适配公有云与线下机房;服务期能按3个月、6个月、1年、2年、3年灵活购买,适合云上系统和机房条件受限的场景。落地节奏与等保测评整改的五个阶段对齐------系统定级、系统备案、初测评、建设整改、复测评,由同一支团队从定级备案一直跟到测评通过,最终交付备案证明、测评报告与测评结果通知书。
结语
176号令10月1日施行,不会让等保这件事变得陌生,但它把「平时做没做」和「数据安不安全」这两个问题,摆到了现场检查的台面上。距施行不足两周,够把上面那张自查清单过一遍。若要更稳妥,可以让数达安全的团队做一次合规差距诊断,把等保、数据安全、密码应用、个人信息保护四条线的检查项,收拢成一张可执行的清单。