网络犯罪分子正将全球最受信任的两大开发者平台------GitHub 和 GitLab------转变为传播恶意软件和窃取用户登录凭证的工具。由于企业日常运营高度依赖这些平台,多数安全工具不会拦截其域名,使得攻击者能够长驱直入企业邮箱系统。
开发平台沦为攻击跳板
GitHub 和 GitLab 作为现代软件开发的核心平台,被开发者用于存储、共享和管理各类项目代码。由于屏蔽这些域名会中断业务运营,企业安全工具往往对其赋予较高信任等级------这一特性正被威胁分子恶意利用。攻击者通过向公共仓库上传恶意文件或伪造登录页面,生成与合法开发内容无异的链接,使得钓鱼邮件能够绕过安全邮件网关(SEG)检测。
自2021年以来,Git仓库网站的滥用规模逐年攀升。仅2025年就占到观测时段内攻击总量的45%,显示该攻击手法正加速蔓延。Cofense Intelligence研究人员在追踪钓鱼活动时发现,威胁分子不再局限于单一目标------他们越来越多地将恶意软件投递与凭证窃取结合在单次攻击中。
双重威胁攻击兴起
在所有分析案例中,95%滥用GitHub平台,其余5%针对GitLab。按攻击意图划分,58%以凭证窃取为主,42%侧重恶意软件传播。最值得警惕的是双重威胁攻击的崛起:在编号ATR 383659的案例中,受害者打开伪装成PDF阅读器的文件时会悄无声息地安装Muck Stealer窃密程序,同时弹出伪造的DocuSign页面窃取账户凭证。
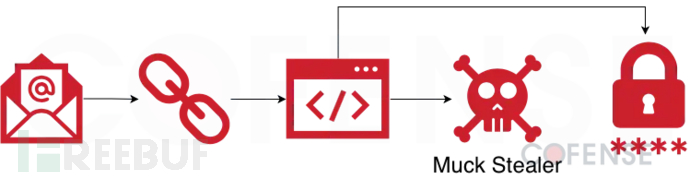
此类攻击的影响远超个体用户。各行业组织都面临数据窃取、账户越权访问乃至全网沦陷的严重风险------这些都可能由员工点击看似常规的GitHub或GitLab链接引发。
攻击载荷投递手法剖析
威胁分子滥用github.com或githubusercontent.com时,通常直接在代码仓库托管恶意软件,或将恶意文件附加至合法项目的评论中。由于github.com下载链接常通过raw.githubusercontent.com重定向实现文件获取,恶意软件可在后台静默下载,无需用户交互。
这种静默投递方式多用于传播远程访问木马(RAT),其中Remcos RAT占比最高(21%),其次为Byakugan(9%)、AsyncRAT(7%)和DcRAT。为规避杀毒软件扫描,攻击者常将恶意软件封装在密码保护的.zip或.7z压缩包中------由于密码仅包含在钓鱼邮件内,Git平台的自动化扫描无法检测压缩包内容。
在编号ATR 404322的进阶案例中,攻击者结合GitLab与浏览器UA检测技术实现精准打击:Windows设备访问链接时投递GoTo RAT,非Windows设备则跳转至钓鱼页面,确保攻击成功率。
防御建议
用户和安全团队应对意外收到的Git平台链接保持警惕,即使域名显示合法。企业应强制启用多因素认证(MFA)降低凭证泄露风险,员工需避免打开邮件发送的加密压缩包。安全团队建议采用基于行为的邮件分析技术(而非单纯依赖域名信誉),并定期开展钓鱼模拟训练提升员工安全意识。