[逆向工程]160个CrackMe入门实战之Andrnalin.1解析(八)

逆向工程160个CrackMe入门实战之Andrnalin.1解析(八)

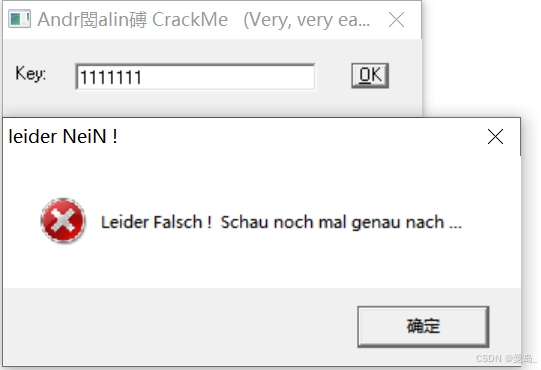
一.Andrnalin.1功能
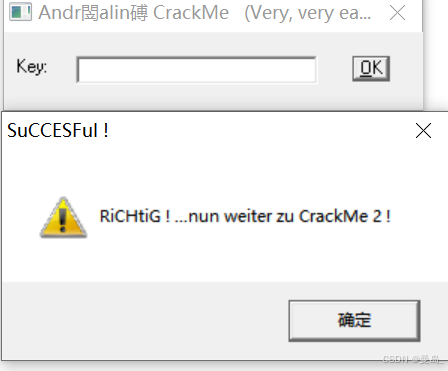
爆破后成功验证:
二.查壳

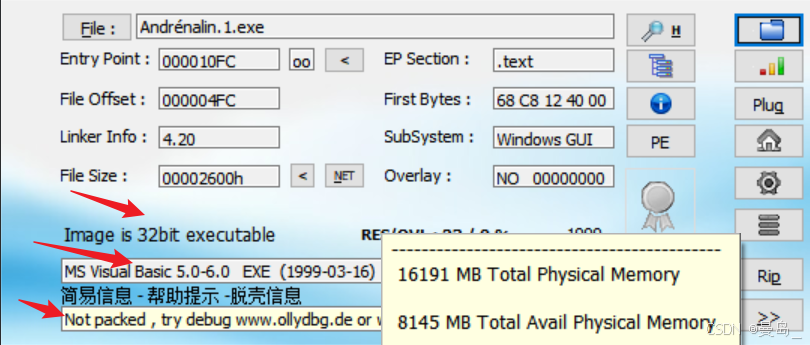
vb语言 ,无壳,32位
三.逆向分析

3.1 爆破

直接入dbg进行分析,运行到用户代码(U),搜索-所有用户模块-字符串,发现有successful字样,查分析程序
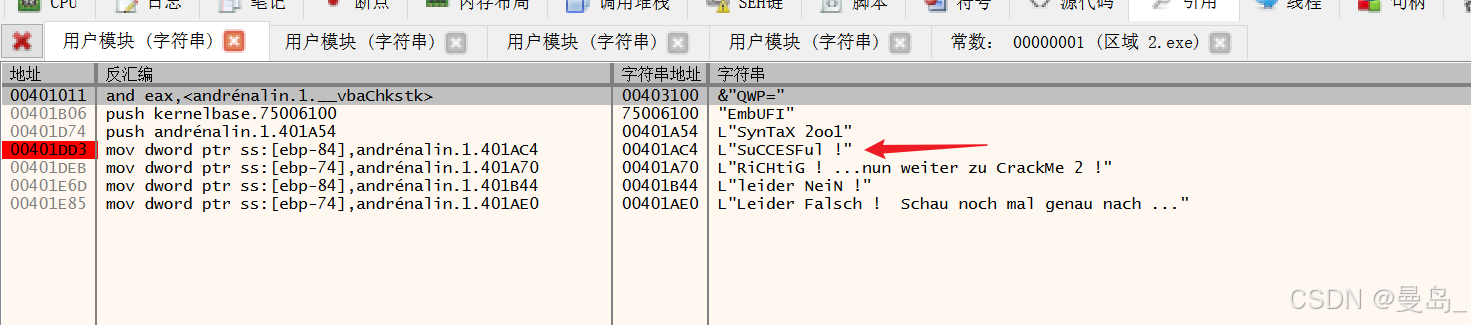
00401D9D | 90 | nop | 这句会跳过成功入栈,所以nop掉尝试

打补丁保存程序后发现程序直接爆破

3.2 追码

追码。分析算法,附加原程序,根据经验或者说是规律吧,有以下类似代码的一般是段首地址。具体是哪一个事件的段首位置,根据实际情况来看。那么从successful字样往上查看分析代码时,00401CD0可能是ok事件段首,此处下断点

00401CD0 | 55 | push ebp |

00401CD1 | 8BEC | mov ebp,esp |

key输入值为1111,跟踪程序发现固定字符串SynTaX 2oo1,猜测这个可能是真码,尝试输入查看结果

00401D6A | FF15 E4304000 | call dword ptr ds:[<__vbaHresultCheckOb |

00401D70 | 8B4D D8 | mov ecx,dword ptr ss:ebp-28 | ebp-28:L"1111"

00401D73 | 51 | push ecx | ecx:L"1111"

00401D74 | 68 541A4000 | push andrénalin.1.401A54 | 401A54:L"SynTaX 2oo1"
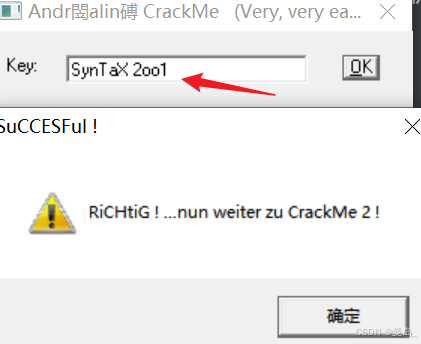
因此正确的Key值为:SynTaX 2oo1

相关推荐
艾克斯观察8 天前
做产品正在失去稀缺性,功能即护城河的时代结束了?
人工智能·产品运营·逆向工程·rea·渠道分发
虎鲸不是鱼11 天前
AI 自动化逆向(四)人在 AI 逆向流程里到底做什么
人工智能·大模型·llm·逆向工程·ai逆向
字节暗面1 个月前
一次游戏安全SO静态分析记录:腾讯ACE与FairGuard加固强度对比
android·逆向工程·游戏加固
梁辰兴1 个月前
软件工程:逆向工程
软件工程·逆向工程·应用场景·梁辰兴·抽象层次·工程过程·方法工具
熵增就是商的余数2 个月前
[LLMD]互动深度:算法揭秘·逆向推演完整过程(新增纯净观测窗口)
逆向工程·动态映射·生态建设·互动深度·算法推演·递增结构·认知重构
字节暗面2 个月前
四款 APP 加固强度测评:让 AI 拆了四个包,结果有点出乎意料
android·逆向工程·加固
k4m7v2pz2 个月前
Rust 程序在 ReactOS 上“加载即崩“:从崩溃地址 0x6107104d 到 CRT 依赖的深度排查
rust·交叉编译·逆向工程·reactos·pe格式·windows兼容
阿昭L2 个月前
ZwQuerySystemInformation通过PsLoadedModuleList枚举内核模块
windows·逆向工程·windows内核
阿昭L3 个月前
静态反汇编:线性算法与递归向下算法
逆向工程
胡耀超3 个月前
固件逆向:从一坨二进制,到一个可以被解释的系统
python·逆向工程·硬件安全·二进制分析·电子数据取证·嵌入式安全·固件逆向