春秋云境CVE-2017-3506

1.阅读靶场介绍

最直观能看到的就是weblogic

这里博主的想法就是

直接上天狐工具

测试漏洞,然后利用漏洞,最后完成webshell

话不多说,直接进入正题

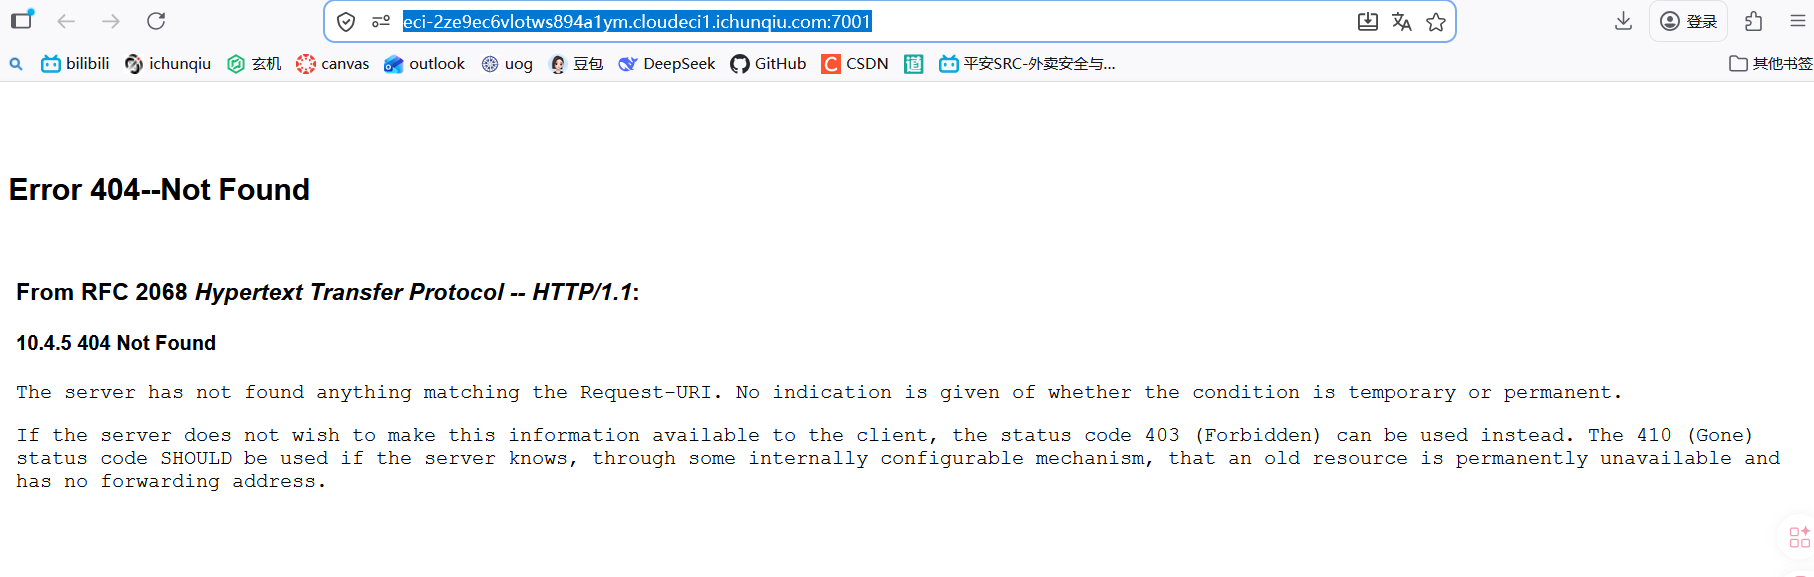
2.启动靶场

如下所示
后续打任何靶场都可以尝试一下博主的思路

就是url中出现7001这种端口的

直接就是无脑下述步骤

首先直接复制url

然后启动天狐工具箱

粘贴在url处

漏洞处直接选择all echo

然后直接check

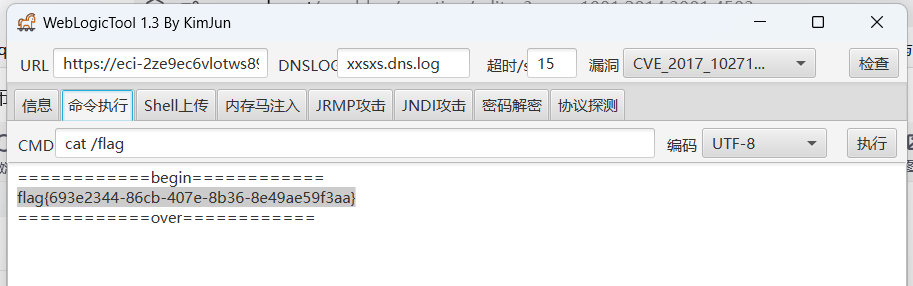
提完权以后

再到命令执行拿信息

本题就用这个方式实现webshell了
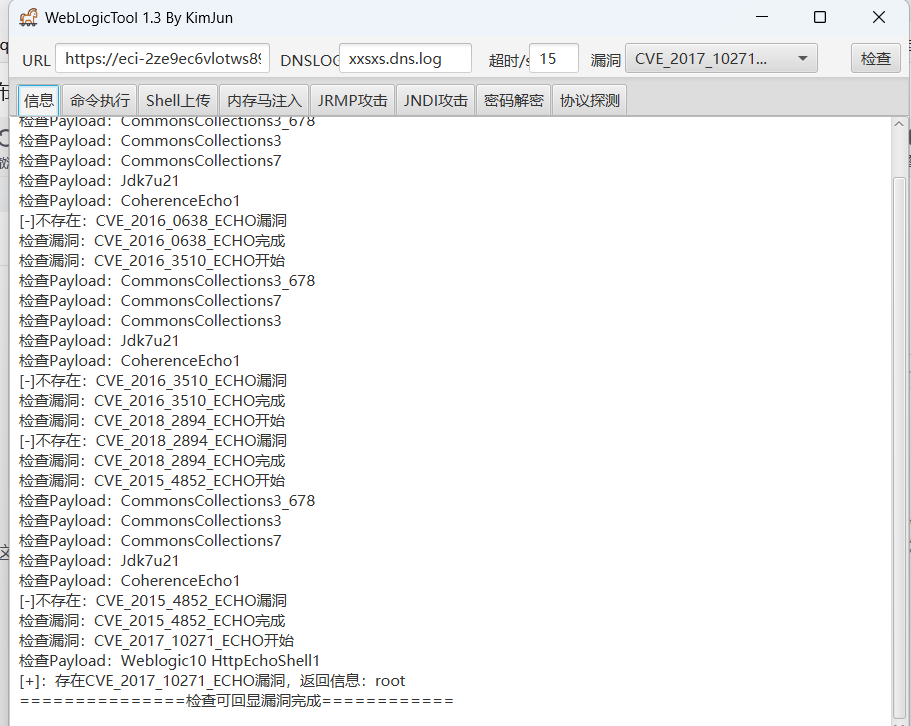
先检测然后再webshell
感谢您宝贵的时间

需要工具请私信,谢谢

相关推荐
云水一下2 天前
零基础玩转bWAPP靶场(七十一):Slow HTTP DoS(慢速HTTP拒绝服务)
web安全·bwapp·slowhttptest
龙亘川3 天前
一网统管AI平台民生业务实践:基于城市数字底座赋能公积金业务服务升级
大数据·安全·智慧城市·开源软件·数据可视化·政务
kybs19913 天前
全球灾害数据分析可视化 毕业设计-附源码66794
vue.js·spring boot·mysql·安全·django·c#·asp.net
XUEYUAN52123 天前
ASN 自治系统号风控:平台如何通过 IP 所属自治域批量识别代理流量
python·网络协议·http·网络安全·socks5
LorryJovens3 天前
【LAAP科研】双系统具身AGI范式研究——基于LAAP认知架构与Jev概率决策模型的系统性技术调研与范式验证
人工智能·gpt·安全·架构
其实防守也摸鱼3 天前
内网穿透与反向代理:原理、工具与实战指南
android·大数据·运维·安全·网络安全·自动化·渗透
TechEdu2026063 天前
[人工智能]人工智能时代的零日漏洞与零日攻击
人工智能·网络安全·ai·信息安全
山东科恩光电3 天前
提升安全性的关键技术:安全触边在工业自动化中的应用解析
安全
LONGZETECH3 天前
一线职教实测:风光 580 汽车故障诊断仿真系统,破解实车实训四大核心痛点
人工智能·学习·安全·架构·汽车