网络安全
基础知识
真题
解析:
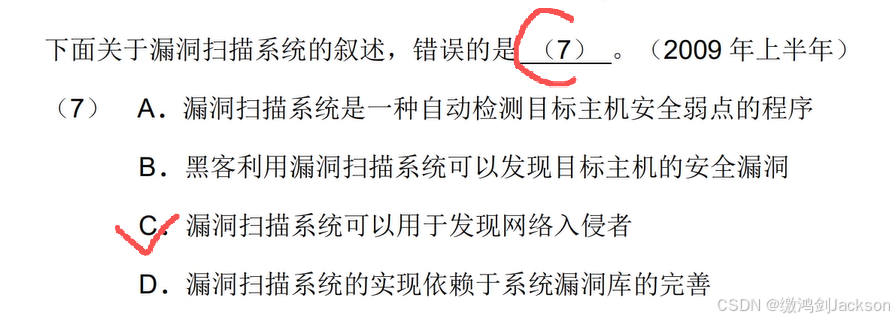
漏洞扫描系统,是用来扫描、发现系统漏洞的,也没网络入侵者的事。
故本题选C。
解析:
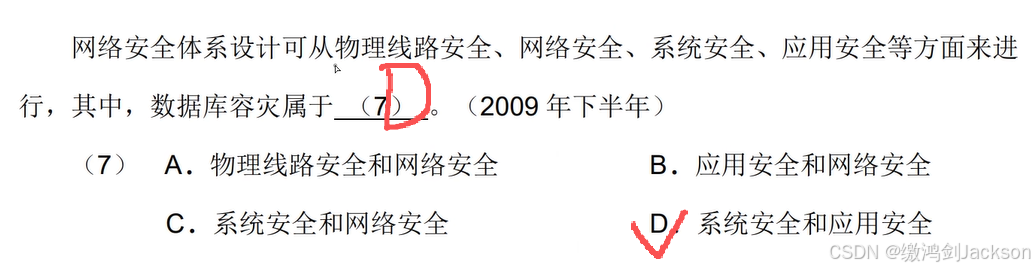
数据库容灾通过在异地建立实时同步的备用系统,确保在灾难发生时能迅速接管业务,从而保障数据安全与业务不中断。
说白了就是①保证数据库本身(数据库就是一种应用)安全,出问题了可以及时解决 ②保证了数据库可用,也就保证了系统可用,即保证了系统的安全。
综上,故本题选D。
解析:
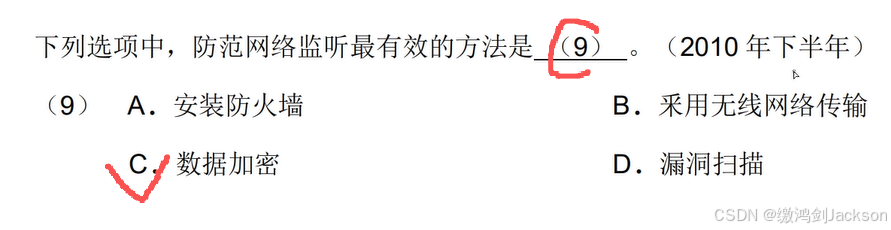
我通过数据加密,将我要传输的明文,加密成了密文,随便你监听啊,你根本看不懂是啥意思。所以数据加密,可以防范网络监听。
故本题选C。
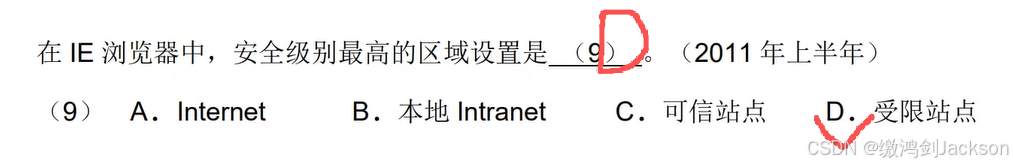
解析:
在IE浏览器中,安全级别:
Internet < 本地Internet < 可信站点 < 受限站点
故本题选D。
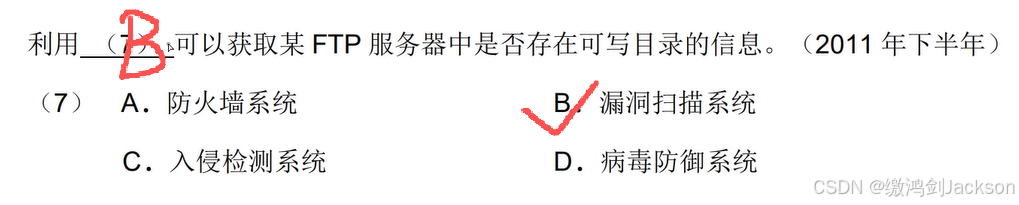
解析:
A防火墙系统,是为了防止不可信的访问因素。
B漏洞扫描系统,是为了扫描系统中的隐患,符合题意。
C入侵检测系统,是为了检测是否有人非法入侵。
D病毒防御系统,就是为了防御系统病毒。
综上,故本题选B。
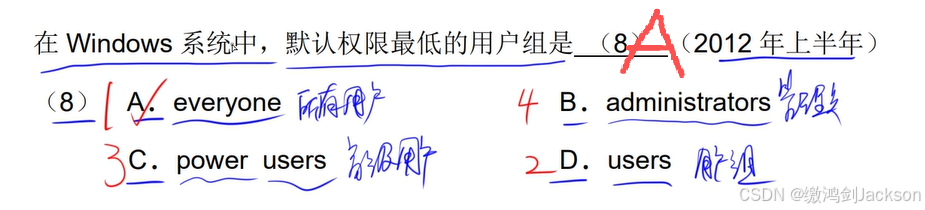
解析:
- everyone:所有用户
- administrators:管理员
- power users:高级用户
- users:用户组
权限:everyone < users < power users < administrators
再说白了,就是物以稀为贵。那么反之,越是人人都有的,越普通。因为everyone代表所有用户,所以很普通,权限很低。
故本题选A。
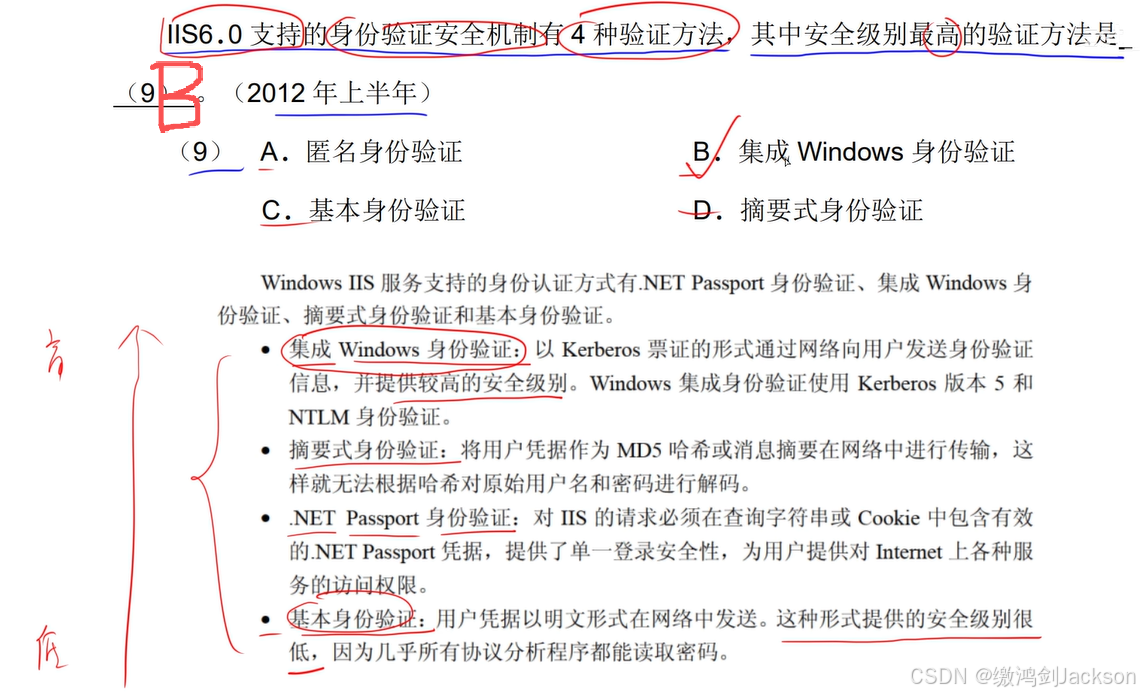
解析:
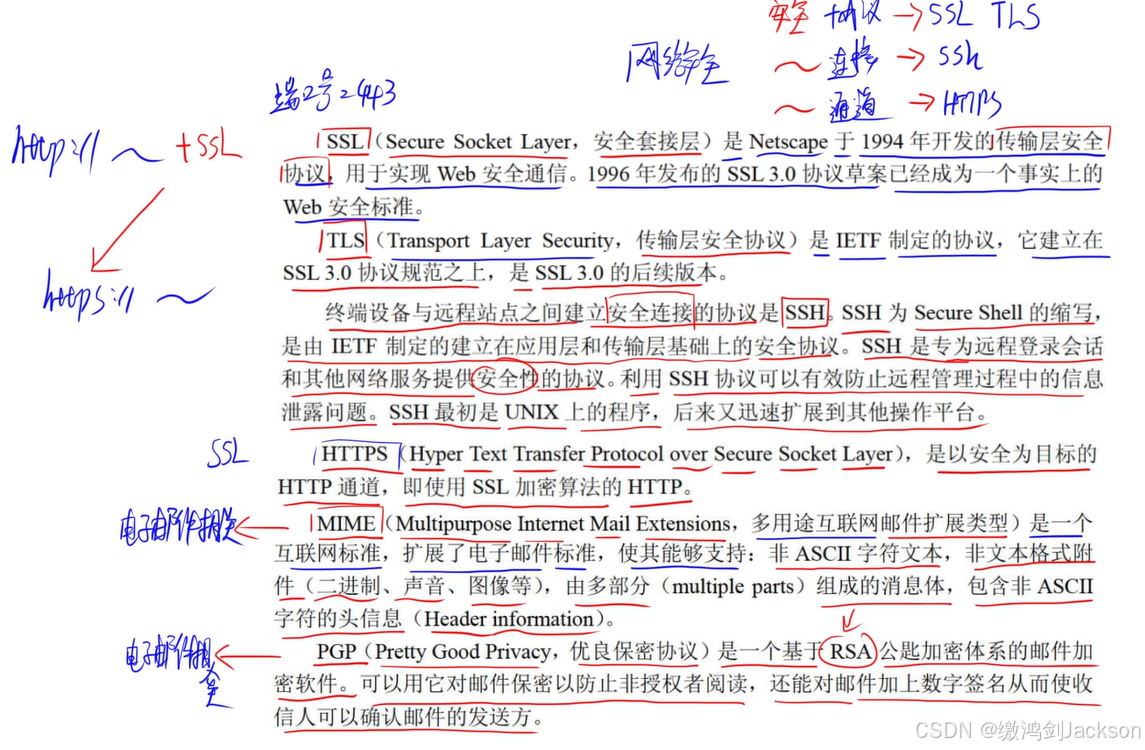
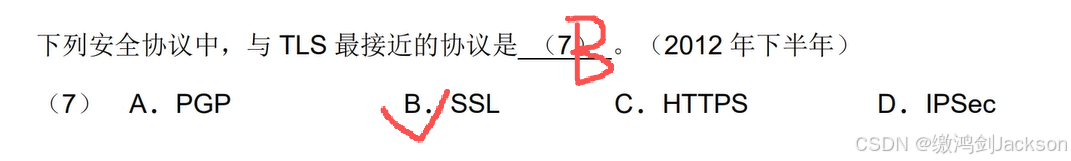
TLS 就是 SSL 的升级版 (因为 SSL 有安全漏洞已被淘汰,但大家习惯了旧称所以还在混用),它们的核心作用都是给网络传输**"穿上一层防弹衣"**,通过加密数据来防止信息被窃听、篡改或冒充。
而PGP是用来给电子邮件加密的;
HTTPS = HTTP + SSL
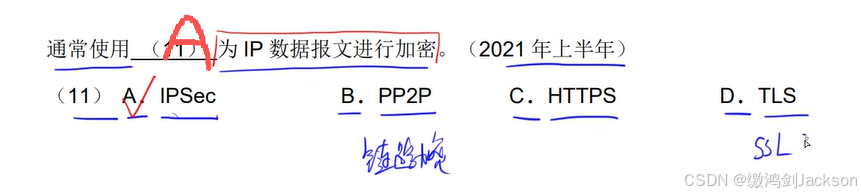
IPSec是用来给IP报文加密的。
综上,故本题选B。
解析:
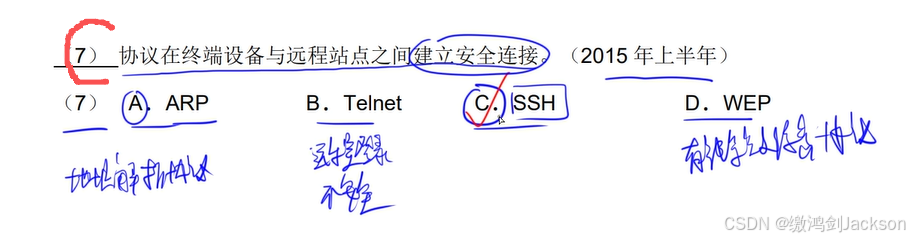
- ARP(地址解析协议)的核心作用是将 IP地址 解析为 MAC地址。
- Telnet 是一种基于明文传输的古老远程登录协议(说白了就是不加密版的SSH)
- SSH 是一种基于加密传输的安全网络协议,它通过建立安全隧道来替代不安全的 Telnet,主要用于在不安全的网络环境中安全地进行远程登录、命令执行及文件传输。
- WEP(有线等效隐私)是一种早已被淘汰且极不安全的早期无线加密协议,因存在严重设计缺陷(如静态密钥和RC4算法漏洞),导致其能被轻易破解,目前已被WPA2或WPA3等更安全的标准完全取代。
综上,故本题选C。
解析:
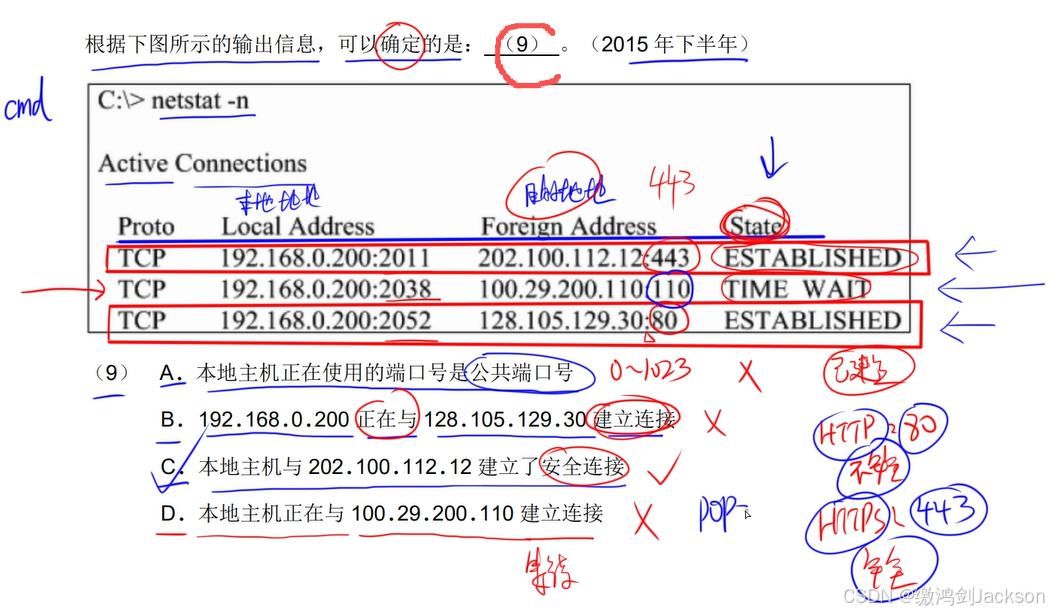
A:本地主机的公共端口号是0~1023,而图中的端口都是20XX的,故不正确。
B:B描述的这个,状态是established,代表"已连接",而不是正在连接,故不正确。
C:C描述的这一行,远程地址的端口能看到是443,而443是HTTPS(基于SSL协议)的默认端口,故是安全的,且状态为established(已连接),故说成"建立了安全连接"没毛病。
D:D描述的这一行,状态是TIME WAIT(超时),因此没连接成功,故不正确。
综上,本题选C。
拓展:
端口号 对应协议 核心用途 安全性 80 HTTP 普通网页浏览 🔴 不安全 (明文传输) 443 HTTPS 安全网页浏览 🟢 安全 (SSL/TLS加密) 110 POP3 接收电子邮件 🟡 一般 (通常需配合加密)
解析:
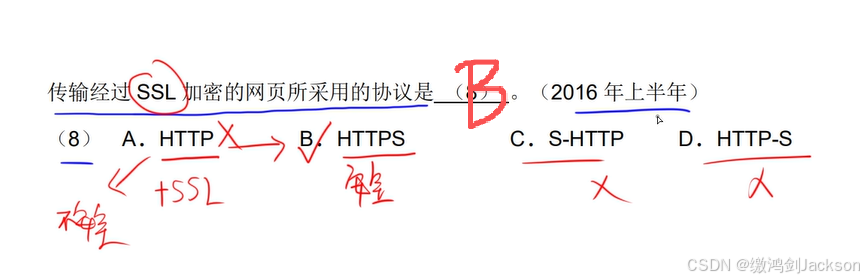
这道题纯考定义呢,HTTPS = HTTP + SSL
故本题选B。
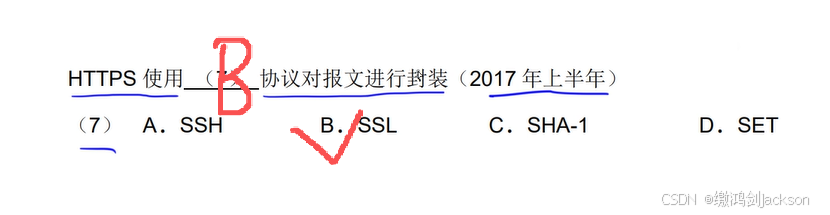
解析:
HTTPS = HTTP + SSL
故本题选B
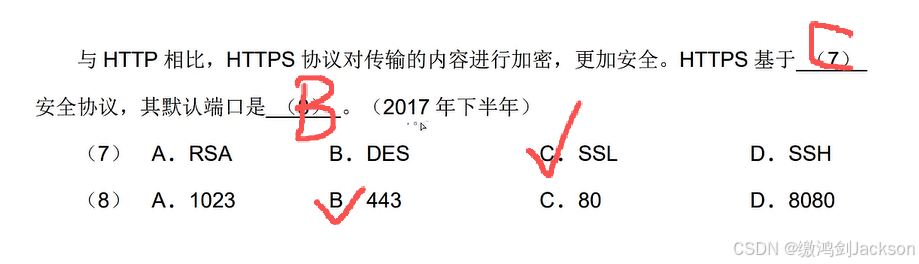
解析:
HTTPS = HTTP + SSL
HTTP默认端口为443,HTTP默认端口为80
综上,故本题第一空选C,第二空选B。
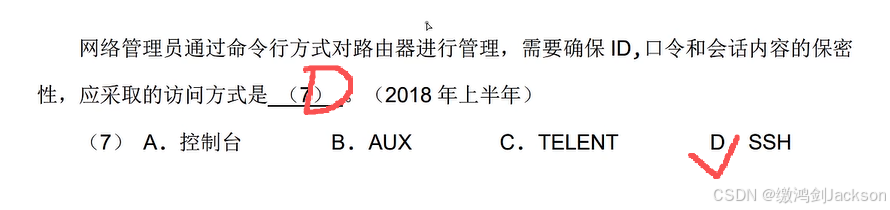
解析:
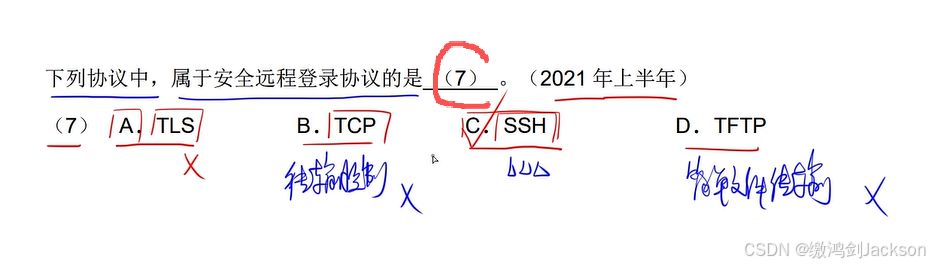
SSH(安全外壳协议)是一种建立在应用层基础上的安全协议,它通过加密技术和身份认证机制,在不安全的网络环境中建立起安全的通信隧道,主要用于安全地进行远程登录、命令执行和文件传输,有效替代了Telnet、FTP等明文传输协议,防止数据在传输过程中被窃听或篡改。
故本题选D。
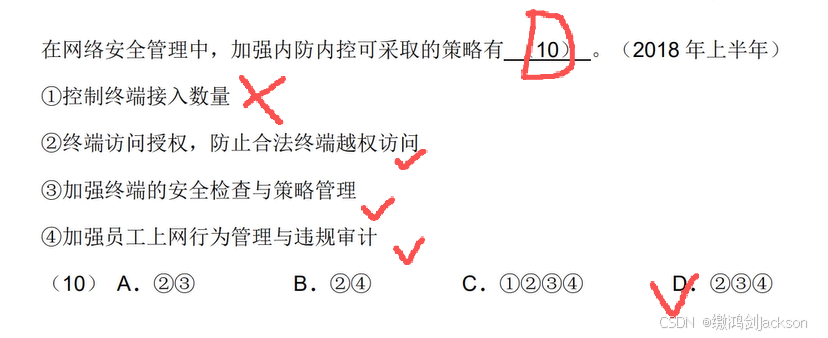
解析:
①只能降低负载,负载大小又和内防内控不沾边(况且终端接入数量越多,说明系统越好猜对),故①不符合题意。
②③④符合题意,也是目前一些公司(特别是国企)的做法。
综上,故本题选D。
解析:
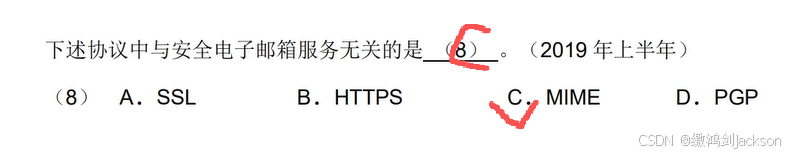
ABD都和安全、加密有关系,而C只是电子邮件类型的扩展协议,和题意无关。
故本题选C。
解析:
这属于定义了,直接选C秒了。
解析:
这道题也是靠定义,直接选A秒了。
解析:
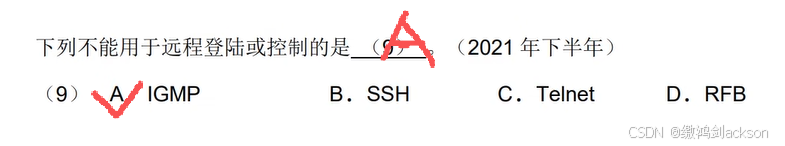
IGMP(互联网组管理协议)是 TCP/IP 协议族中负责 IPv4 组播成员管理的协议,它运行在主机和路由器之间,用来建立和维护组播组成员关系,确保组播数据只发送给感兴趣的接收者,从而避免网络带宽浪费。
综上,发现A和远程登录不沾边,故本题选A。