春秋云境CVE-2022-30887(保姆级教学)

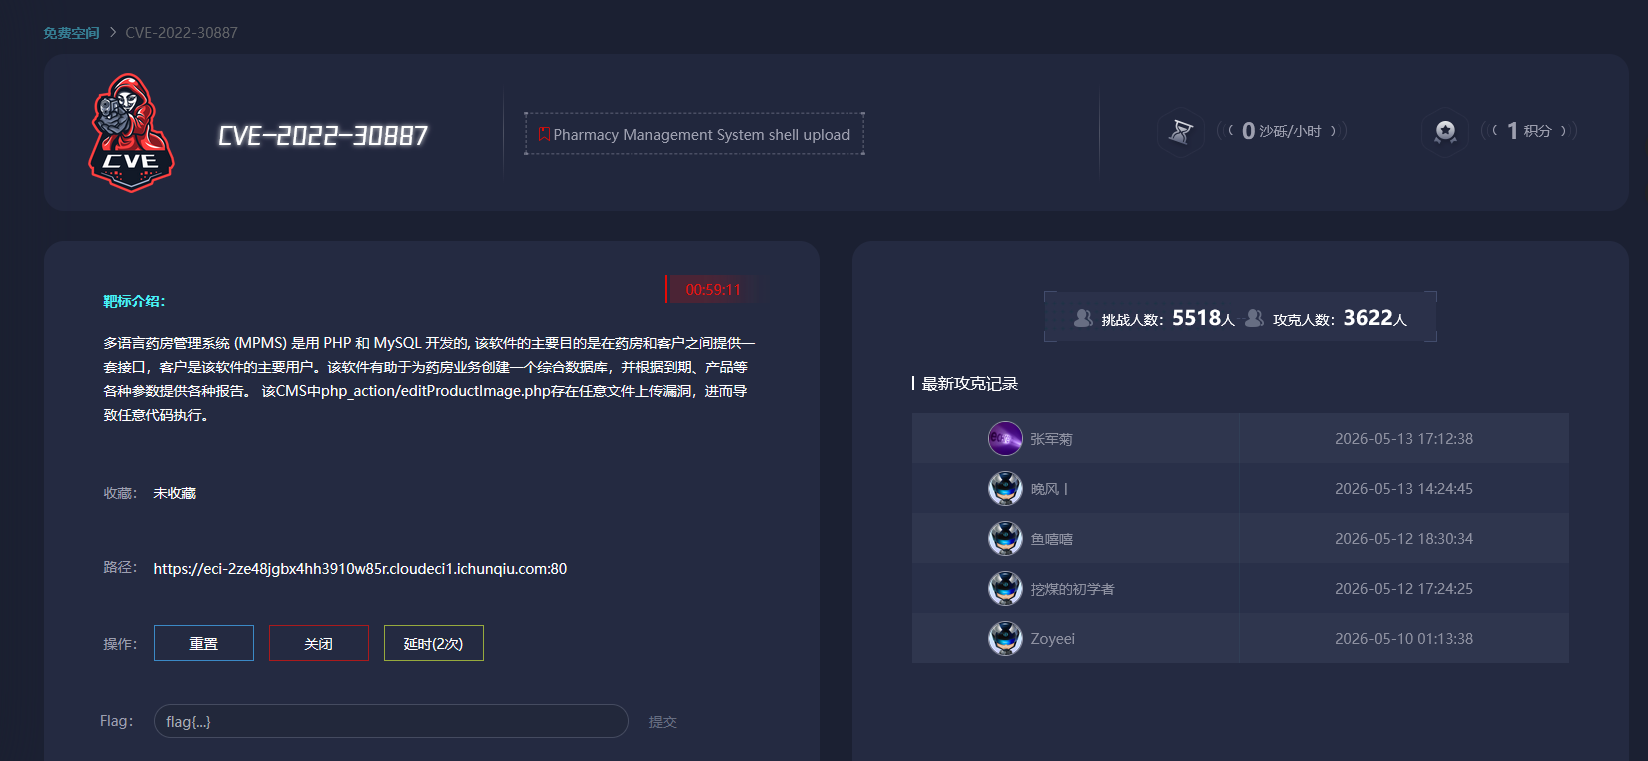
1.阅读靶场介绍

这里我们得到得有用信息是

该CMS中php_action/editProductImage.php存在任意文件上传漏洞,进而导致任意代码执行。

这里我们可以得到路径和任意文件上传两个关键信息

2.启动靶场

这里一进去我们就可以看到得是登入界面

正常思维来说就是试试sql注入,然后就是空密码,弱口令,再然后就是去bp爆破

这里博主是去找别的文档找出来的账号密码

账号/密码:mayuri.infospace@gmail.com/mayurik
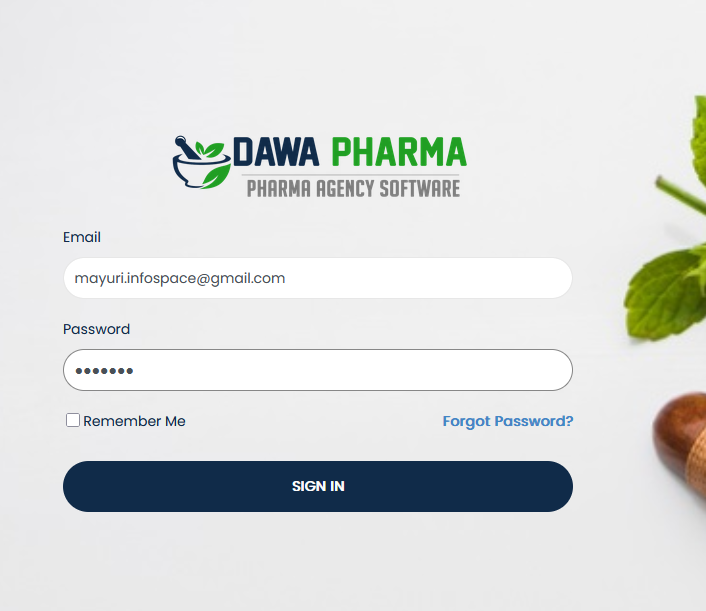
进去以后考虑到是文件上传漏洞

那我们测试的地方就是

富文本编辑器、头像、文章、帖子、文件上传等等的地方

3.poc

页面如下
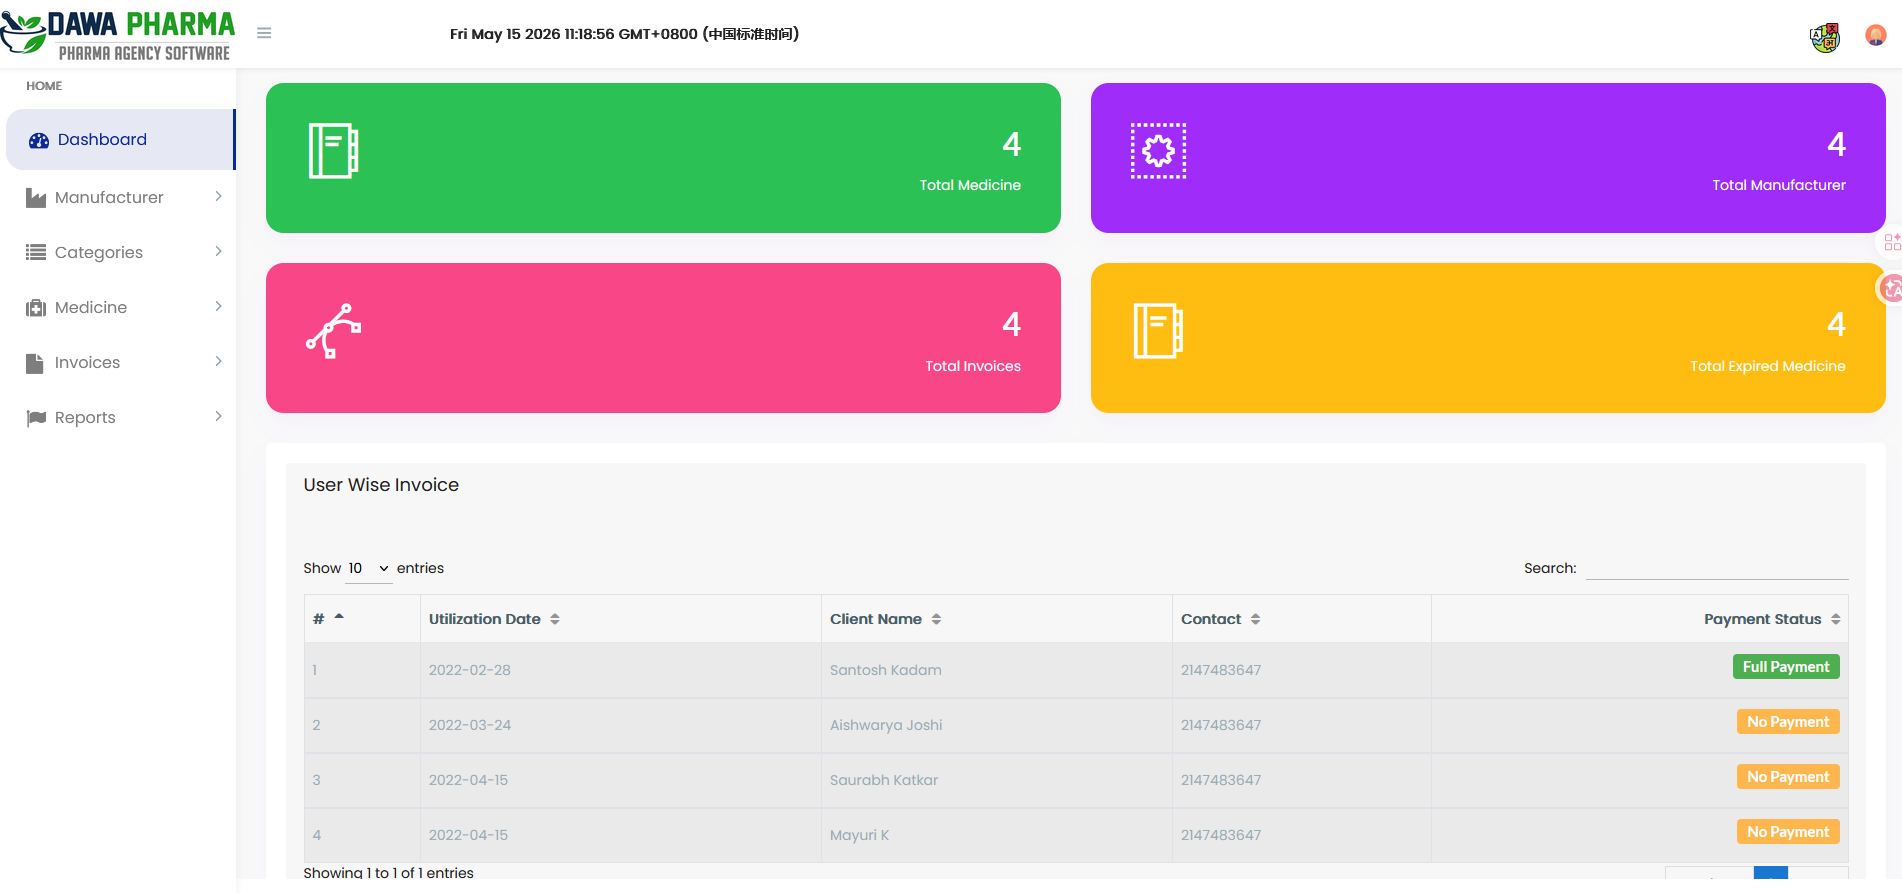
这里我们找到这个位置
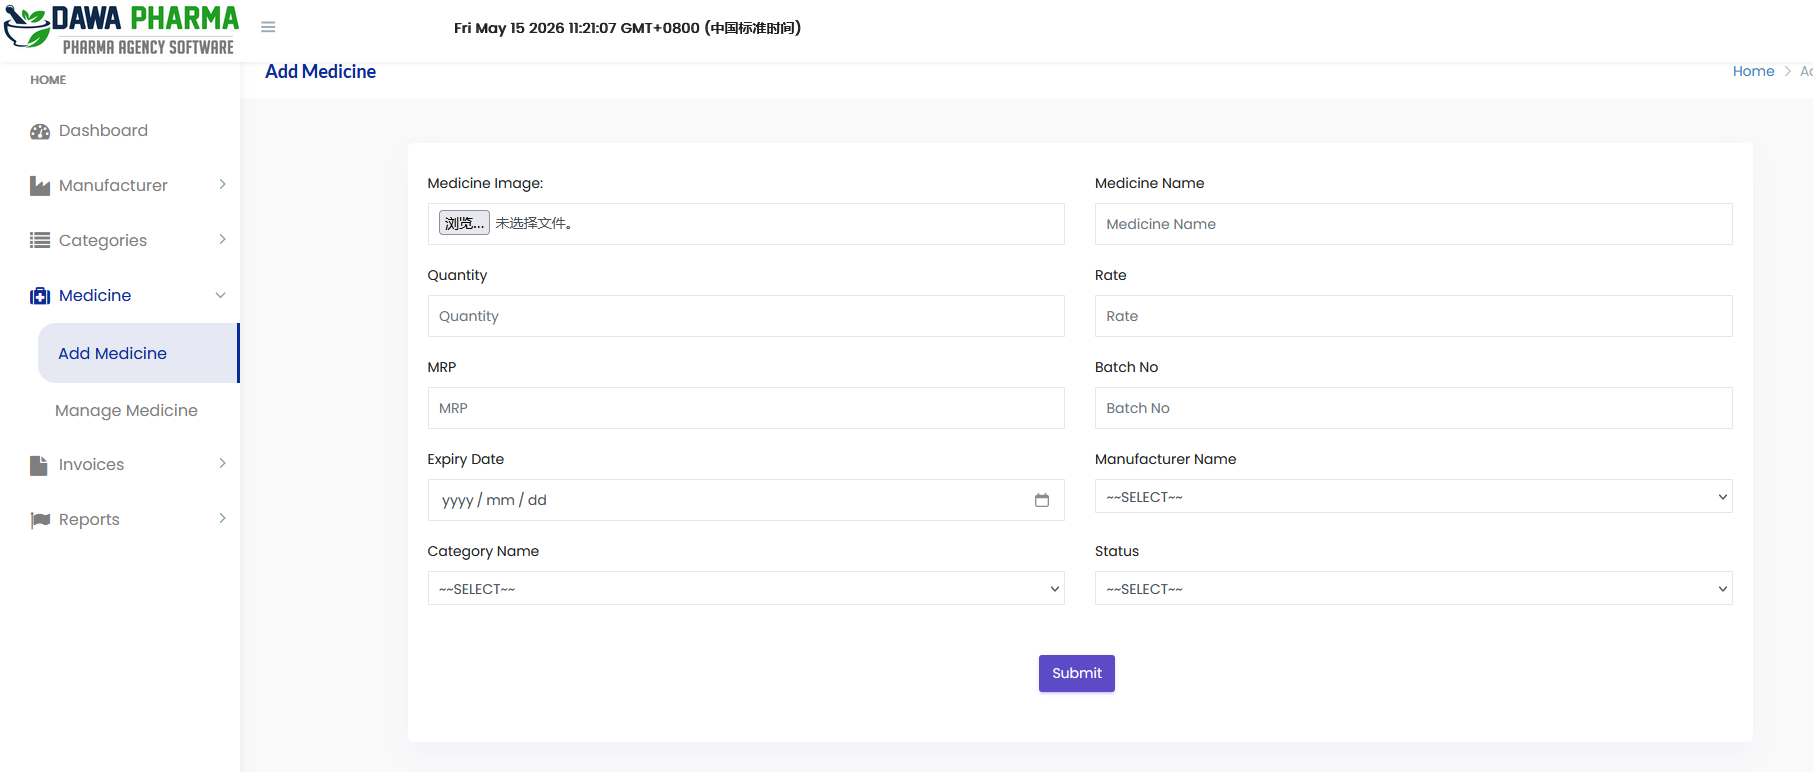
可以发现存在文件上传

一般来说上传的文件是需要绕过的

一般是直接上传.php看看有没有设置限制

然后就是抓包修改改为大小写,双写,phtml等等去尝试绕过

都不行就是去设置里面看看能不能修改白名单的参数

如果还是不可以就抓包直接修改看看能不能绕过

大概思路就是这样

这里我们直接就是上传.php的木马文件就可以了

然后随便选择一点参数

最后就是submit
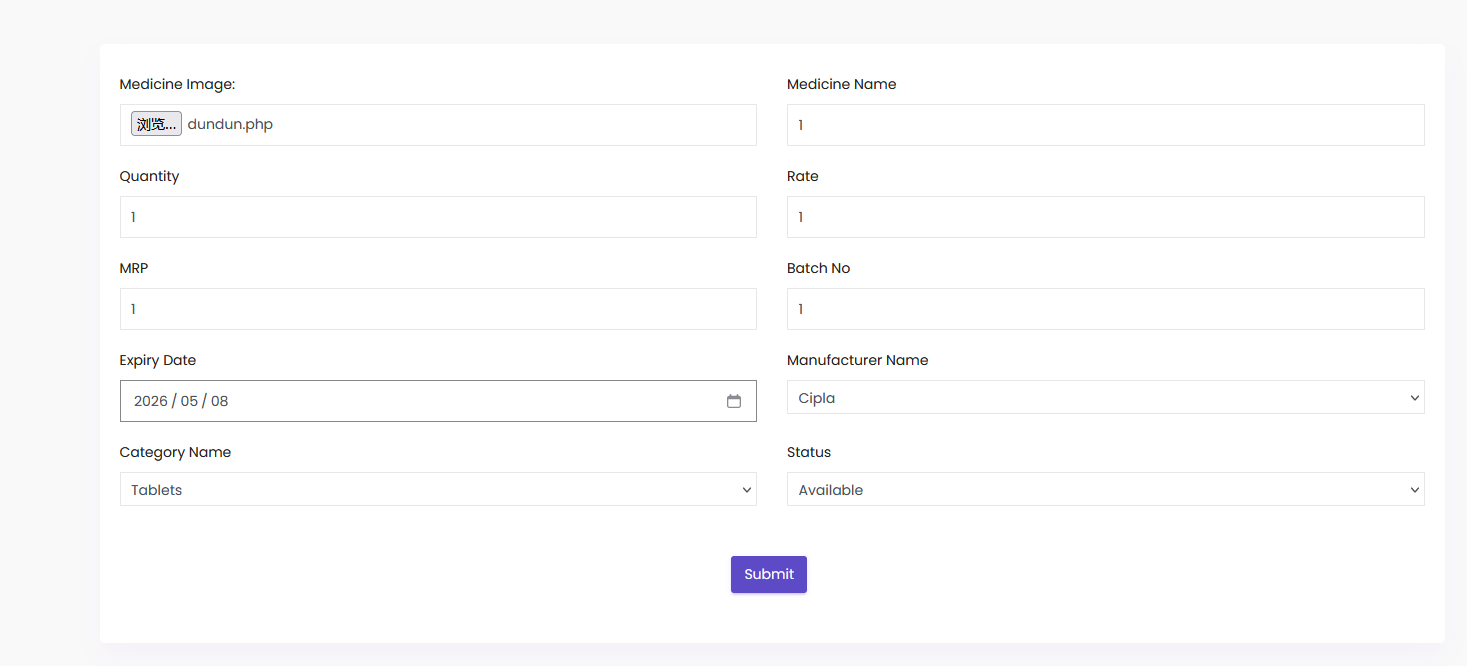
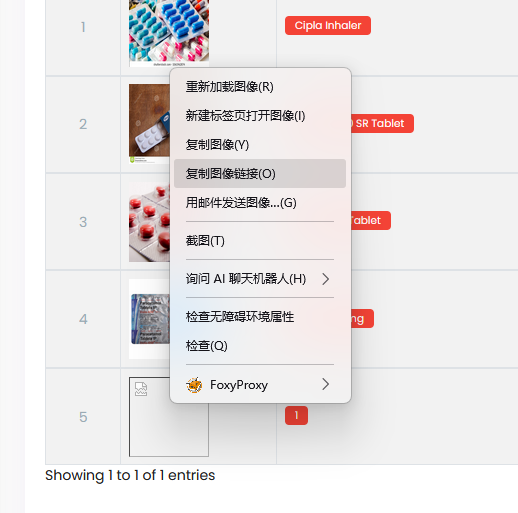
接下来就是去找到图片的链接

我们复制图像链接,然后访问一下

看看是不是一片空白
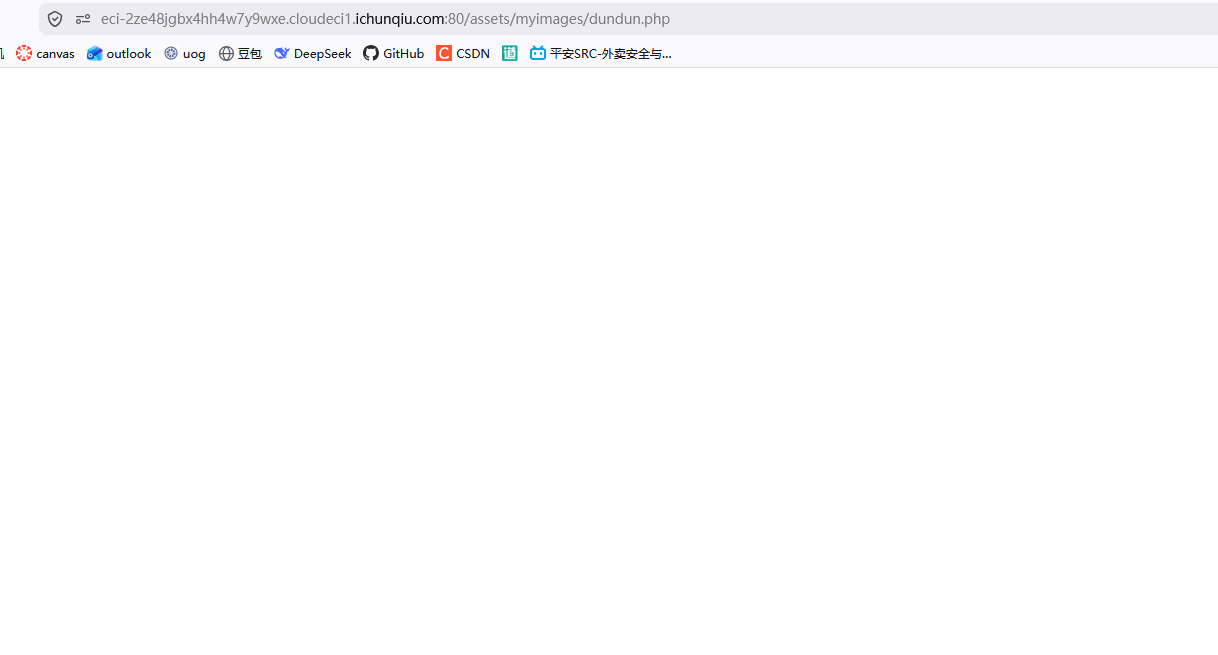
到这里就说明我们前面所做的一切都出效果了

最后就是

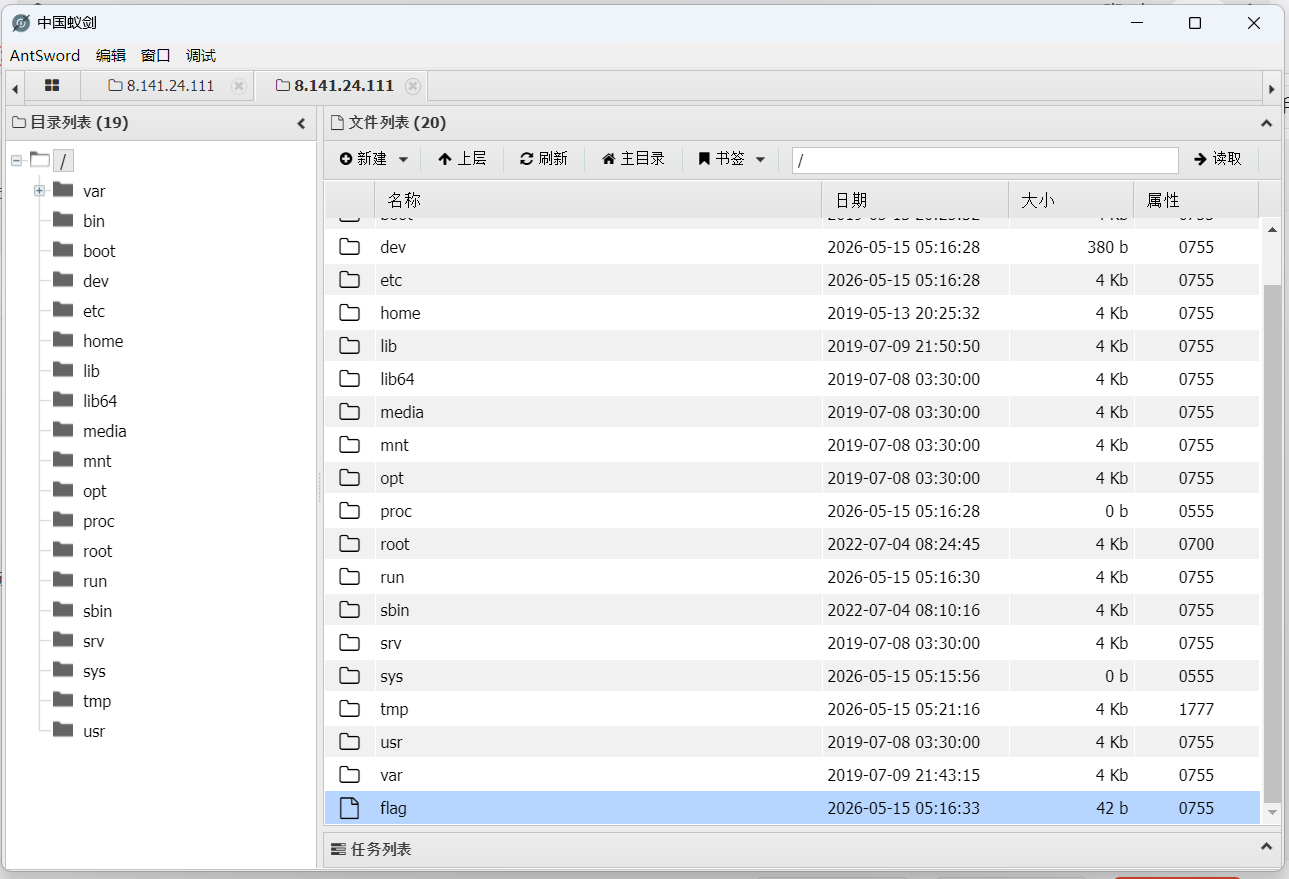
中国蚁剑启动
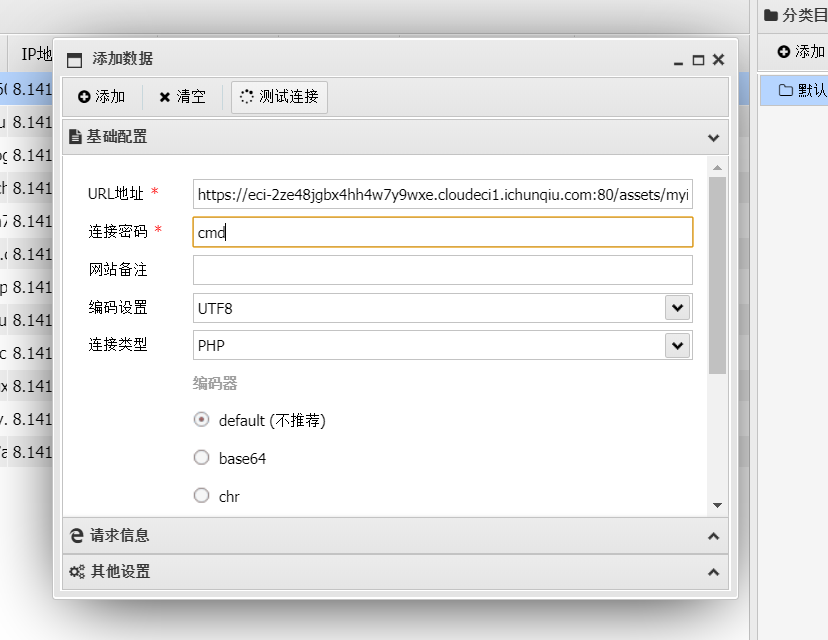
到此我们就完成webshell了

各位期待博主去攻克什么靶场的话

欢迎留言哟

感谢你们宝贵的时间,期待你成为下一位点赞者

相关推荐
jimmyleeee22 分钟前
Agent安全之九:OWASP ASI09 人机信任利用------当人类成为攻击链上最后一道被攻破的关口
人工智能·安全
其实防守也摸鱼1 小时前
信创安全竞赛知识总结与题库
大数据·网络·人工智能·算法·安全·php
万联WANFLOW1 小时前
异地厂区视频监控远程运维:从组网到安全的实施要点
运维·网络·安全·企业组网·sdwan
长不大的杨瑞杰2 小时前
OpenCode v2 配置工程实战:Config 优先级、JSONC、变量替换与多环境治理
人工智能·安全·云计算·软件工程·devops
航天智算2 小时前
航天智算 HTZS-1700 全信创网络安全移动工作站深度评测
网络安全·国产算力·国产化改造·算力适配·测绘信创
斗象科技3 小时前
斗象入选上海市“AI+制造“服务商能力图谱·AI安全服务商
人工智能·安全·制造
longzhizhui9263 小时前
Ubuntu 全版本 CVE-2026-98432 内核安全升级操作手册
ubuntu·网络安全·云计算·bash
科技小登4 小时前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
中二骚年4 小时前
Windows 安全中心 / 防火墙故障,calc和Microsoft Store,终端(管理员)无法正常打开。 原因 + 修复方案
windows·安全·microsoft
QXWZ_IA4 小时前
无人机自主巡检从半自动到全闭环的阶段划分与定位要求
人工智能·安全·无人机