🦆 个人主页:深邃-
目录
- BP工具介绍
- BP安装与启动
-
- [Burp Suite下载](#Burp Suite下载)
- [Burp Suite安装](#Burp Suite安装)
- [Burp Suite启动](#Burp Suite启动)
- BP浏览器代理
BP工具介绍
BP工具介绍
Burp Suite 是由 PortSwigger 开发的一款集成化 Web 应用安全测试工具 ,广泛用于渗透测试、漏洞扫描和手动安全测试。它提供代理拦截、漏洞扫描、自动化测试等功能,支持从初级漏洞发现到高级手动渗透测试的全流程。
Burp Suite 是由 Java 语言编写而成,而依托 Java 自身的跨平台性,使得软件在不同系统平台使用更加方便。
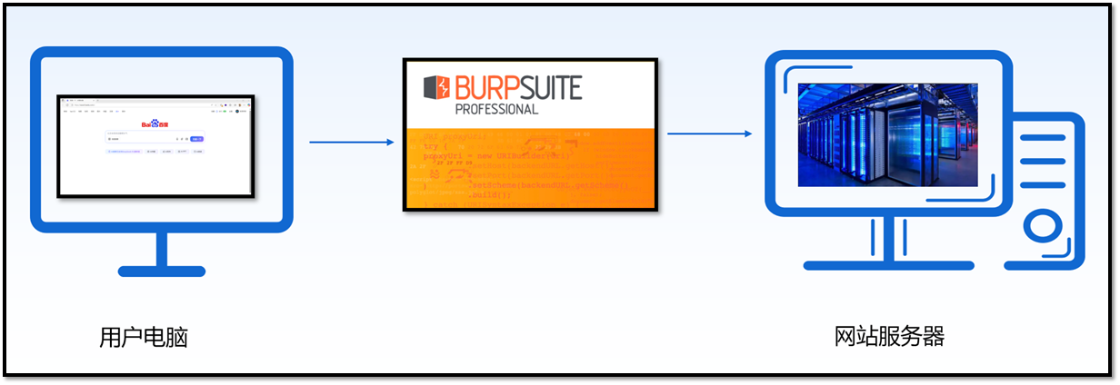
BP的重要作用是拦截数据包 ,并且可以对其中的数据进行修改
BP应用场景
1、截获并修改 HTTP/HTTPS 请求数据
2、实现自动化漏洞扫描
3、爆破登录表单
4、识别越权、XSS、SQL 注入等漏洞
5、插件扩展,自动化测试脚本开发
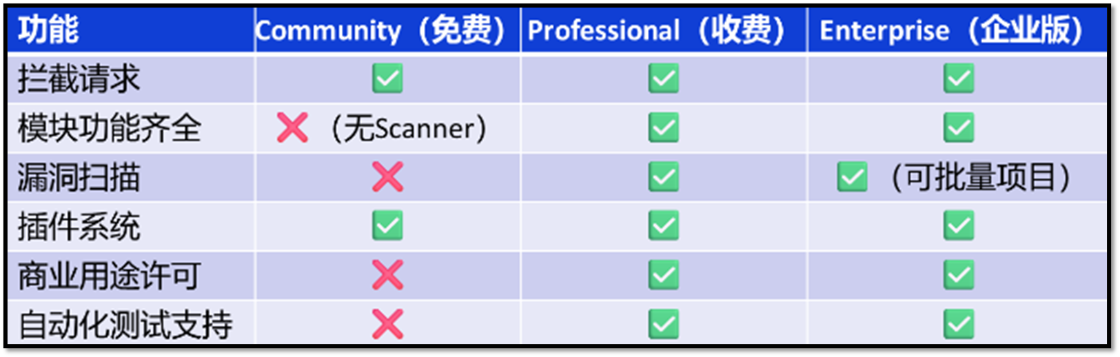
BP版本对比
BP安装与启动
Burp Suite下载
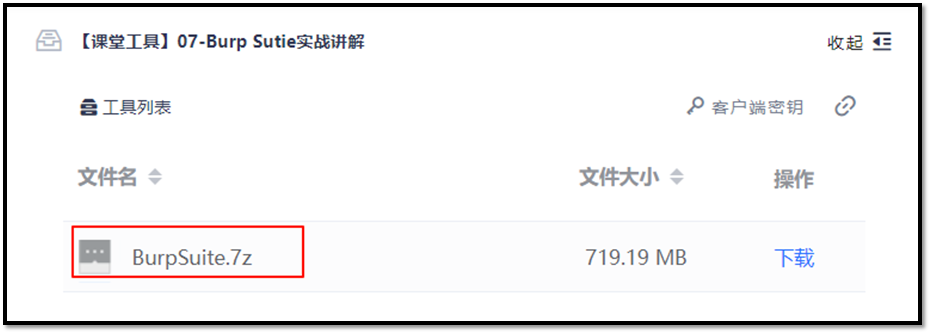
1、云盘中下载,或者网上找,很容易
Burp Suite安装
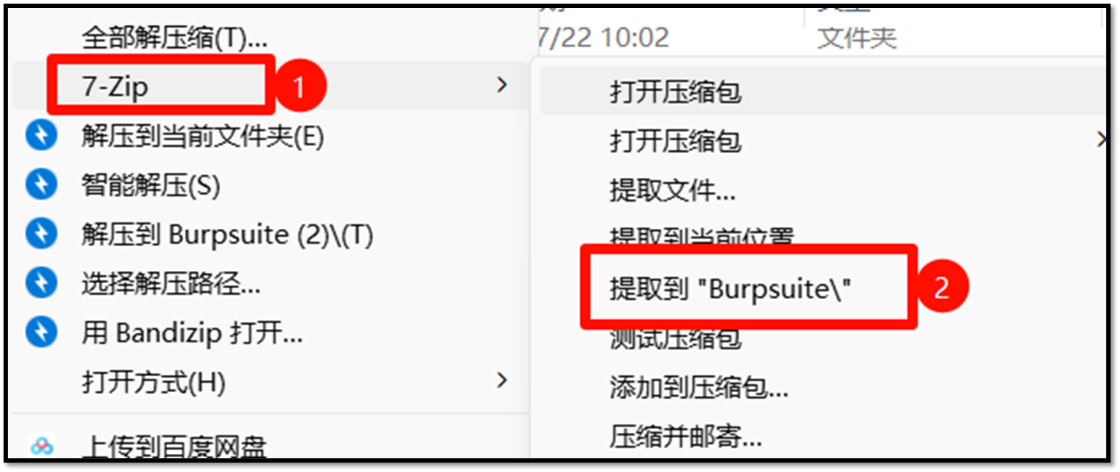
1、找到你下载的压缩包,鼠标选中后右键选择(或者右键选择显示更多选项)7-Zip->提取到 Burpsuite
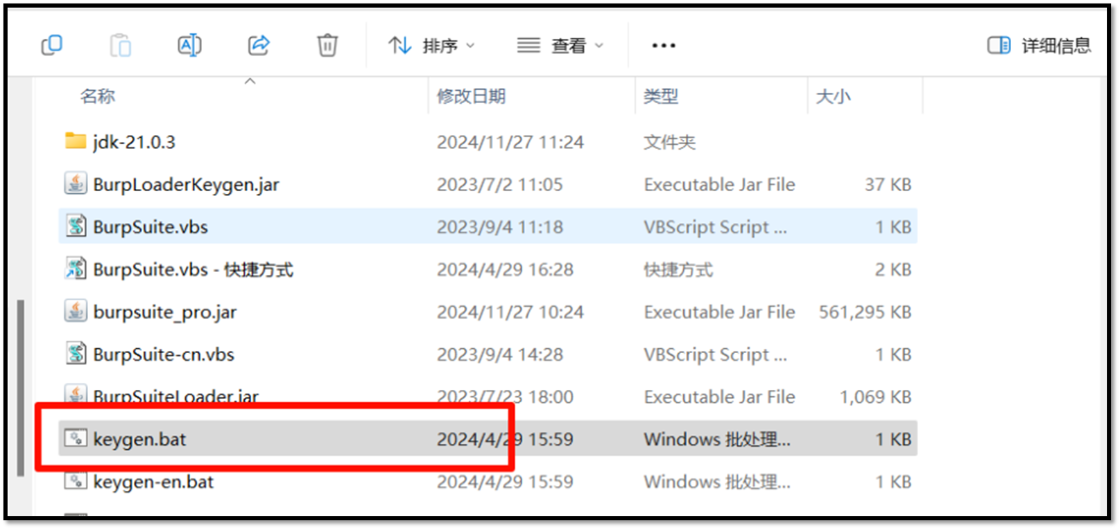
2、进入解压后的文件夹,双击keygen.bat
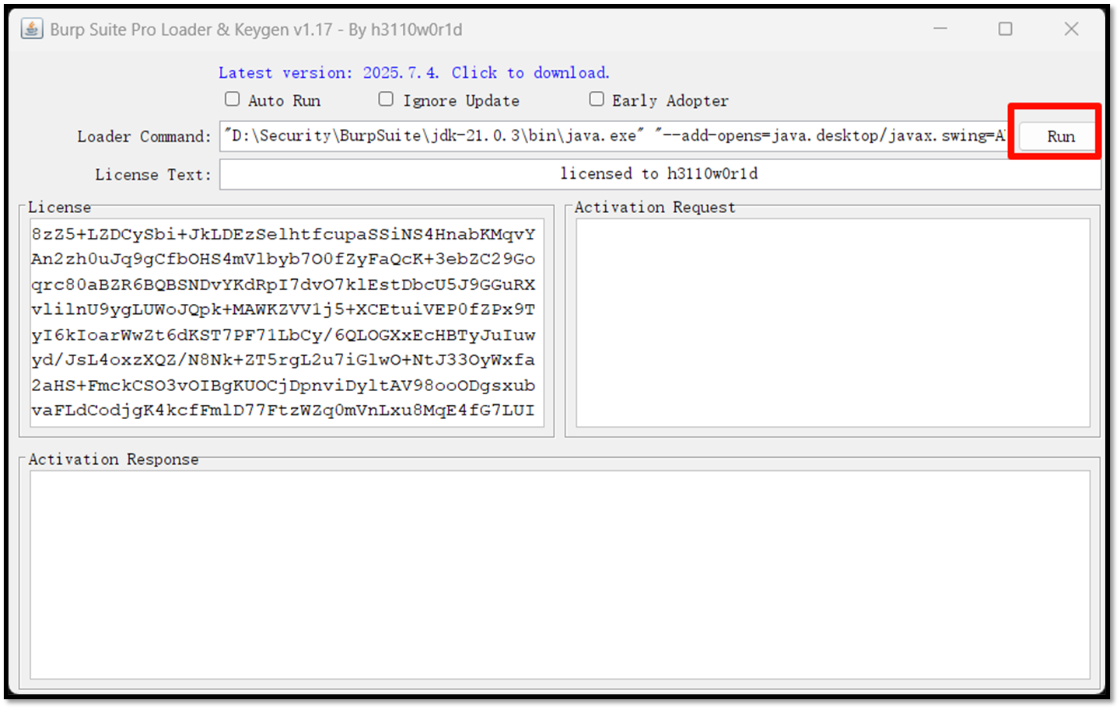
3、在启动的激活程序点击Run以启动Burp Sutie
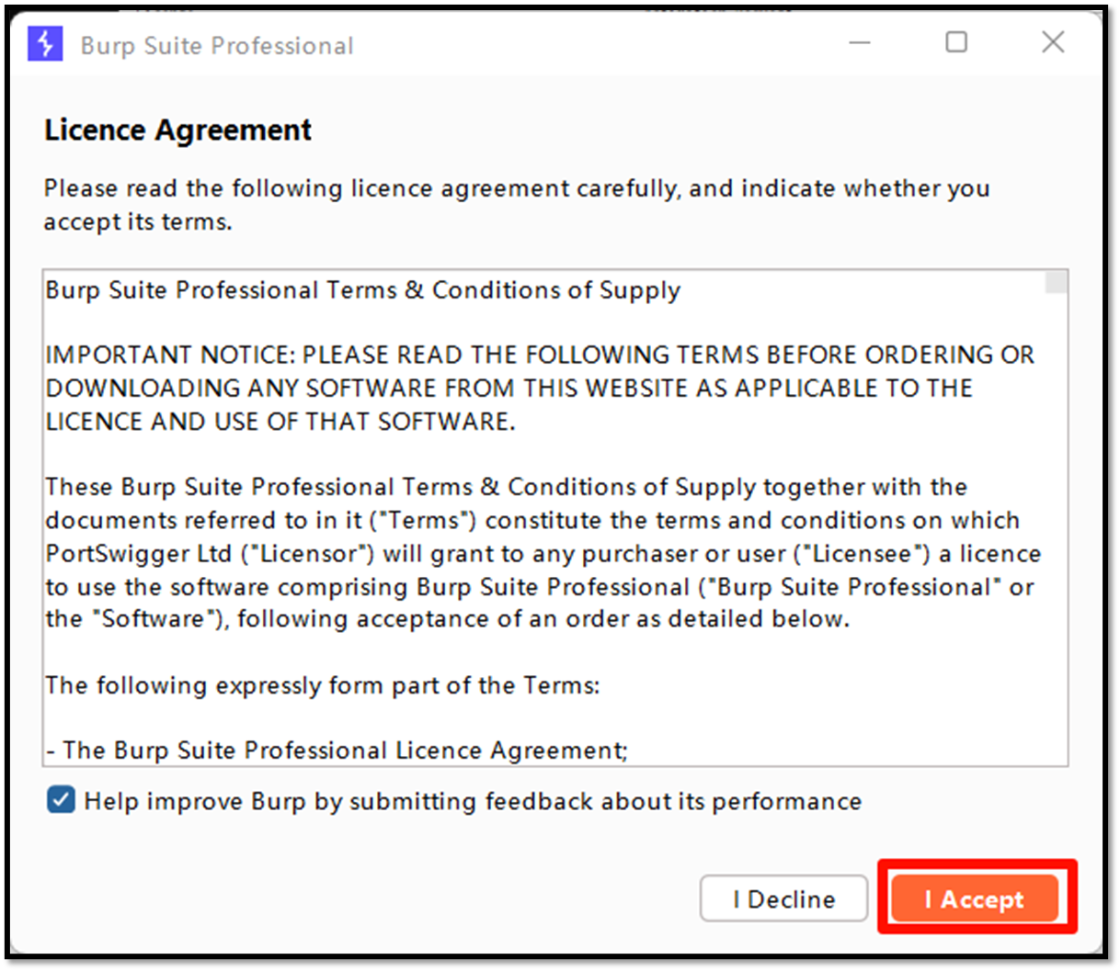
4、同意协议
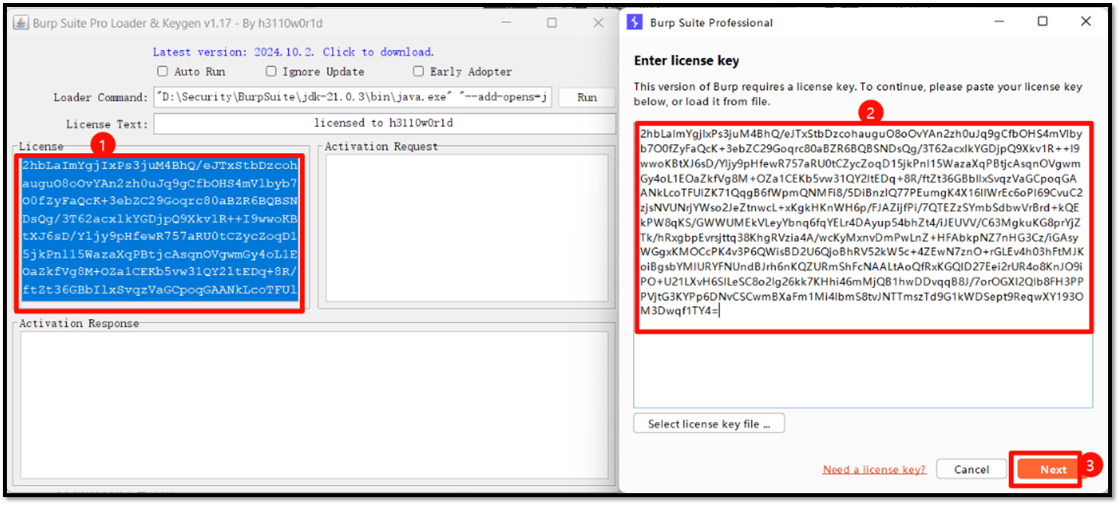
5、将激活程序中的License(数字标号①处)全部选中并复制,然后粘贴到Burp Suite的Enter license key(数字标号②处),再点击Next(数字标号③处)下一步
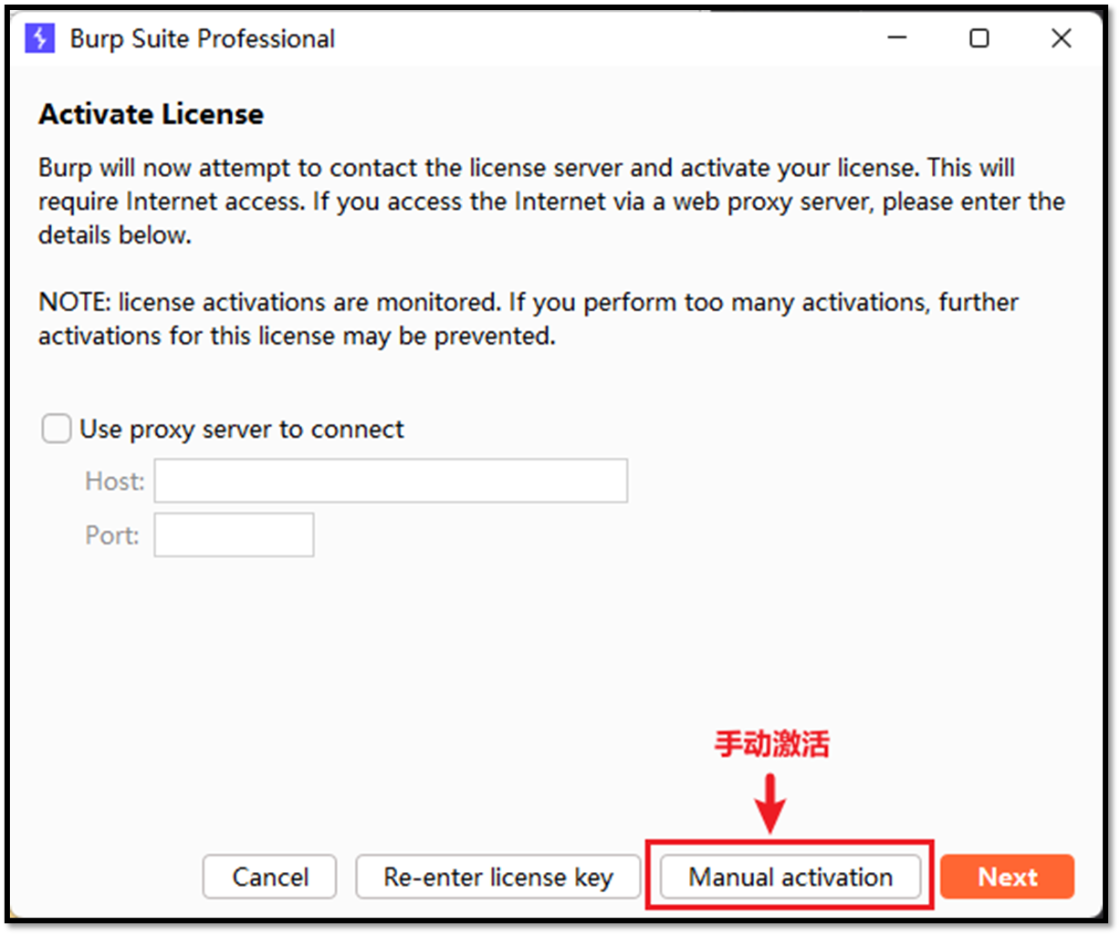
6、在打开的界面中点击 Manual activation 手动激活
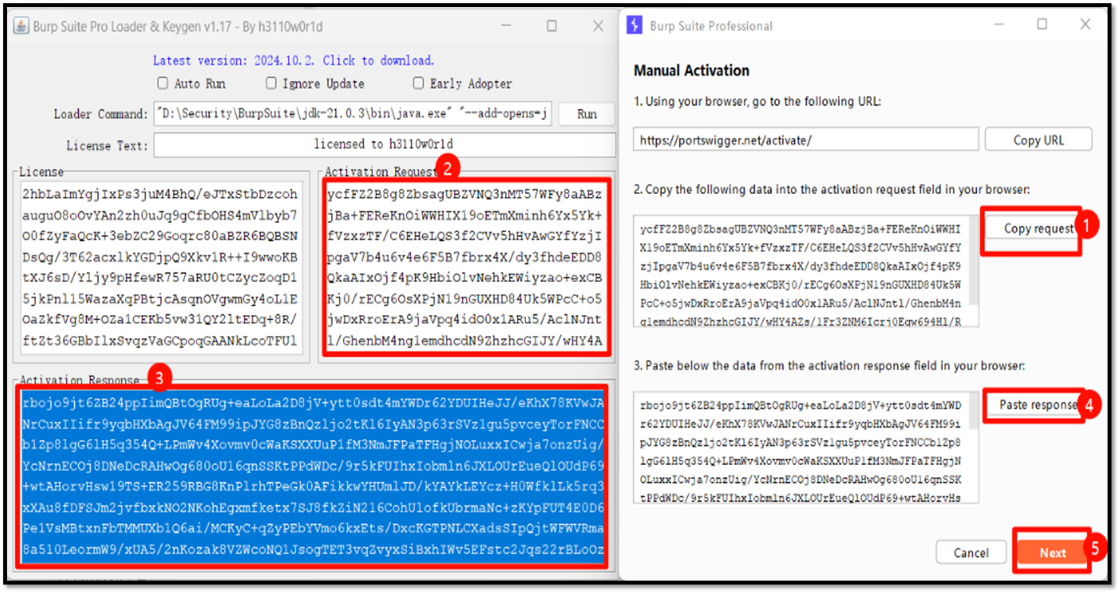
7、点击 Copy request (数字标号①处),粘贴(键盘快捷键Ctrl V)到 Activation Rrequest(数字标号②处),然后会自动生成 Activation Response,复制Activation Response(数字标号③处)里的内容然后点击 Paste response(数字标号④处)进行粘贴,点击 Next(数字标号⑤处)进入下一步
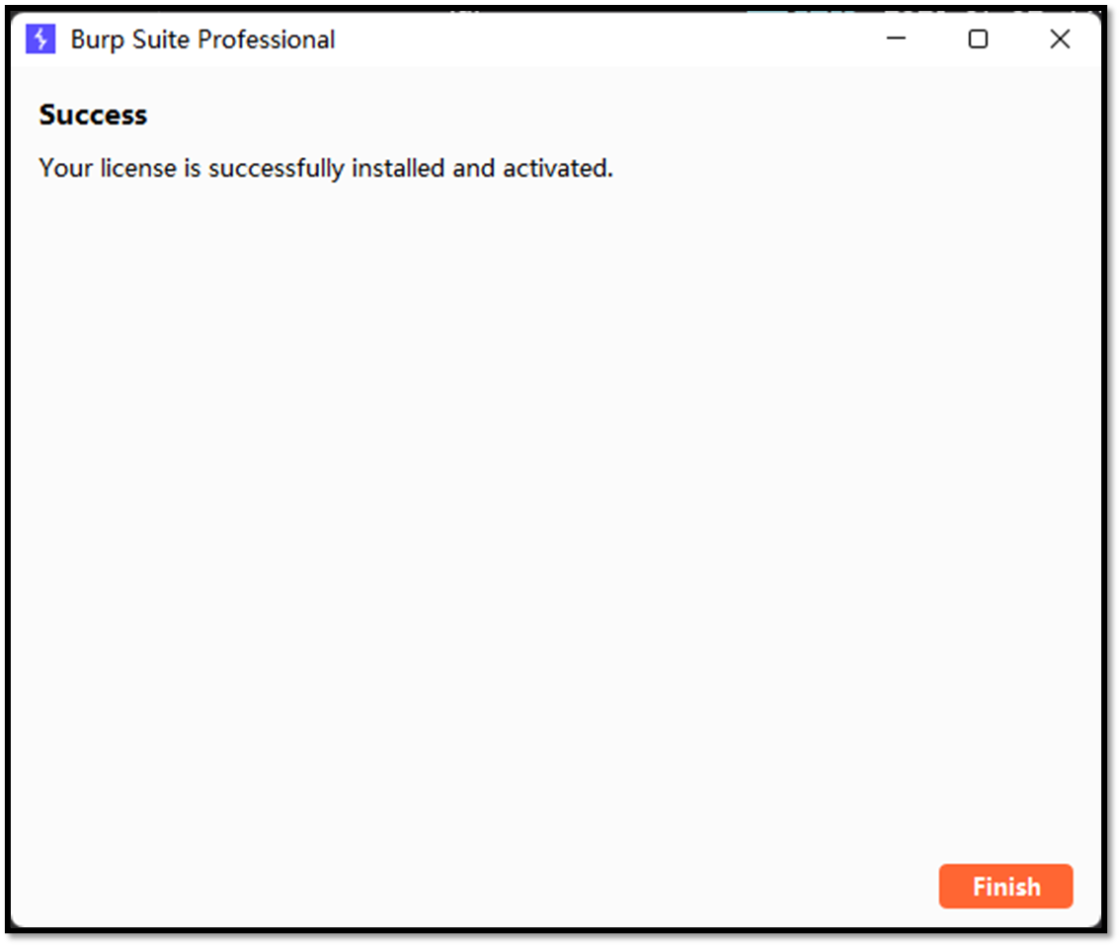
8、出现此页面说明激活成功,点击Finish完成激活
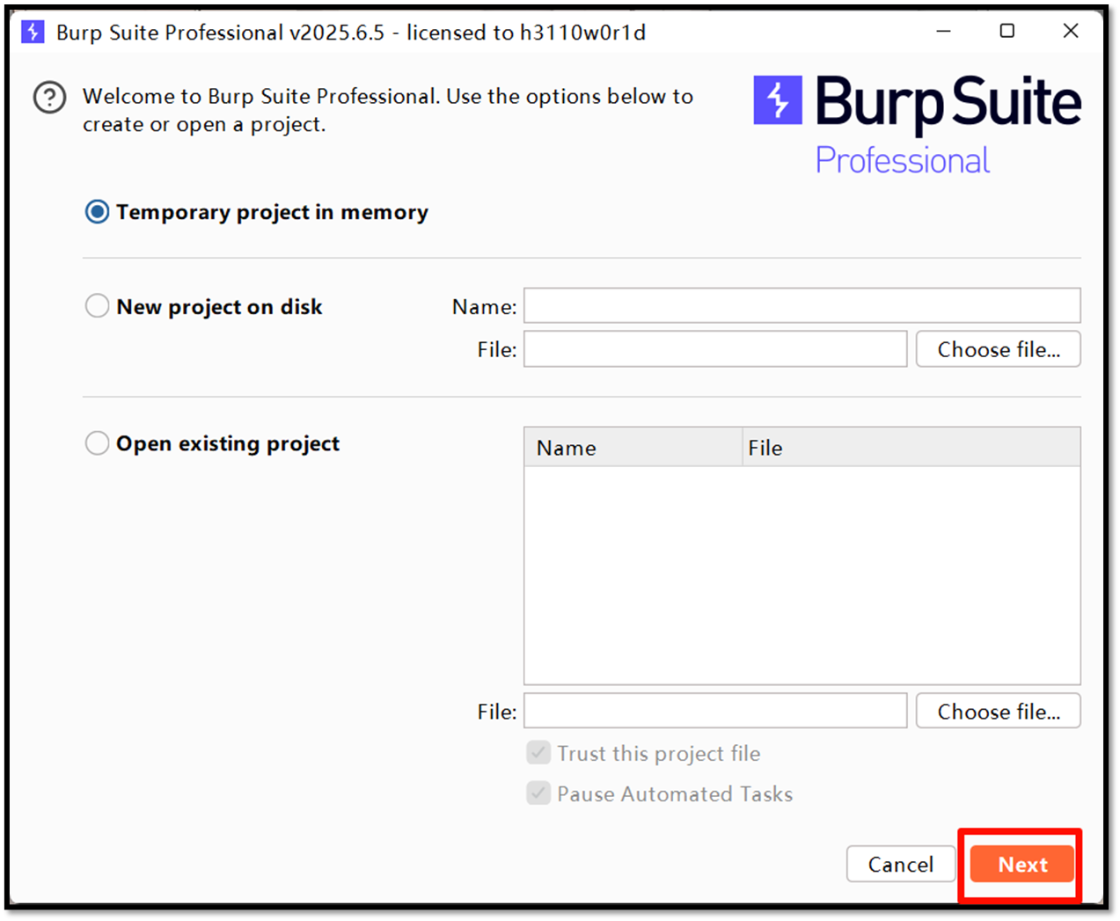
9、 接着会打开 Burp Suite,默认选项即可,点击 Next
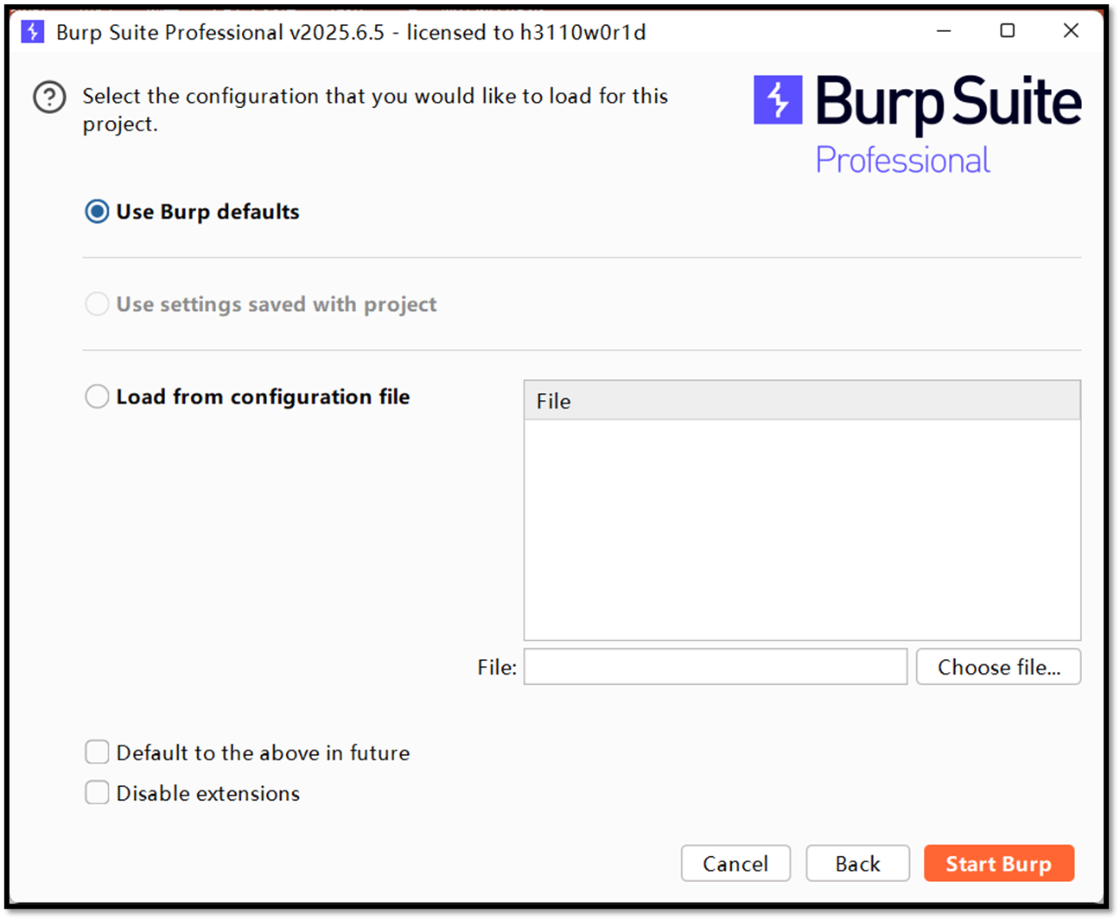
10、 默认选择,点击 Start Burp正式进入Burp Suite
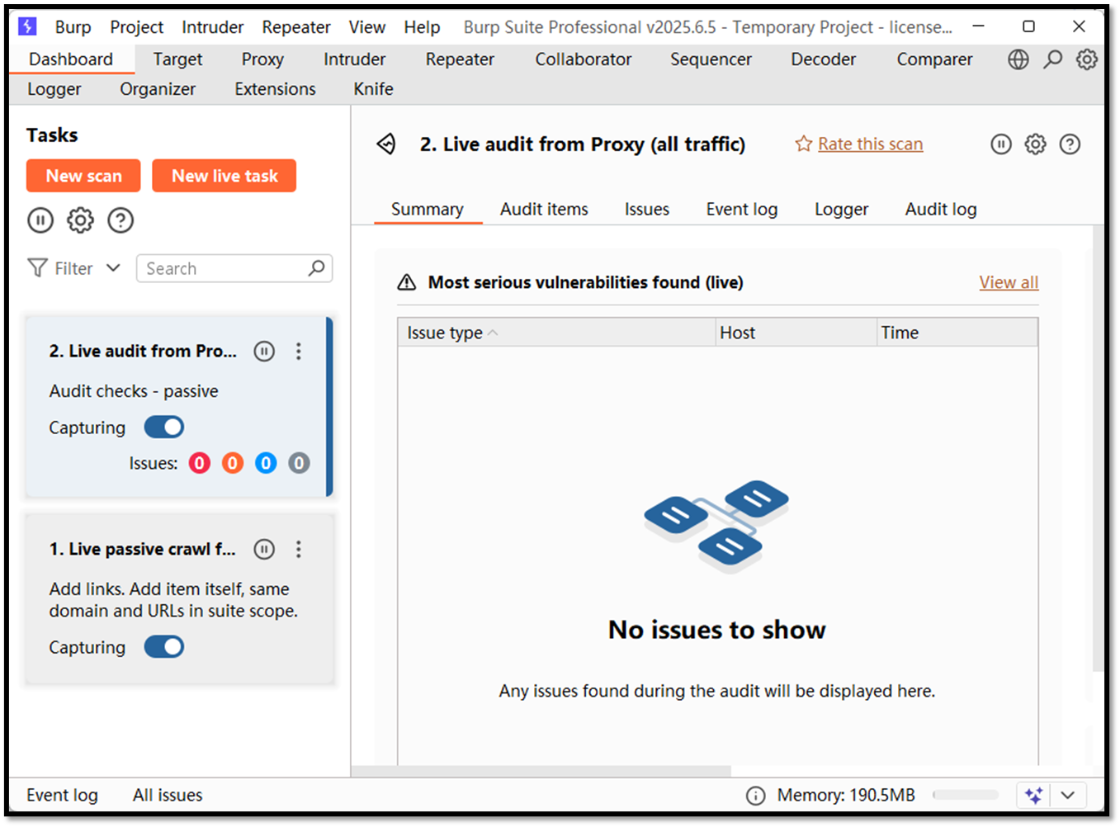
11、Burp Suite界面
注意:
操作完成上面的破解步骤后,激活证书已经成功写入系统,后续不必再重复破解,除非破解失效如果更新了 BurpSuite 版本,可能需要重新破解激活才可正常使用想要清除系统 BurpSuite 激活信息,双击执行 reset_license.bat 脚本,后续再启动会需要重新激活
Burp Suite启动
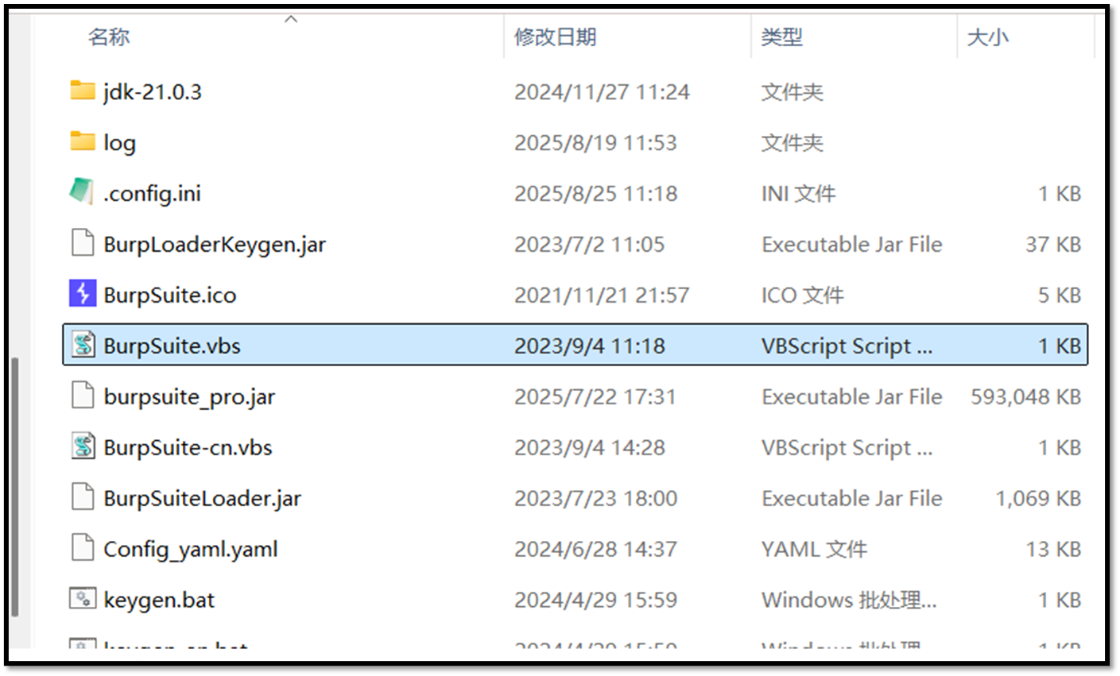
1、破解激活后,双击 BurpSuite.vbs 脚本,可以直接启动英文原版 BurpSuite
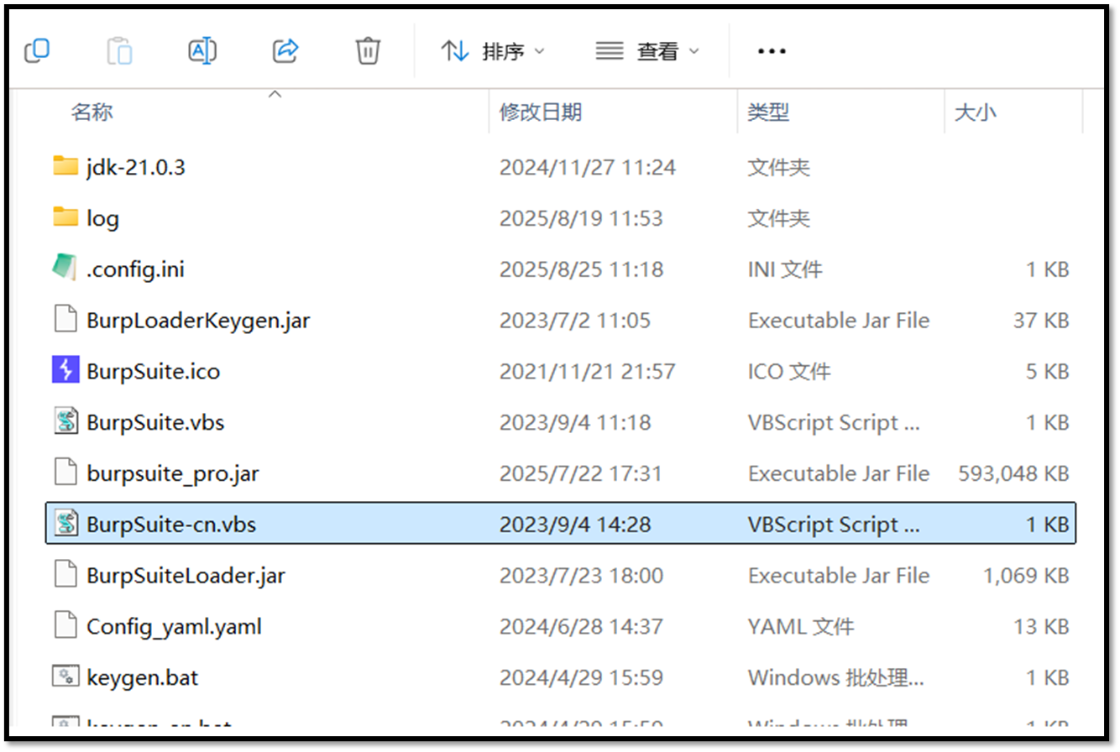
2、如需启动中文版本 BurpSuite,双击 BurpSuite-cn.vbs 脚本
BP浏览器代理
Edge浏览器配置
安装代理插件
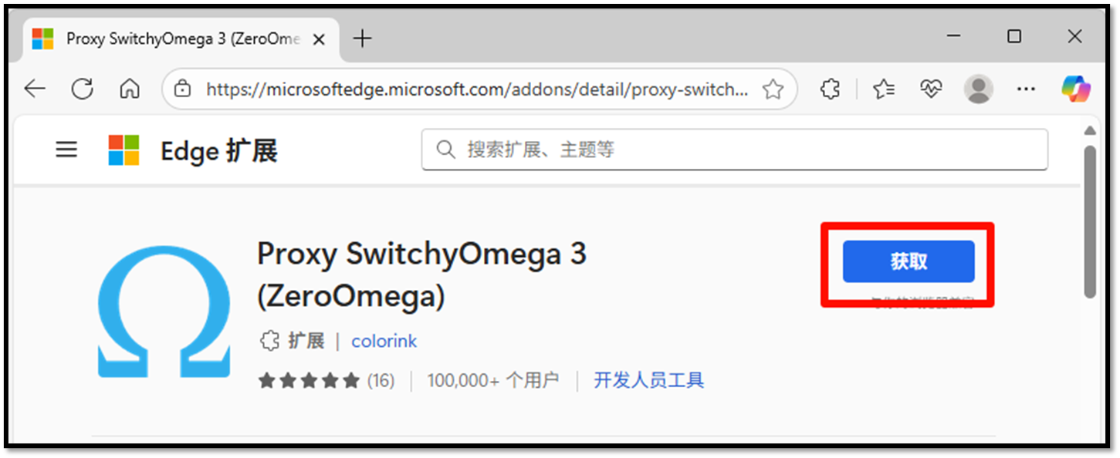
1、 在Edge浏览器里插件,点击获取以将插件安装到浏览器
插件地址:Edge浏览器代理插件
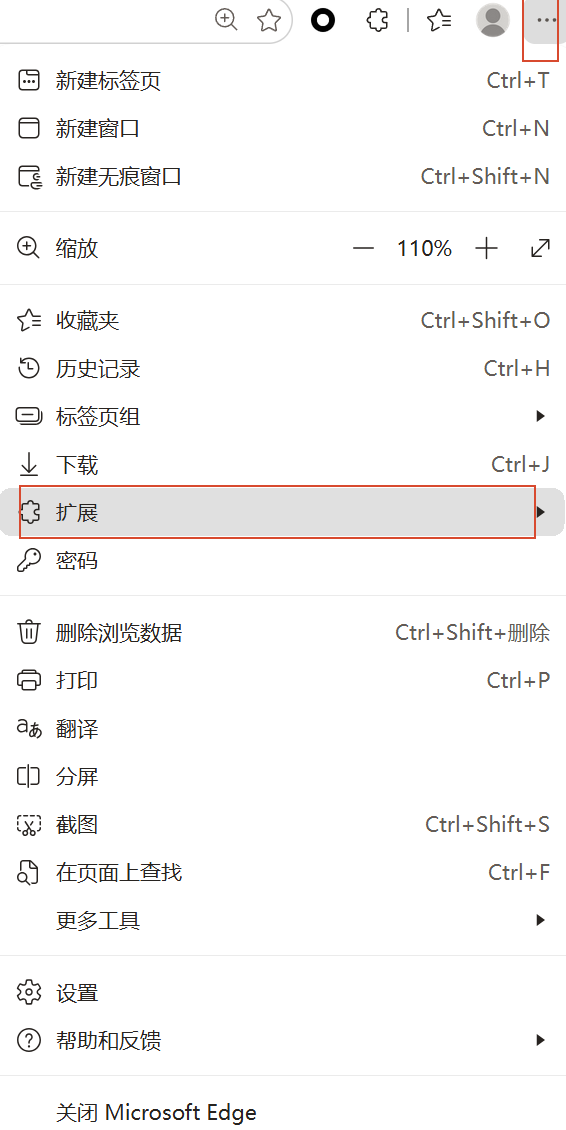
或者点Edge浏览器的扩展,下载这个插件
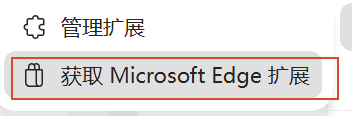
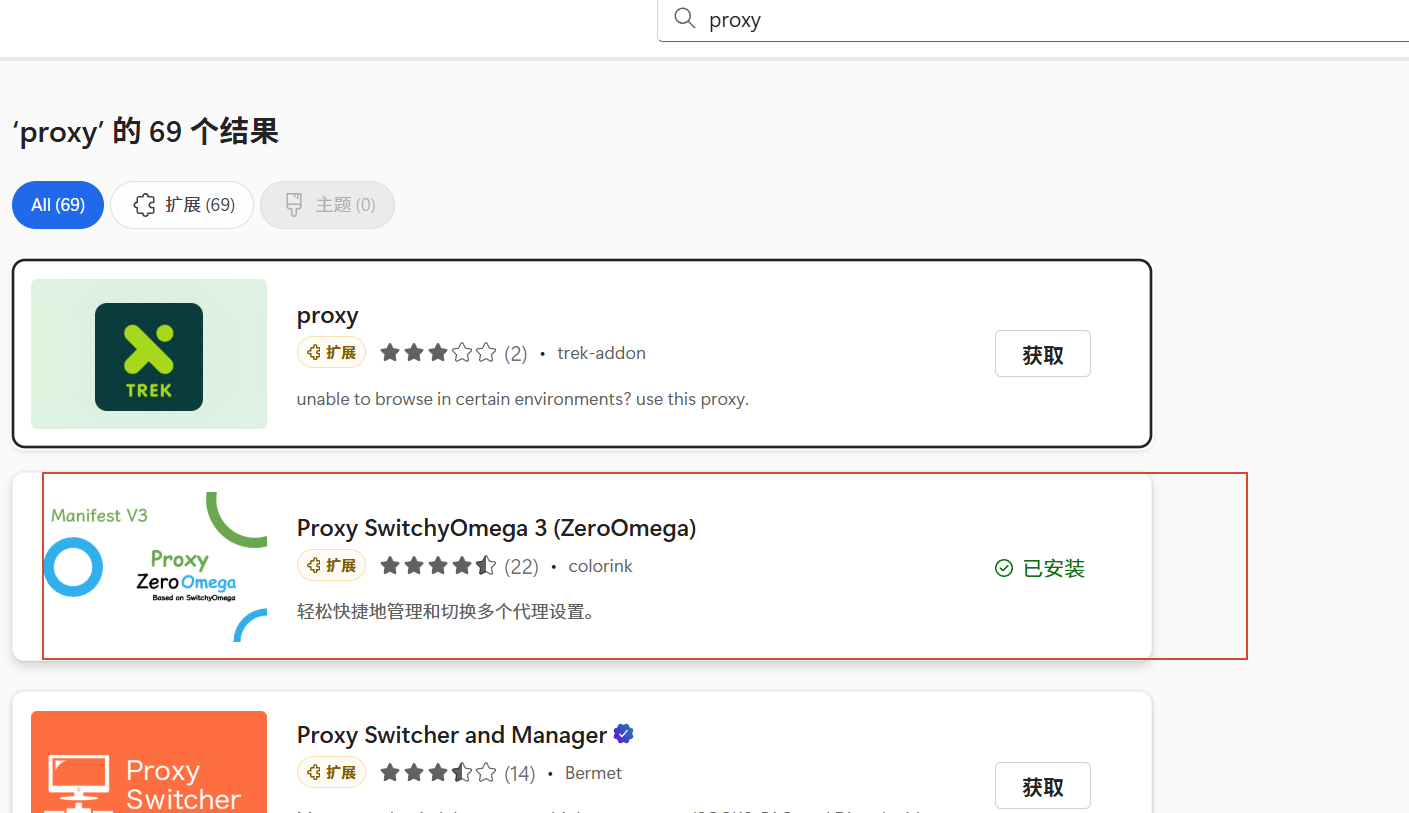
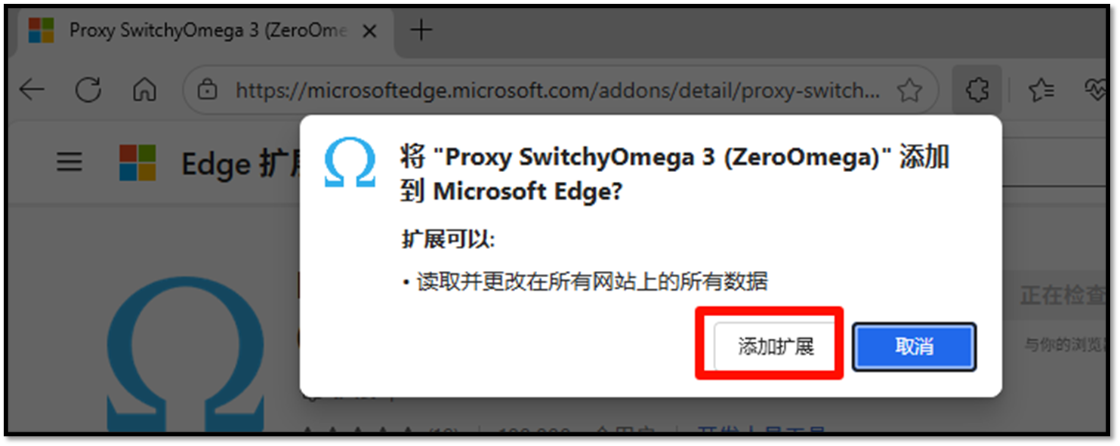
2、点击添加扩展
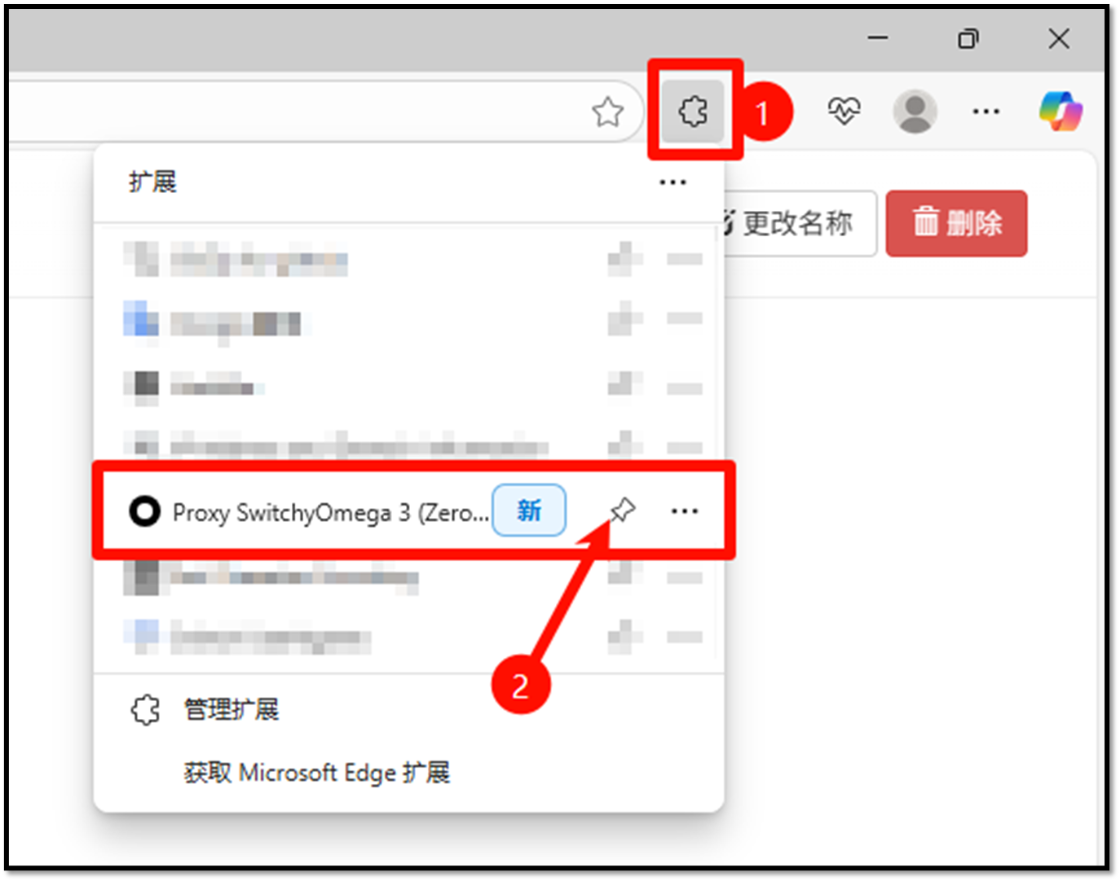
3、 将插件固定到工具栏
配置代理插件
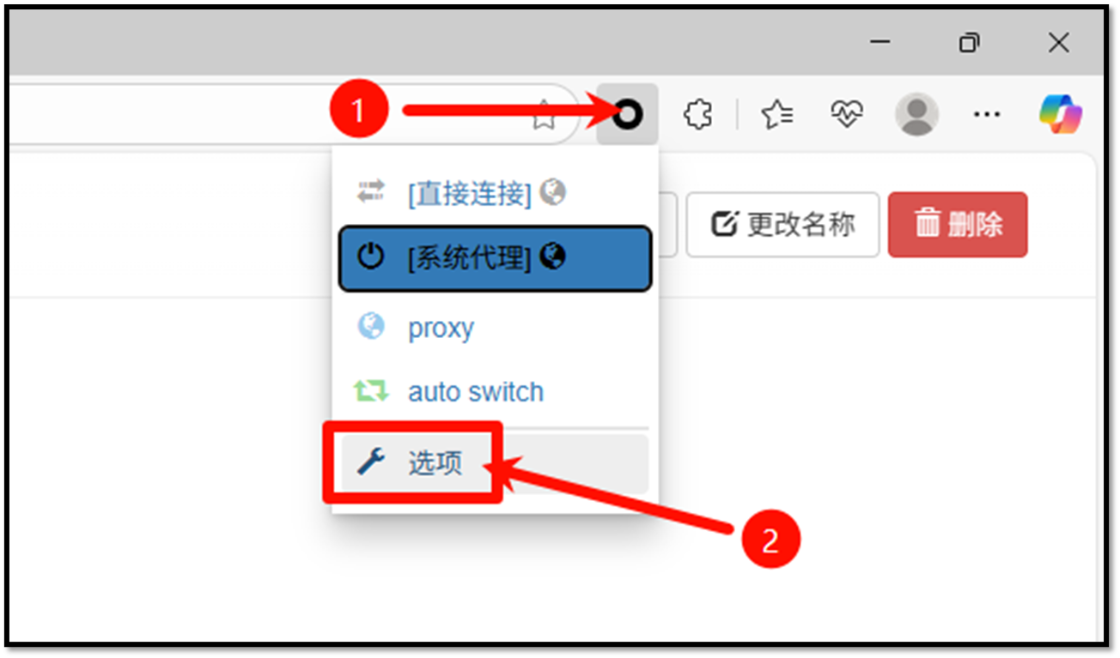
1、按照图示点击选项
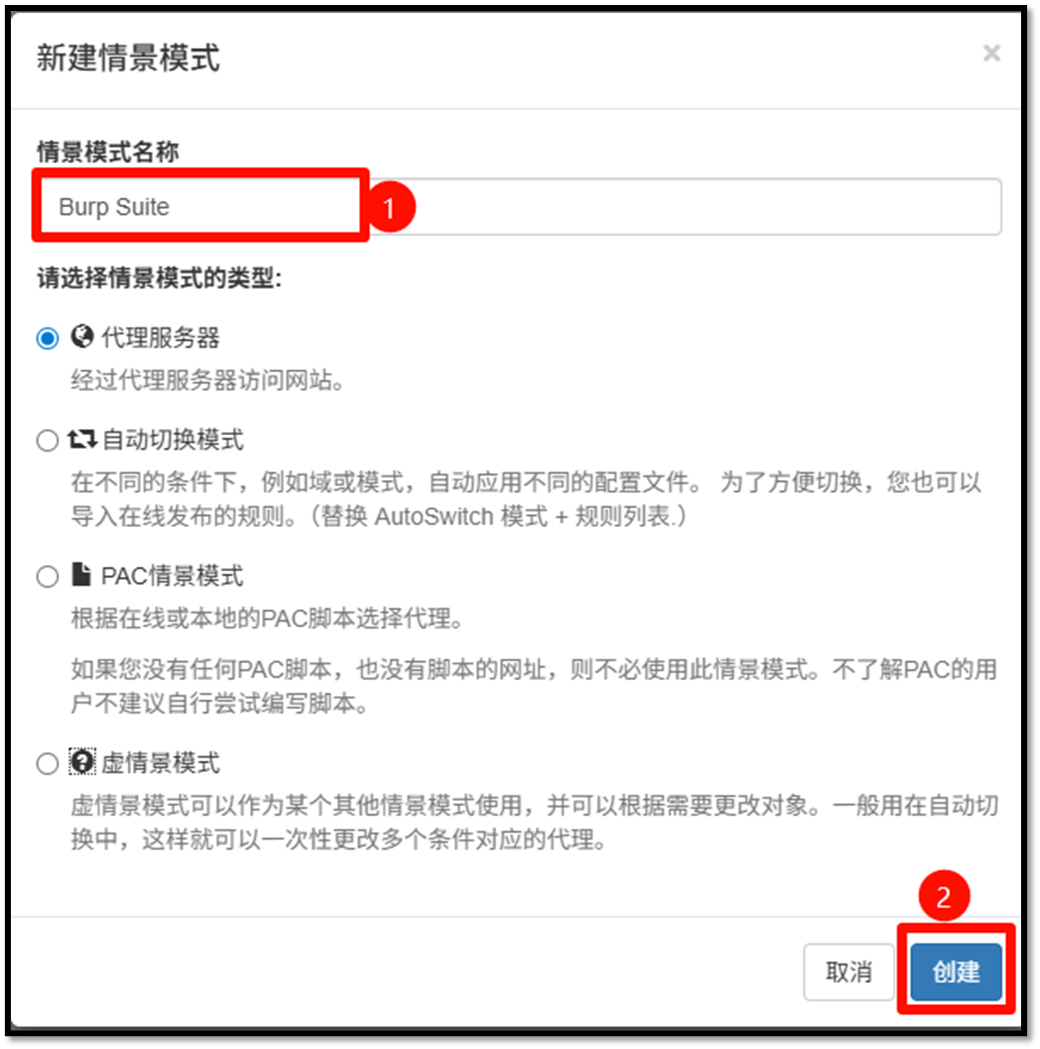
2、选择新建情景模式 ,名称可随意设置,然后点击创建
3、为新建的情景模式配置代理服务器,代理协议选择HTTP,代理服务器输入127.0.0.1,代理端口输入8080,然后清空不代理的地址列表,并添加如下内容后点击应用选项:
bash
<-loopback>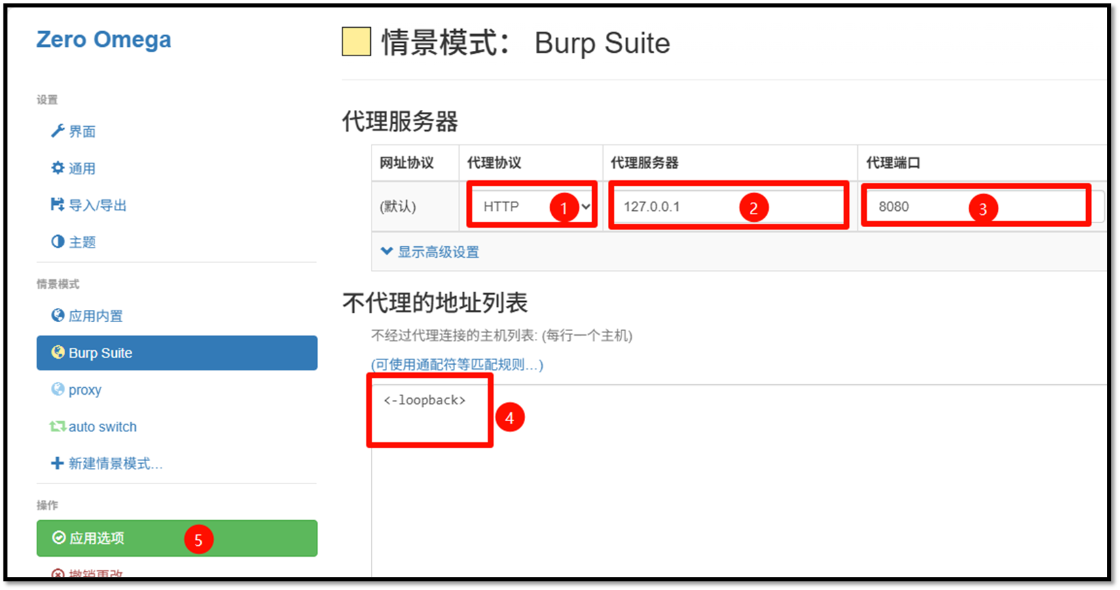
4、到此代理服务器已配置完成
Burp默认监听:127.0.0.1:8080
安装https证书
BurpSutie默认只能抓取http请求,由于HTTPS流量是加密的,为了能够查看和修改这些流量,需要在Burp Suite中安装CA证书,并在浏览器中信任这个证书。这样,Burp Suite可以作为中间人(MITM)来解密和重新加密流量。
1、依次点击打开
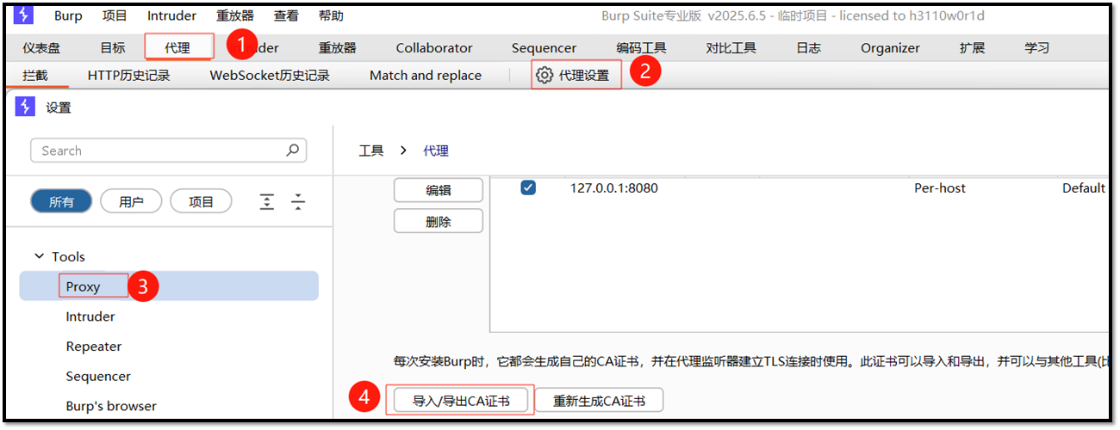
这时要注意一下bp的监听端口,比如我之前的8080端口被占用了,就可以换成8090端口
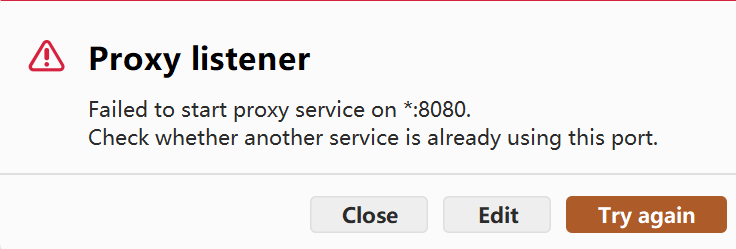
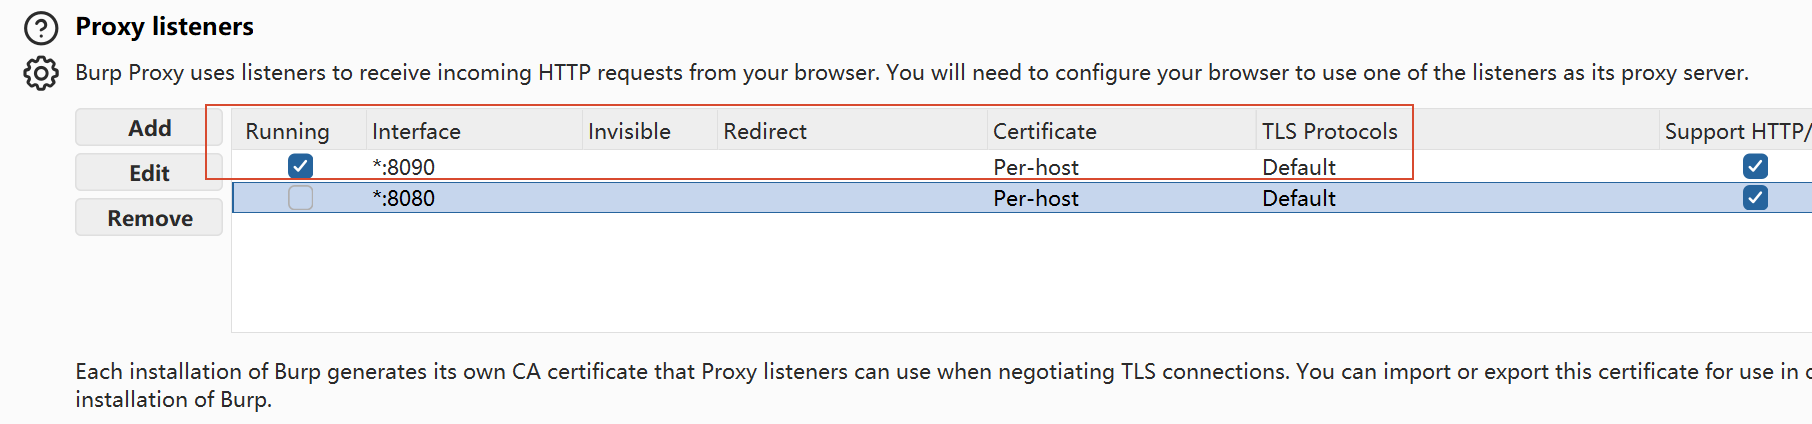
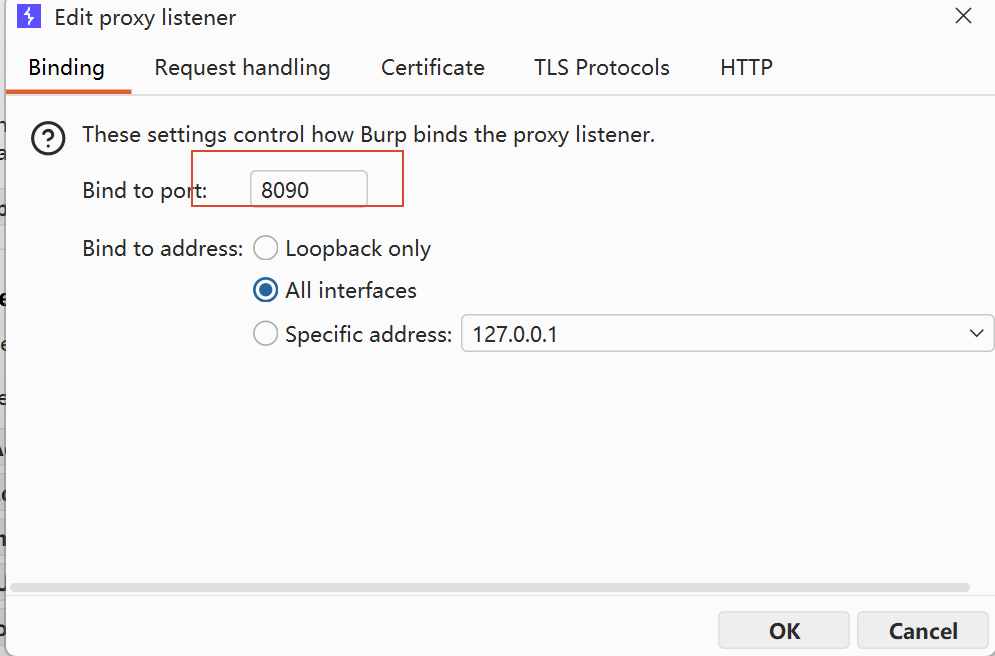
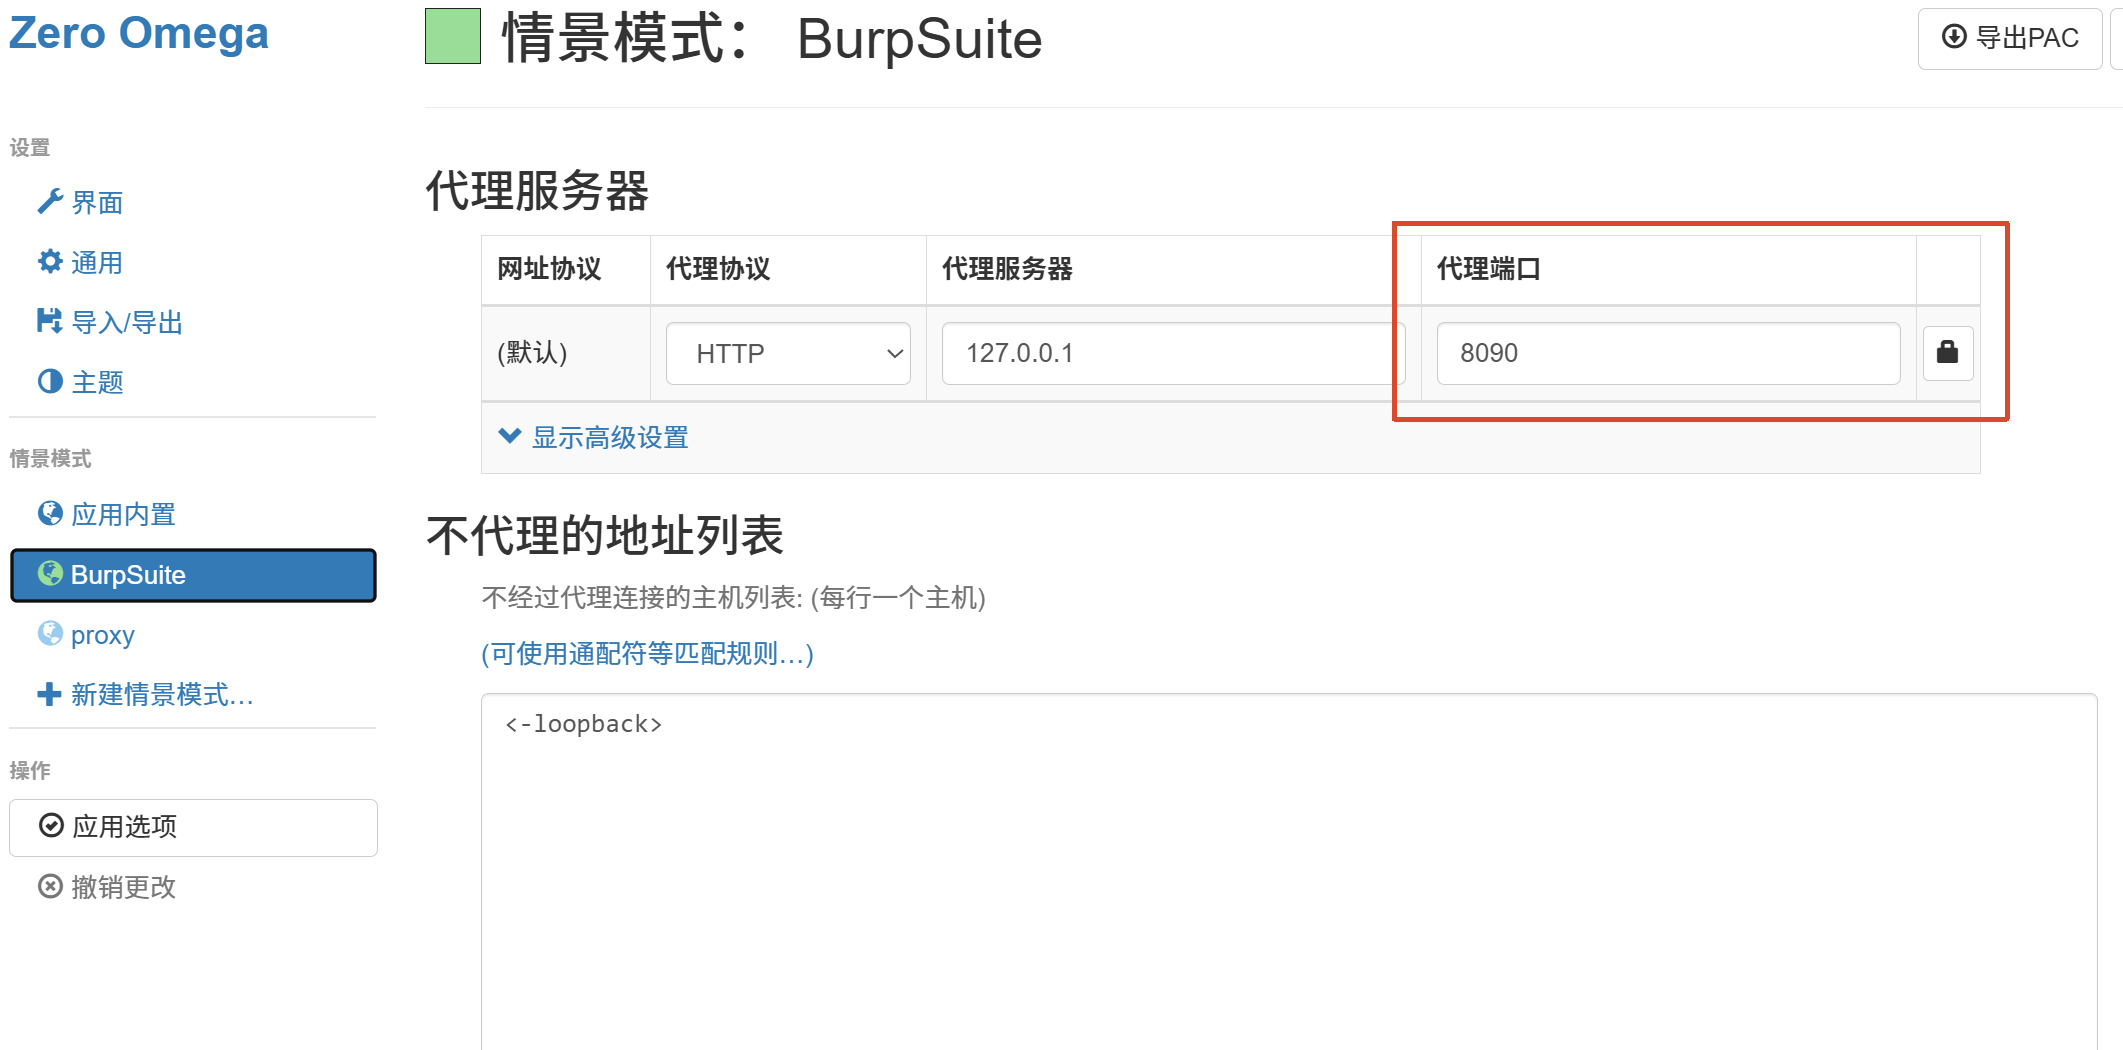
把浏览器的端口也改成8090
2、选择EDR格式证书,然后点击下一个
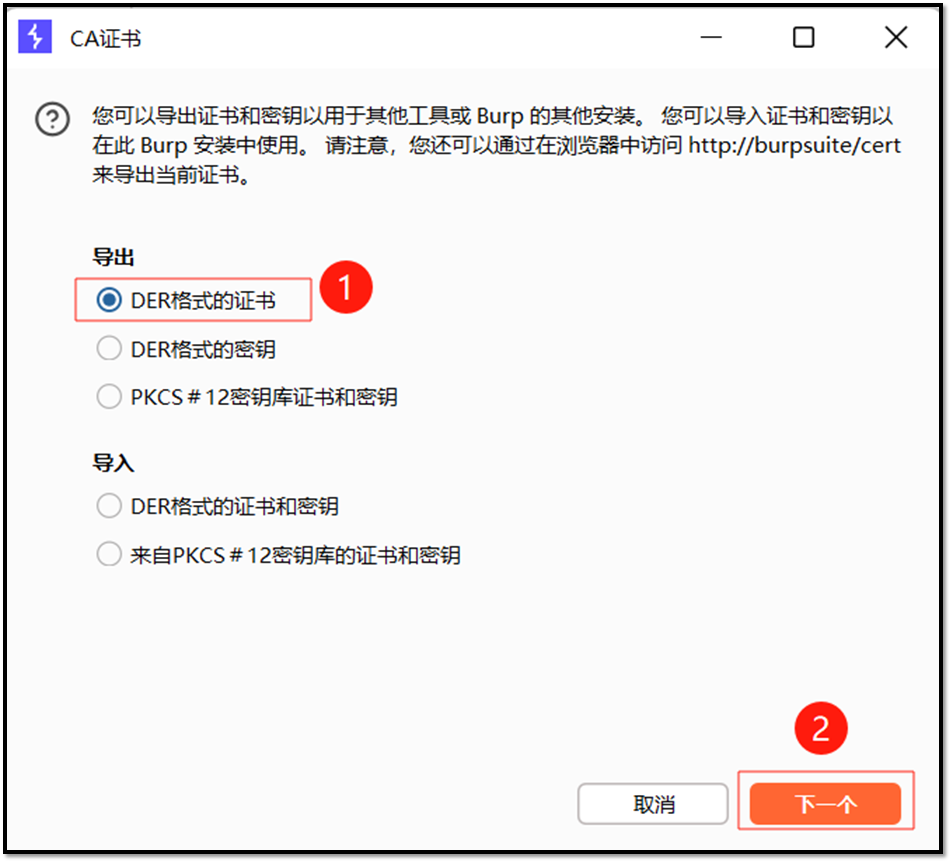
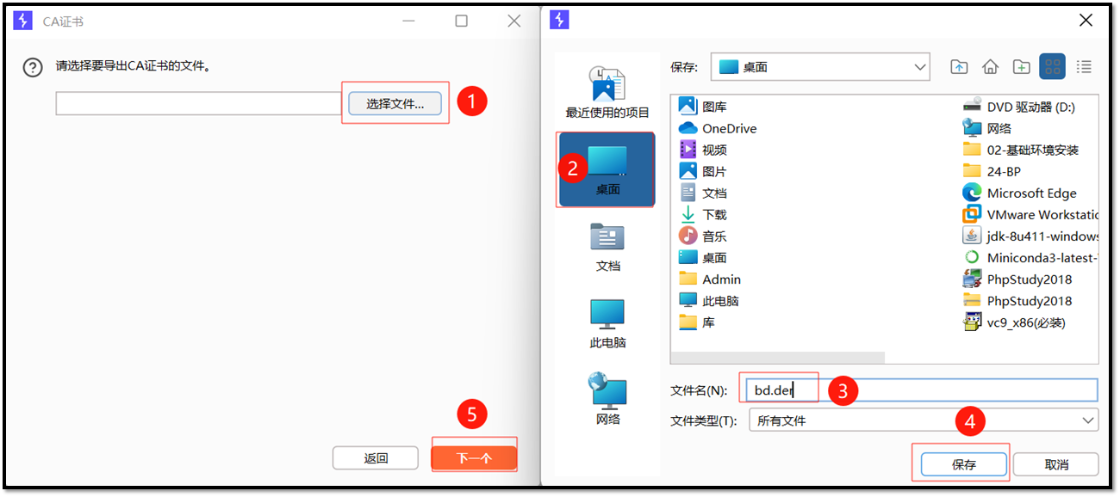
3、选择导出的路径(记住自己导出的路径),然后在打开的界面里的文件名输入bp.der,再选择保存点击进入下一步
3、 找到导出的证书并双击打开,选择安装证书,选择存储位置 本地计算机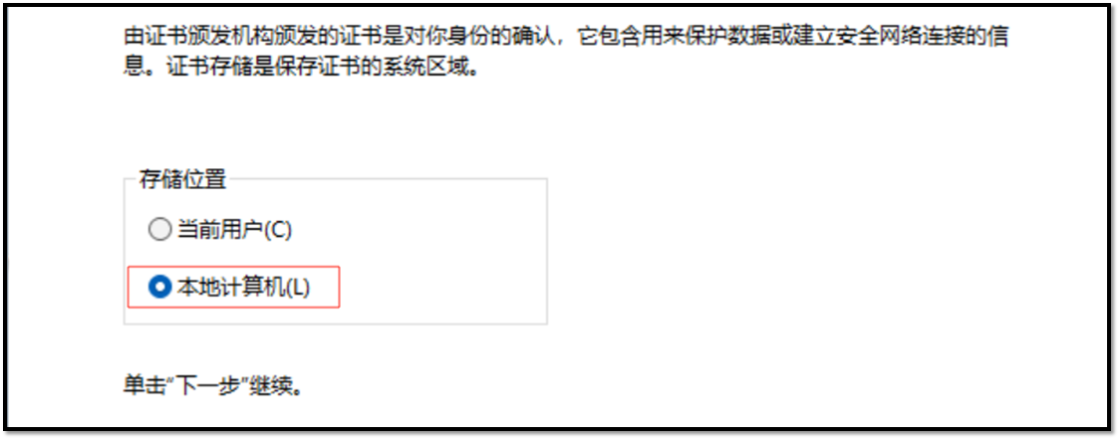
4、 选择 将所有证书都放入下列存储 安装到受信任的根证书颁发机构:
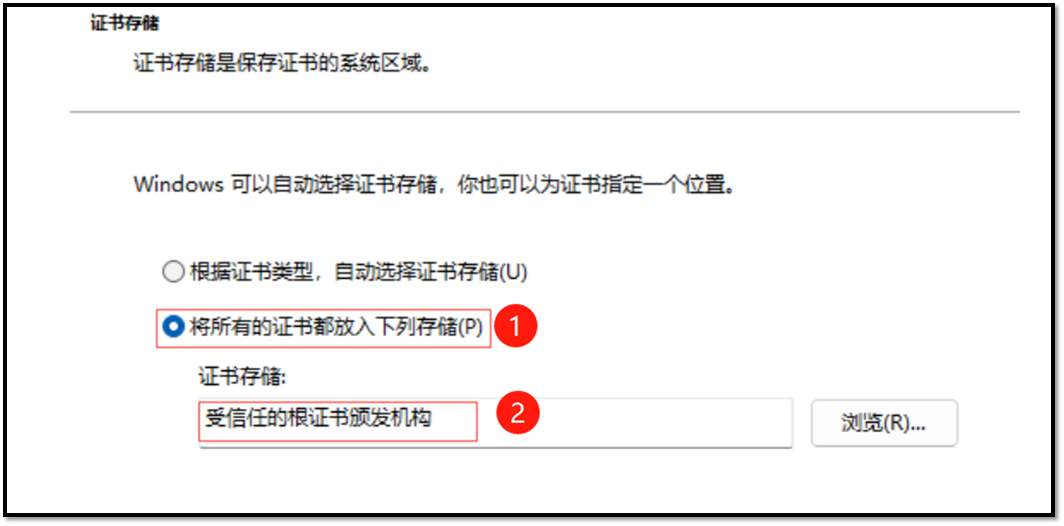
注意:安装完证书后,一定记得重启浏览器,之后才会生效
BP内置浏览器
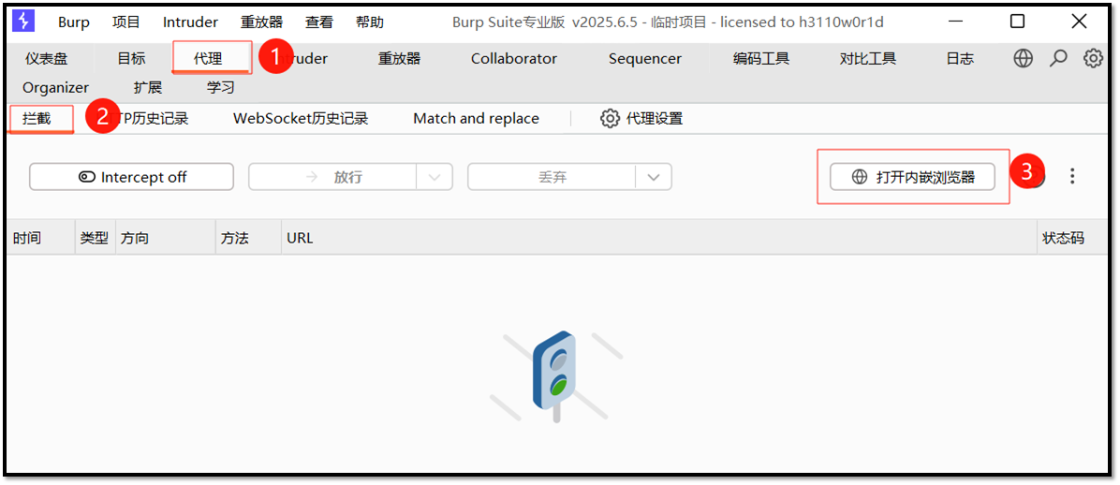
内置浏览器中无需配置代理服务器、无需配置证书即可抓取 HTTP 及 HTTPS 请求
1、点击代理->拦截,点击 打开内嵌浏览器 打开 BurpSuite 内置 Chrome 浏览器
2、系统会自动打开内置浏览器