jsrpc+mitmproxy配置

安装mitm

下载好后,现在cmd输入mitmproxy启动,默认端口8080,浏览器挂上127.0.0.1:8080的代理后,访问http://mitm.it/下载证书,安装证书过程中要求输密码,不用输入密码,直接"下一步",成功安装证书后,就可以抓取https的流量了。

运行

mitmproxy -s .\1.py 运行,可修改py文件内容,比如下面示例

python 复制代码
import mitmproxy.http

class Modify:
    def request(self, flow: mitmproxy.http.HTTPFlow):
        # 请求体
        url = str(flow.request.url)
        if 'www.baidu.com' in url:
            #替换请求头
            flow.request.headers["headertest"] = "headertest"
            #替换请求体
            flow.request.urlencoded_form = [("bodytest","bodytest")]

addons = [
  Modify()
]

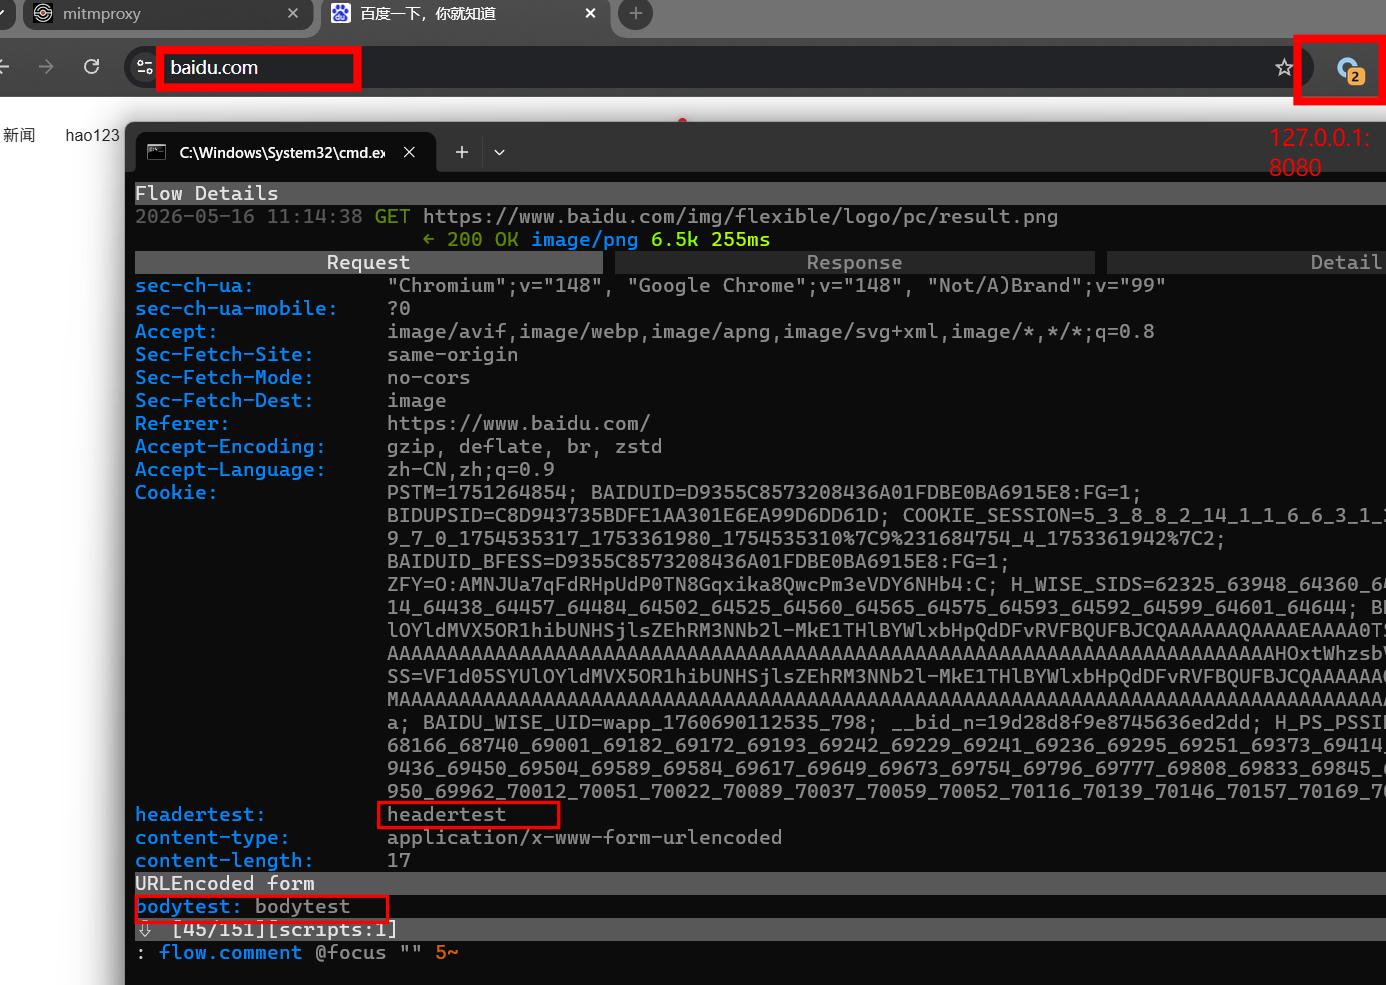
这段代码的意思是代理到127.0.0.1:8080的请求如果是百度,就修改请求头和请求体。

查看效果如下,可以看到请求头,请求体已经修改了:
自动化签名场景

相关推荐
中云DDoS CC防护蔡蔡4 小时前
DDOS和CC攻击谁更可怕
运维·服务器·经验分享·网络安全·ddos
leagsoft_10035 小时前
勒索病毒扩散控制深度解析:四大扩散路径、主流方案局限与联软科技差异化实践
网络安全·零信任·内网安全·勒索病毒·微隔离·防勒索·ad域安全
砚凝霜5 小时前
保姆级 | CTF 命令执行 system($_POST[‘a‘]):直接传系统命令拿 flag(对比 eval)
web安全·网络安全
2501_915106325 小时前
抓包抓到乱码或压缩字节怎么解析,TraceEagle五种查看模式和一键解码
网络协议·计算机网络·网络安全·ios·adb·https·udp
菩提小狗8 小时前
每日安全情报报告 · 2026-10-30
网络安全·漏洞·cve·安全情报·每日安全
文章永久免费只为良心11 小时前
Web应用安全与防护_第三章_日志文件包含_从一道 CTFshow 题目讲透「日志投毒型 LFI → RCE」:原理、时序陷阱与全变种攻防手册
android·网络安全·渗透测试·漏洞危害·漏洞描述·日志投毒·红队指南
塞讯科技12 小时前
13,500 个分支被植入窃密工作流:Gheist 如何用 GitHub 令牌搬走仓库密钥
网络安全·ai·github·软件供应链安全·供应链投毒
学逆向的1 天前
C++ 合并命名空间
开发语言·c++·网络安全
学逆向的1 天前
C 局部静态变量
c语言·开发语言·网络安全
杭州默安科技1 天前
从“被动响应”到“主动遏制”:AI Agent时代,网络防御体系如何重构?
人工智能·网络安全·ai智能体