工具简介
这是一个拟真的XSS(跨站脚本攻击)漏洞演示靶场,模拟真实的技术论坛场景,帮助安全研究者和开发者理解XSS攻击的原理和防御方法。🎯 XSS漏洞演示靶场 - 交互式XSS攻击演示平台,包含钓鱼攻击、Cookie窃取演示,适合安全教育教学 。
演示入口页面
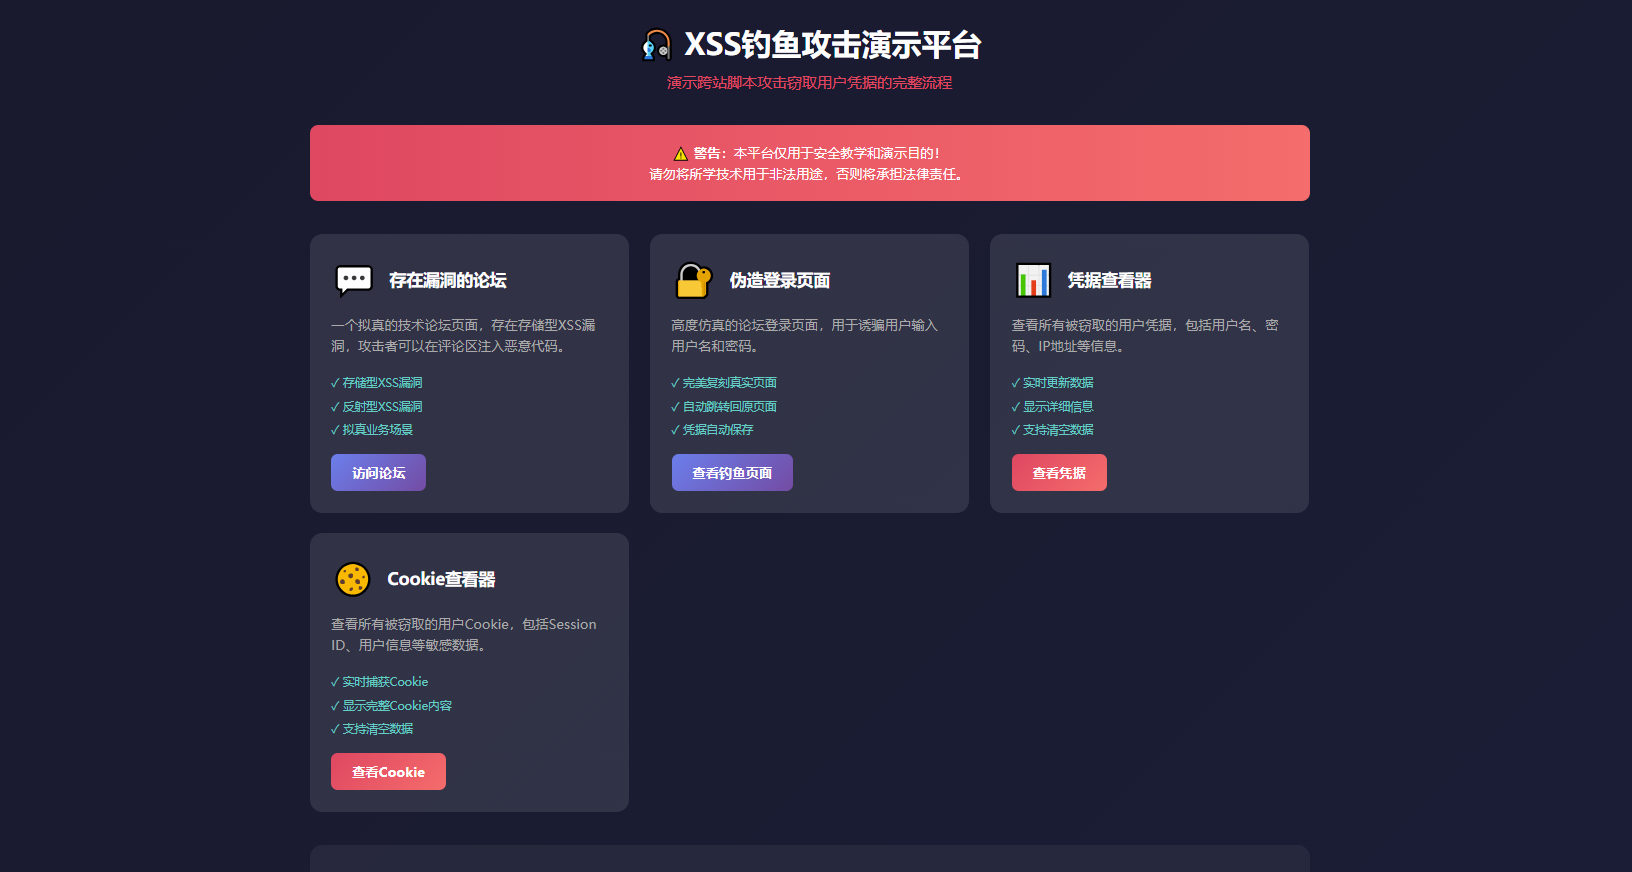
论坛主页面
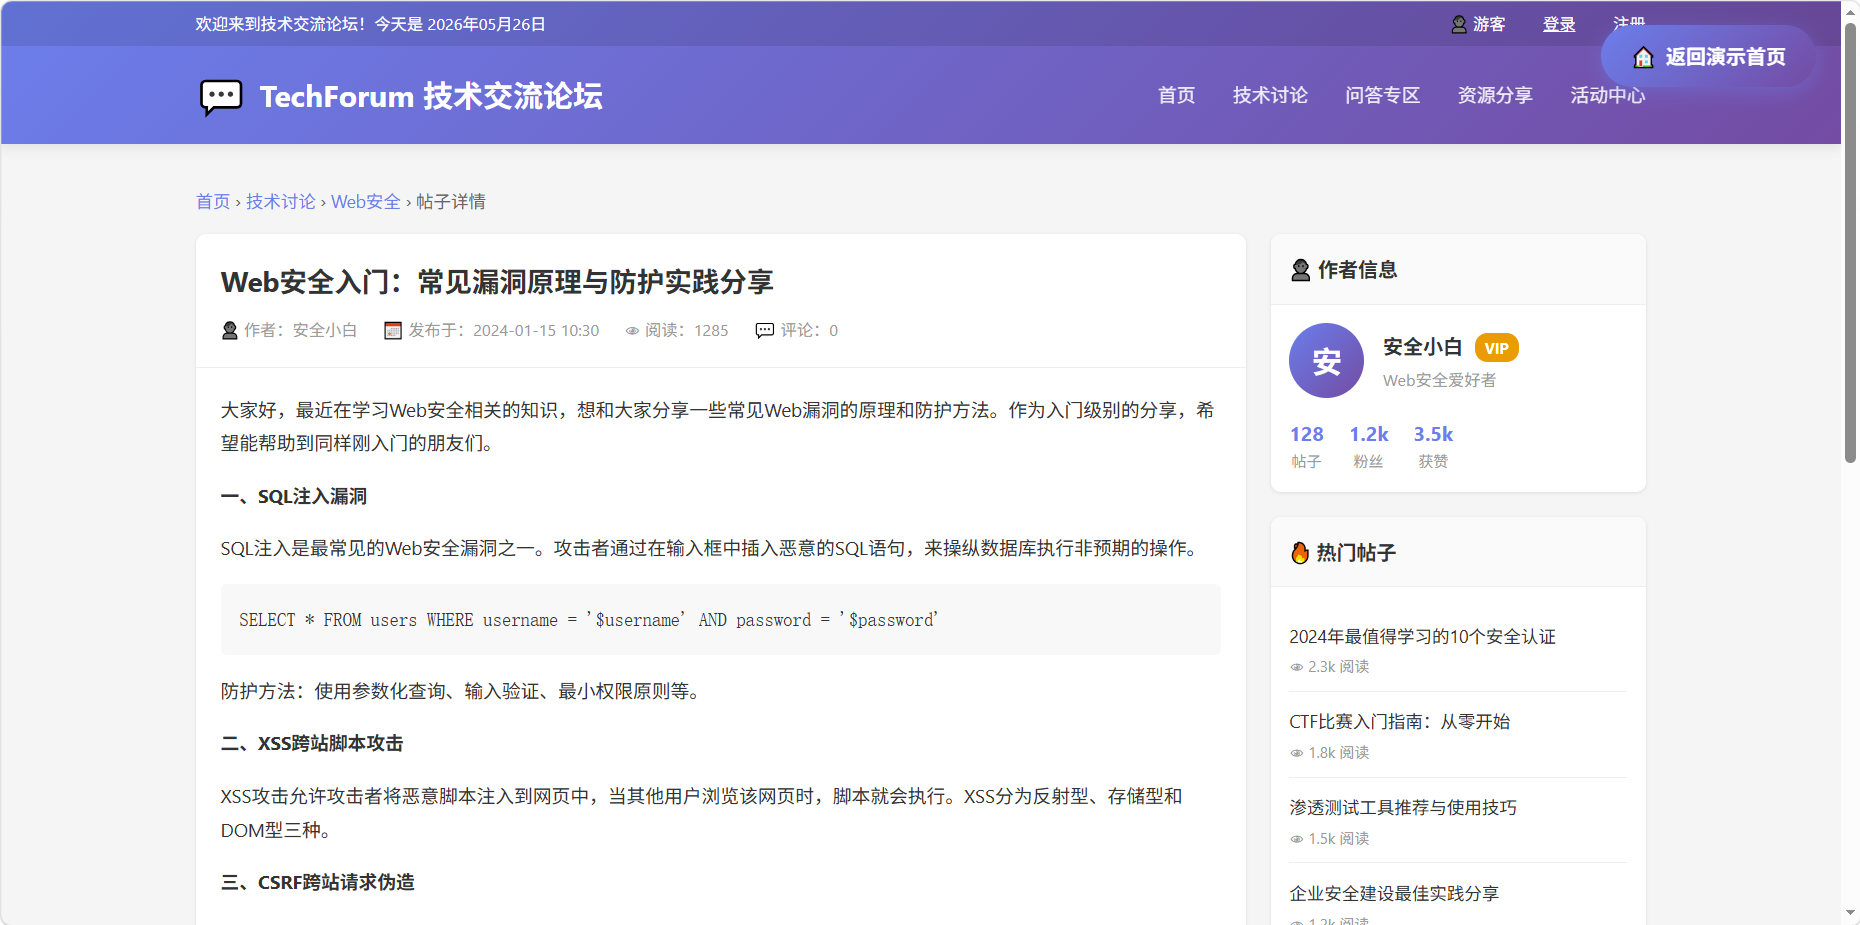
钓鱼登录页面
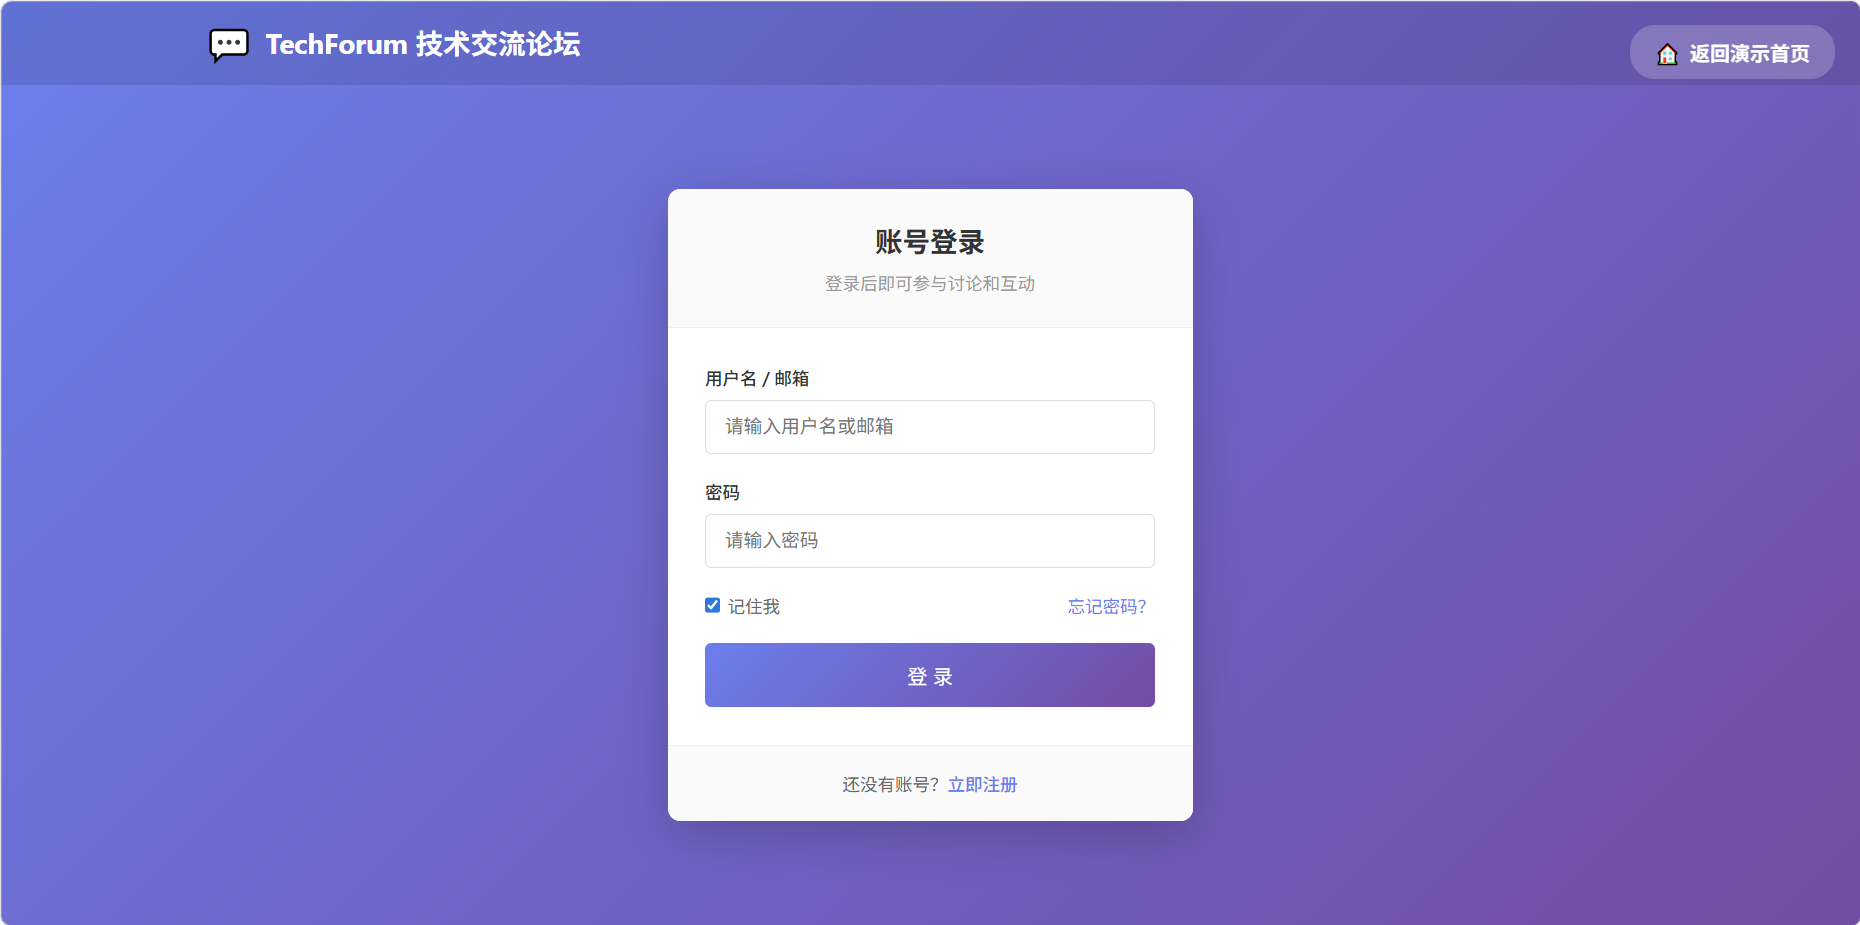
凭据查看页面
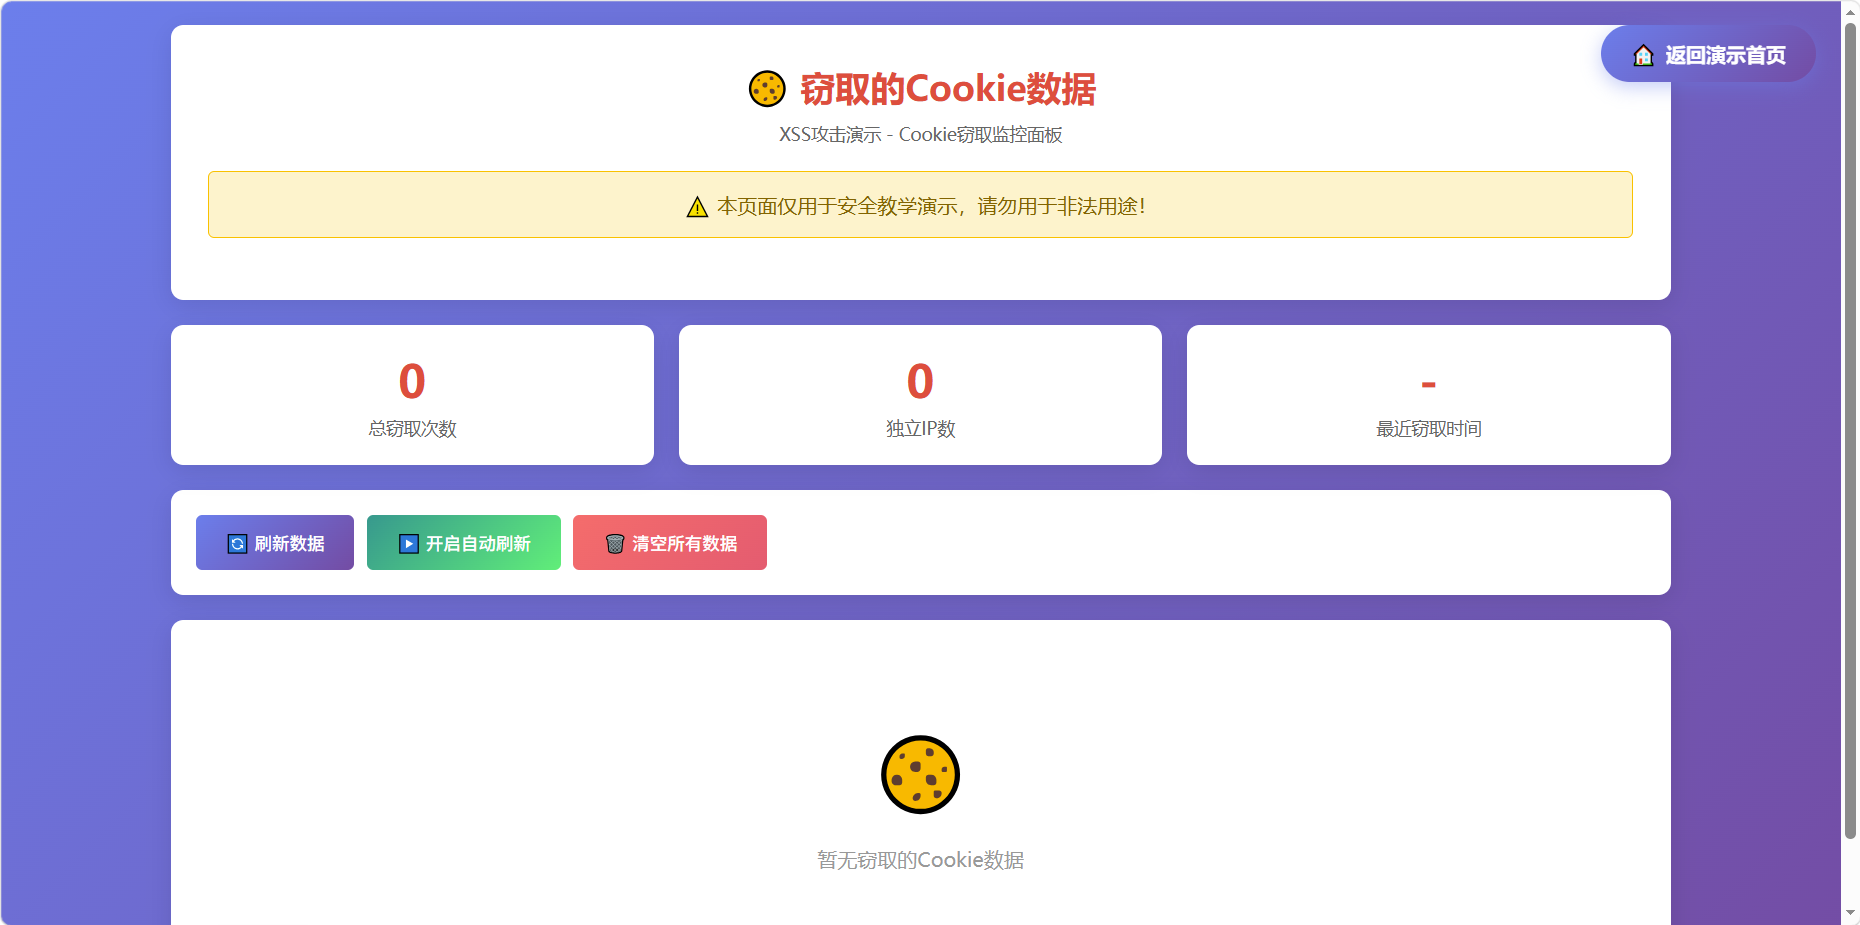
Cookie查看页面
✨ 功能特性
- 🎣 钓鱼攻击演示 - 窃取用户账号密码
- 🍪 Cookie窃取演示 - 窃取用户会话信息
- 📝 存储型XSS - 留言板评论功能
- 🔍 反射型XSS - 搜索功能演示
- 🎨 拟真界面 - 模拟真实技术论坛
- 📊 实时数据查看 - 查看窃取的凭据和Cookie
🚀 快速开始
环境要求
- PHP 5.6 或更高版本
- Apache/Nginx Web服务器
- 现代浏览器(Chrome、Firefox、Edge等)
安装步骤
- 克隆项目
bash
git clone https://github.com/Guojin0826/xss-lab.git
cd xss-lab- 配置Web服务器
将项目目录指向Web服务器的根目录或虚拟主机目录。
Apache配置示例:
apache
<VirtualHost *:80>
    DocumentRoot "D:/www/xss-lab"
    ServerName xss-lab.local
</VirtualHost>- 设置目录权限
确保 data/ 目录可写:
bash
chmod 755 data/- 访问演示
打开浏览器访问:http://localhost/demo.php
📚 使用指南
演示流程
- 访问演示入口 - 打开
demo.php - 注入恶意代码 - 在论坛评论区输入XSS Payload
- 触发攻击 - 刷新页面或点击触发按钮
- 查看结果 - 访问凭据查看器查看窃取的数据
攻击类型
| 攻击类型 | 演示文件 | 说明 |
|---|---|---|
| 钓鱼攻击 | forum.php |
窃取用户账号密码 |
| Cookie窃取 | forum.php |
窃取用户会话信息 |
| 存储型XSS | forum.php |
评论功能注入 |
| 反射型XSS | forum.php |
搜索功能注入 |
工具下载
https://github.com/Guojin0826/xss-lab