记一次渗透测试流程

1. 信息收集

  • BurpSuite 收集所有请求响应包:在所有提交表单的位置,搜索位置提交,bp 抓包
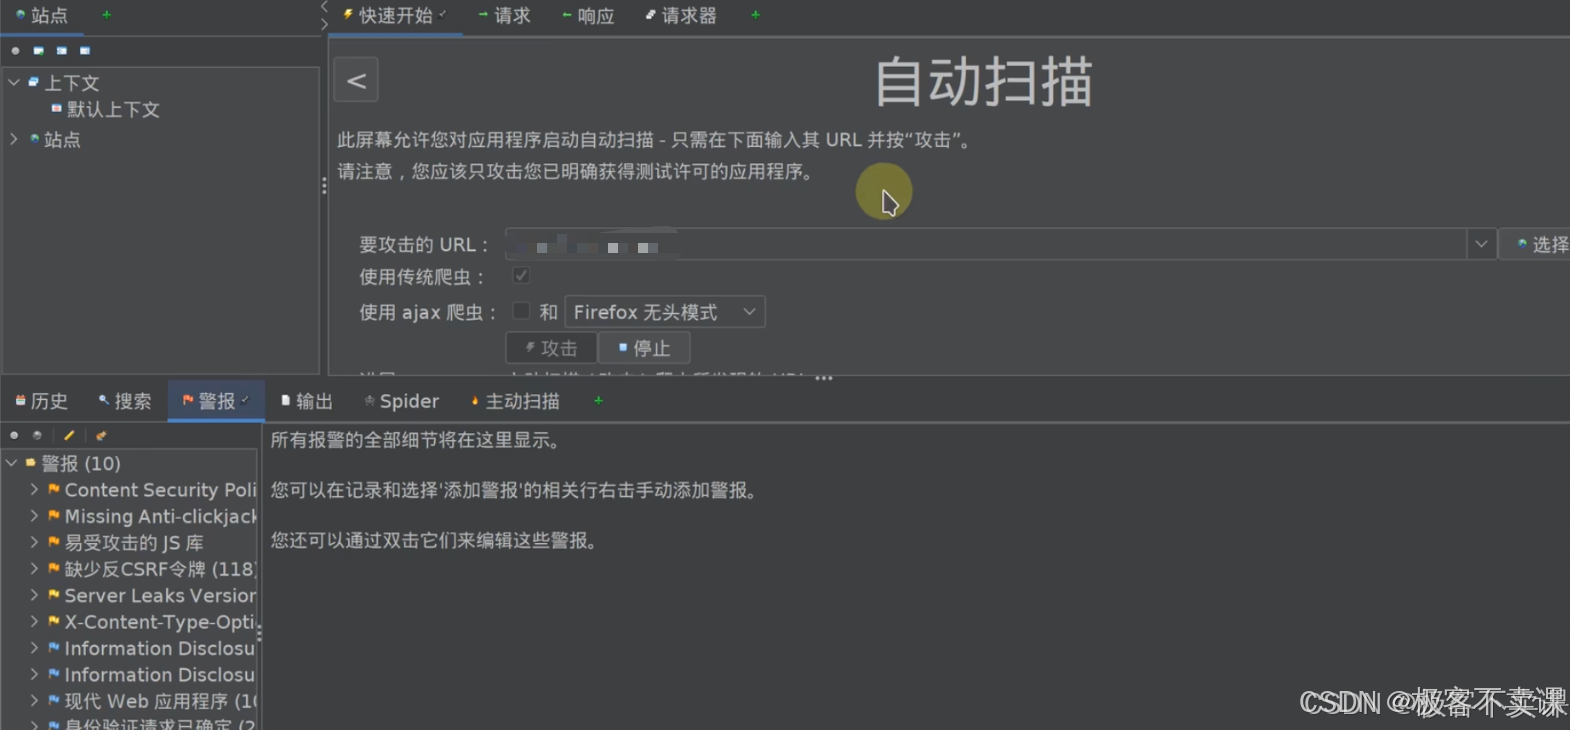
  • ZAP、Xray、Nessus 扫描
  • whatweb 扫描

  • nmap 扫端口

bash 复制代码
nmap -p 1-6000 -v 域名
  • 站长之家 Ping 检测 、SEO 查询 :判断是否有 CDN
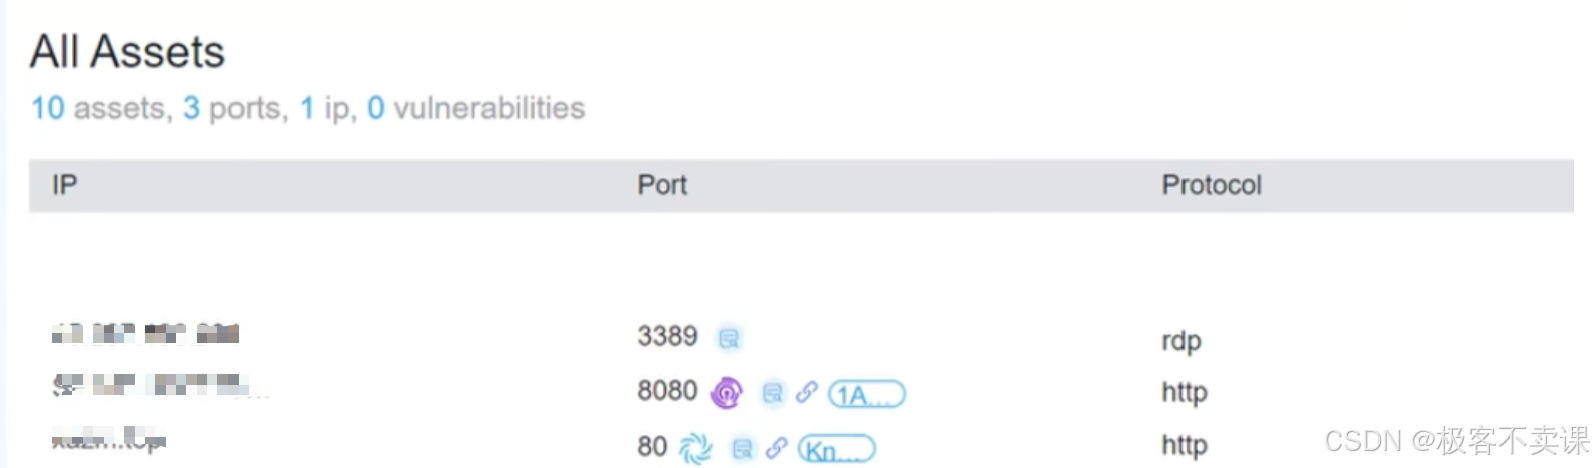
  • Goby 扫描
  • 主站是空的 html 页面,看看旁站
  • 发现旁站也是空的 html 页面
  • 渗透方向只有 3389 RDP 爆破,或者看它的中间件
  • 搜索 IIS 漏洞,看看有没有可以用的,发现 IIS10 没有漏洞
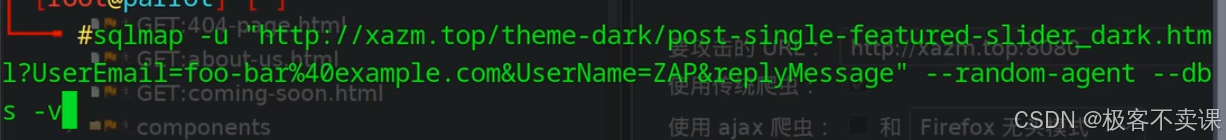
  • 在 zap 中发现了疑似的 sql 注入漏洞,sqlmap 扫一手
  • 旁站 8080 是 apache tomcat 9.0.63 ,好像有洞,发现是 ddos 和 信息泄露,是低危
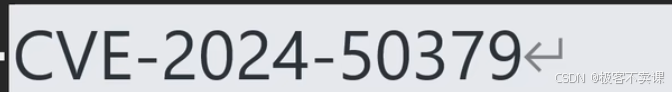
  • 再检索一下发现高危且已复现漏洞
  • 在 github 发现现成的 exp
  • 克隆到 kali 直接打
  • 成功写入木马
  • 使用中国蚁剑连接
  • 连接不上,换了一个马连接上 连接成功,获得网站服务器权限,进入后台,发现一堆 jsp 文件,分析因为条件竞争,导致无法连上
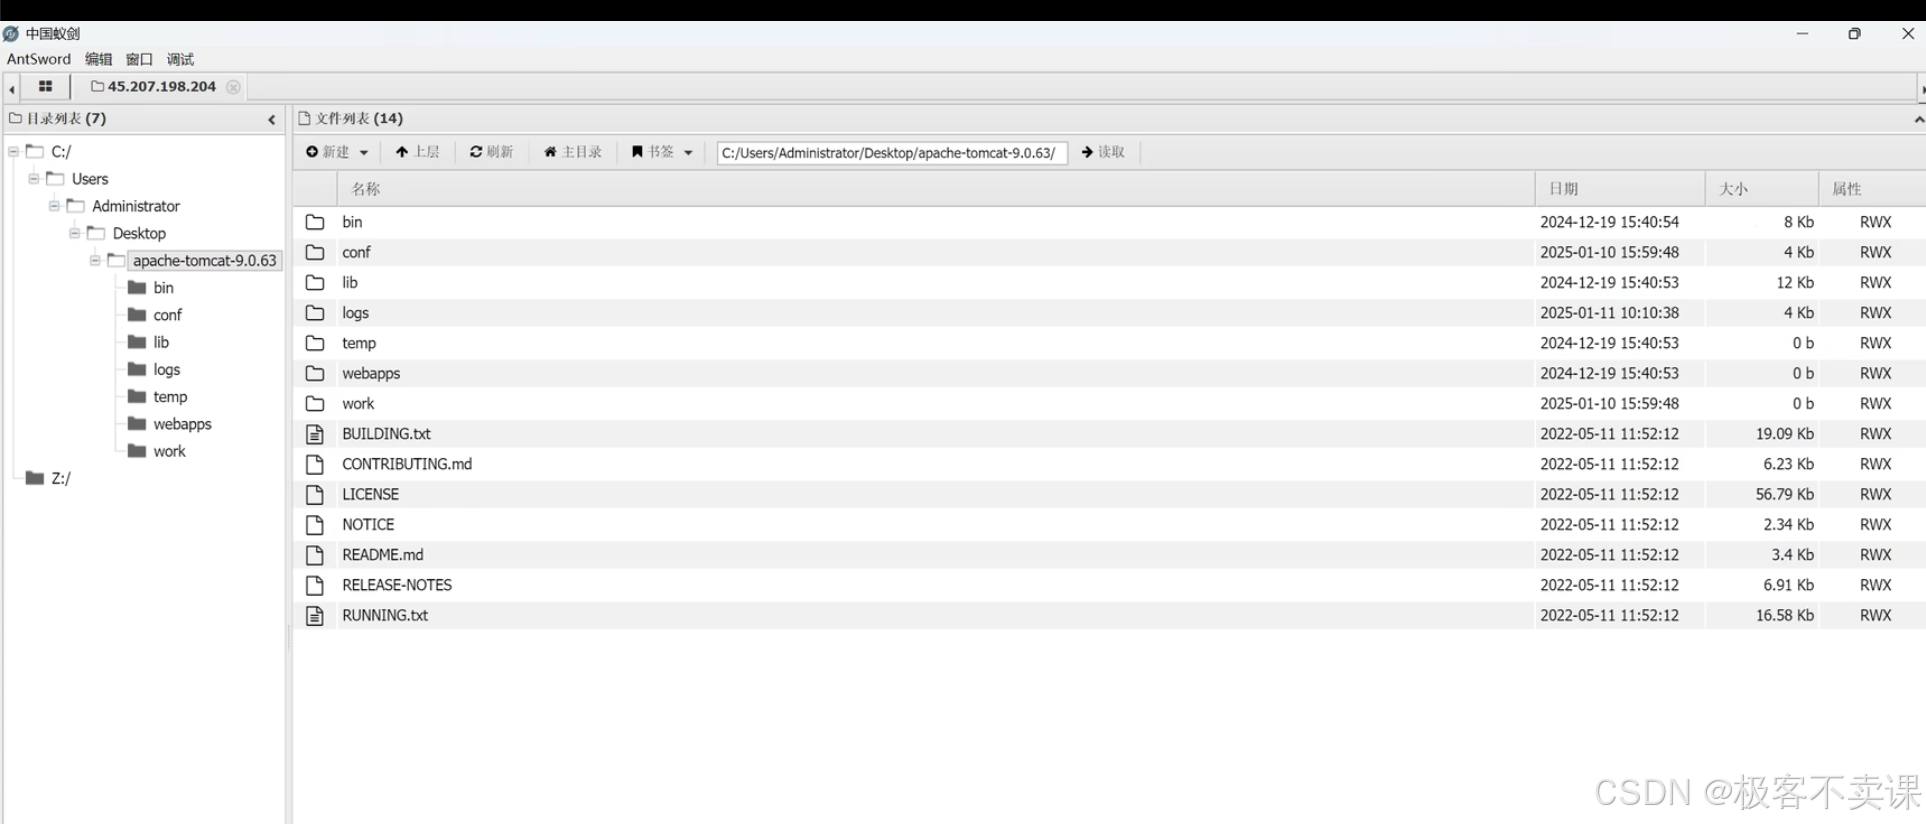
后渗透
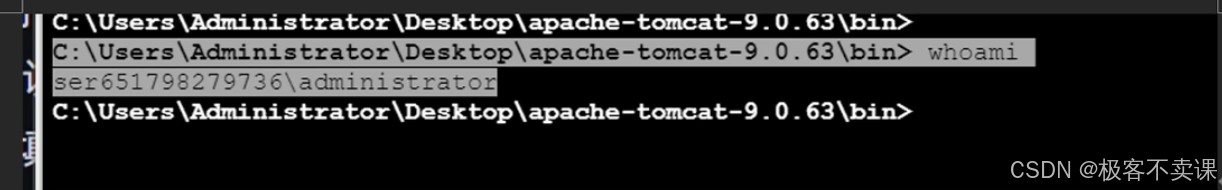
  • 超权、后面是清 log,持久后门
相关推荐
66IT662 天前
Nessus Professional 10.12.6(macOS, Linux, Windows)新功能+ 安装教程
网络安全·渗透测试·漏洞扫描·nessus
kingx314 天前
BugKu PRA 渗透测试 2(Harry‘s Blog):9 Flag 全链实战复盘
中间件·渗透测试·log4j2·内网渗透·反序列化
kingx314 天前
BugKu 渗透测试 4 实战:文件上传打点,5 Flag 全通
数据库·渗透测试·web·内网渗透
文章永久免费只为良心17 天前
Web应用安全与防护_第三章_日志文件包含_从一道 CTFshow 题目讲透「日志投毒型 LFI → RCE」:原理、时序陷阱与全变种攻防手册
android·网络安全·渗透测试·漏洞危害·漏洞描述·日志投毒·红队指南
IT大白鼠18 天前
渗透测试实战从靶场搭建到渗透流程——第 8 篇 · 服务型靶标(上):MySQL 双版本写文件链
数据库·mysql·渗透测试
sbjdhjd19 天前
从污点追踪断点到 PHP-FPM 请求队列:HIDS PHP WebShell 样本复盘
开发语言·网络安全·数据挖掘·渗透测试·开源·php·shell
能年玲奈喝榴莲牛奶20 天前
4zreark:只用 PostgreSQL 的资产侦察与漏洞管理平台,Go + React 全栈开源
网络安全·渗透测试·资产测绘·企业管理·资产收集
天府云创20 天前
Rustscan 端口扫描工具入门到实战
渗透测试·网络扫描·nmap·网络嗅探·rustscan·安全测速·企业攻防
admin and root20 天前
《神农安全.AI漏洞挖掘src赏金》单独开放!
安全·web安全·网络安全·数据挖掘·渗透测试·ai安全·白帽子黑客
IT大白鼠20 天前
渗透测试实战从靶场搭建到渗透流程——第 4 篇 · SQL 注入进阶:POST、请求头与绕过
渗透测试