一、Web界面快速查源IP
1.华为防火墙(USG6000/E系列)
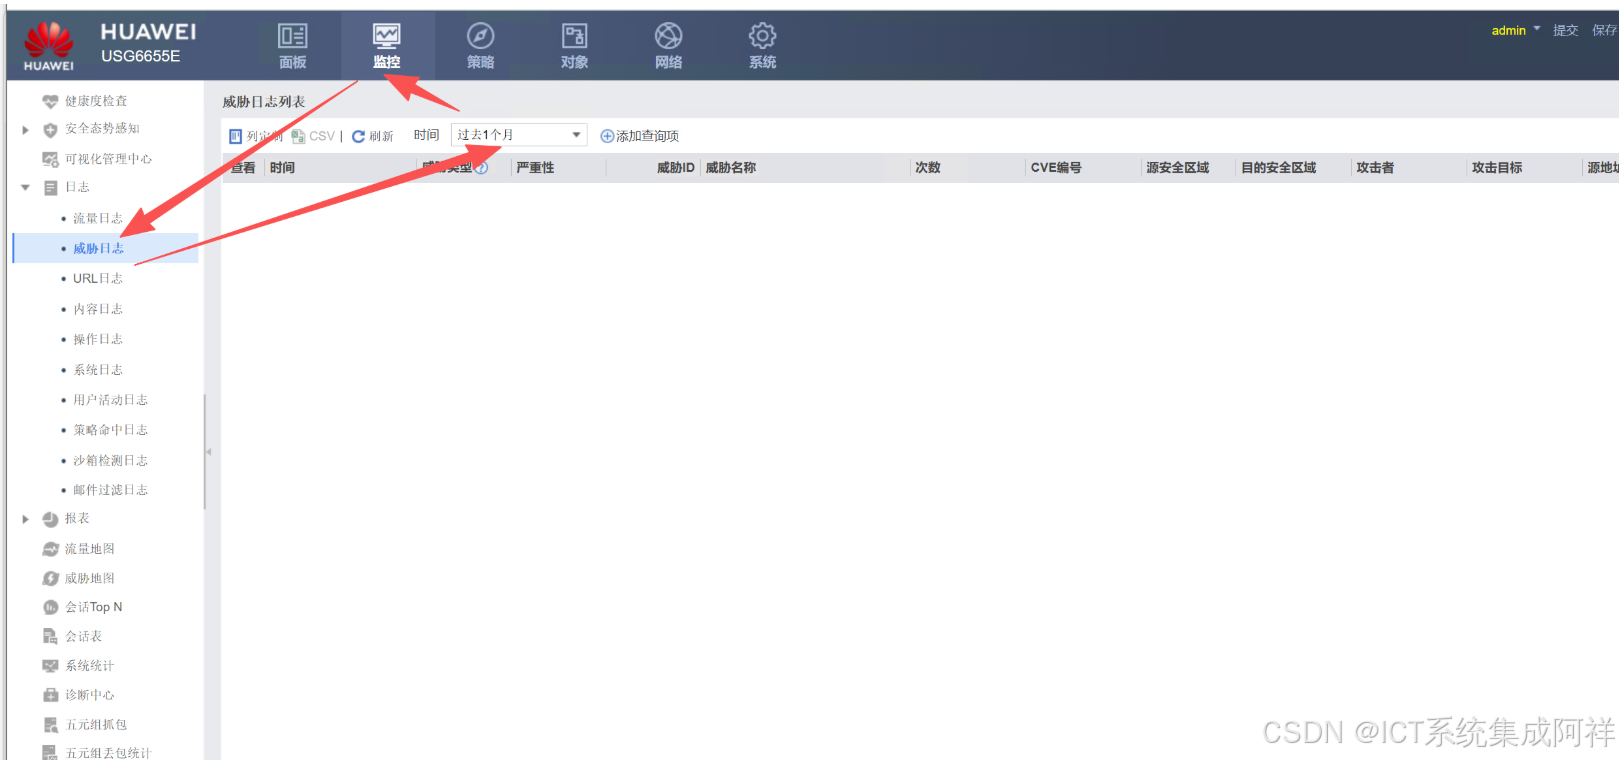
菜单:日志与报表 → 攻击防范日志/威胁日志
每条日志自带字段:源地址(Source IP)、目的IP、源域/目的域、攻击类型、动作(告警/丢弃);点详情可查看五元组、载荷信息。
- 源IP是公网IP:外网攻击;
- 源IP是192.168/10/172私网:内网终端中毒/扫描;
- 源IP=防火墙本机IP:防火墙自身升级、DNS心跳误告警。
2.华三H3C防火墙(F1000/F100)
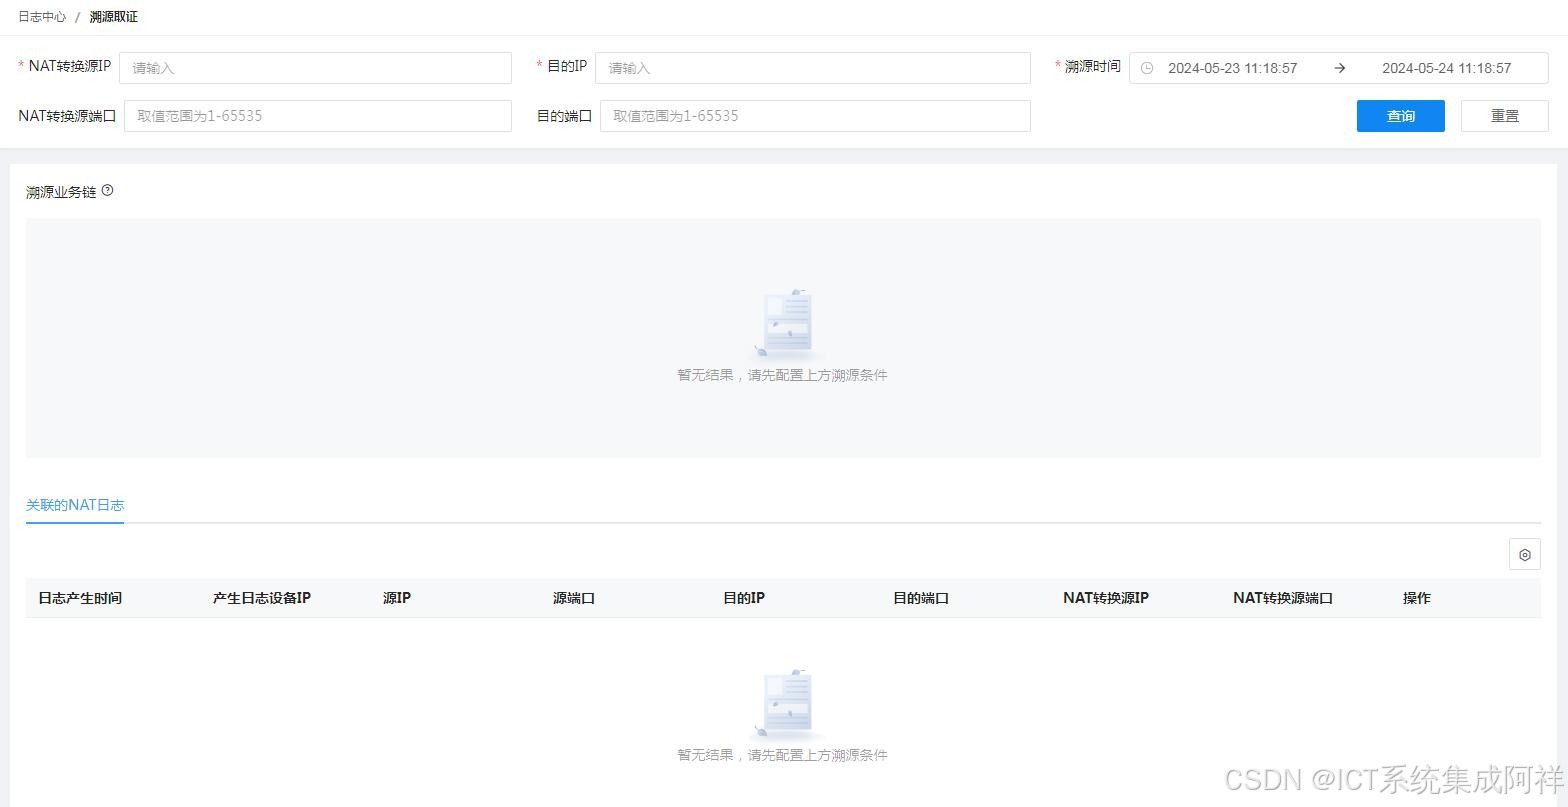
菜单:日志→安全日志/威胁日志(IPS/防病毒日志) ,支持按源IP、时间、威胁类型 筛选,点详情查看完整五元组;做NAT内网溯源用:日志中心→溯源取证,填公网转换IP+端口+时间,反查真实内网私网IP。
二、命令行CLI查询
华为命令
#查看威胁全量日志
display ips threat-log
#按告警时间/源IP过滤
display ips threat-log | include src=192.168.1.10
#关联会话日志,查实时连接
display firewall session table source 192.168.1.10
#查看缓冲区告警日志
display logbuffer | include "威胁|src="
华三命令
#查看威胁日志
display threat-log
#指定源IP筛选
display threat-log source-ip 192.168.1.10
#查在线会话,确认当前是否还在发包
display session table source-ip 192.168.1.10
三、NAT环境内网真实源IP溯源(重点!)
防火墙告警显示源IP是出口公网IP (SNAT转换后),需要通过NAT日志反查内网真实IP:
- 记录告警:告警时间、公网源IP、源端口、目的IP、目的端口
- 华为:
display nat session all | include 公网IP+端口 - 华三:Web【溯源取证】填入NAT后IP+端口+时间一键溯源私网地址
四、源IP区分:内网/外网/本机
- 公网源IP(非私网段):互联网黑客扫描、爆破,直接在防火墙拉黑该IP;
- 私网源IP(10/192.168/172.16~31):内网电脑中毒、木马外联,根据IP去对应交换机查接入端口;
- 源IP=防火墙接口IP/Local地址:防火墙系统进程(特征库升级、NTP、DNS)触发误报,无需封IP。
五、查到源IP后续处置
- 外网恶意IP:安全策略添加黑名单阻断;
- 内网IP:终端全盘杀毒、排查木马、断网检修;
- 频繁告警:导出日志,基于IP/端口新建IPS防护规则。
需要我按你**具体品牌(华为/华三)**给对应精确菜单和命令吗?