前言
有师傅问我,如何在Yakit中添加插件。
我之前说没办法添加,因为yakit浏览器是免配置,而不是内置。
并且yakit的参数中,--load-extension是不可配置、不可删除的。
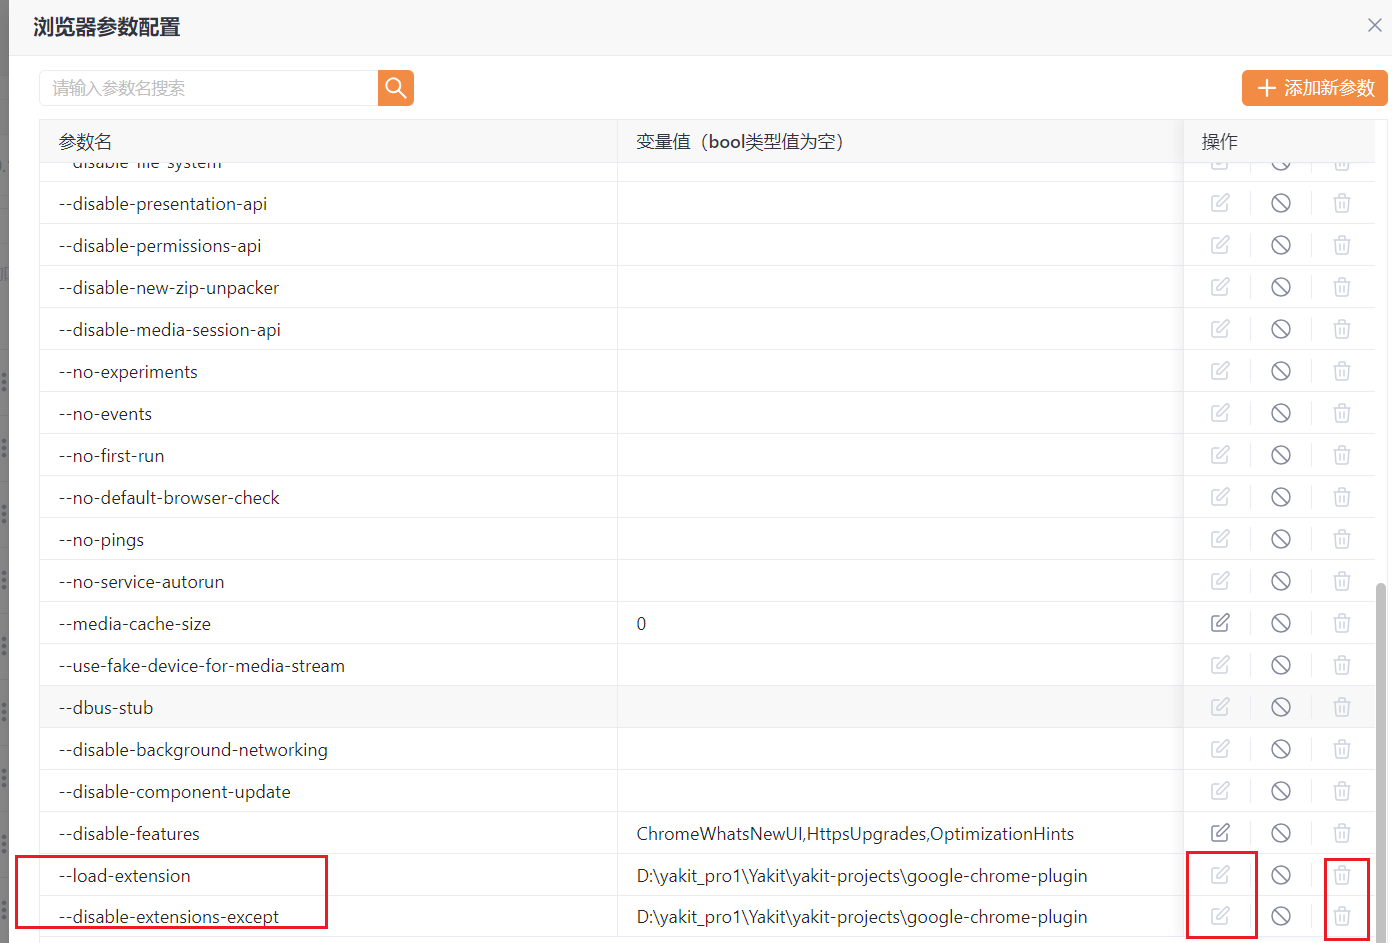
正常来说是没办法的,但我们的本职工作是什么呢?
况且,Yakit的限制就在本地,那不是想怎么玩弄就怎么玩弄。
下面,我给了两种解决办法。师傅们,可以根据需要选择。
修改数据库,添加插件
效果演示
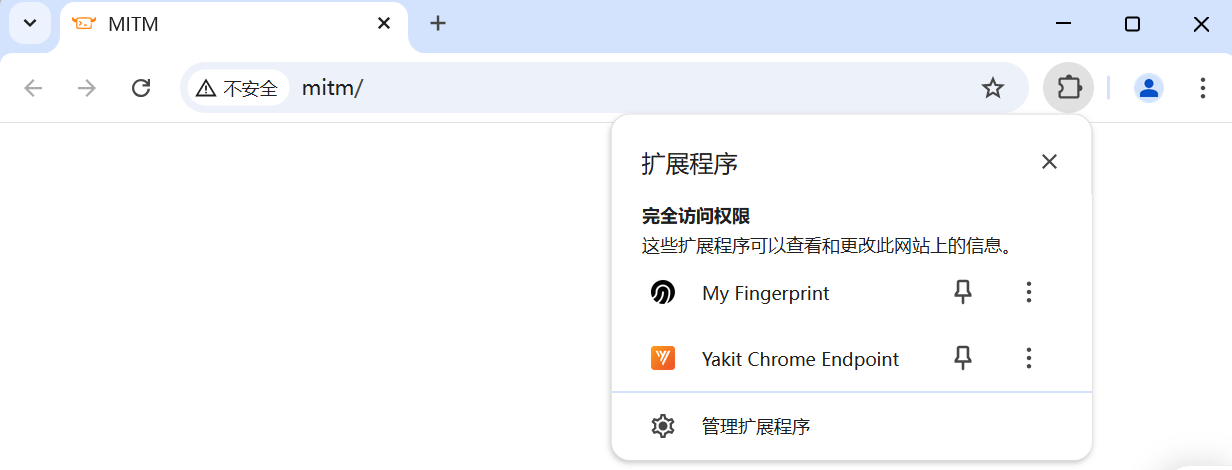
第一次失败的尝试
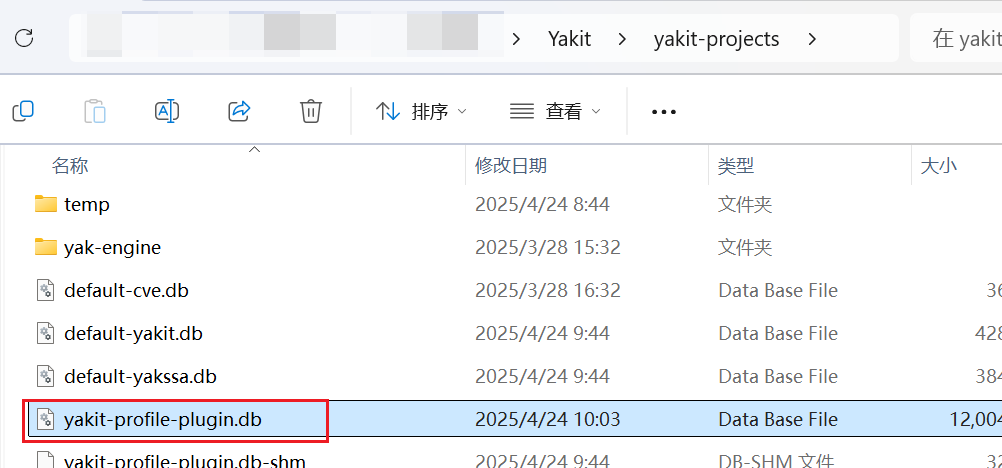
打开yakit目录下的sqlite数据库yakit-profile-plugin.db
在数据表general_storages的key字段,寻找"chrome-launcher-params"
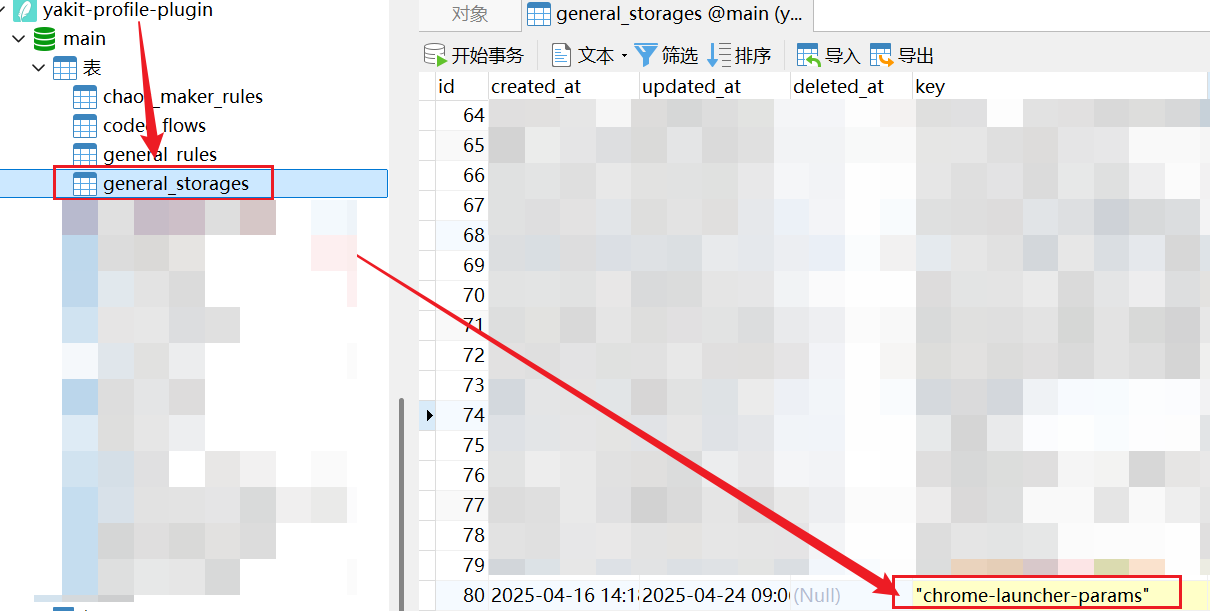
该字段的值就是我们配置chrome参数的地方。
我们找到:
- --load-extension
- --disable-extensions-except
在它们的variableValues中添加插件路径,比如:
"D:\yakit_pro1\Yakit\yakit-projects\google-chrome-plugin,D:\programs\chrome-plugins\my-fingerprint-chrome-v2.5.0"
保存,重新打开Yakit配置

诶?怎么没有变化?
经过我多次的控制单一变量进行测试,不管怎么改都是上图的值。我怀疑是Yakit对这两个参数进行了限制。
第二次尝试(成功)
直接修改这两个参数不行,我把思路转向添加新参数上,通过创建新参数,能不能覆盖老参数呢?
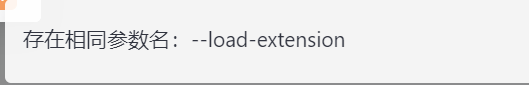
很遗憾,Yakit在客户端对我们的输入校验的比较严格。
chrome添加命令参数的形式如下:
chrome.exe --disable-features=Translate
Yakit是调用系统中的浏览器的,最后的拼接方式也一定是类似上面这种。
在不影响使用的情况下,在参数名中的前方添加空格,能不能绕过呢?
还是不行,依然提示存在相同的参数名。
Yakit在前端的校验确实严格,但是,它从数据库拿出数据后是否一样严格校验呢?
就像SQL注入中的二次注入一样,Yakit对于从数据库中拿到的参数名,并未进行严格校验,而是直接拼接到chrome中。
演示
先禁用
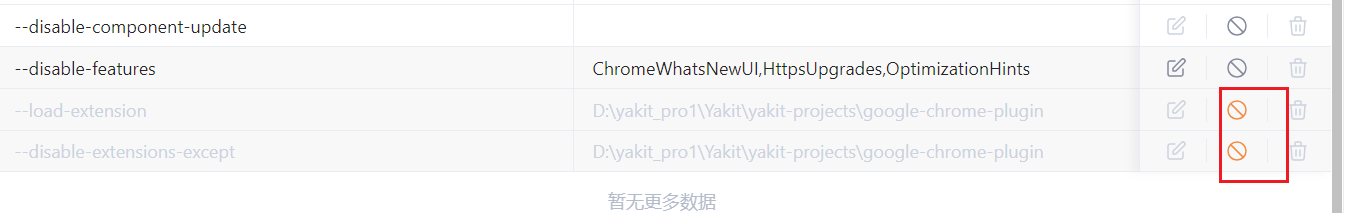
添加两个新参数,参数名随意,方便你能在一大堆值里搜到就行。参数值为chrome插件地址,比如:
D:\programs\chrome-plugins\my-fingerprint-chrome-v2.5.0,D:\yakit_pro1\Yakit\yakit-projects\google-chrome-plugin
- 不同插件地址间,用
,分隔
修改数据库,将两个参数名修改成:
--load-extension
--disable-extensions-except
记住,前面的空格要不要忘了。
复制到数据库中,保存。
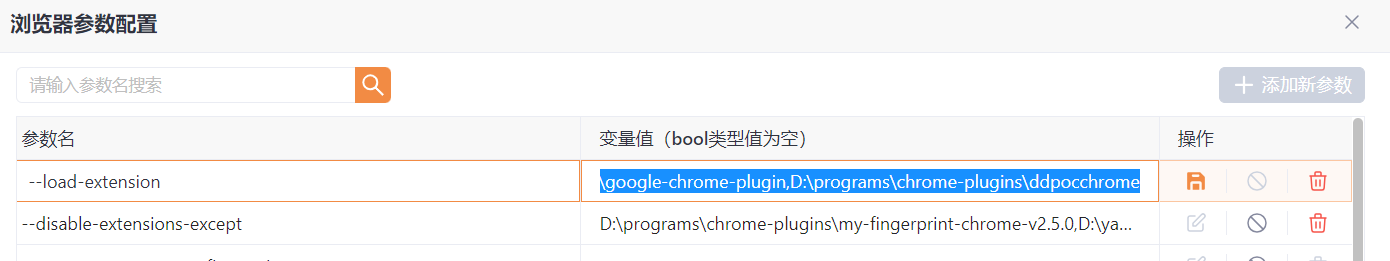
重新查看更多参数,看到添加成功
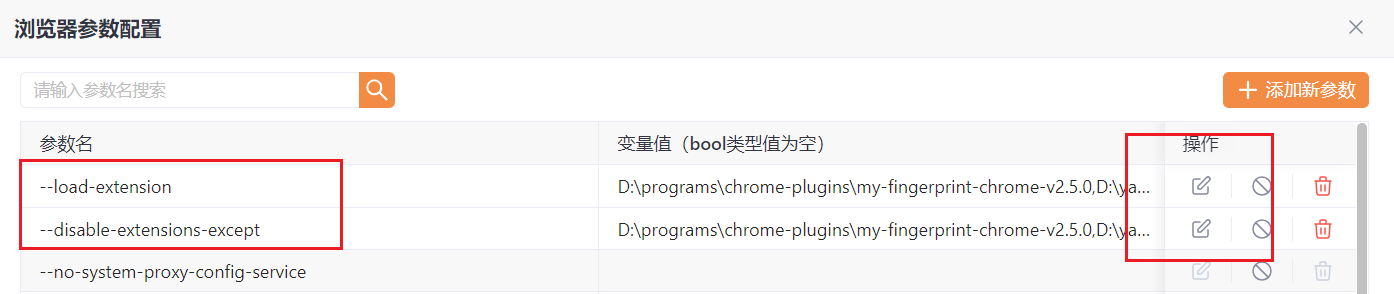
此时
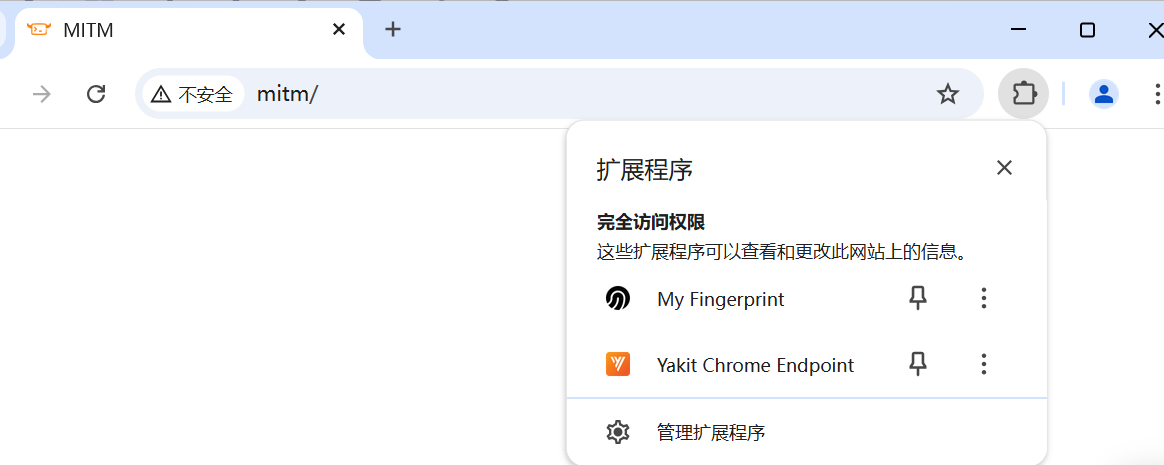
之后,我没太细究,可以直接在这两个参数中添加其他插件路径了。
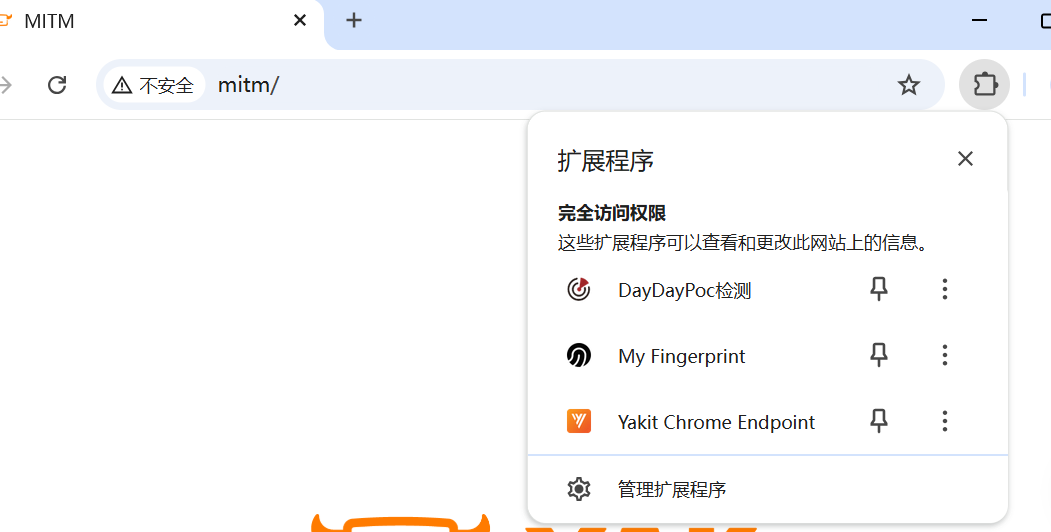
比如D:\programs\chrome-plugins\ddpocchrome
之后在浏览器中就会显示
其他方法
既然yakit浏览器是通过配置命令行达到的效果,那我自己把这些命令行复制出来,修改这加载插件的参数值不就行了。
效果演示
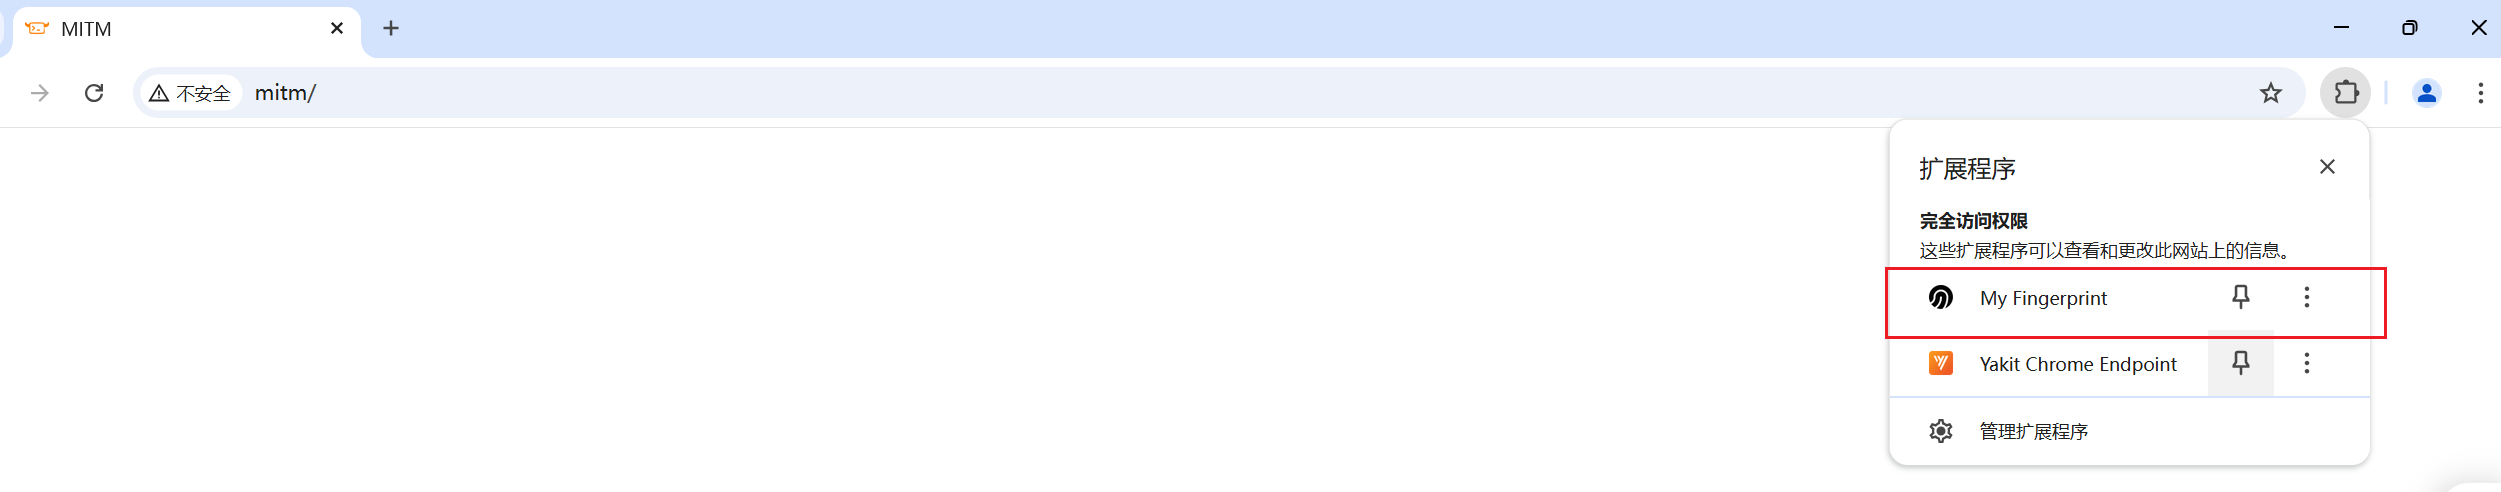
和原版简直一模一样
添加插件
Yakit 启动免配置
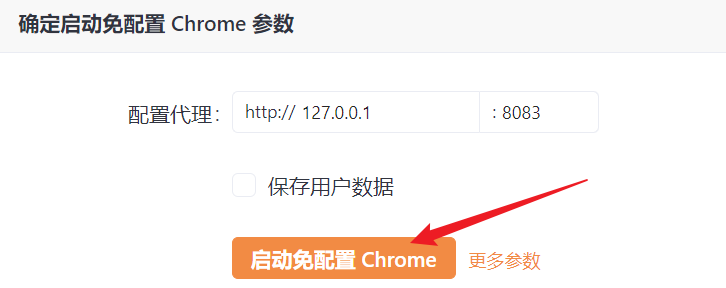
访问 chrome://version/
复制命令行
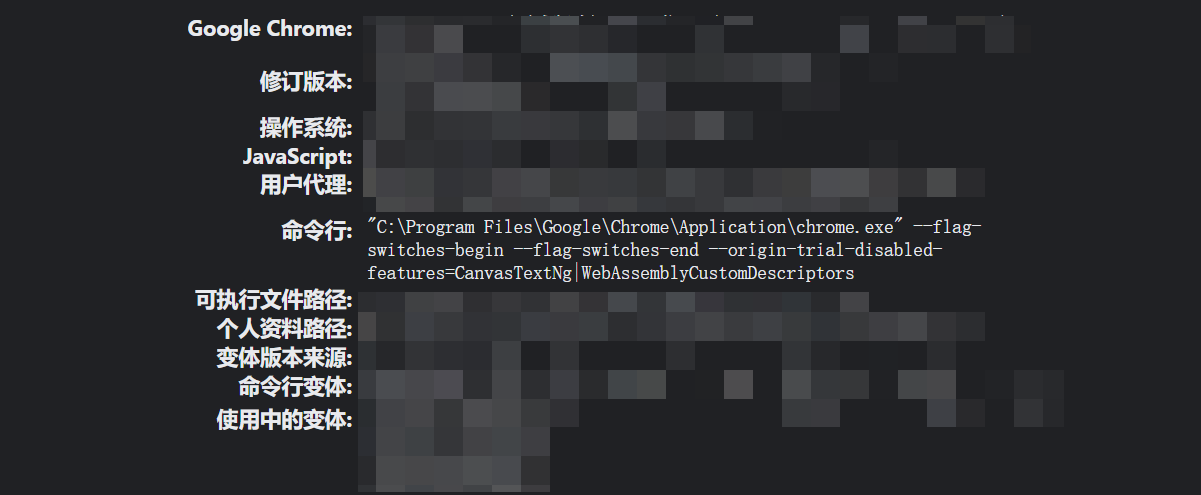
修改其中的
--proxy-bypass-list=<-loopback>
为
--proxy-bypass-list="<-loopback>"
复制到yakit-chrome.bat脚本中
可以看到启动后的浏览器和在yakit中启动的一样
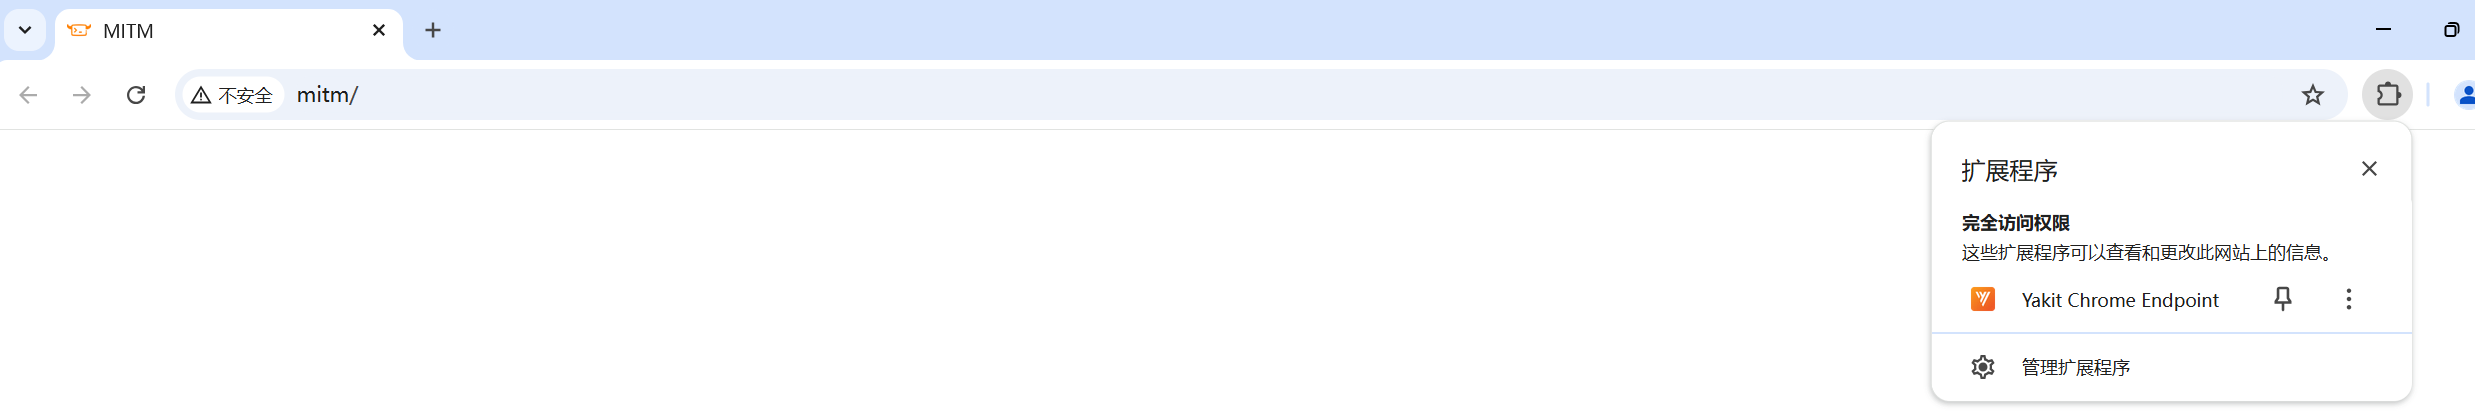
接下来,我们添加插件,将插件的路径填充在--load-extension和-disable-extensions-except中。
以my-fingerprint-chrome为例:
--load-extension=D:\programs\chrome-plugins\my-fingerprint-chrome-v2.5.0,D:\yakit_pro1\Yakit\yakit-projects\google-chrome-plugin --disable-extensions-except=D:\programs\chrome-plugins\my-fingerprint-chrome-v2.5.0,D:\yakit_pro1\Yakit\yakit-projects\google-chrome-plugin
重新启动bat
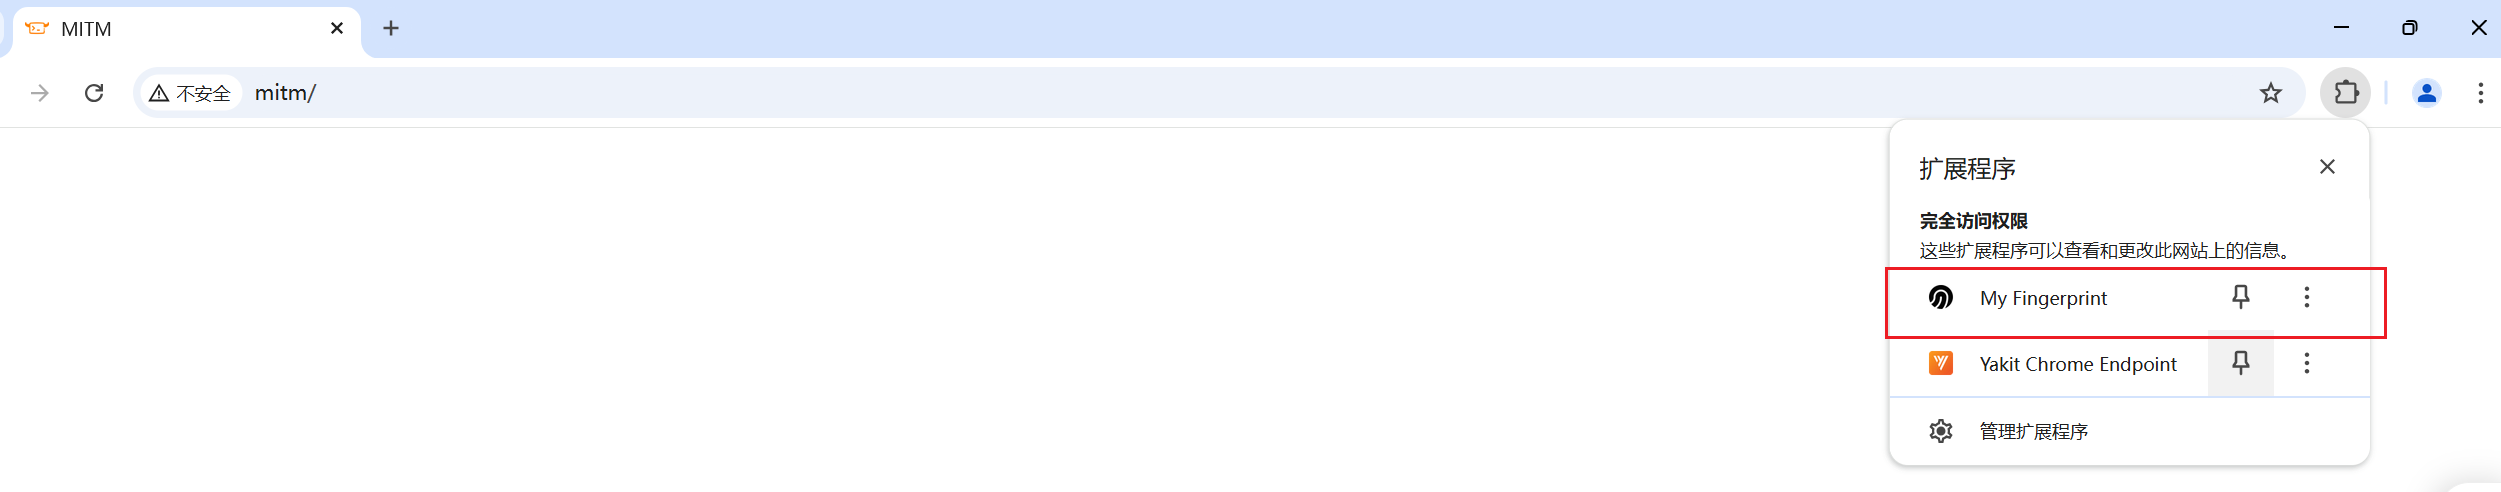
可以看到,浏览器中成功加载my-fingerprint-chrome插件。
总结
一个系统,在设计的时候,往往是对外不信任,对内信任的。
即对用户的输入进行严格校验,对于从其他服务器、数据库获取的数据认为是可信的,并未进行过多校验。
SQL注入中的二次注入就是基于这种想法导致的。本次直接修改Yakit的数据库,也是基于此类想法。